

#cosmosecosystem
cosmosecosystem
11,207 次瀏覽
71 討論中
熱門
最新
$COS 的訂單區顯示看漲的盤整格局,高成交量驗證了動能,投資者情緒轉向長期質押。隨着 DeFi 集成不斷擴展,$SYS 的流動性進一步加深,將代幣推入新的增長階段。$PHA 的零知識基礎設施推動其在 Web3 生態中實現採用,吸引機構資本。綜合這些信號,三者呈現強勁的買入走勢 🚀📈 #CosmosEcosystem #Syscoin #PhalaNetwork
$COS 的訂單區顯示看漲的盤整格局,高成交量驗證了動能,投資者情緒轉向長期質押。隨着 DeFi 集成不斷擴展,$SYS 的流動性進一步加深,將代幣推入新的增長階段。$PHA 的零知識基礎設施推動其在 Web3 生態中實現採用,吸引機構資本。綜合這些信號,三者呈現強勁的買入走勢 🚀📈 #CosmosEcosystem #Syscoin #PhalaNetwork
215

機構級代幣化正在走向規模化
Cosmos 正通過一個由 17 家公司組成的新合作伙伴網絡來擴展其生態系統。此舉爲 2026 年預計推出的富國銀行(Wells Fargo)代幣化存款做準備:從試點階段過渡到機構級規模。
#CosmosEcosystem #TokenizedDeposits
機構級代幣化正在走向規模化
Cosmos 正通過一個由 17 家公司組成的新合作伙伴網絡來擴展其生態系統。此舉爲 2026 年預計推出的富國銀行(Wells Fargo)代幣化存款做準備:從試點階段過渡到機構級規模。
#CosmosEcosystem #TokenizedDeposits
Cosmos 正通過一個由 17 家公司組成的新合作伙伴網絡來擴展其生態系統。此舉爲 2026 年預計推出的富國銀行(Wells Fargo)代幣化存款做準備:從試點階段過渡到機構級規模。
#CosmosEcosystem #TokenizedDeposits
33
·
--
與 Cosmos 相關的代幣佔據了今日漲幅榜前列 📈
$TIA 飆升 31.44%,報 $0.7053,成交量達 $32.3M;INJ 上漲 28.32%,報 $9.116,成交額達 $49.3M。Layer-1 和 Layer-2 代幣同步走強,ZRO 上漲 19.58%,ARB 上漲 15.33%。比特幣小幅上漲 2.30%,報 $82,033;以太坊上漲 5.11%,報 $2,459,成交量達 $782.5M。
是什麼推動了今天 Cosmos 相關代幣的漲勢?TIA 上漲 31.44%,INJ 上漲 28.28%。
1. Cosmos 生態動能迴歸
2. 山寨幣整體上漲,帶動市場普漲
3. 短期獲利了結即將出現
4. 價格從超賣區間實現技術性突破
在評論區投下你的一票,並加入 Cyclo Telegram 社區參與討論!
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
與 Cosmos 相關的代幣佔據了今日漲幅榜前列 📈
$TIA 飆升 31.44%,報 $0.7053,成交量達 $32.3M;INJ 上漲 28.32%,報 $9.116,成交額達 $49.3M。Layer-1 和 Layer-2 代幣同步走強,ZRO 上漲 19.58%,ARB 上漲 15.33%。比特幣小幅上漲 2.30%,報 $82,033;以太坊上漲 5.11%,報 $2,459,成交量達 $782.5M。
是什麼推動了今天 Cosmos 相關代幣的漲勢?TIA 上漲 31.44%,INJ 上漲 28.28%。
1. Cosmos 生態動能迴歸
2. 山寨幣整體上漲,帶動市場普漲
3. 短期獲利了結即將出現
4. 價格從超賣區間實現技術性突破
在評論區投下你的一票,並加入 Cyclo Telegram 社區參與討論!
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
$TIA 飆升 31.44%,報 $0.7053,成交量達 $32.3M;INJ 上漲 28.32%,報 $9.116,成交額達 $49.3M。Layer-1 和 Layer-2 代幣同步走強,ZRO 上漲 19.58%,ARB 上漲 15.33%。比特幣小幅上漲 2.30%,報 $82,033;以太坊上漲 5.11%,報 $2,459,成交量達 $782.5M。
是什麼推動了今天 Cosmos 相關代幣的漲勢?TIA 上漲 31.44%,INJ 上漲 28.28%。
1. Cosmos 生態動能迴歸
2. 山寨幣整體上漲,帶動市場普漲
3. 短期獲利了結即將出現
4. 價格從超賣區間實現技術性突破
在評論區投下你的一票,並加入 Cyclo Telegram 社區參與討論!
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
156
Cosmos正在通過推出一個由17家成員組成的銀行網絡來推動機構採用,該網絡與BitGo和Galaxy等巨頭合作,以促進代幣化存款。
#TokenizedDeposits #CosmosEcosystem
Cosmos正在通過推出一個由17家成員組成的銀行網絡來推動機構採用,該網絡與BitGo和Galaxy等巨頭合作,以促進代幣化存款。
#TokenizedDeposits #CosmosEcosystem
#TokenizedDeposits #CosmosEcosystem
37

·
--
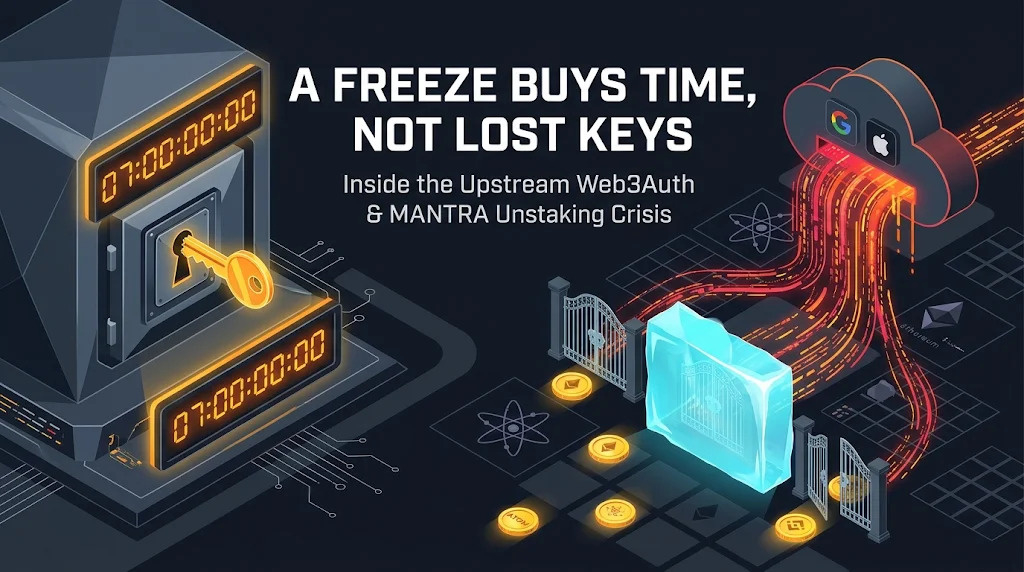
⚠️爲期七天的解除質押凍結無法撤銷已被盜的私鑰,只能爭取時間。
11月13日,在有報道稱攻擊者正從遭入侵的 Keplr 社交登錄錢包中提取已質押的 MANTRA 後,MANTRA 暫停了所有新的解除綁定交易,爲期七天。這不會取消已經進入八天解除綁定隊列的提現。
MANTRA 表示,受影響的持有者必須在計時結束前重新委託質押。
問題出在上游:Web3Auth 的嵌入式錢包基礎設施,Keplr 的 Google/Apple 登錄功能使用了該基礎設施。Keplr 表示,使用助記詞和硬件錢包的賬戶未受影響。
這並不表明 Google 或 Apple 賬戶本身遭到了黑客攻擊。
Bitquery 在11月12日發佈的調查追蹤發現,11月1日至12日期間,至少有 1.82M 美元從 7,842 個 Cosmos 錢包、52 個 Ethereum 錢包和 13 個 Hyperliquid 賬戶中被轉走。在 Web3Auth 首次進行緊急救援之前,已有超過 1.01M 美元轉出。另據報道,Web3Auth 將約 6M 美元轉入了恢復錢包。這 6M 美元並非已確認的被盜總額。
目前仍不清楚的事項包括技術層面的根本原因、最終損失覈算結果,以及經確認的資金返還時間表。
MANTRA 還在8月遭遇過一起獨立的上游鏈上記賬漏洞攻擊。原因不同,但不同層面反覆出現安全問題,會影響用戶信任。
凍結限制了資金退出,但無法修復已遭入侵的密鑰,也無法保護其他所有區塊鏈。
本文不構成財務建議。
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️爲期七天的解除質押凍結無法撤銷已被盜的私鑰,只能爭取時間。
11月13日,在有報道稱攻擊者正從遭入侵的 Keplr 社交登錄錢包中提取已質押的 MANTRA 後,MANTRA 暫停了所有新的解除綁定交易,爲期七天。這不會取消已經進入八天解除綁定隊列的提現。
MANTRA 表示,受影響的持有者必須在計時結束前重新委託質押。
問題出在上游:Web3Auth 的嵌入式錢包基礎設施,Keplr 的 Google/Apple 登錄功能使用了該基礎設施。Keplr 表示,使用助記詞和硬件錢包的賬戶未受影響。
這並不表明 Google 或 Apple 賬戶本身遭到了黑客攻擊。
Bitquery 在11月12日發佈的調查追蹤發現,11月1日至12日期間,至少有 1.82M 美元從 7,842 個 Cosmos 錢包、52 個 Ethereum 錢包和 13 個 Hyperliquid 賬戶中被轉走。在 Web3Auth 首次進行緊急救援之前,已有超過 1.01M 美元轉出。另據報道,Web3Auth 將約 6M 美元轉入了恢復錢包。這 6M 美元並非已確認的被盜總額。
目前仍不清楚的事項包括技術層面的根本原因、最終損失覈算結果,以及經確認的資金返還時間表。
MANTRA 還在8月遭遇過一起獨立的上游鏈上記賬漏洞攻擊。原因不同,但不同層面反覆出現安全問題,會影響用戶信任。
凍結限制了資金退出,但無法修復已遭入侵的密鑰,也無法保護其他所有區塊鏈。
本文不構成財務建議。
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
11月13日,在有報道稱攻擊者正從遭入侵的 Keplr 社交登錄錢包中提取已質押的 MANTRA 後,MANTRA 暫停了所有新的解除綁定交易,爲期七天。這不會取消已經進入八天解除綁定隊列的提現。
MANTRA 表示,受影響的持有者必須在計時結束前重新委託質押。
問題出在上游:Web3Auth 的嵌入式錢包基礎設施,Keplr 的 Google/Apple 登錄功能使用了該基礎設施。Keplr 表示,使用助記詞和硬件錢包的賬戶未受影響。
這並不表明 Google 或 Apple 賬戶本身遭到了黑客攻擊。
Bitquery 在11月12日發佈的調查追蹤發現,11月1日至12日期間,至少有 1.82M 美元從 7,842 個 Cosmos 錢包、52 個 Ethereum 錢包和 13 個 Hyperliquid 賬戶中被轉走。在 Web3Auth 首次進行緊急救援之前,已有超過 1.01M 美元轉出。另據報道,Web3Auth 將約 6M 美元轉入了恢復錢包。這 6M 美元並非已確認的被盜總額。
目前仍不清楚的事項包括技術層面的根本原因、最終損失覈算結果,以及經確認的資金返還時間表。
MANTRA 還在8月遭遇過一起獨立的上游鏈上記賬漏洞攻擊。原因不同,但不同層面反覆出現安全問題,會影響用戶信任。
凍結限制了資金退出,但無法修復已遭入侵的密鑰,也無法保護其他所有區塊鏈。
本文不構成財務建議。
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
431
·
--
🌌 跨鏈與 DeFi 活動!$KAVA 和 $OSMO 展現了不同的生態優勢,而 $INJ 則專注於自身的 DeFi 領域。跟蹤活躍用戶、流動性和生態激勵措施。在將任何代幣視爲有吸引力的入場機會之前,請先比較最新數據。
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
🌌 跨鏈與 DeFi 活動!$KAVA 和 $OSMO 展現了不同的生態優勢,而 $INJ 則專注於自身的 DeFi 領域。跟蹤活躍用戶、流動性和生態激勵措施。在將任何代幣視爲有吸引力的入場機會之前,請先比較最新數據。
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
1
31
·
--
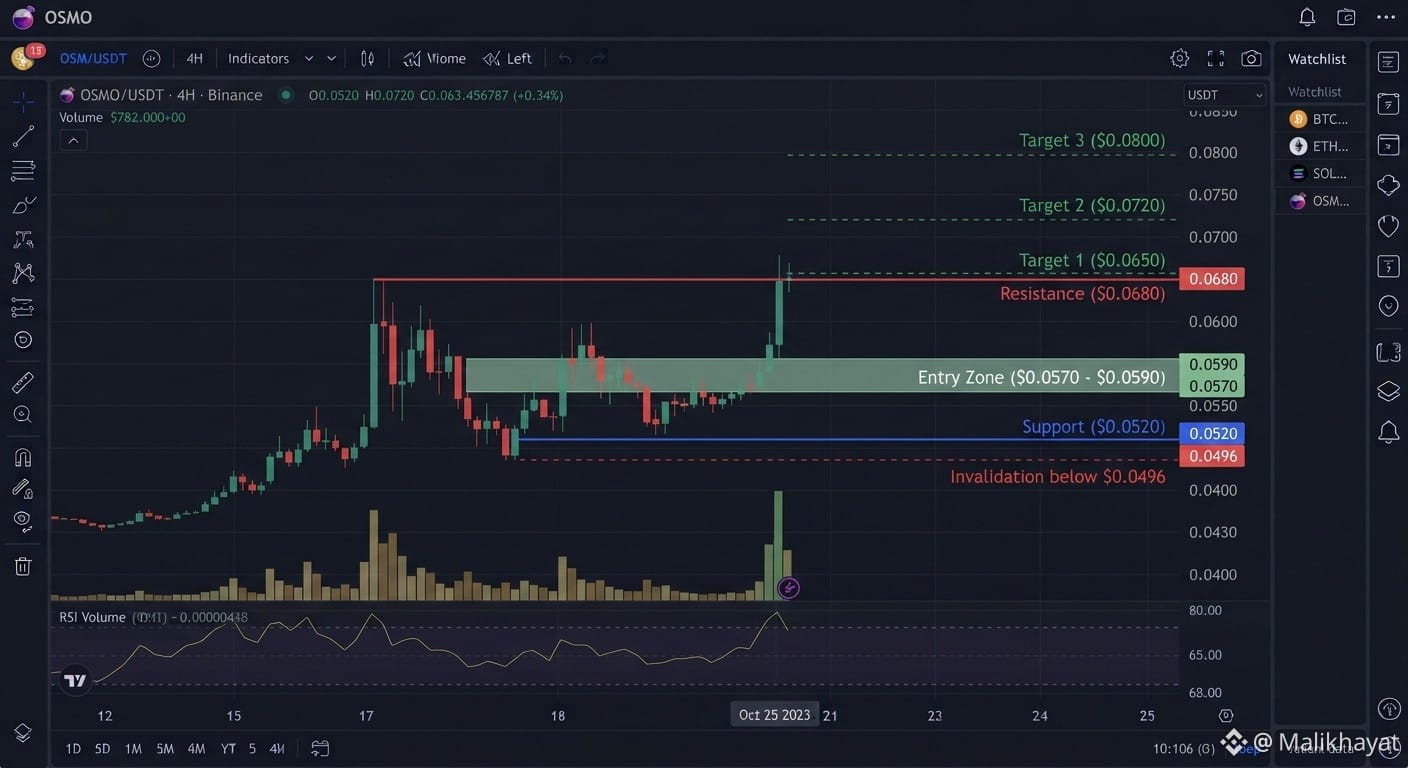
$OSMO 目前交易價格爲$0.0601,所提供的數據表明價格大幅上漲,成交量約爲$6.5M。分析指出,價格突破了數月以來的橫向阻力位,同時現貨交易活躍度上升,市場也關注跨鏈生態升級。不過,衍生品數據不完整,報告中的流動性狀況也意味着價格可能突然反轉。僅憑動能還不夠;交易者應評估突破形態能否維持。
📈 傾向:動能強勁看漲,風險較高 | 🎯 入場:$0.0570–$0.0590 | 🛡 支撐:$0.0520 | 🚧 阻力:$0.0680 | 🎯 目標:$0.0650 / $0.0720 / $0.0800 | ❌ 失效條件:跌破$0.0496
策略:優先等待價格回調,並確認其守住所提供的入場區間和支撐位。鑑於衍生品數據不完整且存在流動性風險,不要假設突破行情會毫無波折地延續。
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
{spot}(OSMOUSDT)
$OSMO 目前交易價格爲$0.0601,所提供的數據表明價格大幅上漲,成交量約爲$6.5M。分析指出,價格突破了數月以來的橫向阻力位,同時現貨交易活躍度上升,市場也關注跨鏈生態升級。不過,衍生品數據不完整,報告中的流動性狀況也意味着價格可能突然反轉。僅憑動能還不夠;交易者應評估突破形態能否維持。
📈 傾向:動能強勁看漲,風險較高 | 🎯 入場:$0.0570–$0.0590 | 🛡 支撐:$0.0520 | 🚧 阻力:$0.0680 | 🎯 目標:$0.0650 / $0.0720 / $0.0800 | ❌ 失效條件:跌破$0.0496
策略:優先等待價格回調,並確認其守住所提供的入場區間和支撐位。鑑於衍生品數據不完整且存在流動性風險,不要假設突破行情會毫無波折地延續。
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
📈 傾向:動能強勁看漲,風險較高 | 🎯 入場:$0.0570–$0.0590 | 🛡 支撐:$0.0520 | 🚧 阻力:$0.0680 | 🎯 目標:$0.0650 / $0.0720 / $0.0800 | ❌ 失效條件:跌破$0.0496
策略:優先等待價格回調,並確認其守住所提供的入場區間和支撐位。鑑於衍生品數據不完整且存在流動性風險,不要假設突破行情會毫無波折地延續。
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
38
·
--
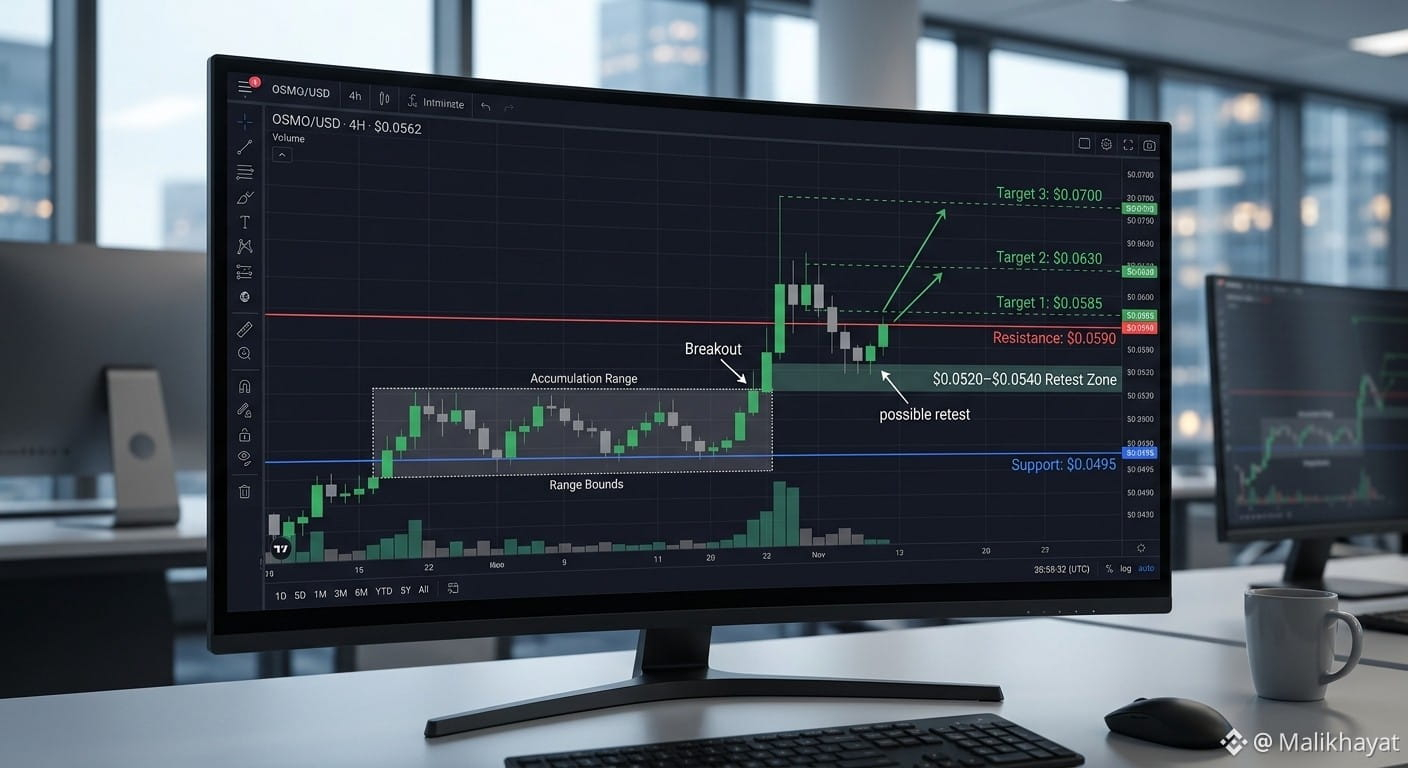
$OSMO 上漲18.37%,現報$0.05423。所提供的信息稱,成交量出現異常激增,價格突破了盤整底部。此交易策略能否成立,取決於價格在回測期間能否保持近期強勢。Cosmos生態資金流入回升及質押更新是所述催化因素,不過提供的數據並未量化當前成交量。更廣泛的山寨幣下跌仍是主要風險。
📈 傾向:看漲 | 🎯 入場:$0.0520–$0.0540 | 🛡 支撐位:$0.0495 | 🚧 阻力位:$0.0590 | 🎯 目標位:$0.0585 / $0.0630 / $0.0700 | ❌ 失效條件:跌破$0.0480
策略:關注入場區間,觀察突破回測能否成功,以及買盤壓力是否回升。如果價格失守支撐位,應重新評估,而不是認定漲勢會繼續。
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
{spot}(OSMOUSDT)
$OSMO 上漲18.37%,現報$0.05423。所提供的信息稱,成交量出現異常激增,價格突破了盤整底部。此交易策略能否成立,取決於價格在回測期間能否保持近期強勢。Cosmos生態資金流入回升及質押更新是所述催化因素,不過提供的數據並未量化當前成交量。更廣泛的山寨幣下跌仍是主要風險。
📈 傾向:看漲 | 🎯 入場:$0.0520–$0.0540 | 🛡 支撐位:$0.0495 | 🚧 阻力位:$0.0590 | 🎯 目標位:$0.0585 / $0.0630 / $0.0700 | ❌ 失效條件:跌破$0.0480
策略:關注入場區間,觀察突破回測能否成功,以及買盤壓力是否回升。如果價格失守支撐位,應重新評估,而不是認定漲勢會繼續。
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
📈 傾向:看漲 | 🎯 入場:$0.0520–$0.0540 | 🛡 支撐位:$0.0495 | 🚧 阻力位:$0.0590 | 🎯 目標位:$0.0585 / $0.0630 / $0.0700 | ❌ 失效條件:跌破$0.0480
策略:關注入場區間,觀察突破回測能否成功,以及買盤壓力是否回升。如果價格失守支撐位,應重新評估,而不是認定漲勢會繼續。
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
31
·
--
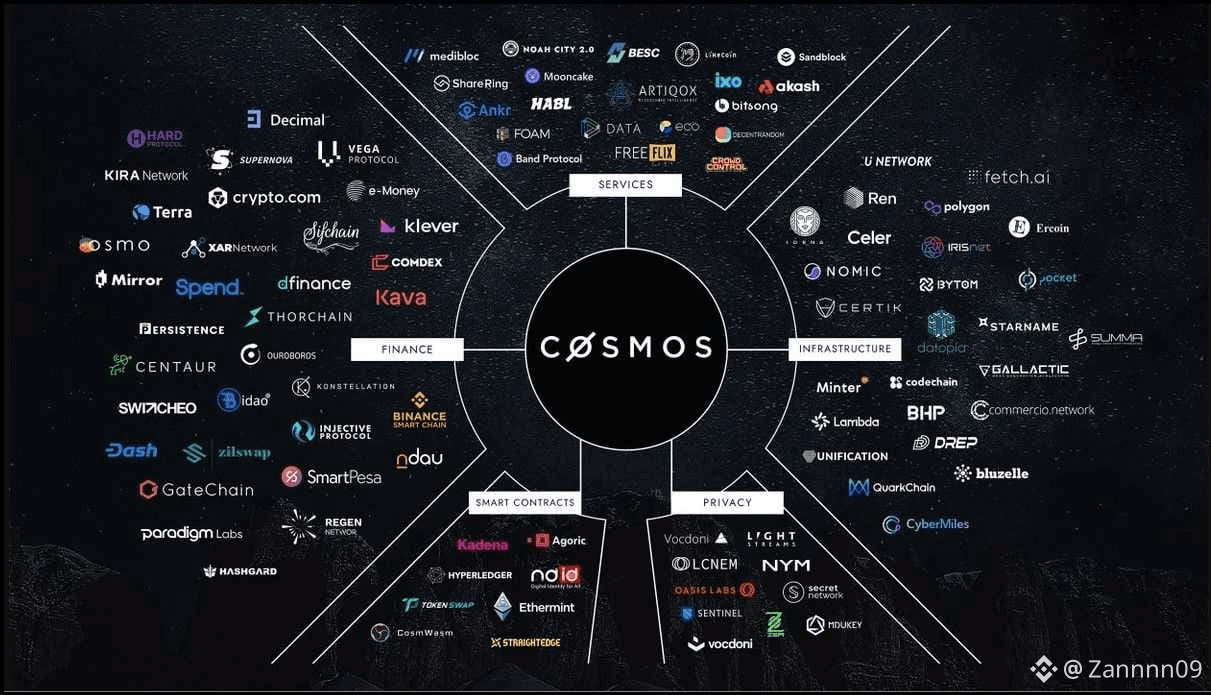
🚨 $ATOM & Cosmos 生態系統備受關注
Anoma 聯合創始人提出大膽觀點:Cosmos 生態系統“幾乎瀕臨死亡”。
📌 重大進展:
Penumbra 已關閉
Osmosis 進入維護模式
Noble 正離開網絡
資本和開發者正轉向其他地方
⚡ 啓示:這是否是 Cosmos 的悄然終結,還是在潛在反彈前的重啓?交易者應密切關注資金流動和生態更新。
👀 關注列表:$ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
🚨 $ATOM & Cosmos 生態系統備受關注
Anoma 聯合創始人提出大膽觀點:Cosmos 生態系統“幾乎瀕臨死亡”。
📌 重大進展:
Penumbra 已關閉
Osmosis 進入維護模式
Noble 正離開網絡
資本和開發者正轉向其他地方
⚡ 啓示:這是否是 Cosmos 的悄然終結,還是在潛在反彈前的重啓?交易者應密切關注資金流動和生態更新。
👀 關注列表:$ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
Anoma 聯合創始人提出大膽觀點:Cosmos 生態系統“幾乎瀕臨死亡”。
📌 重大進展:
Penumbra 已關閉
Osmosis 進入維護模式
Noble 正離開網絡
資本和開發者正轉向其他地方
⚡ 啓示:這是否是 Cosmos 的悄然終結,還是在潛在反彈前的重啓?交易者應密切關注資金流動和生態更新。
👀 關注列表:$ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
87

文章
$OSMO/USDT:反彈雖有,但市場已接近決策區COSMOS生態系統的重裝:誰在悄悄回購OSMO?🚀🧪
📊 當前指標(此刻的數字語言):
▸ 當前價格:$0.0485 (≈ ₴2.15)
▸ 日增幅:+9.98% 📈
▸ 24小時最高:$0.0572
▸ 24小時最低:$0.0423
▸ 日交易量:49 801 432 OSMO(這意味着超過$2.41百萬USDT的流動性,針對當前的市值)
$OSMO/USDT:反彈雖有,但市場已接近決策區
COSMOS生態系統的重裝:誰在悄悄回購OSMO?🚀🧪
📊 當前指標(此刻的數字語言):
▸ 當前價格:$0.0485 (≈ ₴2.15)
▸ 日增幅:+9.98% 📈
▸ 24小時最高:$0.0572
▸ 24小時最低:$0.0423
▸ 日交易量:49 801 432 OSMO(這意味着超過$2.41百萬USDT的流動性,針對當前的市值)
📊 當前指標(此刻的數字語言):
▸ 當前價格:$0.0485 (≈ ₴2.15)
▸ 日增幅:+9.98% 📈
▸ 24小時最高:$0.0572
▸ 24小時最低:$0.0423
▸ 日交易量:49 801 432 OSMO(這意味着超過$2.41百萬USDT的流動性,針對當前的市值)
1
2
148
·
--
$OSMO Osmosis正在進入波動模式——這種突破能量不會長時間安靜。
OSMO在Cosmos生態系統流動性輪換中處於領先地位,24小時交易量急劇上升,激進的動能蠟燭推動其成爲漲幅最大的幣種。這看起來像是經典的波動擴張階段,經歷了一段整合期。
入場:$0.0790 – $0.0795(突破確認區間)
目標:$0.0830 → $0.0880 → $0.0950
止損:$0.0720(突破結構失守)
如果動能持續,這可能會迅速延伸——但要預期雙向的尖銳影線。
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
{spot}(OSMOUSDT)
$OSMO Osmosis正在進入波動模式——這種突破能量不會長時間安靜。
OSMO在Cosmos生態系統流動性輪換中處於領先地位,24小時交易量急劇上升,激進的動能蠟燭推動其成爲漲幅最大的幣種。這看起來像是經典的波動擴張階段,經歷了一段整合期。
入場:$0.0790 – $0.0795(突破確認區間)
目標:$0.0830 → $0.0880 → $0.0950
止損:$0.0720(突破結構失守)
如果動能持續,這可能會迅速延伸——但要預期雙向的尖銳影線。
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
OSMO在Cosmos生態系統流動性輪換中處於領先地位,24小時交易量急劇上升,激進的動能蠟燭推動其成爲漲幅最大的幣種。這看起來像是經典的波動擴張階段,經歷了一段整合期。
入場:$0.0790 – $0.0795(突破確認區間)
目標:$0.0830 → $0.0880 → $0.0950
止損:$0.0720(突破結構失守)
如果動能持續,這可能會迅速延伸——但要預期雙向的尖銳影線。
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
2
317

·
--
🦈 $ATOM ECOSYSTEM SHOCK: 第二大 Cosmos 錢包正在關閉 — 自我託管檢查點 💣
📊 這是一個結構性事件,而非噪音。Cosmostation Wallet——Cosmos 生態系統的第二大入口——宣佈將從 2026 年 9 月 1 日起分階段關閉服務。iOS、Android 以及 Chrome 擴展端的服務都將被禁用,僅保留助記詞與私鑰導出功能。
💡 關鍵細節在於:這是一款非託管錢包,這意味着資產在鏈上,而不存放在任何官方服務器上。你的資金不會被凍結——但你的訪問層正在退役。🔒 這將迫使整個生態發生一輪遷移浪潮,而歷史表明,這類被動轉變往往會在對手界面之間引發用戶的急劇重新分配。
🦈 關注此事的機構會將其視爲一條由流動性驅動的敘事:數十億枚 ATOM 以及其他 Cosmos 資產將需要新的歸屬。準備好你的密鑰,覈對你的導入路徑,不要把這一切留到最後一刻。💬 你已經遷移了你的 ATOM 持倉,還是在等待最終的警報鐘聲? 👇
⚠️ 不構成金融建議。請始終管理你的風險。🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
🦈 $ATOM ECOSYSTEM SHOCK: 第二大 Cosmos 錢包正在關閉 — 自我託管檢查點 💣
📊 這是一個結構性事件,而非噪音。Cosmostation Wallet——Cosmos 生態系統的第二大入口——宣佈將從 2026 年 9 月 1 日起分階段關閉服務。iOS、Android 以及 Chrome 擴展端的服務都將被禁用,僅保留助記詞與私鑰導出功能。
💡 關鍵細節在於:這是一款非託管錢包,這意味着資產在鏈上,而不存放在任何官方服務器上。你的資金不會被凍結——但你的訪問層正在退役。🔒 這將迫使整個生態發生一輪遷移浪潮,而歷史表明,這類被動轉變往往會在對手界面之間引發用戶的急劇重新分配。
🦈 關注此事的機構會將其視爲一條由流動性驅動的敘事:數十億枚 ATOM 以及其他 Cosmos 資產將需要新的歸屬。準備好你的密鑰,覈對你的導入路徑,不要把這一切留到最後一刻。💬 你已經遷移了你的 ATOM 持倉,還是在等待最終的警報鐘聲? 👇
⚠️ 不構成金融建議。請始終管理你的風險。🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
📊 這是一個結構性事件,而非噪音。Cosmostation Wallet——Cosmos 生態系統的第二大入口——宣佈將從 2026 年 9 月 1 日起分階段關閉服務。iOS、Android 以及 Chrome 擴展端的服務都將被禁用,僅保留助記詞與私鑰導出功能。
💡 關鍵細節在於:這是一款非託管錢包,這意味着資產在鏈上,而不存放在任何官方服務器上。你的資金不會被凍結——但你的訪問層正在退役。🔒 這將迫使整個生態發生一輪遷移浪潮,而歷史表明,這類被動轉變往往會在對手界面之間引發用戶的急劇重新分配。
🦈 關注此事的機構會將其視爲一條由流動性驅動的敘事:數十億枚 ATOM 以及其他 Cosmos 資產將需要新的歸屬。準備好你的密鑰,覈對你的導入路徑,不要把這一切留到最後一刻。💬 你已經遷移了你的 ATOM 持倉,還是在等待最終的警報鐘聲? 👇
⚠️ 不構成金融建議。請始終管理你的風險。🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
61

·
--
𝗔𝗹𝗹𝘂𝗸𝘂 𝘄𝗮𝘁𝗰𝗵𝗶𝗻𝗴 這 𝗾𝘂𝗶𝗲𝘁 𝗮𝗰𝗰𝘂𝗺𝘂𝗹𝗮𝘁𝗶𝗼𝗻:每週都在發生... 🤫
當朋友們在擁擠的鏈上爲幾分錢而忙碌時,真正的 OG alpha 其實就藏在這裏。@shentuchain 提供 35% 年化收益,而 SOL 只有 6%。這是一場徹底的敘事翻轉與範式轉變,針對 #CosmosEcosystem security 🤯
窗口正在迅速關閉,趁在大衆醒來之前先拿下 $CTK
𝗔𝗹𝗹𝘂𝗸𝘂 𝘄𝗮𝘁𝗰𝗵𝗶𝗻𝗴 這 𝗾𝘂𝗶𝗲𝘁 𝗮𝗰𝗰𝘂𝗺𝘂𝗹𝗮𝘁𝗶𝗼𝗻:每週都在發生... 🤫
當朋友們在擁擠的鏈上爲幾分錢而忙碌時,真正的 OG alpha 其實就藏在這裏。@shentuchain 提供 35% 年化收益,而 SOL 只有 6%。這是一場徹底的敘事翻轉與範式轉變,針對 #CosmosEcosystem security 🤯
窗口正在迅速關閉,趁在大衆醒來之前先拿下 $CTK
當朋友們在擁擠的鏈上爲幾分錢而忙碌時,真正的 OG alpha 其實就藏在這裏。@shentuchain 提供 35% 年化收益,而 SOL 只有 6%。這是一場徹底的敘事翻轉與範式轉變,針對 #CosmosEcosystem security 🤯
窗口正在迅速關閉,趁在大衆醒來之前先拿下 $CTK
31
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#Anthropic创纪录上市,1.5万亿美元市值合理吗?
591,683 次瀏覽
1,618 討論中
2
#加息预期叠加美股分流,比特币跌破6.2万美元
267,916 次瀏覽
815 討論中
3
#Ledger调查柏林遭篡改硬件钱包
83,592 次瀏覽
375 討論中
4
#英伟达董事会曝分歧,三名董事支持黄仁勋回归
363,219 次瀏覽
858 討論中
5
#GTA6正式发售,TTWO股价能否迎来提振?
207,060 次瀏覽
438 討論中
6
#香港拟对四类虚拟资产服务发牌
13,309 次瀏覽
48 討論中
7
#贝莱德比特币ETF录得最大单日流出
29,510 次瀏覽
128 討論中
8
#美联储纪要放鹰,比特币继续承压
1M 次瀏覽
2,767 討論中
9
#13F机构比特币现货ETP持仓创纪录
87,023 次瀏覽
370 討論中
10
#Strategy旗下STRC优先股跌破100美元面值
151,309 次瀏覽
144 討論中