
Binance Security
106 个内容
Binance Security
 币安官方认证账号
举报
Binance Security Team
1 关注
4.5K+ 粉丝
1.4K+ 点赞
帖子
全部
引用
置顶
📣✨ 引入 Binance Verify - 您验证真实性的工具。
🔍 Binance Verify 帮助您快速检查一个账户或联系人是否真正官方,使用 4️⃣ 个简单步骤:
1. 从下拉菜单中选择正确的类别(选择错误的类别可能会影响验证结果)
2. 输入您想要验证的 URL、电子邮件、电话号码、Telegram 用户名或其他社交媒体账号
3. 点击 "搜索" 按钮
4. 在弹出窗口中立即查看验证结果
🔗今天就尝试 [Binance Verify](https://www.binance.com/en/official-verification)!
有关更多安全提示和更新,请关注我们!
#binanceverify #CryptoSafety #Binancesecurity 🙏
📣✨ 引入 Binance Verify - 您验证真实性的工具。
🔍 Binance Verify 帮助您快速检查一个账户或联系人是否真正官方,使用 4️⃣ 个简单步骤:
1. 从下拉菜单中选择正确的类别(选择错误的类别可能会影响验证结果)
2. 输入您想要验证的 URL、电子邮件、电话号码、Telegram 用户名或其他社交媒体账号
3. 点击 "搜索" 按钮
4. 在弹出窗口中立即查看验证结果
🔗今天就尝试 Binance Verify!
有关更多安全提示和更新,请关注我们!
#binanceverify #CryptoSafety #Binancesecurity 🙏
🔍 Binance Verify 帮助您快速检查一个账户或联系人是否真正官方,使用 4️⃣ 个简单步骤:
1. 从下拉菜单中选择正确的类别(选择错误的类别可能会影响验证结果)
2. 输入您想要验证的 URL、电子邮件、电话号码、Telegram 用户名或其他社交媒体账号
3. 点击 "搜索" 按钮
4. 在弹出窗口中立即查看验证结果
🔗今天就尝试 Binance Verify!
有关更多安全提示和更新,请关注我们!
#binanceverify #CryptoSafety #Binancesecurity 🙏
9
17
144
130.4k
4
492
文章
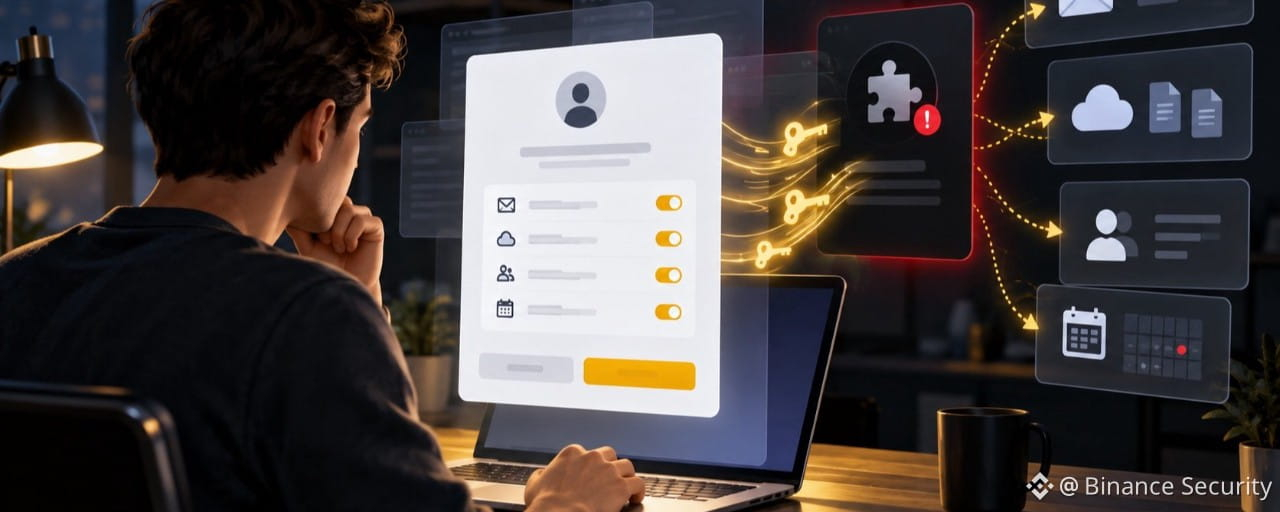
登入页面是真的,应用程式却不是:恶意应用程式如何利用真正的 Google 和 Microsoft 登入流程即使是透过真正的身分识别提供者登入,仍可能遇到危险的应用程式权限要求。
并非所有网路钓鱼攻击都会使用假的登入页面。在同意授权网路钓鱼攻击中,你可能会透过真正的 Google 或 Microsoft 页面登入。密码可以正常使用,多重要素验证也可能顺利完成。
接下来就会出现危险:一个陌生的应用程式要求读取你的电子邮件、查看你的档案、存取你的联络人,或在你未使用时持续存取你的帐户。如果你选择「允许」或「接受」,攻击者可能就此取得存取权限,而你甚至不必泄露密码。
登入页面是真的,应用程式却不是:恶意应用程式如何利用真正的 Google 和 Microsoft 登入流程
即使是透过真正的身分识别提供者登入,仍可能遇到危险的应用程式权限要求。
并非所有网路钓鱼攻击都会使用假的登入页面。在同意授权网路钓鱼攻击中,你可能会透过真正的 Google 或 Microsoft 页面登入。密码可以正常使用,多重要素验证也可能顺利完成。
接下来就会出现危险:一个陌生的应用程式要求读取你的电子邮件、查看你的档案、存取你的联络人,或在你未使用时持续存取你的帐户。如果你选择「允许」或「接受」,攻击者可能就此取得存取权限,而你甚至不必泄露密码。
并非所有网路钓鱼攻击都会使用假的登入页面。在同意授权网路钓鱼攻击中,你可能会透过真正的 Google 或 Microsoft 页面登入。密码可以正常使用,多重要素验证也可能顺利完成。
接下来就会出现危险:一个陌生的应用程式要求读取你的电子邮件、查看你的档案、存取你的联络人,或在你未使用时持续存取你的帐户。如果你选择「允许」或「接受」,攻击者可能就此取得存取权限,而你甚至不必泄露密码。
3
377
✈️ 带着加密货币出行?出发前检查这 5 件事。
大多数人会想到现金和护照。
很少有人会想到,如果手机丢失、被盗或信息泄露,会发生什么。
旅行前花几分钟,检查以下 5 件事。👇
✅ 更新手机和 Binance App
安全更新有助于修补已知漏洞,所以最好在出行前更新,而不是在旅途中处理。
✅ 隐藏锁屏上的敏感信息
如果验证码或邮件预览显示在锁屏上,拿到你手机的人可能会看到不该看到的信息。
✅ 检查已登录的设备
查看哪些设备仍能访问你的账户,并移除任何你不认识或不再使用的设备。
✅ 分开设置恢复方式
尽量不要把邮箱、验证方式和账户恢复选项都绑定到同一部手机上。如果这部手机丢了,恢复账户会困难得多。
✅ 了解手机丢失后的应对方案
手机丢失时,争分夺秒。提前了解如何保护账户、更改密码并移除设备访问权限,可以为你节省宝贵时间。
💬 这 5 件事你已经做了几件?
5/5 = 安全达人 🏆
3–4 = 快完成了 💪
1–2 = 是时候提升安全等级了 ⚠️
0 = 下次出行前赶紧做好 🚨
#CryptoSafety #TravelSecurity #BinanceSquare
✈️ 带着加密货币出行?出发前检查这 5 件事。
大多数人会想到现金和护照。
很少有人会想到,如果手机丢失、被盗或信息泄露,会发生什么。
旅行前花几分钟,检查以下 5 件事。👇
✅ 更新手机和 Binance App
安全更新有助于修补已知漏洞,所以最好在出行前更新,而不是在旅途中处理。
✅ 隐藏锁屏上的敏感信息
如果验证码或邮件预览显示在锁屏上,拿到你手机的人可能会看到不该看到的信息。
✅ 检查已登录的设备
查看哪些设备仍能访问你的账户,并移除任何你不认识或不再使用的设备。
✅ 分开设置恢复方式
尽量不要把邮箱、验证方式和账户恢复选项都绑定到同一部手机上。如果这部手机丢了,恢复账户会困难得多。
✅ 了解手机丢失后的应对方案
手机丢失时,争分夺秒。提前了解如何保护账户、更改密码并移除设备访问权限,可以为你节省宝贵时间。
💬 这 5 件事你已经做了几件?
5/5 = 安全达人 🏆
3–4 = 快完成了 💪
1–2 = 是时候提升安全等级了 ⚠️
0 = 下次出行前赶紧做好 🚨
#CryptoSafety #TravelSecurity #BinanceSquare
大多数人会想到现金和护照。
很少有人会想到,如果手机丢失、被盗或信息泄露,会发生什么。
旅行前花几分钟,检查以下 5 件事。👇
✅ 更新手机和 Binance App
安全更新有助于修补已知漏洞,所以最好在出行前更新,而不是在旅途中处理。
✅ 隐藏锁屏上的敏感信息
如果验证码或邮件预览显示在锁屏上,拿到你手机的人可能会看到不该看到的信息。
✅ 检查已登录的设备
查看哪些设备仍能访问你的账户,并移除任何你不认识或不再使用的设备。
✅ 分开设置恢复方式
尽量不要把邮箱、验证方式和账户恢复选项都绑定到同一部手机上。如果这部手机丢了,恢复账户会困难得多。
✅ 了解手机丢失后的应对方案
手机丢失时,争分夺秒。提前了解如何保护账户、更改密码并移除设备访问权限,可以为你节省宝贵时间。
💬 这 5 件事你已经做了几件?
5/5 = 安全达人 🏆
3–4 = 快完成了 💪
1–2 = 是时候提升安全等级了 ⚠️
0 = 下次出行前赶紧做好 🚨
#CryptoSafety #TravelSecurity #BinanceSquare
2
4
308
🏃 比你想象中更常见的威胁:手机被抢
人们常常担心复杂的网络攻击。但在日常生活中,更常见的风险其实很简单:手机处于解锁状态或敏感应用正打开时,有人顺手抢走你的手机。🧵👇
1/ 事情可能如何发生
你在一家繁忙的咖啡馆、车站或机场。你解锁手机,查看投资组合、消息或银行应用。然后你有那么一刻移开了视线。
就这么简单。
如果有人趁手机未锁屏时抢走它,就可能趁屏幕再次锁定前,尝试访问已经打开的内容。
对许多用户来说,这种日常风险比高度复杂的远程攻击更现实。
2/ 一项简单的设置,增添一道防护
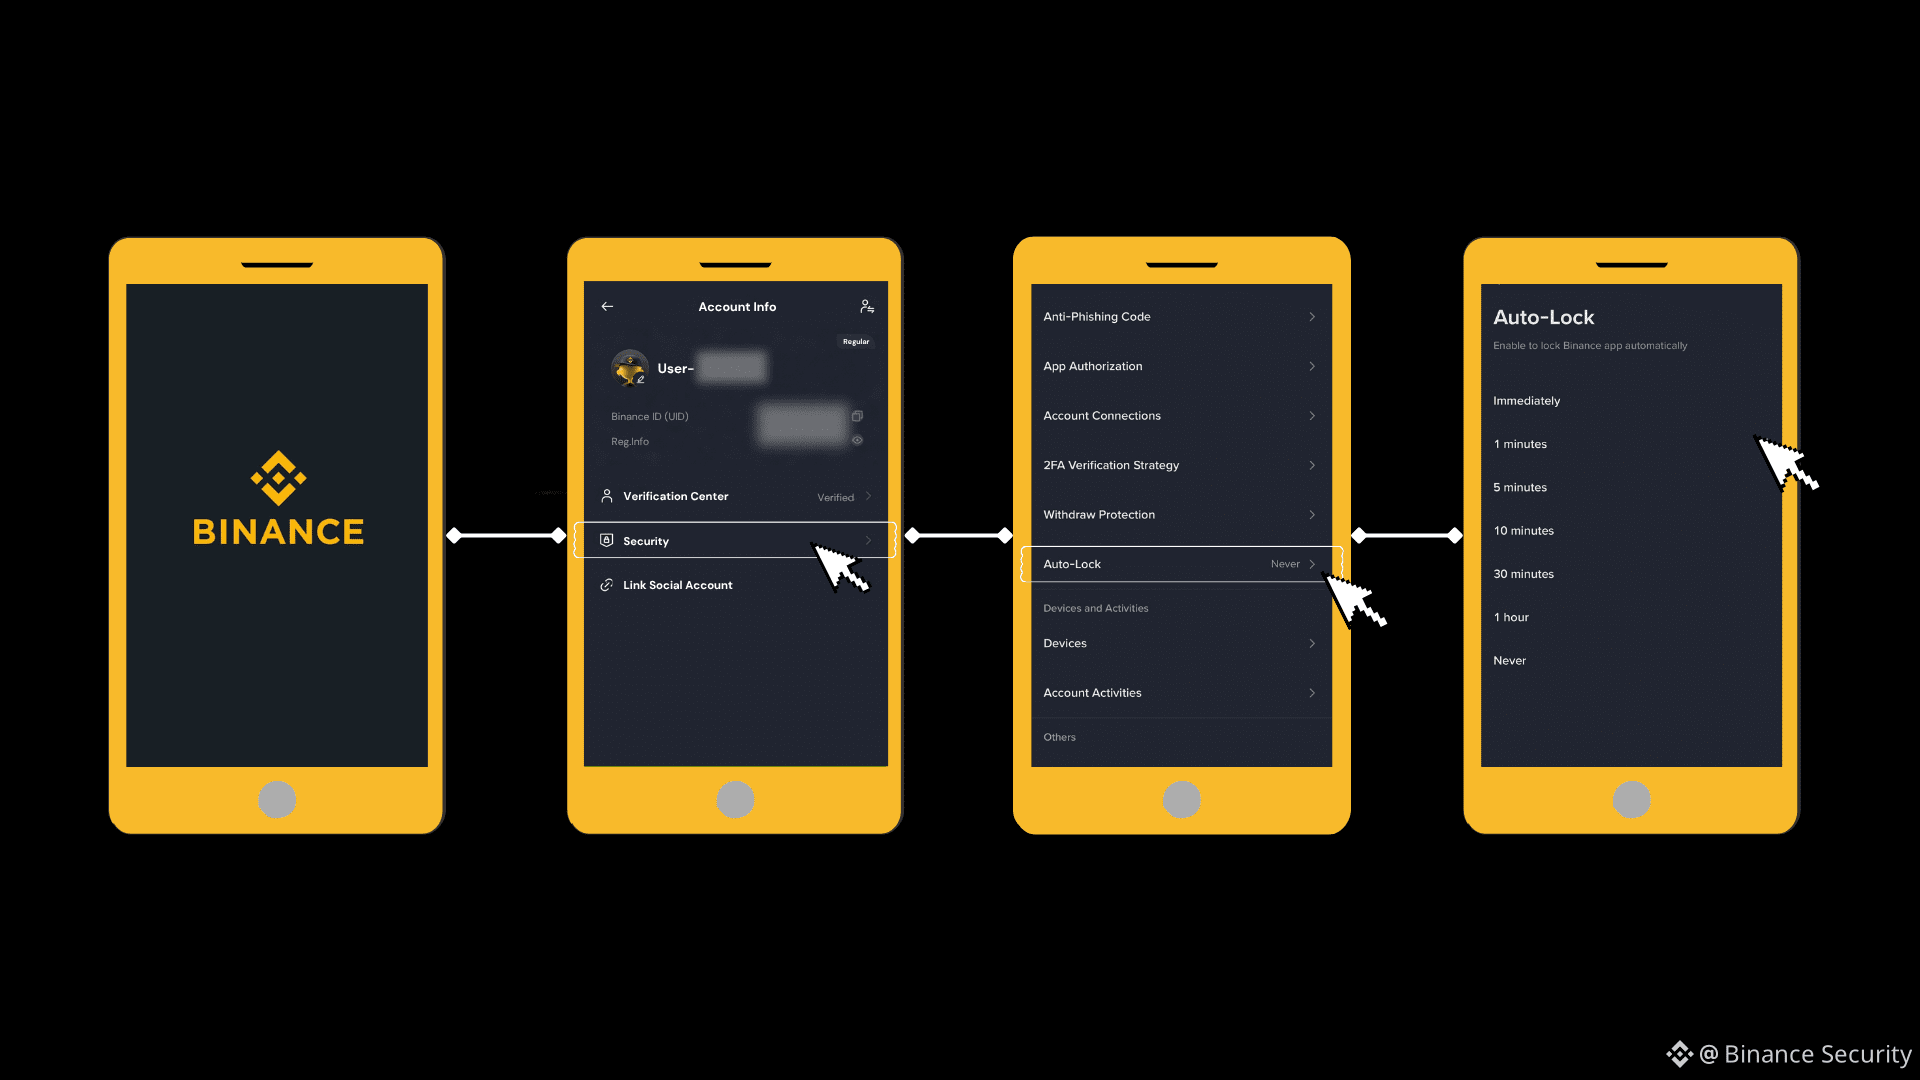
在 Binance 上启用应用锁。这项设置独立于手机的锁屏功能。
👉 开启方法:
Binance App → 个人资料 → 安全 → 自动锁定
只需 1 分钟,却可能起到关键作用。
3/ 有助于降低风险的额外习惯
- 非必要时,避免在人多的公共场所打开敏感应用
- 在出口、门口或交通排队处,别把手机放在容易被拿到的地方
- 使用完后立即锁定屏幕
- 开启“屏幕超时”,让屏幕在短时间无操作后自动锁定
- 在可用的情况下启用生物识别保护
💬 快速自查:
你的敏感金融应用是否设置了独立于手机屏幕的锁?
✅ 是的,都已设置
⚠️ 还没有——现在马上去设置
把这条内容分享给用手机管理加密货币的人。一个小小的设置,也能带来很大不同。
#CryptoSafety #MobileSecurity #BinanceSquare
🏃 比你想象中更常见的威胁:手机被抢
人们常常担心复杂的网络攻击。但在日常生活中,更常见的风险其实很简单:手机处于解锁状态或敏感应用正打开时,有人顺手抢走你的手机。🧵👇
1/ 事情可能如何发生
你在一家繁忙的咖啡馆、车站或机场。你解锁手机,查看投资组合、消息或银行应用。然后你有那么一刻移开了视线。
就这么简单。
如果有人趁手机未锁屏时抢走它,就可能趁屏幕再次锁定前,尝试访问已经打开的内容。
对许多用户来说,这种日常风险比高度复杂的远程攻击更现实。
2/ 一项简单的设置,增添一道防护
在 Binance 上启用应用锁。这项设置独立于手机的锁屏功能。
👉 开启方法:
Binance App → 个人资料 → 安全 → 自动锁定
只需 1 分钟,却可能起到关键作用。
3/ 有助于降低风险的额外习惯
- 非必要时,避免在人多的公共场所打开敏感应用
- 在出口、门口或交通排队处,别把手机放在容易被拿到的地方
- 使用完后立即锁定屏幕
- 开启“屏幕超时”,让屏幕在短时间无操作后自动锁定
- 在可用的情况下启用生物识别保护
💬 快速自查:
你的敏感金融应用是否设置了独立于手机屏幕的锁?
✅ 是的,都已设置
⚠️ 还没有——现在马上去设置
把这条内容分享给用手机管理加密货币的人。一个小小的设置,也能带来很大不同。
#CryptoSafety #MobileSecurity #BinanceSquare
人们常常担心复杂的网络攻击。但在日常生活中,更常见的风险其实很简单:手机处于解锁状态或敏感应用正打开时,有人顺手抢走你的手机。🧵👇
1/ 事情可能如何发生
你在一家繁忙的咖啡馆、车站或机场。你解锁手机,查看投资组合、消息或银行应用。然后你有那么一刻移开了视线。
就这么简单。
如果有人趁手机未锁屏时抢走它,就可能趁屏幕再次锁定前,尝试访问已经打开的内容。
对许多用户来说,这种日常风险比高度复杂的远程攻击更现实。
2/ 一项简单的设置,增添一道防护
在 Binance 上启用应用锁。这项设置独立于手机的锁屏功能。
👉 开启方法:
Binance App → 个人资料 → 安全 → 自动锁定
只需 1 分钟,却可能起到关键作用。
3/ 有助于降低风险的额外习惯
- 非必要时,避免在人多的公共场所打开敏感应用
- 在出口、门口或交通排队处,别把手机放在容易被拿到的地方
- 使用完后立即锁定屏幕
- 开启“屏幕超时”,让屏幕在短时间无操作后自动锁定
- 在可用的情况下启用生物识别保护
💬 快速自查:
你的敏感金融应用是否设置了独立于手机屏幕的锁?
✅ 是的,都已设置
⚠️ 还没有——现在马上去设置
把这条内容分享给用手机管理加密货币的人。一个小小的设置,也能带来很大不同。
#CryptoSafety #MobileSecurity #BinanceSquare
5
395
🚨 你以为“免费的”机场 USB 端口可能比看起来更有风险。🚨
你到处都见过它们——机场、酒店、咖啡馆和购物中心的充电站。免费电源、方便、好用。
但这里有个陷阱。
欢迎了解“刷汁劫持”(juice jacking)——这是旅行者应该知道的安全风险。🧵👇
⚡USB 端口如何让你的设备面临风险?
标准 USB 连接既能传输电力,也能传输数据。如果公共充电端口或数据线被人篡改,连接你的设备可能会让它面临未经授权的数据访问或恶意软件攻击等风险。
你的手机可能只会显示“正在充电”——但这并不总意味着连接是无害的。🔋
🛡️3 个简单方法降低风险
✅ 使用你自己的充电器插墙式电源——这通常比直接插公共 USB 端口更安全。
✅ 随身携带移动电源(充电宝)——一个简单的办法,避免依赖公共充电站。
✅ 使用 USB 数据屏蔽器或仅充电数据线——这些工具能帮助降低不必要的数据传输风险。
💬 投票时间:
你在旅行时有没有用过公共 USB 端口?🗳️
🟢 是——我没意识到它可能有风险
🟡 从不。我只用充电宝。💪
把你的答案发在下面 👇 并@一个旅行伙伴,让他/她也知道这个信息。
#TravelSecurity #JuiceJacking #CryptoSafety #BinanceSquare
🚨 你以为“免费的”机场 USB 端口可能比看起来更有风险。🚨
你到处都见过它们——机场、酒店、咖啡馆和购物中心的充电站。免费电源、方便、好用。
但这里有个陷阱。
欢迎了解“刷汁劫持”(juice jacking)——这是旅行者应该知道的安全风险。🧵👇
⚡USB 端口如何让你的设备面临风险?
标准 USB 连接既能传输电力,也能传输数据。如果公共充电端口或数据线被人篡改,连接你的设备可能会让它面临未经授权的数据访问或恶意软件攻击等风险。
你的手机可能只会显示“正在充电”——但这并不总意味着连接是无害的。🔋
🛡️3 个简单方法降低风险
✅ 使用你自己的充电器插墙式电源——这通常比直接插公共 USB 端口更安全。
✅ 随身携带移动电源(充电宝)——一个简单的办法,避免依赖公共充电站。
✅ 使用 USB 数据屏蔽器或仅充电数据线——这些工具能帮助降低不必要的数据传输风险。
💬 投票时间:
你在旅行时有没有用过公共 USB 端口?🗳️
🟢 是——我没意识到它可能有风险
🟡 从不。我只用充电宝。💪
把你的答案发在下面 👇 并@一个旅行伙伴,让他/她也知道这个信息。
#TravelSecurity #JuiceJacking #CryptoSafety #BinanceSquare
你到处都见过它们——机场、酒店、咖啡馆和购物中心的充电站。免费电源、方便、好用。
但这里有个陷阱。
欢迎了解“刷汁劫持”(juice jacking)——这是旅行者应该知道的安全风险。🧵👇
⚡USB 端口如何让你的设备面临风险?
标准 USB 连接既能传输电力,也能传输数据。如果公共充电端口或数据线被人篡改,连接你的设备可能会让它面临未经授权的数据访问或恶意软件攻击等风险。
你的手机可能只会显示“正在充电”——但这并不总意味着连接是无害的。🔋
🛡️3 个简单方法降低风险
✅ 使用你自己的充电器插墙式电源——这通常比直接插公共 USB 端口更安全。
✅ 随身携带移动电源(充电宝)——一个简单的办法,避免依赖公共充电站。
✅ 使用 USB 数据屏蔽器或仅充电数据线——这些工具能帮助降低不必要的数据传输风险。
💬 投票时间:
你在旅行时有没有用过公共 USB 端口?🗳️
🟢 是——我没意识到它可能有风险
🟡 从不。我只用充电宝。💪
把你的答案发在下面 👇 并@一个旅行伙伴,让他/她也知道这个信息。
#TravelSecurity #JuiceJacking #CryptoSafety #BinanceSquare
1
1
3
638
AI 让制作看起来十分精致的诈骗变得比以往更容易:伪造白皮书、伪造团队、伪造路线图。如果你无法核实项目背后的人,别冒险投入你的资金。#Binancesecurity
AI 让制作看起来十分精致的诈骗变得比以往更容易:伪造白皮书、伪造团队、伪造路线图。如果你无法核实项目背后的人,别冒险投入你的资金。#Binancesecurity
1
368
当威胁来自现实:降低你作为加密持有者的线下“可见度”
加密领域的大多数安全控制都面向那些远程作案的攻击者。密码、双重身份验证以及审批检查,都默认尝试进入你资金的人无法与你近距离到达。
但一种不断增长的攻击类型正在打破这一前提。2026 年上半年,研究人员报告了更多针对加密持有者的暴力事件,损失金额达到数百万美元。入室袭击所占比重也在不断上升。
这些攻击并没有击败你的安全控制。它们通过强迫你亲自完成每一个验证步骤来绕过这些控制。
🔍 攻击从信息入手
据报道的案例越来越表明,攻击者的行为更像是精心策划而非机会主义。通常,这种策划会从一些公开信息开始:暗示某个特定的人持有大量加密资产:
- 公开分享的投资组合截图、盈利帖和资产余额揭露
- 与钱包地址或链上身份相关的真实姓名或照片
- 帖子中的位置细节以及图片元数据,包括规律作息
- 在线下聚会中公开讨论持仓,以及在公共群聊中谈论
单独来看,这些细节可能都无伤大雅。合在一起,它们回答了攻击者所需的两个问题:资金由谁持有,以及他们可以在哪里找到你。
🛡️ 减少“可见内容”
- 不要以能够识别你为目的的方式发布余额或交易结果
- 将你的法定姓名和面部信息与可在链上追踪的地址、ID 分开
- 在出行之后再发帖,而不是出行期间;同时检查你的图片元数据可能透露了什么
- 要谨慎对待“谁知道你持有加密货币”。许多事件的起因只是对方知道你持有
降低你的可见度。保持 SAFU。 #Binancesecurity
当威胁来自现实:降低你作为加密持有者的线下“可见度”
加密领域的大多数安全控制都面向那些远程作案的攻击者。密码、双重身份验证以及审批检查,都默认尝试进入你资金的人无法与你近距离到达。
但一种不断增长的攻击类型正在打破这一前提。2026 年上半年,研究人员报告了更多针对加密持有者的暴力事件,损失金额达到数百万美元。入室袭击所占比重也在不断上升。
这些攻击并没有击败你的安全控制。它们通过强迫你亲自完成每一个验证步骤来绕过这些控制。
🔍 攻击从信息入手
据报道的案例越来越表明,攻击者的行为更像是精心策划而非机会主义。通常,这种策划会从一些公开信息开始:暗示某个特定的人持有大量加密资产:
- 公开分享的投资组合截图、盈利帖和资产余额揭露
- 与钱包地址或链上身份相关的真实姓名或照片
- 帖子中的位置细节以及图片元数据,包括规律作息
- 在线下聚会中公开讨论持仓,以及在公共群聊中谈论
单独来看,这些细节可能都无伤大雅。合在一起,它们回答了攻击者所需的两个问题:资金由谁持有,以及他们可以在哪里找到你。
🛡️ 减少“可见内容”
- 不要以能够识别你为目的的方式发布余额或交易结果
- 将你的法定姓名和面部信息与可在链上追踪的地址、ID 分开
- 在出行之后再发帖,而不是出行期间;同时检查你的图片元数据可能透露了什么
- 要谨慎对待“谁知道你持有加密货币”。许多事件的起因只是对方知道你持有
降低你的可见度。保持 SAFU。 #Binancesecurity
加密领域的大多数安全控制都面向那些远程作案的攻击者。密码、双重身份验证以及审批检查,都默认尝试进入你资金的人无法与你近距离到达。
但一种不断增长的攻击类型正在打破这一前提。2026 年上半年,研究人员报告了更多针对加密持有者的暴力事件,损失金额达到数百万美元。入室袭击所占比重也在不断上升。
这些攻击并没有击败你的安全控制。它们通过强迫你亲自完成每一个验证步骤来绕过这些控制。
🔍 攻击从信息入手
据报道的案例越来越表明,攻击者的行为更像是精心策划而非机会主义。通常,这种策划会从一些公开信息开始:暗示某个特定的人持有大量加密资产:
- 公开分享的投资组合截图、盈利帖和资产余额揭露
- 与钱包地址或链上身份相关的真实姓名或照片
- 帖子中的位置细节以及图片元数据,包括规律作息
- 在线下聚会中公开讨论持仓,以及在公共群聊中谈论
单独来看,这些细节可能都无伤大雅。合在一起,它们回答了攻击者所需的两个问题:资金由谁持有,以及他们可以在哪里找到你。
🛡️ 减少“可见内容”
- 不要以能够识别你为目的的方式发布余额或交易结果
- 将你的法定姓名和面部信息与可在链上追踪的地址、ID 分开
- 在出行之后再发帖,而不是出行期间;同时检查你的图片元数据可能透露了什么
- 要谨慎对待“谁知道你持有加密货币”。许多事件的起因只是对方知道你持有
降低你的可见度。保持 SAFU。 #Binancesecurity
1
6
513
文章
ClickFix:当「确认你是人类」成为攻击ClickFix 是一种快速成长的诈骗手法,它跳过对你装置的入侵,而是改由说服你自己动手。攻击者将恶意程式伪装成例行修复:例如「未能载入」的 CAPTCHA、紧急的「系统更新」、在通话前出现损坏的音讯或视讯提示,或是没有额外步骤就「无法显示」的文件。
不同于传统恶意程式的投递方式,ClickFix 通常会避免要求使用者手动下载并打开可疑档案或附件。相反地,它可能只需要你复制一段指令、贴上并按下 Enter。
ClickFix:当「确认你是人类」成为攻击
ClickFix 是一种快速成长的诈骗手法,它跳过对你装置的入侵,而是改由说服你自己动手。攻击者将恶意程式伪装成例行修复:例如「未能载入」的 CAPTCHA、紧急的「系统更新」、在通话前出现损坏的音讯或视讯提示,或是没有额外步骤就「无法显示」的文件。
不同于传统恶意程式的投递方式,ClickFix 通常会避免要求使用者手动下载并打开可疑档案或附件。相反地,它可能只需要你复制一段指令、贴上并按下 Enter。
不同于传统恶意程式的投递方式,ClickFix 通常会避免要求使用者手动下载并打开可疑档案或附件。相反地,它可能只需要你复制一段指令、贴上并按下 Enter。
2
8
977
剪贴板劫持 vs. 地址投毒:有什么区别?
这两种骗局都旨在诱骗用户将加密货币发送到错误地址,但它们的运作方式不同。
🦠 剪贴板劫持发生在设备中的恶意软件会把你复制的钱包地址替换成攻击者的地址。
🎭 地址投毒则是攻击者从看起来相似的地址发送小额交易,诱使你在交易记录中复制到错误的地址。
🔍 关键区别:
剪贴板劫持通常涉及被入侵设备上的恶意软件,而地址投毒依赖于欺骗用户,让他们信任错误地址。
🛡️ 安全提示:
在发送加密货币前,请始终核对完整的钱包地址,快速检查一下就能帮助保护你的资金。
剪贴板劫持 vs. 地址投毒:有什么区别?
这两种骗局都旨在诱骗用户将加密货币发送到错误地址,但它们的运作方式不同。
🦠 剪贴板劫持发生在设备中的恶意软件会把你复制的钱包地址替换成攻击者的地址。
🎭 地址投毒则是攻击者从看起来相似的地址发送小额交易,诱使你在交易记录中复制到错误的地址。
🔍 关键区别:
剪贴板劫持通常涉及被入侵设备上的恶意软件,而地址投毒依赖于欺骗用户,让他们信任错误地址。
🛡️ 安全提示:
在发送加密货币前,请始终核对完整的钱包地址,快速检查一下就能帮助保护你的资金。
这两种骗局都旨在诱骗用户将加密货币发送到错误地址,但它们的运作方式不同。
🦠 剪贴板劫持发生在设备中的恶意软件会把你复制的钱包地址替换成攻击者的地址。
🎭 地址投毒则是攻击者从看起来相似的地址发送小额交易,诱使你在交易记录中复制到错误的地址。
🔍 关键区别:
剪贴板劫持通常涉及被入侵设备上的恶意软件,而地址投毒依赖于欺骗用户,让他们信任错误地址。
🛡️ 安全提示:
在发送加密货币前,请始终核对完整的钱包地址,快速检查一下就能帮助保护你的资金。
2
293
剪贴板劫持及如何防范它
🔍 它是什么?
剪贴板劫持是一种恶意软件攻击,会监控或篡改你复制和粘贴的内容。
⚠️ 为什么重要?
当用户复制敏感信息(例如密码或银行信息)时,攻击者可能会捕获剪贴板数据,导致数据被盗或隐私泄露。他们也可能用自己的地址替换你复制的钱包地址,从而让资金被发送到错误的目的地。
💡 你如何保持防护?
- 让浏览器和设备始终保持最新
- 只从可信来源安装软件
- 定期检查你的浏览器扩展
- 使用可靠的杀毒或安全软件
- 在发送加密货币之前,务必再次核对钱包地址
🛡️ 保持警惕,保持安全。 #Binancesecurity
剪贴板劫持及如何防范它
🔍 它是什么?
剪贴板劫持是一种恶意软件攻击,会监控或篡改你复制和粘贴的内容。
⚠️ 为什么重要?
当用户复制敏感信息(例如密码或银行信息)时,攻击者可能会捕获剪贴板数据,导致数据被盗或隐私泄露。他们也可能用自己的地址替换你复制的钱包地址,从而让资金被发送到错误的目的地。
💡 你如何保持防护?
- 让浏览器和设备始终保持最新
- 只从可信来源安装软件
- 定期检查你的浏览器扩展
- 使用可靠的杀毒或安全软件
- 在发送加密货币之前,务必再次核对钱包地址
🛡️ 保持警惕,保持安全。 #Binancesecurity
🔍 它是什么?
剪贴板劫持是一种恶意软件攻击,会监控或篡改你复制和粘贴的内容。
⚠️ 为什么重要?
当用户复制敏感信息(例如密码或银行信息)时,攻击者可能会捕获剪贴板数据,导致数据被盗或隐私泄露。他们也可能用自己的地址替换你复制的钱包地址,从而让资金被发送到错误的目的地。
💡 你如何保持防护?
- 让浏览器和设备始终保持最新
- 只从可信来源安装软件
- 定期检查你的浏览器扩展
- 使用可靠的杀毒或安全软件
- 在发送加密货币之前,务必再次核对钱包地址
🛡️ 保持警惕,保持安全。 #Binancesecurity
2
279
✅ 答案是 D:无限代币授权
向 DeFi 合约授予无限授权,允许其持续保留将你的代币转走的权限。若该合约存在恶意、被攻破或遭到利用,被授权的代币可能在无需任何额外授权交易的情况下被直接抽走。
安全提示:定期检查并撤销不再需要的代币授权。
✅ 答案是 D:无限代币授权
向 DeFi 合约授予无限授权,允许其持续保留将你的代币转走的权限。若该合约存在恶意、被攻破或遭到利用,被授权的代币可能在无需任何额外授权交易的情况下被直接抽走。
安全提示:定期检查并撤销不再需要的代币授权。
向 DeFi 合约授予无限授权,允许其持续保留将你的代币转走的权限。若该合约存在恶意、被攻破或遭到利用,被授权的代币可能在无需任何额外授权交易的情况下被直接抽走。
安全提示:定期检查并撤销不再需要的代币授权。
Binance Security
·
--
你曾访问过一个 DeFi 网站,点击了“Approve(授权)”,然后就再也没回去。
三周后,你的代币不见了。
你没有签署任何新的交易。
你没有点击钓鱼链接。
你没有泄露助记词。
你曾授权的代币权限仍然处于激活状态。
❓ 最可能发生了什么?
👀 关注我们以获取正确答案和更多信息。 #Binancesecurity
三周后,你的代币不见了。
你没有签署任何新的交易。
你没有点击钓鱼链接。
你没有泄露助记词。
你曾授权的代币权限仍然处于激活状态。
❓ 最可能发生了什么?
👀 关注我们以获取正确答案和更多信息。 #Binancesecurity
270
你曾访问过一个 DeFi 网站,点击了“Approve(授权)”,然后就再也没回去。
三周后,你的代币不见了。
你没有签署任何新的交易。
你没有点击钓鱼链接。
你没有泄露助记词。
你曾授权的代币权限仍然处于激活状态。
❓ 最可能发生了什么?
👀 关注我们以获取正确答案和更多信息。 #Binancesecurity
你曾访问过一个 DeFi 网站,点击了“Approve(授权)”,然后就再也没回去。
三周后,你的代币不见了。
你没有签署任何新的交易。
你没有点击钓鱼链接。
你没有泄露助记词。
你曾授权的代币权限仍然处于激活状态。
❓ 最可能发生了什么?
👀 关注我们以获取正确答案和更多信息。 #Binancesecurity
三周后,你的代币不见了。
你没有签署任何新的交易。
你没有点击钓鱼链接。
你没有泄露助记词。
你曾授权的代币权限仍然处于激活状态。
❓ 最可能发生了什么?
👀 关注我们以获取正确答案和更多信息。 #Binancesecurity
A: Seed phrase compromise
0%
B: Delayed rug pull
0%
C: Smart contract exploit
0%
D: Unlimited token approval
100%
3 票 • 投票已关闭
1
1
3
303
公共 Wi‑Fi 和加密登录是高风险的组合 ⚠️
开放网络可能会让你面临被拦截和伪造的风险。请勿在公共 Wi‑Fi 上签署交易 🔒
公共 Wi‑Fi 和加密登录是高风险的组合 ⚠️
开放网络可能会让你面临被拦截和伪造的风险。请勿在公共 Wi‑Fi 上签署交易 🔒
开放网络可能会让你面临被拦截和伪造的风险。请勿在公共 Wi‑Fi 上签署交易 🔒
2
4
235
AI 只需要几秒钟的音频,就能克隆出你的声音。有人打电话给你,要求进行一笔“紧急”的加密货币转账?🚨
挂断电话。保持警惕。请通过其他途径独立核实。
AI 只需要几秒钟的音频,就能克隆出你的声音。有人打电话给你,要求进行一笔“紧急”的加密货币转账?🚨
挂断电话。保持警惕。请通过其他途径独立核实。
挂断电话。保持警惕。请通过其他途径独立核实。
2
143
🚨 假客服,真骗局:需要留意的3个危险信号
当技术攻击失败时,骗子会转而利用“人性”这一环:假装成乐于助人的高压客服人员。他们制造恐慌、催促紧急处理,并试图诱骗用户交出权限或资金。
⚠️ 记住:Binance 员工绝不会在 Telegram 上主动私信你,要求你提供资金、密码、验证码或账户凭证。
需要留意的3个危险信号:
🔴 紧迫感:“你的账户将在1小时内被永久封禁!”
🔴 预付费用:要求你支付“矿工费(gas fees)”或“临时安全押金”以解锁你的余额
🔴 请求屏幕共享:让你安装应用,以便他们“帮助”查看你的账户
如果有人逼你立刻行动、先付款,或要求你共享屏幕,请先暂停并核实后再采取任何操作。
#Binancesecurity
🚨 假客服,真骗局:需要留意的3个危险信号
当技术攻击失败时,骗子会转而利用“人性”这一环:假装成乐于助人的高压客服人员。他们制造恐慌、催促紧急处理,并试图诱骗用户交出权限或资金。
⚠️ 记住:Binance 员工绝不会在 Telegram 上主动私信你,要求你提供资金、密码、验证码或账户凭证。
需要留意的3个危险信号:
🔴 紧迫感:“你的账户将在1小时内被永久封禁!”
🔴 预付费用:要求你支付“矿工费(gas fees)”或“临时安全押金”以解锁你的余额
🔴 请求屏幕共享:让你安装应用,以便他们“帮助”查看你的账户
如果有人逼你立刻行动、先付款,或要求你共享屏幕,请先暂停并核实后再采取任何操作。
#Binancesecurity
当技术攻击失败时,骗子会转而利用“人性”这一环:假装成乐于助人的高压客服人员。他们制造恐慌、催促紧急处理,并试图诱骗用户交出权限或资金。
⚠️ 记住:Binance 员工绝不会在 Telegram 上主动私信你,要求你提供资金、密码、验证码或账户凭证。
需要留意的3个危险信号:
🔴 紧迫感:“你的账户将在1小时内被永久封禁!”
🔴 预付费用:要求你支付“矿工费(gas fees)”或“临时安全押金”以解锁你的余额
🔴 请求屏幕共享:让你安装应用,以便他们“帮助”查看你的账户
如果有人逼你立刻行动、先付款,或要求你共享屏幕,请先暂停并核实后再采取任何操作。
#Binancesecurity
4
315
你加入了一个 Telegram 群,里面的成员正在推广一款“AI 驱动”的交易机器人。说辞听起来很有说服力:
🔶 声称通过机器学习每天能获得 3–5% 的回报
🔶 展示盈利交易的截图
🔶 放出来自“用户”的视频
你决定先小额充值试试看。几个小时内,仪表盘就显示出盈利。然后你尝试提现。
首先,你被要求支付一笔“流动性解锁费用”。
随后,你被告知需要达到更高的“提现等级”,而这个等级只能通过招募新成员来解锁。
💭 哪个红旗信号最能说明这是骗局?
A. 承诺有保底的每日回报
B. 在充值后立刻展示利润
C. 因额外费用导致无法提现
D. 需要招募他人来解锁提现
#Binancesecurity #Cryptoscam
你加入了一个 Telegram 群,里面的成员正在推广一款“AI 驱动”的交易机器人。说辞听起来很有说服力:
🔶 声称通过机器学习每天能获得 3–5% 的回报
🔶 展示盈利交易的截图
🔶 放出来自“用户”的视频
你决定先小额充值试试看。几个小时内,仪表盘就显示出盈利。然后你尝试提现。
首先,你被要求支付一笔“流动性解锁费用”。
随后,你被告知需要达到更高的“提现等级”,而这个等级只能通过招募新成员来解锁。
💭 哪个红旗信号最能说明这是骗局?
A. 承诺有保底的每日回报
B. 在充值后立刻展示利润
C. 因额外费用导致无法提现
D. 需要招募他人来解锁提现
#Binancesecurity #Cryptoscam
🔶 声称通过机器学习每天能获得 3–5% 的回报
🔶 展示盈利交易的截图
🔶 放出来自“用户”的视频
你决定先小额充值试试看。几个小时内,仪表盘就显示出盈利。然后你尝试提现。
首先,你被要求支付一笔“流动性解锁费用”。
随后,你被告知需要达到更高的“提现等级”,而这个等级只能通过招募新成员来解锁。
💭 哪个红旗信号最能说明这是骗局?
A. 承诺有保底的每日回报
B. 在充值后立刻展示利润
C. 因额外费用导致无法提现
D. 需要招募他人来解锁提现
#Binancesecurity #Cryptoscam
A
40%
B
0%
C
40%
D
20%
5 票 • 投票已关闭
53
4
97
212.8k
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码