
Diary日记
403 Bài đăng
Diary日记
 Đã xác minh trên Square
Báo cáo
Chặn người dùng
Giao dịch mở
Trader thường xuyên
{thời gian} năm
10 Đang theo dõi
443 Người theo dõi
5.2K+ Đã thích
Bài đăng
Danh mục đầu tư
Tất cả
Trích dẫn
Video
·
--
Xem bản dịch
说实话,ai 已经现在发展到你无法想象的地步,照这个速度继续下去,不出两个月人类将进入 2027 年。
说实话,ai 已经现在发展到你无法想象的地步,照这个速度继续下去,不出两个月人类将进入 2027 年。
6
·
--
Xem bản dịch
任何硬件都可以挖,但是好的硬件比差的要挖的快和多,这没毛病! @flop_labs https://t.co/fW5uwGMR6c
任何硬件都可以挖,但是好的硬件比差的要挖的快和多,这没毛病! @flop_labs https://t.co/fW5uwGMR6c
61
·
--
Xem bản dịch
检查@unvault 白单,这个是值钱的:
https://t.co/OB0sTLzLra
检查@unvault 白单,这个是值钱的:
https://t.co/OB0sTLzLra
https://t.co/OB0sTLzLra
76
·
--
Dự án nhất định phải săn @flop_labs, cú lớn sắp đến rồi!
Airdrop + testnet ra mắt vào ngày 24. https://t.co/Nn04cjUW3n
Dự án nhất định phải săn @flop_labs, cú lớn sắp đến rồi!
Airdrop + testnet ra mắt vào ngày 24. https://t.co/Nn04cjUW3n
Airdrop + testnet ra mắt vào ngày 24. https://t.co/Nn04cjUW3n
8
·
--
Xem bản dịch
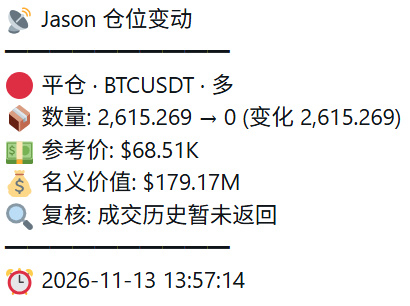
目标哥 @Jason60704294 的 BTC 多单疑似被打爆了。
2615 枚 BTC,名义价值约 1.79 亿美元,强平价在 68.5K 附近。今天 BTC 从 73.6K 一路砸到 68K,那一分钟币安永续成交了 1 万多枚。
前几天还有人喊他是最坚定的多头。
再大的资金,杠杆一高也扛不住一根针。
数据来自第三方仓位监控,本人还没回应,以最终信息为准。
目标哥 @Jason60704294 的 BTC 多单疑似被打爆了。
2615 枚 BTC,名义价值约 1.79 亿美元,强平价在 68.5K 附近。今天 BTC 从 73.6K 一路砸到 68K,那一分钟币安永续成交了 1 万多枚。
前几天还有人喊他是最坚定的多头。
再大的资金,杠杆一高也扛不住一根针。
数据来自第三方仓位监控,本人还没回应,以最终信息为准。
2615 枚 BTC,名义价值约 1.79 亿美元,强平价在 68.5K 附近。今天 BTC 从 73.6K 一路砸到 68K,那一分钟币安永续成交了 1 万多枚。
前几天还有人喊他是最坚定的多头。
再大的资金,杠杆一高也扛不住一根针。
数据来自第三方仓位监控,本人还没回应,以最终信息为准。
112
·
--
Xem bản dịch
空投锁仓是最傻的
以往空投案例来看
10个项目有9个项目都是跌几十倍
最好是空投的时候全部拿走
不管是给多少额度的那种
然后拿一段时间
正常会有一波涨幅的
那段涨服期间把币出完是安心的
锁仓是没有什么好下场的
更何况现在这个行情
空投锁仓是最傻的
以往空投案例来看
10个项目有9个项目都是跌几十倍
最好是空投的时候全部拿走
不管是给多少额度的那种
然后拿一段时间
正常会有一波涨幅的
那段涨服期间把币出完是安心的
锁仓是没有什么好下场的
更何况现在这个行情
以往空投案例来看
10个项目有9个项目都是跌几十倍
最好是空投的时候全部拿走
不管是给多少额度的那种
然后拿一段时间
正常会有一波涨幅的
那段涨服期间把币出完是安心的
锁仓是没有什么好下场的
更何况现在这个行情
21
·
--
Xem bản dịch
腾讯智囊团可以撸100r,需要实名+学信网信息才可以撸到,感兴趣的自己去腾讯官网找到智囊团填写信息撸!
腾讯智囊团可以撸100r,需要实名+学信网信息才可以撸到,感兴趣的自己去腾讯官网找到智囊团填写信息撸!
1
116
·
--
Xem bản dịch
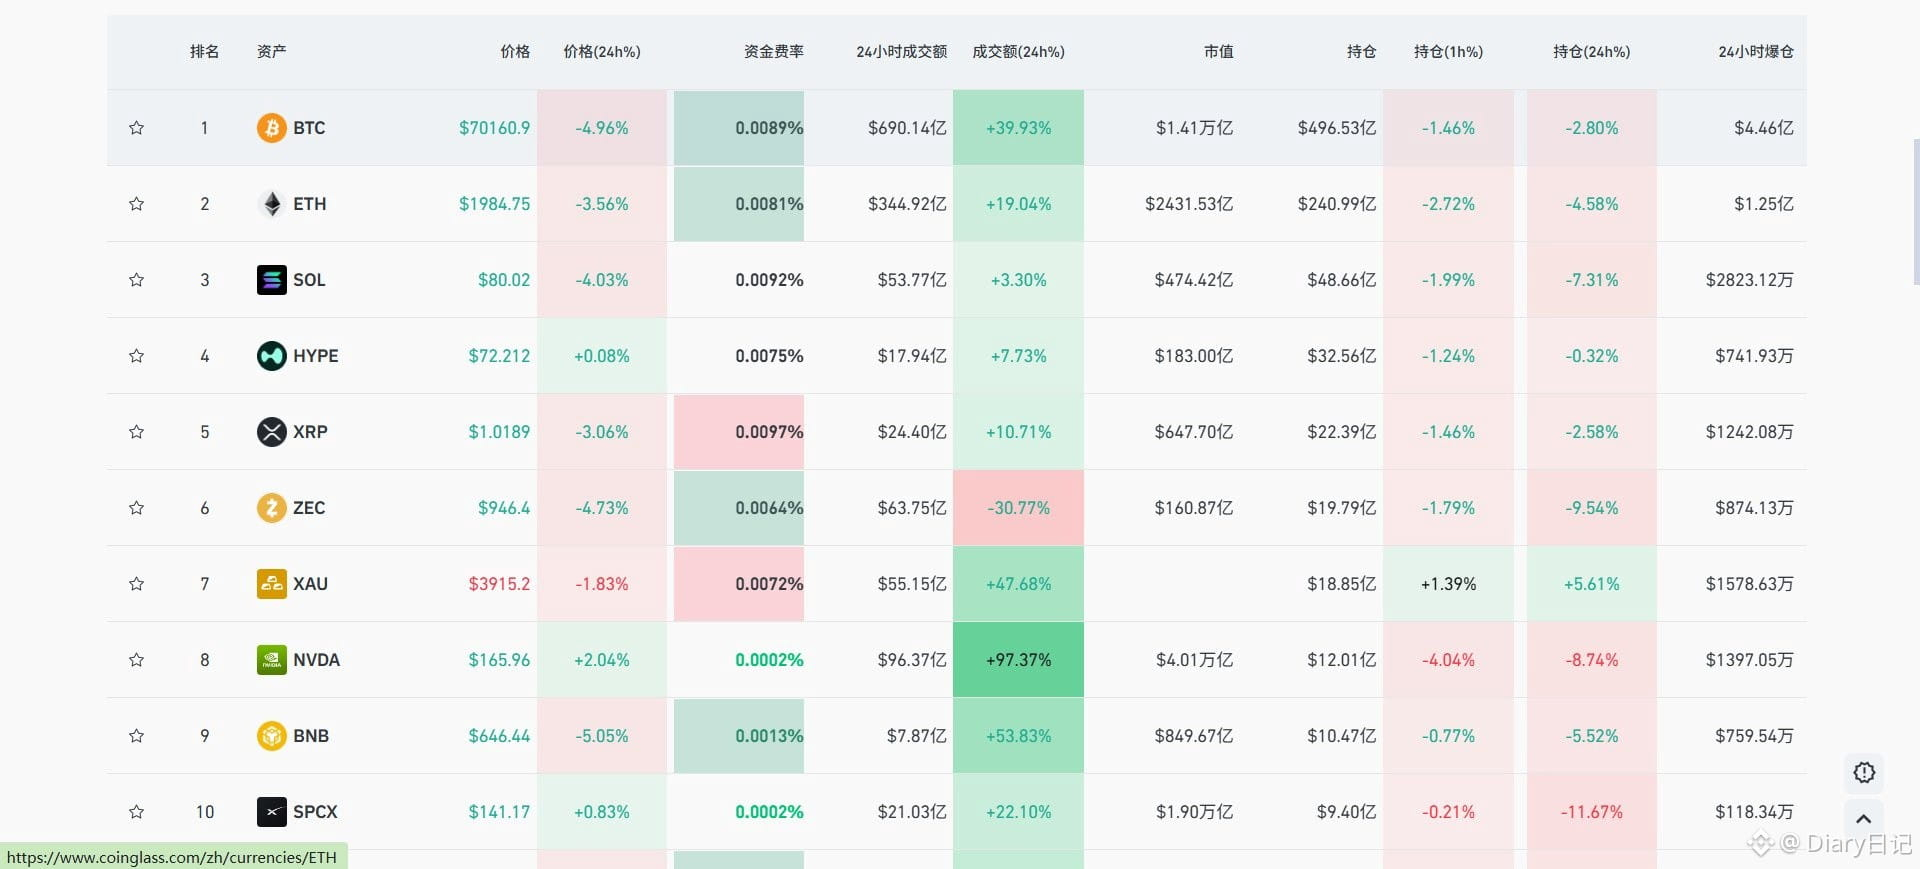
发关于web3的推文还能过万的那都是大博主了
X时间线已被泛流刷屏
几乎没有任何交互的x文
行情真的太太太🐻
发关于web3的推文还能过万的那都是大博主了
X时间线已被泛流刷屏
几乎没有任何交互的x文
行情真的太太太🐻
X时间线已被泛流刷屏
几乎没有任何交互的x文
行情真的太太太🐻
37
·
--
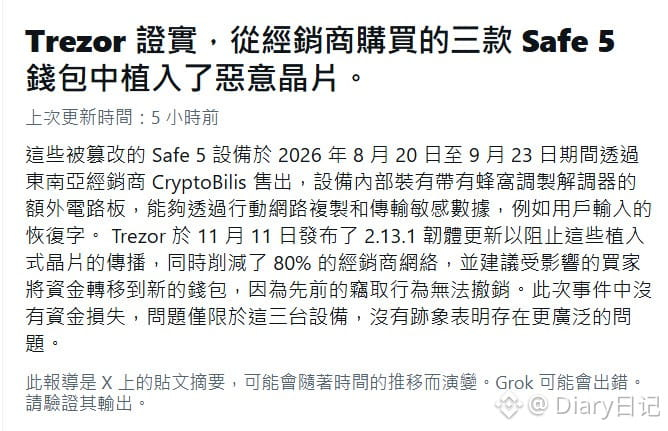
Ví phần cứng Trezor bị cài mô-đun đánh cắp thông tin:
Trezor xác nhận có ba thiết bị Safe 5 đã bị can thiệp.
Các thiết bị này được bán bởi nhà phân phối CryptoBilis ở Đông Nam Á trong khoảng thời gian từ ngày 20 tháng 8 đến ngày 23 tháng 9.
Bên trong có thêm một bo mạch với mô-đun di động, âm thầm gửi cụm từ khôi phục mà người dùng nhập đi.
Hãng đã phát hành firmware 2.13.1 để chặn việc này, cắt giảm 80% mạng lưới nhà phân phối và khuyến nghị người dùng bị ảnh hưởng đổi sang ví mới để chuyển tài sản.
Với ví phần cứng, tốt nhất vẫn nên mua trên trang web chính thức. May mà vấn đề được phát hiện sớm, tránh thêm nhiều thiệt hại!
Ví phần cứng Trezor bị cài mô-đun đánh cắp thông tin:
Trezor xác nhận có ba thiết bị Safe 5 đã bị can thiệp.
Các thiết bị này được bán bởi nhà phân phối CryptoBilis ở Đông Nam Á trong khoảng thời gian từ ngày 20 tháng 8 đến ngày 23 tháng 9.
Bên trong có thêm một bo mạch với mô-đun di động, âm thầm gửi cụm từ khôi phục mà người dùng nhập đi.
Hãng đã phát hành firmware 2.13.1 để chặn việc này, cắt giảm 80% mạng lưới nhà phân phối và khuyến nghị người dùng bị ảnh hưởng đổi sang ví mới để chuyển tài sản.
Với ví phần cứng, tốt nhất vẫn nên mua trên trang web chính thức. May mà vấn đề được phát hiện sớm, tránh thêm nhiều thiệt hại!
Trezor xác nhận có ba thiết bị Safe 5 đã bị can thiệp.
Các thiết bị này được bán bởi nhà phân phối CryptoBilis ở Đông Nam Á trong khoảng thời gian từ ngày 20 tháng 8 đến ngày 23 tháng 9.
Bên trong có thêm một bo mạch với mô-đun di động, âm thầm gửi cụm từ khôi phục mà người dùng nhập đi.
Hãng đã phát hành firmware 2.13.1 để chặn việc này, cắt giảm 80% mạng lưới nhà phân phối và khuyến nghị người dùng bị ảnh hưởng đổi sang ví mới để chuyển tài sản.
Với ví phần cứng, tốt nhất vẫn nên mua trên trang web chính thức. May mà vấn đề được phát hiện sớm, tránh thêm nhiều thiệt hại!
91




Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
TheoDõiFOMC
354,636 lượt xem
1,516 đang thảo luận
TIN NÓNG: Đồng đô la vừa chạm mức cao nhất trong 19 tháng. 💵
📈 Mức: Chỉ số đô la tăng lên 103,02, cao nhất kể từ tháng 4 năm 2025. Đồng yên neo gần mức 160 yên đổi 1 đô la, còn đồng euro chạm mức thấp nhất trong 19 tháng.
🔥 Tác nhân: CPI tháng 10 tăng 0,4%, cao hơn dự báo 0,3%; CPI lõi tăng 0,3%, so với mức dự kiến 0,2%. Thống đốc Fed Waller cho biết Fed đang cân nhắc nâng lãi suất 50 điểm cơ bản vào tháng 12.
📊 Xác suất: Thị trường hiện gần như chắc chắn Fed sẽ tăng lãi suất vào tháng 12, với xác suất khoảng 88% cho mức tăng 25 điểm cơ bản và 12% cho mức tăng 50 điểm cơ bản. Goldman dự đoán sẽ có thêm một đợt tăng lãi suất vào tháng 3.
🔮 Triển vọng: Đồng đô la mạnh gây bất lợi cho các tài sản rủi ro. Bitcoin neo quanh mức 73.600 USD; dữ liệu giá sản xuất công bố vào thứ Sáu sẽ là phép thử tiếp theo.
$BTC #TheoDõiFOMC
lenamphoto
·1 lượt thích
·1.2k lượt xem
TinFed
415,946 lượt xem
1,248 đang thảo luận
WhoWillSucceedJensenHuangatNvidia?
29,198 lượt xem
414 đang thảo luận