
rabbitrun_eth
24 Bài đăng

rabbitrun_eth
Báo cáo
Chặn người dùng
推特:@rabbitrun_eth
Giao dịch mở
Trader thường xuyên
{thời gian} năm
1 Đang theo dõi
62 Người theo dõi
741 Đã thích
Bài đăng
Danh mục đầu tư
Kết nối công cụ kế toán, đừng tick hết quyền API
Muốn nhập số dư và lịch sử giao dịch của Binance vào công cụ kế toán, trang sẽ bảo bạn tạo API rồi điền khóa vào. Lúc này, điều dễ bị bỏ qua là hàng ô chọn quyền hạn: chỉ để xem sổ sách thôi, vì sao còn phải cho phép giao dịch?
Tôi đã xem tài liệu API của Binance và muốn ghi lại các bước kiểm tra trước khi kết nối. API có thể cho công cụ đọc thông tin tài khoản, làm được bao nhiêu việc còn tùy vào những quyền bạn cấp.
① Vào Binance đối chiếu lại, chỉ giữ những quyền đọc cần thiết.
Từ mục “Hồ sơ cá nhân→Tài khoản→Quản lý API” trên trang chủ Binance, tìm khóa tương ứng rồi xem quyền hạn. Nếu chỉ thống kê số dư và lịch sử giao dịch, hãy giữ “Bật đọc”, đừng tiện tay mở quyền giao dịch, rút tiền hoặc chuyển khoản. Nếu hướng dẫn của công cụ yêu cầu tick hết, hãy dừng lại để xác nhận lý do. Chỉ tắt quyền rút tiền là chưa đủ: quyền giao dịch vẫn cho phép đặt lệnh, chứ không phải chỉ để xem sổ sách.
② Tạo khóa riêng, rồi kiểm tra nguồn truy cập.
Mỗi công cụ bên thứ ba nên dùng một bộ riêng, đặt tên rõ mục đích để sau này khi ngừng dùng một công cụ nào đó thì có thể thu hồi riêng. Xem phần hướng dẫn kết nối chính thức của công cụ có cung cấp IP truy cập cố định hay không; nếu xác minh được, hãy đặt trên Binance chỉ cho phép những IP đáng tin cậy này truy cập. Nếu không rõ nguồn, đừng vội kết nối; đừng sao chép IP từ hướng dẫn lạ, cũng đừng vì muốn kết nối được mà mở rộng quyền thao tác trên tài khoản.
③ Trước khi gửi, xác nhận dữ liệu sẽ vào tay ai.
Quyền chỉ đọc vẫn có thể làm lộ số dư và lịch sử giao dịch. Hãy kiểm tra trang truy cập chính thức của công cụ, cách khóa được mã hóa và lưu trữ, rồi mới quyết định có giao cho nó hay không; nếu chưa rõ thì tạm hoãn. Đừng dán khóa vào chat hoặc ảnh chụp màn hình công khai. Sau này không dùng công cụ này nữa, hãy vào sàn để thu hồi khóa tương ứng; nếu nghi ngờ đã bị lộ thì cũng phải thu hồi trước rồi mới kiểm tra tiếp, không thể chỉ gỡ công cụ là xong.
Tự nhắc mình một câu: chỉ xem sổ thì chỉ cấp quyền đọc, mỗi công cụ một bộ, dùng xong nhớ thu hồi.
Khi kết nối công cụ kế toán, điều bạn lăn tăn hơn là nên chọn quyền thế nào, hay khóa cuối cùng đã được lưu ở đâu?
Tài liệu: Binance “How to Create API Keys on Binance?”; Binance Academy “What Are API Keys and Security Types?” “What Is an API Key and How to Use It Securely?”.
#API安全 #新手避坑
Kết nối công cụ kế toán, đừng tick hết quyền API
Muốn nhập số dư và lịch sử giao dịch của Binance vào công cụ kế toán, trang sẽ bảo bạn tạo API rồi điền khóa vào. Lúc này, điều dễ bị bỏ qua là hàng ô chọn quyền hạn: chỉ để xem sổ sách thôi, vì sao còn phải cho phép giao dịch?
Tôi đã xem tài liệu API của Binance và muốn ghi lại các bước kiểm tra trước khi kết nối. API có thể cho công cụ đọc thông tin tài khoản, làm được bao nhiêu việc còn tùy vào những quyền bạn cấp.
① Vào Binance đối chiếu lại, chỉ giữ những quyền đọc cần thiết.
Từ mục “Hồ sơ cá nhân→Tài khoản→Quản lý API” trên trang chủ Binance, tìm khóa tương ứng rồi xem quyền hạn. Nếu chỉ thống kê số dư và lịch sử giao dịch, hãy giữ “Bật đọc”, đừng tiện tay mở quyền giao dịch, rút tiền hoặc chuyển khoản. Nếu hướng dẫn của công cụ yêu cầu tick hết, hãy dừng lại để xác nhận lý do. Chỉ tắt quyền rút tiền là chưa đủ: quyền giao dịch vẫn cho phép đặt lệnh, chứ không phải chỉ để xem sổ sách.
② Tạo khóa riêng, rồi kiểm tra nguồn truy cập.
Mỗi công cụ bên thứ ba nên dùng một bộ riêng, đặt tên rõ mục đích để sau này khi ngừng dùng một công cụ nào đó thì có thể thu hồi riêng. Xem phần hướng dẫn kết nối chính thức của công cụ có cung cấp IP truy cập cố định hay không; nếu xác minh được, hãy đặt trên Binance chỉ cho phép những IP đáng tin cậy này truy cập. Nếu không rõ nguồn, đừng vội kết nối; đừng sao chép IP từ hướng dẫn lạ, cũng đừng vì muốn kết nối được mà mở rộng quyền thao tác trên tài khoản.
③ Trước khi gửi, xác nhận dữ liệu sẽ vào tay ai.
Quyền chỉ đọc vẫn có thể làm lộ số dư và lịch sử giao dịch. Hãy kiểm tra trang truy cập chính thức của công cụ, cách khóa được mã hóa và lưu trữ, rồi mới quyết định có giao cho nó hay không; nếu chưa rõ thì tạm hoãn. Đừng dán khóa vào chat hoặc ảnh chụp màn hình công khai. Sau này không dùng công cụ này nữa, hãy vào sàn để thu hồi khóa tương ứng; nếu nghi ngờ đã bị lộ thì cũng phải thu hồi trước rồi mới kiểm tra tiếp, không thể chỉ gỡ công cụ là xong.
Tự nhắc mình một câu: chỉ xem sổ thì chỉ cấp quyền đọc, mỗi công cụ một bộ, dùng xong nhớ thu hồi.
Khi kết nối công cụ kế toán, điều bạn lăn tăn hơn là nên chọn quyền thế nào, hay khóa cuối cùng đã được lưu ở đâu?
Tài liệu: Binance “How to Create API Keys on Binance?”; Binance Academy “What Are API Keys and Security Types?” “What Is an API Key and How to Use It Securely?”.
#API安全 #新手避坑
Muốn nhập số dư và lịch sử giao dịch của Binance vào công cụ kế toán, trang sẽ bảo bạn tạo API rồi điền khóa vào. Lúc này, điều dễ bị bỏ qua là hàng ô chọn quyền hạn: chỉ để xem sổ sách thôi, vì sao còn phải cho phép giao dịch?
Tôi đã xem tài liệu API của Binance và muốn ghi lại các bước kiểm tra trước khi kết nối. API có thể cho công cụ đọc thông tin tài khoản, làm được bao nhiêu việc còn tùy vào những quyền bạn cấp.
① Vào Binance đối chiếu lại, chỉ giữ những quyền đọc cần thiết.
Từ mục “Hồ sơ cá nhân→Tài khoản→Quản lý API” trên trang chủ Binance, tìm khóa tương ứng rồi xem quyền hạn. Nếu chỉ thống kê số dư và lịch sử giao dịch, hãy giữ “Bật đọc”, đừng tiện tay mở quyền giao dịch, rút tiền hoặc chuyển khoản. Nếu hướng dẫn của công cụ yêu cầu tick hết, hãy dừng lại để xác nhận lý do. Chỉ tắt quyền rút tiền là chưa đủ: quyền giao dịch vẫn cho phép đặt lệnh, chứ không phải chỉ để xem sổ sách.
② Tạo khóa riêng, rồi kiểm tra nguồn truy cập.
Mỗi công cụ bên thứ ba nên dùng một bộ riêng, đặt tên rõ mục đích để sau này khi ngừng dùng một công cụ nào đó thì có thể thu hồi riêng. Xem phần hướng dẫn kết nối chính thức của công cụ có cung cấp IP truy cập cố định hay không; nếu xác minh được, hãy đặt trên Binance chỉ cho phép những IP đáng tin cậy này truy cập. Nếu không rõ nguồn, đừng vội kết nối; đừng sao chép IP từ hướng dẫn lạ, cũng đừng vì muốn kết nối được mà mở rộng quyền thao tác trên tài khoản.
③ Trước khi gửi, xác nhận dữ liệu sẽ vào tay ai.
Quyền chỉ đọc vẫn có thể làm lộ số dư và lịch sử giao dịch. Hãy kiểm tra trang truy cập chính thức của công cụ, cách khóa được mã hóa và lưu trữ, rồi mới quyết định có giao cho nó hay không; nếu chưa rõ thì tạm hoãn. Đừng dán khóa vào chat hoặc ảnh chụp màn hình công khai. Sau này không dùng công cụ này nữa, hãy vào sàn để thu hồi khóa tương ứng; nếu nghi ngờ đã bị lộ thì cũng phải thu hồi trước rồi mới kiểm tra tiếp, không thể chỉ gỡ công cụ là xong.
Tự nhắc mình một câu: chỉ xem sổ thì chỉ cấp quyền đọc, mỗi công cụ một bộ, dùng xong nhớ thu hồi.
Khi kết nối công cụ kế toán, điều bạn lăn tăn hơn là nên chọn quyền thế nào, hay khóa cuối cùng đã được lưu ở đâu?
Tài liệu: Binance “How to Create API Keys on Binance?”; Binance Academy “What Are API Keys and Security Types?” “What Is an API Key and How to Use It Securely?”.
#API安全 #新手避坑
77
Có thiết bị lạ trên Binance? Hãy thu hồi quyền truy cập
Mở trang bảo mật tài khoản và phát hiện một thiết bị mình không nhận ra. Xóa thiết bị đó là đã xử lý xong chưa? Tôi đã xem hướng dẫn chính thức của Binance và nhận ra rằng còn cần kiểm tra xem có thao tác nào trong tài khoản mà mình không thực hiện hay không.
Tôi đã sắp xếp những việc cần làm lúc này thành ba bước, để tránh chỉ dọn danh sách mà bỏ sót các bước kiểm tra tiếp theo.
① Thu hồi quyền truy cập trong phần quản lý thiết bị.
Tự truy cập trang web chính thức của Binance, vào mục “Bảo mật” trong tài khoản, rồi tìm “Thiết bị và hoạt động → Quản lý thiết bị”. Kiểm tra danh sách và xóa những thiết bị không nhận ra hoặc không còn sử dụng. Binance cho biết thiết bị đã bị xóa cần xác nhận qua email nếu muốn truy cập lại. Nếu không nhận ra thiết bị, đừng bỏ qua mục này chỉ vì số dư tài khoản có vẻ không thay đổi.
② Đổi mật khẩu, rồi kiểm tra hoạt động tài khoản.
Nếu nghi ngờ tài khoản bị người khác truy cập, hãy đổi mật khẩu trong mục “Bảo mật → Mật khẩu đăng nhập → Quản lý” sang mật khẩu mạnh, riêng biệt và không dùng chung với tài khoản khác. Đồng thời kiểm tra hoạt động tài khoản và lịch sử giao dịch, ghi lại những lần đăng nhập, thao tác hoặc thay đổi cài đặt không phải do bạn thực hiện. Sau khi đổi mật khẩu, hãy chú ý các thông báo về giới hạn chức năng trên trang; đừng cho rằng đổi mật khẩu thành công đồng nghĩa với việc đã kiểm tra xong mọi thứ.
③ Nếu có thao tác đáng ngờ, hãy xử lý theo quy trình chính thức.
Binance cung cấp tùy chọn vô hiệu hóa tài khoản: trong ứng dụng, vào “Thông tin tài khoản → Bảo mật → Quản lý tài khoản → Vô hiệu hóa tài khoản”, đọc kỹ thông báo và hoàn tất xác minh bảo mật. Việc vô hiệu hóa sẽ tạm dừng giao dịch và rút tiền, đồng thời xóa các thiết bị được cấp quyền và khóa API; đừng nhầm thao tác này với việc đăng xuất thông thường. Nếu phát hiện bất thường hoặc không thể đăng nhập, hãy liên hệ bộ phận hỗ trợ qua Trung tâm trợ giúp chính thức, cung cấp thời điểm xảy ra sự cố và các thông tin liên quan để nhân viên hỗ trợ tiếp tục kiểm tra.
Điều tôi muốn ghi nhớ là: thu hồi quyền truy cập của thiết bị, kiểm tra những thay đổi trong tài khoản và nhờ bộ phận chính thức xử lý bất thường. Xóa một thiết bị không thể thay thế cho việc kiểm tra tiếp theo.
Khi xem danh sách thiết bị, bạn khó xác định thiết bị nào hơn, hay chưa biết cần kiểm tra gì sau khi xóa thiết bị?
Tài liệu: Binance “Bảo vệ tài khoản Binance của bạn với 7 bước đơn giản”, “Cần làm gì nếu tài khoản của bạn bị xâm phạm”, “Cách vô hiệu hóa tài khoản Binance của tôi”.
#账号安全 #TránhBẫyChoNgườiMới
Có thiết bị lạ trên Binance? Hãy thu hồi quyền truy cập
Mở trang bảo mật tài khoản và phát hiện một thiết bị mình không nhận ra. Xóa thiết bị đó là đã xử lý xong chưa? Tôi đã xem hướng dẫn chính thức của Binance và nhận ra rằng còn cần kiểm tra xem có thao tác nào trong tài khoản mà mình không thực hiện hay không.
Tôi đã sắp xếp những việc cần làm lúc này thành ba bước, để tránh chỉ dọn danh sách mà bỏ sót các bước kiểm tra tiếp theo.
① Thu hồi quyền truy cập trong phần quản lý thiết bị.
Tự truy cập trang web chính thức của Binance, vào mục “Bảo mật” trong tài khoản, rồi tìm “Thiết bị và hoạt động → Quản lý thiết bị”. Kiểm tra danh sách và xóa những thiết bị không nhận ra hoặc không còn sử dụng. Binance cho biết thiết bị đã bị xóa cần xác nhận qua email nếu muốn truy cập lại. Nếu không nhận ra thiết bị, đừng bỏ qua mục này chỉ vì số dư tài khoản có vẻ không thay đổi.
② Đổi mật khẩu, rồi kiểm tra hoạt động tài khoản.
Nếu nghi ngờ tài khoản bị người khác truy cập, hãy đổi mật khẩu trong mục “Bảo mật → Mật khẩu đăng nhập → Quản lý” sang mật khẩu mạnh, riêng biệt và không dùng chung với tài khoản khác. Đồng thời kiểm tra hoạt động tài khoản và lịch sử giao dịch, ghi lại những lần đăng nhập, thao tác hoặc thay đổi cài đặt không phải do bạn thực hiện. Sau khi đổi mật khẩu, hãy chú ý các thông báo về giới hạn chức năng trên trang; đừng cho rằng đổi mật khẩu thành công đồng nghĩa với việc đã kiểm tra xong mọi thứ.
③ Nếu có thao tác đáng ngờ, hãy xử lý theo quy trình chính thức.
Binance cung cấp tùy chọn vô hiệu hóa tài khoản: trong ứng dụng, vào “Thông tin tài khoản → Bảo mật → Quản lý tài khoản → Vô hiệu hóa tài khoản”, đọc kỹ thông báo và hoàn tất xác minh bảo mật. Việc vô hiệu hóa sẽ tạm dừng giao dịch và rút tiền, đồng thời xóa các thiết bị được cấp quyền và khóa API; đừng nhầm thao tác này với việc đăng xuất thông thường. Nếu phát hiện bất thường hoặc không thể đăng nhập, hãy liên hệ bộ phận hỗ trợ qua Trung tâm trợ giúp chính thức, cung cấp thời điểm xảy ra sự cố và các thông tin liên quan để nhân viên hỗ trợ tiếp tục kiểm tra.
Điều tôi muốn ghi nhớ là: thu hồi quyền truy cập của thiết bị, kiểm tra những thay đổi trong tài khoản và nhờ bộ phận chính thức xử lý bất thường. Xóa một thiết bị không thể thay thế cho việc kiểm tra tiếp theo.
Khi xem danh sách thiết bị, bạn khó xác định thiết bị nào hơn, hay chưa biết cần kiểm tra gì sau khi xóa thiết bị?
Tài liệu: Binance “Bảo vệ tài khoản Binance của bạn với 7 bước đơn giản”, “Cần làm gì nếu tài khoản của bạn bị xâm phạm”, “Cách vô hiệu hóa tài khoản Binance của tôi”.
#账号安全 #TránhBẫyChoNgườiMới
Mở trang bảo mật tài khoản và phát hiện một thiết bị mình không nhận ra. Xóa thiết bị đó là đã xử lý xong chưa? Tôi đã xem hướng dẫn chính thức của Binance và nhận ra rằng còn cần kiểm tra xem có thao tác nào trong tài khoản mà mình không thực hiện hay không.
Tôi đã sắp xếp những việc cần làm lúc này thành ba bước, để tránh chỉ dọn danh sách mà bỏ sót các bước kiểm tra tiếp theo.
① Thu hồi quyền truy cập trong phần quản lý thiết bị.
Tự truy cập trang web chính thức của Binance, vào mục “Bảo mật” trong tài khoản, rồi tìm “Thiết bị và hoạt động → Quản lý thiết bị”. Kiểm tra danh sách và xóa những thiết bị không nhận ra hoặc không còn sử dụng. Binance cho biết thiết bị đã bị xóa cần xác nhận qua email nếu muốn truy cập lại. Nếu không nhận ra thiết bị, đừng bỏ qua mục này chỉ vì số dư tài khoản có vẻ không thay đổi.
② Đổi mật khẩu, rồi kiểm tra hoạt động tài khoản.
Nếu nghi ngờ tài khoản bị người khác truy cập, hãy đổi mật khẩu trong mục “Bảo mật → Mật khẩu đăng nhập → Quản lý” sang mật khẩu mạnh, riêng biệt và không dùng chung với tài khoản khác. Đồng thời kiểm tra hoạt động tài khoản và lịch sử giao dịch, ghi lại những lần đăng nhập, thao tác hoặc thay đổi cài đặt không phải do bạn thực hiện. Sau khi đổi mật khẩu, hãy chú ý các thông báo về giới hạn chức năng trên trang; đừng cho rằng đổi mật khẩu thành công đồng nghĩa với việc đã kiểm tra xong mọi thứ.
③ Nếu có thao tác đáng ngờ, hãy xử lý theo quy trình chính thức.
Binance cung cấp tùy chọn vô hiệu hóa tài khoản: trong ứng dụng, vào “Thông tin tài khoản → Bảo mật → Quản lý tài khoản → Vô hiệu hóa tài khoản”, đọc kỹ thông báo và hoàn tất xác minh bảo mật. Việc vô hiệu hóa sẽ tạm dừng giao dịch và rút tiền, đồng thời xóa các thiết bị được cấp quyền và khóa API; đừng nhầm thao tác này với việc đăng xuất thông thường. Nếu phát hiện bất thường hoặc không thể đăng nhập, hãy liên hệ bộ phận hỗ trợ qua Trung tâm trợ giúp chính thức, cung cấp thời điểm xảy ra sự cố và các thông tin liên quan để nhân viên hỗ trợ tiếp tục kiểm tra.
Điều tôi muốn ghi nhớ là: thu hồi quyền truy cập của thiết bị, kiểm tra những thay đổi trong tài khoản và nhờ bộ phận chính thức xử lý bất thường. Xóa một thiết bị không thể thay thế cho việc kiểm tra tiếp theo.
Khi xem danh sách thiết bị, bạn khó xác định thiết bị nào hơn, hay chưa biết cần kiểm tra gì sau khi xóa thiết bị?
Tài liệu: Binance “Bảo vệ tài khoản Binance của bạn với 7 bước đơn giản”, “Cần làm gì nếu tài khoản của bạn bị xâm phạm”, “Cách vô hiệu hóa tài khoản Binance của tôi”.
#账号安全 #TránhBẫyChoNgườiMới
100
Chọn mạng khi rút tiền, đừng vội chọn mạng có phí thấp
Trang rút tiền liệt kê nhiều mạng khác nhau, phí cũng không giống nhau nên rất dễ tiện tay chọn mạng rẻ hơn. Nhưng nền tảng gửi cho phép chọn mạng này không có nghĩa là nền tảng nhận cũng hỗ trợ mạng đó.
Tôi đã xem hướng dẫn nạp và rút tiền của Binance, và nhận ra câu hỏi cần đặt ra trước tiên không phải là “mạng nào tiết kiệm hơn”, mà là “bên nhận hỗ trợ mạng nào”. Đặt trang của hai bên cạnh nhau để kiểm tra sẽ rõ ràng hơn là chỉ nhìn chăm chăm vào trang rút tiền.
① Mở trang nạp tiền của bên nhận trước.
Chọn loại tiền bạn muốn nhận rồi xem các mạng nạp tiền mà bên đó hỗ trợ. Xác định trước bên nhận hỗ trợ mạng nào, sau đó quay lại bên gửi để tìm lựa chọn tương ứng. Ví dụ Binance đưa ra là: nếu nền tảng bên ngoài chỉ hỗ trợ ERC20, bạn phải chọn đúng mạng ERC20, không thể chuyển sang mạng khác chỉ vì phí rẻ hơn. Nếu không hiểu tên mạng, hãy kiểm tra thông tin trên trang trợ giúp chính thức của nền tảng nhận, đừng đoán mò.
② Quay lại trang rút tiền và chọn đúng cùng một mạng.
Chọn đúng loại tiền vẫn chưa đủ, bạn còn phải đối chiếu từng mạng rút tiền với mạng trên trang nhận vừa xem. Kể cả khi trang tự động chọn mạng, hãy kiểm tra lại; việc được tự động điền không phải là lý do để bỏ qua bước kiểm tra. Nếu hai bên không có mạng nào cùng hỗ trợ, hãy dừng lại ở đây và xác nhận qua trung tâm trợ giúp chính thức. Đừng thử vận may bằng cách gửi một khoản tiền.
③ Kiểm tra lại mạng trên trang xác nhận.
Trước khi gửi, hãy so sánh lại mạng hiển thị với mạng trên trang nhận, đồng thời kiểm tra địa chỉ và số tiền. Chỉ cần mạng không khớp, hãy quay lại chỉnh sửa; nếu không xác nhận được thì thoát trước. Phí thấp không thể bù đắp rủi ro chọn sai mạng. Binance cảnh báo điều này có thể khiến tiền bị mất và không thể khôi phục.
Điều tôi muốn ghi nhớ là: trước tiên xem bên nhận hỗ trợ mạng nào, sau đó xem bên gửi có thể gửi qua mạng nào, cuối cùng xác nhận hai bên có cùng một mạng hay không.
Khi chọn mạng, điều khiến bạn phân vân nhất là cách đối chiếu tên mạng hay lựa chọn được trang tự động chọn?
Tài liệu: bài viết chính thức của Binance “How to Deposit/Withdraw Cryptocurrency on Binance?”.
#提现安全 #TránhBẫyChoNgườiMới
Chọn mạng khi rút tiền, đừng vội chọn mạng có phí thấp
Trang rút tiền liệt kê nhiều mạng khác nhau, phí cũng không giống nhau nên rất dễ tiện tay chọn mạng rẻ hơn. Nhưng nền tảng gửi cho phép chọn mạng này không có nghĩa là nền tảng nhận cũng hỗ trợ mạng đó.
Tôi đã xem hướng dẫn nạp và rút tiền của Binance, và nhận ra câu hỏi cần đặt ra trước tiên không phải là “mạng nào tiết kiệm hơn”, mà là “bên nhận hỗ trợ mạng nào”. Đặt trang của hai bên cạnh nhau để kiểm tra sẽ rõ ràng hơn là chỉ nhìn chăm chăm vào trang rút tiền.
① Mở trang nạp tiền của bên nhận trước.
Chọn loại tiền bạn muốn nhận rồi xem các mạng nạp tiền mà bên đó hỗ trợ. Xác định trước bên nhận hỗ trợ mạng nào, sau đó quay lại bên gửi để tìm lựa chọn tương ứng. Ví dụ Binance đưa ra là: nếu nền tảng bên ngoài chỉ hỗ trợ ERC20, bạn phải chọn đúng mạng ERC20, không thể chuyển sang mạng khác chỉ vì phí rẻ hơn. Nếu không hiểu tên mạng, hãy kiểm tra thông tin trên trang trợ giúp chính thức của nền tảng nhận, đừng đoán mò.
② Quay lại trang rút tiền và chọn đúng cùng một mạng.
Chọn đúng loại tiền vẫn chưa đủ, bạn còn phải đối chiếu từng mạng rút tiền với mạng trên trang nhận vừa xem. Kể cả khi trang tự động chọn mạng, hãy kiểm tra lại; việc được tự động điền không phải là lý do để bỏ qua bước kiểm tra. Nếu hai bên không có mạng nào cùng hỗ trợ, hãy dừng lại ở đây và xác nhận qua trung tâm trợ giúp chính thức. Đừng thử vận may bằng cách gửi một khoản tiền.
③ Kiểm tra lại mạng trên trang xác nhận.
Trước khi gửi, hãy so sánh lại mạng hiển thị với mạng trên trang nhận, đồng thời kiểm tra địa chỉ và số tiền. Chỉ cần mạng không khớp, hãy quay lại chỉnh sửa; nếu không xác nhận được thì thoát trước. Phí thấp không thể bù đắp rủi ro chọn sai mạng. Binance cảnh báo điều này có thể khiến tiền bị mất và không thể khôi phục.
Điều tôi muốn ghi nhớ là: trước tiên xem bên nhận hỗ trợ mạng nào, sau đó xem bên gửi có thể gửi qua mạng nào, cuối cùng xác nhận hai bên có cùng một mạng hay không.
Khi chọn mạng, điều khiến bạn phân vân nhất là cách đối chiếu tên mạng hay lựa chọn được trang tự động chọn?
Tài liệu: bài viết chính thức của Binance “How to Deposit/Withdraw Cryptocurrency on Binance?”.
#提现安全 #TránhBẫyChoNgườiMới
Trang rút tiền liệt kê nhiều mạng khác nhau, phí cũng không giống nhau nên rất dễ tiện tay chọn mạng rẻ hơn. Nhưng nền tảng gửi cho phép chọn mạng này không có nghĩa là nền tảng nhận cũng hỗ trợ mạng đó.
Tôi đã xem hướng dẫn nạp và rút tiền của Binance, và nhận ra câu hỏi cần đặt ra trước tiên không phải là “mạng nào tiết kiệm hơn”, mà là “bên nhận hỗ trợ mạng nào”. Đặt trang của hai bên cạnh nhau để kiểm tra sẽ rõ ràng hơn là chỉ nhìn chăm chăm vào trang rút tiền.
① Mở trang nạp tiền của bên nhận trước.
Chọn loại tiền bạn muốn nhận rồi xem các mạng nạp tiền mà bên đó hỗ trợ. Xác định trước bên nhận hỗ trợ mạng nào, sau đó quay lại bên gửi để tìm lựa chọn tương ứng. Ví dụ Binance đưa ra là: nếu nền tảng bên ngoài chỉ hỗ trợ ERC20, bạn phải chọn đúng mạng ERC20, không thể chuyển sang mạng khác chỉ vì phí rẻ hơn. Nếu không hiểu tên mạng, hãy kiểm tra thông tin trên trang trợ giúp chính thức của nền tảng nhận, đừng đoán mò.
② Quay lại trang rút tiền và chọn đúng cùng một mạng.
Chọn đúng loại tiền vẫn chưa đủ, bạn còn phải đối chiếu từng mạng rút tiền với mạng trên trang nhận vừa xem. Kể cả khi trang tự động chọn mạng, hãy kiểm tra lại; việc được tự động điền không phải là lý do để bỏ qua bước kiểm tra. Nếu hai bên không có mạng nào cùng hỗ trợ, hãy dừng lại ở đây và xác nhận qua trung tâm trợ giúp chính thức. Đừng thử vận may bằng cách gửi một khoản tiền.
③ Kiểm tra lại mạng trên trang xác nhận.
Trước khi gửi, hãy so sánh lại mạng hiển thị với mạng trên trang nhận, đồng thời kiểm tra địa chỉ và số tiền. Chỉ cần mạng không khớp, hãy quay lại chỉnh sửa; nếu không xác nhận được thì thoát trước. Phí thấp không thể bù đắp rủi ro chọn sai mạng. Binance cảnh báo điều này có thể khiến tiền bị mất và không thể khôi phục.
Điều tôi muốn ghi nhớ là: trước tiên xem bên nhận hỗ trợ mạng nào, sau đó xem bên gửi có thể gửi qua mạng nào, cuối cùng xác nhận hai bên có cùng một mạng hay không.
Khi chọn mạng, điều khiến bạn phân vân nhất là cách đối chiếu tên mạng hay lựa chọn được trang tự động chọn?
Tài liệu: bài viết chính thức của Binance “How to Deposit/Withdraw Cryptocurrency on Binance?”.
#提现安全 #TránhBẫyChoNgườiMới
35
Nhận email Binance, hãy kiểm tra mã chống lừa đảo trước
Một email hối thúc bạn đăng nhập để xử lý vấn đề tài khoản. Tên và logo trông giống Binance, và bạn đã sẵn sàng nhấn nút. Lúc này, tôi muốn tìm một thông tin khớp với tài khoản của mình trước: mã chống lừa đảo.
Sau khi xem phần trợ giúp chính thức của Binance, tôi đã sắp xếp các bước kiểm tra thành ba bước. Mã này cần được thiết lập trước, chứ không phải đợi đến khi nhận được email đáng ngờ rồi mới nhận diện dựa vào nội dung trong email.
① Trước tiên, thiết lập trong tài khoản.
Tự mở ứng dụng Binance chính thức mà bạn vẫn thường dùng, vào “Bảo mật” trong phần thông tin tài khoản của hồ sơ cá nhân, tìm “Mã chống lừa đảo”, tạo mã và hoàn tất xác minh theo yêu cầu trên trang. Nếu chưa từng thiết lập, hãy vào đây để thiết lập trước; một chuỗi ký tự bất kỳ xuất hiện trong email không có nghĩa đó là mã của bạn. Đây cũng không phải mã xác minh động cần nhập khi đăng nhập.
② Khi nhận được email, hãy đối chiếu với nội dung bạn đã thiết lập.
Sau khi bật tính năng này, hãy kiểm tra xem mã chống lừa đảo trong email có khớp với mã bạn đã thiết lập hay không. Nếu mã bị thiếu hoặc không khớp, hãy dừng mọi thao tác nhấp vào liên kết và đừng trả lời kèm thông tin tài khoản. Đừng bỏ qua bước này chỉ vì tên người gửi trông quen thuộc: hướng dẫn chính thức của Binance lưu ý rằng địa chỉ email người gửi có thể bị giả mạo, vì vậy không thể chỉ dựa vào địa chỉ hiển thị để xác định email thật hay giả.
③ Mã khớp nhưng nếu yêu cầu có vẻ đáng ngờ, vẫn cần xác minh.
Tôi sẽ tự mở ứng dụng hoặc trang web chính thức, liên hệ bộ phận hỗ trợ qua Trung tâm trợ giúp để xác minh yêu cầu trong email, thay vì vội làm theo thúc giục. Binance cho biết nếu vẫn còn nghi vấn, bạn có thể gửi ảnh chụp màn hình email và tệp email gốc để bộ phận chăm sóc khách hàng xác minh; chỉ gửi những tài liệu này cho bộ phận hỗ trợ chính thức, không đăng lên phần bình luận công khai. Nếu nghi ngờ mã chống lừa đảo bị lộ, hãy quay lại trang bảo mật tài khoản để đổi mã, rồi hoàn tất xác minh.
Hãy ghi nhớ một câu: thiết lập trước, đối chiếu khi nhận được, có nghi vấn thì kiểm tra qua kênh chính thức. Mã chống lừa đảo là thêm một lớp kiểm tra, không thể dùng nó để bảo đảm an toàn cho mọi liên kết.
Thường khi thấy loại email này, bạn sẽ kiểm tra địa chỉ người gửi trước hay tìm mã chống lừa đảo trước?
Tài liệu: Binance, “What is an Anti-Phishing Code and How to Set It Up on Binance”, “How to Identify Phishing Emails”.
#账号安全 #ChongLuaDao
Nhận email Binance, hãy kiểm tra mã chống lừa đảo trước
Một email hối thúc bạn đăng nhập để xử lý vấn đề tài khoản. Tên và logo trông giống Binance, và bạn đã sẵn sàng nhấn nút. Lúc này, tôi muốn tìm một thông tin khớp với tài khoản của mình trước: mã chống lừa đảo.
Sau khi xem phần trợ giúp chính thức của Binance, tôi đã sắp xếp các bước kiểm tra thành ba bước. Mã này cần được thiết lập trước, chứ không phải đợi đến khi nhận được email đáng ngờ rồi mới nhận diện dựa vào nội dung trong email.
① Trước tiên, thiết lập trong tài khoản.
Tự mở ứng dụng Binance chính thức mà bạn vẫn thường dùng, vào “Bảo mật” trong phần thông tin tài khoản của hồ sơ cá nhân, tìm “Mã chống lừa đảo”, tạo mã và hoàn tất xác minh theo yêu cầu trên trang. Nếu chưa từng thiết lập, hãy vào đây để thiết lập trước; một chuỗi ký tự bất kỳ xuất hiện trong email không có nghĩa đó là mã của bạn. Đây cũng không phải mã xác minh động cần nhập khi đăng nhập.
② Khi nhận được email, hãy đối chiếu với nội dung bạn đã thiết lập.
Sau khi bật tính năng này, hãy kiểm tra xem mã chống lừa đảo trong email có khớp với mã bạn đã thiết lập hay không. Nếu mã bị thiếu hoặc không khớp, hãy dừng mọi thao tác nhấp vào liên kết và đừng trả lời kèm thông tin tài khoản. Đừng bỏ qua bước này chỉ vì tên người gửi trông quen thuộc: hướng dẫn chính thức của Binance lưu ý rằng địa chỉ email người gửi có thể bị giả mạo, vì vậy không thể chỉ dựa vào địa chỉ hiển thị để xác định email thật hay giả.
③ Mã khớp nhưng nếu yêu cầu có vẻ đáng ngờ, vẫn cần xác minh.
Tôi sẽ tự mở ứng dụng hoặc trang web chính thức, liên hệ bộ phận hỗ trợ qua Trung tâm trợ giúp để xác minh yêu cầu trong email, thay vì vội làm theo thúc giục. Binance cho biết nếu vẫn còn nghi vấn, bạn có thể gửi ảnh chụp màn hình email và tệp email gốc để bộ phận chăm sóc khách hàng xác minh; chỉ gửi những tài liệu này cho bộ phận hỗ trợ chính thức, không đăng lên phần bình luận công khai. Nếu nghi ngờ mã chống lừa đảo bị lộ, hãy quay lại trang bảo mật tài khoản để đổi mã, rồi hoàn tất xác minh.
Hãy ghi nhớ một câu: thiết lập trước, đối chiếu khi nhận được, có nghi vấn thì kiểm tra qua kênh chính thức. Mã chống lừa đảo là thêm một lớp kiểm tra, không thể dùng nó để bảo đảm an toàn cho mọi liên kết.
Thường khi thấy loại email này, bạn sẽ kiểm tra địa chỉ người gửi trước hay tìm mã chống lừa đảo trước?
Tài liệu: Binance, “What is an Anti-Phishing Code and How to Set It Up on Binance”, “How to Identify Phishing Emails”.
#账号安全 #ChongLuaDao
Một email hối thúc bạn đăng nhập để xử lý vấn đề tài khoản. Tên và logo trông giống Binance, và bạn đã sẵn sàng nhấn nút. Lúc này, tôi muốn tìm một thông tin khớp với tài khoản của mình trước: mã chống lừa đảo.
Sau khi xem phần trợ giúp chính thức của Binance, tôi đã sắp xếp các bước kiểm tra thành ba bước. Mã này cần được thiết lập trước, chứ không phải đợi đến khi nhận được email đáng ngờ rồi mới nhận diện dựa vào nội dung trong email.
① Trước tiên, thiết lập trong tài khoản.
Tự mở ứng dụng Binance chính thức mà bạn vẫn thường dùng, vào “Bảo mật” trong phần thông tin tài khoản của hồ sơ cá nhân, tìm “Mã chống lừa đảo”, tạo mã và hoàn tất xác minh theo yêu cầu trên trang. Nếu chưa từng thiết lập, hãy vào đây để thiết lập trước; một chuỗi ký tự bất kỳ xuất hiện trong email không có nghĩa đó là mã của bạn. Đây cũng không phải mã xác minh động cần nhập khi đăng nhập.
② Khi nhận được email, hãy đối chiếu với nội dung bạn đã thiết lập.
Sau khi bật tính năng này, hãy kiểm tra xem mã chống lừa đảo trong email có khớp với mã bạn đã thiết lập hay không. Nếu mã bị thiếu hoặc không khớp, hãy dừng mọi thao tác nhấp vào liên kết và đừng trả lời kèm thông tin tài khoản. Đừng bỏ qua bước này chỉ vì tên người gửi trông quen thuộc: hướng dẫn chính thức của Binance lưu ý rằng địa chỉ email người gửi có thể bị giả mạo, vì vậy không thể chỉ dựa vào địa chỉ hiển thị để xác định email thật hay giả.
③ Mã khớp nhưng nếu yêu cầu có vẻ đáng ngờ, vẫn cần xác minh.
Tôi sẽ tự mở ứng dụng hoặc trang web chính thức, liên hệ bộ phận hỗ trợ qua Trung tâm trợ giúp để xác minh yêu cầu trong email, thay vì vội làm theo thúc giục. Binance cho biết nếu vẫn còn nghi vấn, bạn có thể gửi ảnh chụp màn hình email và tệp email gốc để bộ phận chăm sóc khách hàng xác minh; chỉ gửi những tài liệu này cho bộ phận hỗ trợ chính thức, không đăng lên phần bình luận công khai. Nếu nghi ngờ mã chống lừa đảo bị lộ, hãy quay lại trang bảo mật tài khoản để đổi mã, rồi hoàn tất xác minh.
Hãy ghi nhớ một câu: thiết lập trước, đối chiếu khi nhận được, có nghi vấn thì kiểm tra qua kênh chính thức. Mã chống lừa đảo là thêm một lớp kiểm tra, không thể dùng nó để bảo đảm an toàn cho mọi liên kết.
Thường khi thấy loại email này, bạn sẽ kiểm tra địa chỉ người gửi trước hay tìm mã chống lừa đảo trước?
Tài liệu: Binance, “What is an Anti-Phishing Code and How to Set It Up on Binance”, “How to Identify Phishing Emails”.
#账号安全 #ChongLuaDao
91
Xem bản dịch
对方说已付款,我先不急着放币
P2P卖出订单显示买家已付款,聊天里又发来转账截图,这时最容易把两件事混在一起:对方说付了,和钱真的到了。
我翻了币安的付款凭证防骗说明。放币前要核实的,不是截图做得像不像,而是自己的收款账户里有没有这笔钱。我把要看的地方整理成三个检查点。
① 自己打开收款账户查入账。
登录这笔订单使用的银行或支付账户,查看交易明细,找到对应款项。别只凭对方截图或催促就确认收款。查不到这笔入账,先不放币;如果银行暂时登不上,也不能拿截图替代核验,等能查看后再确认。
② 对照订单,核对金额和付款人。
把实际到账金额与订单应收金额逐项比,再核对付款账户姓名是否与买家的平台实名一致。钱少了,或付款人对不上,都先停下。对方说是朋友代付,也不要直接放行;在订单聊天里说明差异,无法核实就申请平台介入。
③ 没到账或有争议,回原订单处理。
先在订单聊天中说明未到账或不一致的情况,保留沟通记录。协商解决不了,在币安网页版进入P2P订单,找到这笔交易,从核验付款页的“申诉(Appeal)”入口选问题、写清情况,按要求提交相关凭证。不要转去私下聊天处理,也别为了让对方配合就先放币。
给自己记一句:查自己的入账,核金额和姓名,有问题留在订单里处理。
你更拿不准的是付款状态怎么看,还是付款人姓名对不上时怎么处理?
资料:币安官方《How to Avoid Proof of Payment Scams on P2P Trading》《Binance P2P User Transaction Policy》《How to Appeal for P2P Orders on Binance Website?》。
#P2P安全 #新手避坑
对方说已付款,我先不急着放币
P2P卖出订单显示买家已付款,聊天里又发来转账截图,这时最容易把两件事混在一起:对方说付了,和钱真的到了。
我翻了币安的付款凭证防骗说明。放币前要核实的,不是截图做得像不像,而是自己的收款账户里有没有这笔钱。我把要看的地方整理成三个检查点。
① 自己打开收款账户查入账。
登录这笔订单使用的银行或支付账户,查看交易明细,找到对应款项。别只凭对方截图或催促就确认收款。查不到这笔入账,先不放币;如果银行暂时登不上,也不能拿截图替代核验,等能查看后再确认。
② 对照订单,核对金额和付款人。
把实际到账金额与订单应收金额逐项比,再核对付款账户姓名是否与买家的平台实名一致。钱少了,或付款人对不上,都先停下。对方说是朋友代付,也不要直接放行;在订单聊天里说明差异,无法核实就申请平台介入。
③ 没到账或有争议,回原订单处理。
先在订单聊天中说明未到账或不一致的情况,保留沟通记录。协商解决不了,在币安网页版进入P2P订单,找到这笔交易,从核验付款页的“申诉(Appeal)”入口选问题、写清情况,按要求提交相关凭证。不要转去私下聊天处理,也别为了让对方配合就先放币。
给自己记一句:查自己的入账,核金额和姓名,有问题留在订单里处理。
你更拿不准的是付款状态怎么看,还是付款人姓名对不上时怎么处理?
资料:币安官方《How to Avoid Proof of Payment Scams on P2P Trading》《Binance P2P User Transaction Policy》《How to Appeal for P2P Orders on Binance Website?》。
#P2P安全 #新手避坑
P2P卖出订单显示买家已付款,聊天里又发来转账截图,这时最容易把两件事混在一起:对方说付了,和钱真的到了。
我翻了币安的付款凭证防骗说明。放币前要核实的,不是截图做得像不像,而是自己的收款账户里有没有这笔钱。我把要看的地方整理成三个检查点。
① 自己打开收款账户查入账。
登录这笔订单使用的银行或支付账户,查看交易明细,找到对应款项。别只凭对方截图或催促就确认收款。查不到这笔入账,先不放币;如果银行暂时登不上,也不能拿截图替代核验,等能查看后再确认。
② 对照订单,核对金额和付款人。
把实际到账金额与订单应收金额逐项比,再核对付款账户姓名是否与买家的平台实名一致。钱少了,或付款人对不上,都先停下。对方说是朋友代付,也不要直接放行;在订单聊天里说明差异,无法核实就申请平台介入。
③ 没到账或有争议,回原订单处理。
先在订单聊天中说明未到账或不一致的情况,保留沟通记录。协商解决不了,在币安网页版进入P2P订单,找到这笔交易,从核验付款页的“申诉(Appeal)”入口选问题、写清情况,按要求提交相关凭证。不要转去私下聊天处理,也别为了让对方配合就先放币。
给自己记一句:查自己的入账,核金额和姓名,有问题留在订单里处理。
你更拿不准的是付款状态怎么看,还是付款人姓名对不上时怎么处理?
资料:币安官方《How to Avoid Proof of Payment Scams on P2P Trading》《Binance P2P User Transaction Policy》《How to Appeal for P2P Orders on Binance Website?》。
#P2P安全 #新手避坑
132
Đừng xóa mã xác minh trước khi đổi điện thoại
Chuẩn bị xóa sạch điện thoại cũ, tôi mới nhớ ra rằng đăng nhập sàn giao dịch vẫn cần mã xác minh, và bước này sẽ rất phiền phức. Tôi đã xem hướng dẫn chính thức của Google và Binance, rồi muốn ghi lại thứ tự đổi máy thành ba bước. Ở đây nói về mã động trong Google Authenticator, không phải mã SMS.
① Điện thoại cũ vẫn còn, hãy chuyển mã xác minh trước.
Trước tiên, xác nhận rằng email và số điện thoại liên kết với sàn giao dịch vẫn sử dụng được, đồng thời giữ lại điện thoại cũ. Nếu đã đồng bộ mã xác minh với Tài khoản Google, hãy đăng nhập cùng tài khoản đó trong ứng dụng Authenticator trên điện thoại mới; nếu không đồng bộ bằng tài khoản, trên điện thoại cũ chọn “Chuyển tài khoản → Xuất tài khoản”, rồi trên điện thoại mới chọn “Chuyển tài khoản → Nhập tài khoản” và quét mã QR do điện thoại cũ tạo. Nếu có nhiều mã QR, hãy quét lần lượt hết. Chỉ sử dụng mã QR trên hai thiết bị của chính mình, không chụp ảnh màn hình rồi gửi cho người khác.
② Điện thoại mới hiển thị mã không có nghĩa là đã xác minh thành công.
Kiểm tra mục tương ứng với sàn giao dịch và tài khoản, sau đó truy cập trang đăng nhập chính thức của Binance và hoàn tất xác minh bằng mã trên điện thoại mới. Nếu thất bại, trước tiên hãy kiểm tra xem có chọn nhầm mục, mã đã hết hạn hay thời gian trên điện thoại chưa đồng bộ không; nếu chưa xác minh thành công, hãy giữ lại điện thoại cũ, đừng vội xóa sạch. Đặc biệt, đừng xóa mục mã xác minh đã đồng bộ chỉ để dọn dẹp điện thoại cũ: thao tác xóa này sẽ được đồng bộ sang các thiết bị khác.
③ Nếu không còn lấy được mã xác minh, hãy thực hiện khôi phục qua kênh chính thức.
Đăng nhập trên trang chính thức của Binance, nhập đúng mật khẩu, rồi tại trang xác minh bảo mật chọn phương thức xác minh không thể sử dụng và vào mục “Security verification unavailable?”. Đánh dấu phương thức xác minh mà bạn đã mất quyền truy cập, làm theo hướng dẫn để hoàn tất các bước xác minh còn lại rồi gửi yêu cầu đặt lại. Nếu bạn cũng quên mật khẩu và không thể đặt lại vì không xác minh được, hãy liên hệ bộ phận hỗ trợ khách hàng qua Trung tâm trợ giúp chính thức, đừng tìm người làm hộ trong tin nhắn riêng.
Chuyển mã xác minh và đặt lại Authenticator trên sàn giao dịch là hai việc khác nhau. Binance cho biết sau khi đặt lại, các chức năng như rút tiền và chuyển tiền nội bộ sẽ bị tạm ngưng tối đa 48 giờ; gửi yêu cầu không có nghĩa là khôi phục thành công, hãy xem kết quả trên trang.
Điều tôi muốn ghi nhớ là: chuyển trước, xác minh sau, thành công rồi mới xử lý điện thoại cũ.
Khi đổi điện thoại, bạn lo nhất là bỏ sót mã xác minh nào đó khi chuyển, hay điện thoại cũ đã không còn ở bên mình?
Tài liệu tham khảo: Google, “Nhận mã xác minh bằng Google Authenticator”; Binance, “How to Reset 2FA When I Can't Access My Binance Account?”.
#账号安全 #新手避坑
Đừng xóa mã xác minh trước khi đổi điện thoại
Chuẩn bị xóa sạch điện thoại cũ, tôi mới nhớ ra rằng đăng nhập sàn giao dịch vẫn cần mã xác minh, và bước này sẽ rất phiền phức. Tôi đã xem hướng dẫn chính thức của Google và Binance, rồi muốn ghi lại thứ tự đổi máy thành ba bước. Ở đây nói về mã động trong Google Authenticator, không phải mã SMS.
① Điện thoại cũ vẫn còn, hãy chuyển mã xác minh trước.
Trước tiên, xác nhận rằng email và số điện thoại liên kết với sàn giao dịch vẫn sử dụng được, đồng thời giữ lại điện thoại cũ. Nếu đã đồng bộ mã xác minh với Tài khoản Google, hãy đăng nhập cùng tài khoản đó trong ứng dụng Authenticator trên điện thoại mới; nếu không đồng bộ bằng tài khoản, trên điện thoại cũ chọn “Chuyển tài khoản → Xuất tài khoản”, rồi trên điện thoại mới chọn “Chuyển tài khoản → Nhập tài khoản” và quét mã QR do điện thoại cũ tạo. Nếu có nhiều mã QR, hãy quét lần lượt hết. Chỉ sử dụng mã QR trên hai thiết bị của chính mình, không chụp ảnh màn hình rồi gửi cho người khác.
② Điện thoại mới hiển thị mã không có nghĩa là đã xác minh thành công.
Kiểm tra mục tương ứng với sàn giao dịch và tài khoản, sau đó truy cập trang đăng nhập chính thức của Binance và hoàn tất xác minh bằng mã trên điện thoại mới. Nếu thất bại, trước tiên hãy kiểm tra xem có chọn nhầm mục, mã đã hết hạn hay thời gian trên điện thoại chưa đồng bộ không; nếu chưa xác minh thành công, hãy giữ lại điện thoại cũ, đừng vội xóa sạch. Đặc biệt, đừng xóa mục mã xác minh đã đồng bộ chỉ để dọn dẹp điện thoại cũ: thao tác xóa này sẽ được đồng bộ sang các thiết bị khác.
③ Nếu không còn lấy được mã xác minh, hãy thực hiện khôi phục qua kênh chính thức.
Đăng nhập trên trang chính thức của Binance, nhập đúng mật khẩu, rồi tại trang xác minh bảo mật chọn phương thức xác minh không thể sử dụng và vào mục “Security verification unavailable?”. Đánh dấu phương thức xác minh mà bạn đã mất quyền truy cập, làm theo hướng dẫn để hoàn tất các bước xác minh còn lại rồi gửi yêu cầu đặt lại. Nếu bạn cũng quên mật khẩu và không thể đặt lại vì không xác minh được, hãy liên hệ bộ phận hỗ trợ khách hàng qua Trung tâm trợ giúp chính thức, đừng tìm người làm hộ trong tin nhắn riêng.
Chuyển mã xác minh và đặt lại Authenticator trên sàn giao dịch là hai việc khác nhau. Binance cho biết sau khi đặt lại, các chức năng như rút tiền và chuyển tiền nội bộ sẽ bị tạm ngưng tối đa 48 giờ; gửi yêu cầu không có nghĩa là khôi phục thành công, hãy xem kết quả trên trang.
Điều tôi muốn ghi nhớ là: chuyển trước, xác minh sau, thành công rồi mới xử lý điện thoại cũ.
Khi đổi điện thoại, bạn lo nhất là bỏ sót mã xác minh nào đó khi chuyển, hay điện thoại cũ đã không còn ở bên mình?
Tài liệu tham khảo: Google, “Nhận mã xác minh bằng Google Authenticator”; Binance, “How to Reset 2FA When I Can't Access My Binance Account?”.
#账号安全 #新手避坑
Chuẩn bị xóa sạch điện thoại cũ, tôi mới nhớ ra rằng đăng nhập sàn giao dịch vẫn cần mã xác minh, và bước này sẽ rất phiền phức. Tôi đã xem hướng dẫn chính thức của Google và Binance, rồi muốn ghi lại thứ tự đổi máy thành ba bước. Ở đây nói về mã động trong Google Authenticator, không phải mã SMS.
① Điện thoại cũ vẫn còn, hãy chuyển mã xác minh trước.
Trước tiên, xác nhận rằng email và số điện thoại liên kết với sàn giao dịch vẫn sử dụng được, đồng thời giữ lại điện thoại cũ. Nếu đã đồng bộ mã xác minh với Tài khoản Google, hãy đăng nhập cùng tài khoản đó trong ứng dụng Authenticator trên điện thoại mới; nếu không đồng bộ bằng tài khoản, trên điện thoại cũ chọn “Chuyển tài khoản → Xuất tài khoản”, rồi trên điện thoại mới chọn “Chuyển tài khoản → Nhập tài khoản” và quét mã QR do điện thoại cũ tạo. Nếu có nhiều mã QR, hãy quét lần lượt hết. Chỉ sử dụng mã QR trên hai thiết bị của chính mình, không chụp ảnh màn hình rồi gửi cho người khác.
② Điện thoại mới hiển thị mã không có nghĩa là đã xác minh thành công.
Kiểm tra mục tương ứng với sàn giao dịch và tài khoản, sau đó truy cập trang đăng nhập chính thức của Binance và hoàn tất xác minh bằng mã trên điện thoại mới. Nếu thất bại, trước tiên hãy kiểm tra xem có chọn nhầm mục, mã đã hết hạn hay thời gian trên điện thoại chưa đồng bộ không; nếu chưa xác minh thành công, hãy giữ lại điện thoại cũ, đừng vội xóa sạch. Đặc biệt, đừng xóa mục mã xác minh đã đồng bộ chỉ để dọn dẹp điện thoại cũ: thao tác xóa này sẽ được đồng bộ sang các thiết bị khác.
③ Nếu không còn lấy được mã xác minh, hãy thực hiện khôi phục qua kênh chính thức.
Đăng nhập trên trang chính thức của Binance, nhập đúng mật khẩu, rồi tại trang xác minh bảo mật chọn phương thức xác minh không thể sử dụng và vào mục “Security verification unavailable?”. Đánh dấu phương thức xác minh mà bạn đã mất quyền truy cập, làm theo hướng dẫn để hoàn tất các bước xác minh còn lại rồi gửi yêu cầu đặt lại. Nếu bạn cũng quên mật khẩu và không thể đặt lại vì không xác minh được, hãy liên hệ bộ phận hỗ trợ khách hàng qua Trung tâm trợ giúp chính thức, đừng tìm người làm hộ trong tin nhắn riêng.
Chuyển mã xác minh và đặt lại Authenticator trên sàn giao dịch là hai việc khác nhau. Binance cho biết sau khi đặt lại, các chức năng như rút tiền và chuyển tiền nội bộ sẽ bị tạm ngưng tối đa 48 giờ; gửi yêu cầu không có nghĩa là khôi phục thành công, hãy xem kết quả trên trang.
Điều tôi muốn ghi nhớ là: chuyển trước, xác minh sau, thành công rồi mới xử lý điện thoại cũ.
Khi đổi điện thoại, bạn lo nhất là bỏ sót mã xác minh nào đó khi chuyển, hay điện thoại cũ đã không còn ở bên mình?
Tài liệu tham khảo: Google, “Nhận mã xác minh bằng Google Authenticator”; Binance, “How to Reset 2FA When I Can't Access My Binance Account?”.
#账号安全 #新手避坑
GOOGL+2,52%
GOOGUS+2,34%
492
Nạp tiền có thêm Memo, tôi phải điền gì?
Địa chỉ nạp tiền đã được sao chép, nhưng bên cạnh còn có một ô Memo: đây chỉ là ghi chú tùy ý hay cũng phải điền? Khi nạp XLM vào Binance, nếu bỏ sót mục này, tiền có thể không được ghi nhận vào tài khoản của bạn.
Tôi đã xem hướng dẫn chính thức của Binance và muốn ghi nhớ rõ về trường nhỏ này: Memo là thông tin bổ sung dùng để nhận diện tài khoản nhận, không phải lời nhắn dành cho bạn. Ở đây, tôi chỉ đề cập đến trường hợp “trang nạp XLM của Binance yêu cầu điền Memo”.
① Xem trang nhận: Lấy chuỗi này ở đâu?
Đăng nhập tài khoản Binance của bạn, vào “Nạp tiền → Nạp tiền mã hóa”, chọn XLM và mạng tương ứng, rồi xem địa chỉ, Memo và hướng dẫn trên trang. Mạng ở hai bên phải giống nhau; nếu trang yêu cầu Memo, hãy kiểm tra Memo cùng với địa chỉ. Nếu không tìm thấy, không xem đầy đủ hoặc yêu cầu không rõ ràng, hãy dừng lại và xác nhận trong Trung tâm trợ giúp chính thức; đừng tự nghĩ ra một chuỗi.
② Xem trang chuyển đi: Đã điền vào đúng trường chưa?
Điền địa chỉ vào ô địa chỉ, còn Memo trên trang nạp tiền thì điền vào ô Memo tương ứng ở nền tảng chuyển đi, sau đó đối chiếu từng ký tự. Đừng nhập Memo vào biệt danh liên hệ hoặc phần ghi chú chỉ mình bạn nhìn thấy. Dù nền tảng chuyển đi cho phép để trống, điều đó không có nghĩa là bên nhận không cần Memo; nếu không tìm thấy trường tương ứng, hãy hỏi bộ phận hỗ trợ chính thức của nền tảng gửi và đừng bỏ qua rồi tiếp tục gửi.
③ Xem trang xác nhận: Thông tin vừa điền có còn chính xác không?
Trước khi gửi, hãy kiểm tra lại địa chỉ, mạng và Memo, đặc biệt là xác nhận Memo không bị thiếu hoặc thay đổi. Nếu có bất kỳ mục nào không khớp, hãy quay lại chỉnh sửa; nếu không thể xác minh, hãy hủy trước. Nếu đã gửi rồi mới phát hiện thiếu hoặc điền sai Memo, đừng chuyển thêm một khoản nữa để “bổ sung ghi chú”. Hãy tìm bài “How to Retrieve Crypto Deposit with Wrong or Missing Tag/Memo?” trong Trung tâm trợ giúp chính thức của Binance, truy cập mục Apply trong bài viết và cung cấp loại tiền mã hóa, số tiền cùng mã giao dịch theo yêu cầu. Nếu không đủ điều kiện đăng ký hoặc không thể gửi yêu cầu, hãy liên hệ bộ phận hỗ trợ chính thức để kiểm tra. Việc khôi phục có điều kiện và mất phí; gửi yêu cầu không có nghĩa là chắc chắn lấy lại được tiền.
Điều tôi muốn ghi nhớ là: trang nhận cung cấp gì thì trang chuyển đi điền đúng thứ đó, rồi kiểm tra lại lần nữa trên trang xác nhận.
Bạn chưa chắc nhất về việc lấy Memo ở đâu hay điền vào ô nào trên trang chuyển đi?
Tài liệu: “How to Deposit Crypto to Binance?” của Binance và hướng dẫn khôi phục Memo nêu trên.
#充值安全 #TránhBẫyChoNgườiMới
Nạp tiền có thêm Memo, tôi phải điền gì?
Địa chỉ nạp tiền đã được sao chép, nhưng bên cạnh còn có một ô Memo: đây chỉ là ghi chú tùy ý hay cũng phải điền? Khi nạp XLM vào Binance, nếu bỏ sót mục này, tiền có thể không được ghi nhận vào tài khoản của bạn.
Tôi đã xem hướng dẫn chính thức của Binance và muốn ghi nhớ rõ về trường nhỏ này: Memo là thông tin bổ sung dùng để nhận diện tài khoản nhận, không phải lời nhắn dành cho bạn. Ở đây, tôi chỉ đề cập đến trường hợp “trang nạp XLM của Binance yêu cầu điền Memo”.
① Xem trang nhận: Lấy chuỗi này ở đâu?
Đăng nhập tài khoản Binance của bạn, vào “Nạp tiền → Nạp tiền mã hóa”, chọn XLM và mạng tương ứng, rồi xem địa chỉ, Memo và hướng dẫn trên trang. Mạng ở hai bên phải giống nhau; nếu trang yêu cầu Memo, hãy kiểm tra Memo cùng với địa chỉ. Nếu không tìm thấy, không xem đầy đủ hoặc yêu cầu không rõ ràng, hãy dừng lại và xác nhận trong Trung tâm trợ giúp chính thức; đừng tự nghĩ ra một chuỗi.
② Xem trang chuyển đi: Đã điền vào đúng trường chưa?
Điền địa chỉ vào ô địa chỉ, còn Memo trên trang nạp tiền thì điền vào ô Memo tương ứng ở nền tảng chuyển đi, sau đó đối chiếu từng ký tự. Đừng nhập Memo vào biệt danh liên hệ hoặc phần ghi chú chỉ mình bạn nhìn thấy. Dù nền tảng chuyển đi cho phép để trống, điều đó không có nghĩa là bên nhận không cần Memo; nếu không tìm thấy trường tương ứng, hãy hỏi bộ phận hỗ trợ chính thức của nền tảng gửi và đừng bỏ qua rồi tiếp tục gửi.
③ Xem trang xác nhận: Thông tin vừa điền có còn chính xác không?
Trước khi gửi, hãy kiểm tra lại địa chỉ, mạng và Memo, đặc biệt là xác nhận Memo không bị thiếu hoặc thay đổi. Nếu có bất kỳ mục nào không khớp, hãy quay lại chỉnh sửa; nếu không thể xác minh, hãy hủy trước. Nếu đã gửi rồi mới phát hiện thiếu hoặc điền sai Memo, đừng chuyển thêm một khoản nữa để “bổ sung ghi chú”. Hãy tìm bài “How to Retrieve Crypto Deposit with Wrong or Missing Tag/Memo?” trong Trung tâm trợ giúp chính thức của Binance, truy cập mục Apply trong bài viết và cung cấp loại tiền mã hóa, số tiền cùng mã giao dịch theo yêu cầu. Nếu không đủ điều kiện đăng ký hoặc không thể gửi yêu cầu, hãy liên hệ bộ phận hỗ trợ chính thức để kiểm tra. Việc khôi phục có điều kiện và mất phí; gửi yêu cầu không có nghĩa là chắc chắn lấy lại được tiền.
Điều tôi muốn ghi nhớ là: trang nhận cung cấp gì thì trang chuyển đi điền đúng thứ đó, rồi kiểm tra lại lần nữa trên trang xác nhận.
Bạn chưa chắc nhất về việc lấy Memo ở đâu hay điền vào ô nào trên trang chuyển đi?
Tài liệu: “How to Deposit Crypto to Binance?” của Binance và hướng dẫn khôi phục Memo nêu trên.
#充值安全 #TránhBẫyChoNgườiMới
Địa chỉ nạp tiền đã được sao chép, nhưng bên cạnh còn có một ô Memo: đây chỉ là ghi chú tùy ý hay cũng phải điền? Khi nạp XLM vào Binance, nếu bỏ sót mục này, tiền có thể không được ghi nhận vào tài khoản của bạn.
Tôi đã xem hướng dẫn chính thức của Binance và muốn ghi nhớ rõ về trường nhỏ này: Memo là thông tin bổ sung dùng để nhận diện tài khoản nhận, không phải lời nhắn dành cho bạn. Ở đây, tôi chỉ đề cập đến trường hợp “trang nạp XLM của Binance yêu cầu điền Memo”.
① Xem trang nhận: Lấy chuỗi này ở đâu?
Đăng nhập tài khoản Binance của bạn, vào “Nạp tiền → Nạp tiền mã hóa”, chọn XLM và mạng tương ứng, rồi xem địa chỉ, Memo và hướng dẫn trên trang. Mạng ở hai bên phải giống nhau; nếu trang yêu cầu Memo, hãy kiểm tra Memo cùng với địa chỉ. Nếu không tìm thấy, không xem đầy đủ hoặc yêu cầu không rõ ràng, hãy dừng lại và xác nhận trong Trung tâm trợ giúp chính thức; đừng tự nghĩ ra một chuỗi.
② Xem trang chuyển đi: Đã điền vào đúng trường chưa?
Điền địa chỉ vào ô địa chỉ, còn Memo trên trang nạp tiền thì điền vào ô Memo tương ứng ở nền tảng chuyển đi, sau đó đối chiếu từng ký tự. Đừng nhập Memo vào biệt danh liên hệ hoặc phần ghi chú chỉ mình bạn nhìn thấy. Dù nền tảng chuyển đi cho phép để trống, điều đó không có nghĩa là bên nhận không cần Memo; nếu không tìm thấy trường tương ứng, hãy hỏi bộ phận hỗ trợ chính thức của nền tảng gửi và đừng bỏ qua rồi tiếp tục gửi.
③ Xem trang xác nhận: Thông tin vừa điền có còn chính xác không?
Trước khi gửi, hãy kiểm tra lại địa chỉ, mạng và Memo, đặc biệt là xác nhận Memo không bị thiếu hoặc thay đổi. Nếu có bất kỳ mục nào không khớp, hãy quay lại chỉnh sửa; nếu không thể xác minh, hãy hủy trước. Nếu đã gửi rồi mới phát hiện thiếu hoặc điền sai Memo, đừng chuyển thêm một khoản nữa để “bổ sung ghi chú”. Hãy tìm bài “How to Retrieve Crypto Deposit with Wrong or Missing Tag/Memo?” trong Trung tâm trợ giúp chính thức của Binance, truy cập mục Apply trong bài viết và cung cấp loại tiền mã hóa, số tiền cùng mã giao dịch theo yêu cầu. Nếu không đủ điều kiện đăng ký hoặc không thể gửi yêu cầu, hãy liên hệ bộ phận hỗ trợ chính thức để kiểm tra. Việc khôi phục có điều kiện và mất phí; gửi yêu cầu không có nghĩa là chắc chắn lấy lại được tiền.
Điều tôi muốn ghi nhớ là: trang nhận cung cấp gì thì trang chuyển đi điền đúng thứ đó, rồi kiểm tra lại lần nữa trên trang xác nhận.
Bạn chưa chắc nhất về việc lấy Memo ở đâu hay điền vào ô nào trên trang chuyển đi?
Tài liệu: “How to Deposit Crypto to Binance?” của Binance và hướng dẫn khôi phục Memo nêu trên.
#充值安全 #TránhBẫyChoNgườiMới
435
Tôi cần kiểm tra những gì trước khi tải ví?
Tôi chuẩn bị cài ví, tìm thấy vài kết quả có tên và biểu tượng trông rất giống nhau. Nên chọn cái nào? Nếu cài nhầm ở bước này, thì dù sau đó có cẩn thận bảo quản ví đến đâu cũng có thể thành công cốc.
Tôi đã xem hướng dẫn chính thức của MetaMask và muốn ghi nhớ ba bước cần kiểm tra trước khi nhấn “Cài đặt”.
① Trước tiên, hãy kiểm tra đường dẫn truy cập, đừng chọn dựa vào thứ hạng tìm kiếm.
Mở hướng dẫn cài đặt trong trung tâm trợ giúp chính thức, đi theo liên kết đến trang web chính thức trong nội dung, rồi chọn trình duyệt hoặc hệ điều hành trên điện thoại của bạn. Kiểm tra xem địa chỉ trên thanh địa chỉ có khớp với liên kết trong hướng dẫn chính thức hay không; đừng chỉ nhìn tên ví trên trang web. Nếu đường dẫn không khớp, hãy đóng trang và bắt đầu lại. Đừng cài thêm từ tệp đính kèm trong nhóm chat hoặc “gói cài đặt riêng” của người lạ.
② Khi vào cửa hàng, hãy kiểm tra nhà phát hành và trang thông tin ứng dụng.
Đối chiếu trang ứng dụng bạn tự tìm được với trang cửa hàng mà liên kết từ trang web chính thức dẫn đến: đó có phải cùng một ứng dụng không, tên nhà phát triển hoặc nhà phát hành có trùng khớp không. Đừng áp dụng máy móc tên nhà phát hành giữa các cửa hàng khác nhau: MetaMask đặc biệt lưu ý rằng nhà phát hành phiên bản Firefox là danfinlay. Nếu tên không giống nhau, hãy quay lại hướng dẫn cài đặt chính thức của trình duyệt tương ứng để xác minh. Đừng chỉ thấy biểu tượng con cáo là nhấn cài đặt; nếu không thể xác nhận, hãy tạm dừng.
③ Kiểm tra xem trong quá trình tải xuống có bị dẫn ra khỏi đường dẫn ban đầu không.
Trên điện thoại, hãy làm theo hướng dẫn chính thức để truy cập cửa hàng ứng dụng tương ứng; với phiên bản trình duyệt, hãy truy cập cửa hàng tiện ích mở rộng qua đường dẫn chính thức. Nếu giữa chừng có ai bảo bạn tải thêm một tệp khác hoặc chuyển sang trang web lạ để “sửa lỗi cài đặt”, hãy thoát ra và kiểm tra lại trong trung tâm trợ giúp. Nếu không mở được cửa hàng, cũng đừng vì thế mà chuyển sang dùng gói cài đặt người khác gửi.
Điều tôi muốn ghi nhớ là: tìm đường dẫn từ hướng dẫn chính thức, kiểm tra ứng dụng trong cửa hàng; nếu nguồn tải thay đổi giữa chừng thì dừng lại.
Khi tải ví, bạn khó xác định nhất điều gì: địa chỉ trang web chính thức hay tên nhà phát hành trong cửa hàng?
Tài liệu: MetaMask, “How to install MetaMask”, “How to verify the real MetaMask wallet”.
#钱包安全 #TránhBẫyChoNgườiMới
Tôi cần kiểm tra những gì trước khi tải ví?
Tôi chuẩn bị cài ví, tìm thấy vài kết quả có tên và biểu tượng trông rất giống nhau. Nên chọn cái nào? Nếu cài nhầm ở bước này, thì dù sau đó có cẩn thận bảo quản ví đến đâu cũng có thể thành công cốc.
Tôi đã xem hướng dẫn chính thức của MetaMask và muốn ghi nhớ ba bước cần kiểm tra trước khi nhấn “Cài đặt”.
① Trước tiên, hãy kiểm tra đường dẫn truy cập, đừng chọn dựa vào thứ hạng tìm kiếm.
Mở hướng dẫn cài đặt trong trung tâm trợ giúp chính thức, đi theo liên kết đến trang web chính thức trong nội dung, rồi chọn trình duyệt hoặc hệ điều hành trên điện thoại của bạn. Kiểm tra xem địa chỉ trên thanh địa chỉ có khớp với liên kết trong hướng dẫn chính thức hay không; đừng chỉ nhìn tên ví trên trang web. Nếu đường dẫn không khớp, hãy đóng trang và bắt đầu lại. Đừng cài thêm từ tệp đính kèm trong nhóm chat hoặc “gói cài đặt riêng” của người lạ.
② Khi vào cửa hàng, hãy kiểm tra nhà phát hành và trang thông tin ứng dụng.
Đối chiếu trang ứng dụng bạn tự tìm được với trang cửa hàng mà liên kết từ trang web chính thức dẫn đến: đó có phải cùng một ứng dụng không, tên nhà phát triển hoặc nhà phát hành có trùng khớp không. Đừng áp dụng máy móc tên nhà phát hành giữa các cửa hàng khác nhau: MetaMask đặc biệt lưu ý rằng nhà phát hành phiên bản Firefox là danfinlay. Nếu tên không giống nhau, hãy quay lại hướng dẫn cài đặt chính thức của trình duyệt tương ứng để xác minh. Đừng chỉ thấy biểu tượng con cáo là nhấn cài đặt; nếu không thể xác nhận, hãy tạm dừng.
③ Kiểm tra xem trong quá trình tải xuống có bị dẫn ra khỏi đường dẫn ban đầu không.
Trên điện thoại, hãy làm theo hướng dẫn chính thức để truy cập cửa hàng ứng dụng tương ứng; với phiên bản trình duyệt, hãy truy cập cửa hàng tiện ích mở rộng qua đường dẫn chính thức. Nếu giữa chừng có ai bảo bạn tải thêm một tệp khác hoặc chuyển sang trang web lạ để “sửa lỗi cài đặt”, hãy thoát ra và kiểm tra lại trong trung tâm trợ giúp. Nếu không mở được cửa hàng, cũng đừng vì thế mà chuyển sang dùng gói cài đặt người khác gửi.
Điều tôi muốn ghi nhớ là: tìm đường dẫn từ hướng dẫn chính thức, kiểm tra ứng dụng trong cửa hàng; nếu nguồn tải thay đổi giữa chừng thì dừng lại.
Khi tải ví, bạn khó xác định nhất điều gì: địa chỉ trang web chính thức hay tên nhà phát hành trong cửa hàng?
Tài liệu: MetaMask, “How to install MetaMask”, “How to verify the real MetaMask wallet”.
#钱包安全 #TránhBẫyChoNgườiMới
Tôi chuẩn bị cài ví, tìm thấy vài kết quả có tên và biểu tượng trông rất giống nhau. Nên chọn cái nào? Nếu cài nhầm ở bước này, thì dù sau đó có cẩn thận bảo quản ví đến đâu cũng có thể thành công cốc.
Tôi đã xem hướng dẫn chính thức của MetaMask và muốn ghi nhớ ba bước cần kiểm tra trước khi nhấn “Cài đặt”.
① Trước tiên, hãy kiểm tra đường dẫn truy cập, đừng chọn dựa vào thứ hạng tìm kiếm.
Mở hướng dẫn cài đặt trong trung tâm trợ giúp chính thức, đi theo liên kết đến trang web chính thức trong nội dung, rồi chọn trình duyệt hoặc hệ điều hành trên điện thoại của bạn. Kiểm tra xem địa chỉ trên thanh địa chỉ có khớp với liên kết trong hướng dẫn chính thức hay không; đừng chỉ nhìn tên ví trên trang web. Nếu đường dẫn không khớp, hãy đóng trang và bắt đầu lại. Đừng cài thêm từ tệp đính kèm trong nhóm chat hoặc “gói cài đặt riêng” của người lạ.
② Khi vào cửa hàng, hãy kiểm tra nhà phát hành và trang thông tin ứng dụng.
Đối chiếu trang ứng dụng bạn tự tìm được với trang cửa hàng mà liên kết từ trang web chính thức dẫn đến: đó có phải cùng một ứng dụng không, tên nhà phát triển hoặc nhà phát hành có trùng khớp không. Đừng áp dụng máy móc tên nhà phát hành giữa các cửa hàng khác nhau: MetaMask đặc biệt lưu ý rằng nhà phát hành phiên bản Firefox là danfinlay. Nếu tên không giống nhau, hãy quay lại hướng dẫn cài đặt chính thức của trình duyệt tương ứng để xác minh. Đừng chỉ thấy biểu tượng con cáo là nhấn cài đặt; nếu không thể xác nhận, hãy tạm dừng.
③ Kiểm tra xem trong quá trình tải xuống có bị dẫn ra khỏi đường dẫn ban đầu không.
Trên điện thoại, hãy làm theo hướng dẫn chính thức để truy cập cửa hàng ứng dụng tương ứng; với phiên bản trình duyệt, hãy truy cập cửa hàng tiện ích mở rộng qua đường dẫn chính thức. Nếu giữa chừng có ai bảo bạn tải thêm một tệp khác hoặc chuyển sang trang web lạ để “sửa lỗi cài đặt”, hãy thoát ra và kiểm tra lại trong trung tâm trợ giúp. Nếu không mở được cửa hàng, cũng đừng vì thế mà chuyển sang dùng gói cài đặt người khác gửi.
Điều tôi muốn ghi nhớ là: tìm đường dẫn từ hướng dẫn chính thức, kiểm tra ứng dụng trong cửa hàng; nếu nguồn tải thay đổi giữa chừng thì dừng lại.
Khi tải ví, bạn khó xác định nhất điều gì: địa chỉ trang web chính thức hay tên nhà phát hành trong cửa hàng?
Tài liệu: MetaMask, “How to install MetaMask”, “How to verify the real MetaMask wallet”.
#钱包安全 #TránhBẫyChoNgườiMới
259
Đừng sao chép địa chỉ từ lịch sử trước khi chuyển tiền
Định chuyển tiền cho cùng một người, bạn tìm giao dịch trước đó rồi sao chép địa chỉ, tưởng là rất tiện. Nhưng địa chỉ có phần đầu và cuối trông quen thuộc trong lịch sử có thể chính là địa chỉ người khác cố tình chèn vào.
Sau khi đọc hướng dẫn chính thức của ví, tôi muốn ghi nhớ ba bước kiểm tra trước và sau khi sao chép.
① Trước tiên, xem địa chỉ lấy từ đâu.
Đừng coi lịch sử giao dịch như danh bạ. Nếu chuyển tiền vào ví của mình, hãy mở trang nhận tiền của chính ví đó để lấy địa chỉ; nếu chuyển cho người khác, trước tiên hãy xác minh địa chỉ nhận qua kênh liên lạc đã được xác nhận từ trước. Nếu chỉ có một giao dịch cũ trong lịch sử, hãy dừng lại, lấy lại thông tin nhận tiền, đừng dùng địa chỉ chỉ vì “trước đây đã thấy”.
② Sau khi dán, hiển thị toàn bộ địa chỉ.
Đối chiếu với địa chỉ nhận đã xác minh, kiểm tra lần lượt từ đầu đến cuối, đặc biệt đừng bỏ qua phần giữa. Chỉ thấy vài ký tự đầu và cuối giống nhau là chưa đủ: thủ đoạn đầu độc địa chỉ lợi dụng chính sự giống nhau này. Nếu có bất kỳ ký tự nào ở giữa không khớp, hoặc trang chỉ hiển thị địa chỉ rút gọn khiến bạn không thể xem hết, hãy hủy giao dịch trước, quay lại nguồn cung cấp địa chỉ nhận để xác minh lại, đừng đoán.
③ Nếu lịch sử xuất hiện giao dịch lạ, đừng tiện tay sao chép.
Hãy chú ý các giao dịch nhỏ hoặc có số tiền bằng không đột nhiên xuất hiện, cũng như những địa chỉ trông giống của người quen. Đây có thể là mồi nhử; số tiền không bằng không cũng không chứng minh địa chỉ đáng tin. Gặp giao dịch như vậy, đừng dùng nó để cập nhật địa chỉ nhận mà hãy quay lại bước một. Bạn có thể lưu các địa chỉ thường dùng vào danh bạ của ví sau khi đã kiểm tra đầy đủ; trước khi lưu vẫn phải kiểm tra, đừng thêm trực tiếp các giao dịch đáng ngờ vào mục yêu thích.
Điều tôi muốn ghi nhớ là: lấy địa chỉ từ nguồn cung cấp địa chỉ nhận, kiểm tra toàn bộ sau khi dán, không dùng lịch sử giao dịch làm sổ địa chỉ.
Khi xác minh địa chỉ, bạn thường vướng nhất ở chỗ “lấy địa chỉ từ đâu” hay “làm sao kiểm tra chuỗi dài ở giữa”?
Tài liệu: MetaMask “Các chiêu trò đầu độc địa chỉ”; Etherscan “Các cuộc tấn công đầu độc địa chỉ”.
#转账安全 #MẹoTránhBẫyChoNgườiMới
Đừng sao chép địa chỉ từ lịch sử trước khi chuyển tiền
Định chuyển tiền cho cùng một người, bạn tìm giao dịch trước đó rồi sao chép địa chỉ, tưởng là rất tiện. Nhưng địa chỉ có phần đầu và cuối trông quen thuộc trong lịch sử có thể chính là địa chỉ người khác cố tình chèn vào.
Sau khi đọc hướng dẫn chính thức của ví, tôi muốn ghi nhớ ba bước kiểm tra trước và sau khi sao chép.
① Trước tiên, xem địa chỉ lấy từ đâu.
Đừng coi lịch sử giao dịch như danh bạ. Nếu chuyển tiền vào ví của mình, hãy mở trang nhận tiền của chính ví đó để lấy địa chỉ; nếu chuyển cho người khác, trước tiên hãy xác minh địa chỉ nhận qua kênh liên lạc đã được xác nhận từ trước. Nếu chỉ có một giao dịch cũ trong lịch sử, hãy dừng lại, lấy lại thông tin nhận tiền, đừng dùng địa chỉ chỉ vì “trước đây đã thấy”.
② Sau khi dán, hiển thị toàn bộ địa chỉ.
Đối chiếu với địa chỉ nhận đã xác minh, kiểm tra lần lượt từ đầu đến cuối, đặc biệt đừng bỏ qua phần giữa. Chỉ thấy vài ký tự đầu và cuối giống nhau là chưa đủ: thủ đoạn đầu độc địa chỉ lợi dụng chính sự giống nhau này. Nếu có bất kỳ ký tự nào ở giữa không khớp, hoặc trang chỉ hiển thị địa chỉ rút gọn khiến bạn không thể xem hết, hãy hủy giao dịch trước, quay lại nguồn cung cấp địa chỉ nhận để xác minh lại, đừng đoán.
③ Nếu lịch sử xuất hiện giao dịch lạ, đừng tiện tay sao chép.
Hãy chú ý các giao dịch nhỏ hoặc có số tiền bằng không đột nhiên xuất hiện, cũng như những địa chỉ trông giống của người quen. Đây có thể là mồi nhử; số tiền không bằng không cũng không chứng minh địa chỉ đáng tin. Gặp giao dịch như vậy, đừng dùng nó để cập nhật địa chỉ nhận mà hãy quay lại bước một. Bạn có thể lưu các địa chỉ thường dùng vào danh bạ của ví sau khi đã kiểm tra đầy đủ; trước khi lưu vẫn phải kiểm tra, đừng thêm trực tiếp các giao dịch đáng ngờ vào mục yêu thích.
Điều tôi muốn ghi nhớ là: lấy địa chỉ từ nguồn cung cấp địa chỉ nhận, kiểm tra toàn bộ sau khi dán, không dùng lịch sử giao dịch làm sổ địa chỉ.
Khi xác minh địa chỉ, bạn thường vướng nhất ở chỗ “lấy địa chỉ từ đâu” hay “làm sao kiểm tra chuỗi dài ở giữa”?
Tài liệu: MetaMask “Các chiêu trò đầu độc địa chỉ”; Etherscan “Các cuộc tấn công đầu độc địa chỉ”.
#转账安全 #MẹoTránhBẫyChoNgườiMới
Định chuyển tiền cho cùng một người, bạn tìm giao dịch trước đó rồi sao chép địa chỉ, tưởng là rất tiện. Nhưng địa chỉ có phần đầu và cuối trông quen thuộc trong lịch sử có thể chính là địa chỉ người khác cố tình chèn vào.
Sau khi đọc hướng dẫn chính thức của ví, tôi muốn ghi nhớ ba bước kiểm tra trước và sau khi sao chép.
① Trước tiên, xem địa chỉ lấy từ đâu.
Đừng coi lịch sử giao dịch như danh bạ. Nếu chuyển tiền vào ví của mình, hãy mở trang nhận tiền của chính ví đó để lấy địa chỉ; nếu chuyển cho người khác, trước tiên hãy xác minh địa chỉ nhận qua kênh liên lạc đã được xác nhận từ trước. Nếu chỉ có một giao dịch cũ trong lịch sử, hãy dừng lại, lấy lại thông tin nhận tiền, đừng dùng địa chỉ chỉ vì “trước đây đã thấy”.
② Sau khi dán, hiển thị toàn bộ địa chỉ.
Đối chiếu với địa chỉ nhận đã xác minh, kiểm tra lần lượt từ đầu đến cuối, đặc biệt đừng bỏ qua phần giữa. Chỉ thấy vài ký tự đầu và cuối giống nhau là chưa đủ: thủ đoạn đầu độc địa chỉ lợi dụng chính sự giống nhau này. Nếu có bất kỳ ký tự nào ở giữa không khớp, hoặc trang chỉ hiển thị địa chỉ rút gọn khiến bạn không thể xem hết, hãy hủy giao dịch trước, quay lại nguồn cung cấp địa chỉ nhận để xác minh lại, đừng đoán.
③ Nếu lịch sử xuất hiện giao dịch lạ, đừng tiện tay sao chép.
Hãy chú ý các giao dịch nhỏ hoặc có số tiền bằng không đột nhiên xuất hiện, cũng như những địa chỉ trông giống của người quen. Đây có thể là mồi nhử; số tiền không bằng không cũng không chứng minh địa chỉ đáng tin. Gặp giao dịch như vậy, đừng dùng nó để cập nhật địa chỉ nhận mà hãy quay lại bước một. Bạn có thể lưu các địa chỉ thường dùng vào danh bạ của ví sau khi đã kiểm tra đầy đủ; trước khi lưu vẫn phải kiểm tra, đừng thêm trực tiếp các giao dịch đáng ngờ vào mục yêu thích.
Điều tôi muốn ghi nhớ là: lấy địa chỉ từ nguồn cung cấp địa chỉ nhận, kiểm tra toàn bộ sau khi dán, không dùng lịch sử giao dịch làm sổ địa chỉ.
Khi xác minh địa chỉ, bạn thường vướng nhất ở chỗ “lấy địa chỉ từ đâu” hay “làm sao kiểm tra chuỗi dài ở giữa”?
Tài liệu: MetaMask “Các chiêu trò đầu độc địa chỉ”; Etherscan “Các cuộc tấn công đầu độc địa chỉ”.
#转账安全 #MẹoTránhBẫyChoNgườiMới
157
Cửa sổ bật lên xin cấp quyền của ví, tôi nên hiểu trước điều gì?
Một nút “Xác nhận” trao đi điều gì: quyền cho lần thao tác này, hay cả quyền có thể sử dụng token về sau nữa? Tôi muốn hiểu rõ trước sự khác biệt này, rồi mới đọc các nút trong ví.
Lần này, tôi bắt đầu từ hướng dẫn chính thức của MetaMask, chỉ xem một loại: ủy quyền approve thông thường cho token ERC-20. Tôi ghi những điều cần hiểu thành ba câu hỏi.
① Cho ai?
Hãy xem yêu cầu đến từ trang web nào, và cả địa chỉ hợp đồng thực sự nhận quyền. Tên hiển thị trên trang có quen mắt thôi thì chưa đủ; “đối tượng được ủy quyền” (spender) mới là bên nhận hạn mức. Nếu không đọc được địa chỉ, hãy dừng lại trước, quay về tài liệu chính thức của dự án để đối chiếu, đừng chỉ tin vào một biểu tượng quen thuộc.
② Cho cái gì?
Loại ủy quyền này áp dụng cho một loại token cụ thể, chứ không phải giao toàn bộ tài sản trong ví. Nhưng nó cũng không chỉ là “cho tôi xem số dư”: bên được ủy quyền có thể chuyển đi token đó trong phạm vi hạn mức, và không nhất thiết lần nào cũng cần tôi xác nhận.
③ Cho bao nhiêu?
spending cap là giới hạn số lượng token có thể sử dụng, không phải phí giao dịch, cũng không đồng nghĩa với số tiền thực sự đã chi trong lần này. Ví dụ, bạn chỉ định dùng 10 token nhưng lại thấy yêu cầu 1000 token, thì 990 token chênh lệch đó đáng để dừng lại và hỏi: tại sao cần nhiều như vậy?
“Hạn mức vô hạn” giúp khỏi phải lặp lại việc cấp quyền, nhưng cũng khiến loại token này đối mặt với rủi ro lớn hơn. Khi có thể chỉnh hạn mức, hãy đặt theo nhu cầu thực tế; nhưng hạn mức thấp không có nghĩa là đối phương đáng tin.
Điều tôi muốn nhớ là: trước hết phải nói rõ “ai, có thể động đến loại token nào, tối đa bao nhiêu”, rồi mới quyết định xác nhận. Khi không hiểu yêu cầu, hủy còn phù hợp hơn là đoán rồi bấm.
Khi thấy cửa sổ cấp quyền, điều khiến bạn bối rối nhất là chuỗi địa chỉ đó, hay hạn mức lớn đến khó tin kia?
Tài liệu: hướng dẫn chính thức của MetaMask “What is a token approval?” và “What are token approvals?”.
#钱包授权 #新手避坑
Cửa sổ bật lên xin cấp quyền của ví, tôi nên hiểu trước điều gì?
Một nút “Xác nhận” trao đi điều gì: quyền cho lần thao tác này, hay cả quyền có thể sử dụng token về sau nữa? Tôi muốn hiểu rõ trước sự khác biệt này, rồi mới đọc các nút trong ví.
Lần này, tôi bắt đầu từ hướng dẫn chính thức của MetaMask, chỉ xem một loại: ủy quyền approve thông thường cho token ERC-20. Tôi ghi những điều cần hiểu thành ba câu hỏi.
① Cho ai?
Hãy xem yêu cầu đến từ trang web nào, và cả địa chỉ hợp đồng thực sự nhận quyền. Tên hiển thị trên trang có quen mắt thôi thì chưa đủ; “đối tượng được ủy quyền” (spender) mới là bên nhận hạn mức. Nếu không đọc được địa chỉ, hãy dừng lại trước, quay về tài liệu chính thức của dự án để đối chiếu, đừng chỉ tin vào một biểu tượng quen thuộc.
② Cho cái gì?
Loại ủy quyền này áp dụng cho một loại token cụ thể, chứ không phải giao toàn bộ tài sản trong ví. Nhưng nó cũng không chỉ là “cho tôi xem số dư”: bên được ủy quyền có thể chuyển đi token đó trong phạm vi hạn mức, và không nhất thiết lần nào cũng cần tôi xác nhận.
③ Cho bao nhiêu?
spending cap là giới hạn số lượng token có thể sử dụng, không phải phí giao dịch, cũng không đồng nghĩa với số tiền thực sự đã chi trong lần này. Ví dụ, bạn chỉ định dùng 10 token nhưng lại thấy yêu cầu 1000 token, thì 990 token chênh lệch đó đáng để dừng lại và hỏi: tại sao cần nhiều như vậy?
“Hạn mức vô hạn” giúp khỏi phải lặp lại việc cấp quyền, nhưng cũng khiến loại token này đối mặt với rủi ro lớn hơn. Khi có thể chỉnh hạn mức, hãy đặt theo nhu cầu thực tế; nhưng hạn mức thấp không có nghĩa là đối phương đáng tin.
Điều tôi muốn nhớ là: trước hết phải nói rõ “ai, có thể động đến loại token nào, tối đa bao nhiêu”, rồi mới quyết định xác nhận. Khi không hiểu yêu cầu, hủy còn phù hợp hơn là đoán rồi bấm.
Khi thấy cửa sổ cấp quyền, điều khiến bạn bối rối nhất là chuỗi địa chỉ đó, hay hạn mức lớn đến khó tin kia?
Tài liệu: hướng dẫn chính thức của MetaMask “What is a token approval?” và “What are token approvals?”.
#钱包授权 #新手避坑
Một nút “Xác nhận” trao đi điều gì: quyền cho lần thao tác này, hay cả quyền có thể sử dụng token về sau nữa? Tôi muốn hiểu rõ trước sự khác biệt này, rồi mới đọc các nút trong ví.
Lần này, tôi bắt đầu từ hướng dẫn chính thức của MetaMask, chỉ xem một loại: ủy quyền approve thông thường cho token ERC-20. Tôi ghi những điều cần hiểu thành ba câu hỏi.
① Cho ai?
Hãy xem yêu cầu đến từ trang web nào, và cả địa chỉ hợp đồng thực sự nhận quyền. Tên hiển thị trên trang có quen mắt thôi thì chưa đủ; “đối tượng được ủy quyền” (spender) mới là bên nhận hạn mức. Nếu không đọc được địa chỉ, hãy dừng lại trước, quay về tài liệu chính thức của dự án để đối chiếu, đừng chỉ tin vào một biểu tượng quen thuộc.
② Cho cái gì?
Loại ủy quyền này áp dụng cho một loại token cụ thể, chứ không phải giao toàn bộ tài sản trong ví. Nhưng nó cũng không chỉ là “cho tôi xem số dư”: bên được ủy quyền có thể chuyển đi token đó trong phạm vi hạn mức, và không nhất thiết lần nào cũng cần tôi xác nhận.
③ Cho bao nhiêu?
spending cap là giới hạn số lượng token có thể sử dụng, không phải phí giao dịch, cũng không đồng nghĩa với số tiền thực sự đã chi trong lần này. Ví dụ, bạn chỉ định dùng 10 token nhưng lại thấy yêu cầu 1000 token, thì 990 token chênh lệch đó đáng để dừng lại và hỏi: tại sao cần nhiều như vậy?
“Hạn mức vô hạn” giúp khỏi phải lặp lại việc cấp quyền, nhưng cũng khiến loại token này đối mặt với rủi ro lớn hơn. Khi có thể chỉnh hạn mức, hãy đặt theo nhu cầu thực tế; nhưng hạn mức thấp không có nghĩa là đối phương đáng tin.
Điều tôi muốn nhớ là: trước hết phải nói rõ “ai, có thể động đến loại token nào, tối đa bao nhiêu”, rồi mới quyết định xác nhận. Khi không hiểu yêu cầu, hủy còn phù hợp hơn là đoán rồi bấm.
Khi thấy cửa sổ cấp quyền, điều khiến bạn bối rối nhất là chuỗi địa chỉ đó, hay hạn mức lớn đến khó tin kia?
Tài liệu: hướng dẫn chính thức của MetaMask “What is a token approval?” và “What are token approvals?”.
#钱包授权 #新手避坑
98
5 chiêu trò phổ biến trong các nhóm tín hiệu giao dịch, người mới đọc xong sẽ đỡ mất tiền hơn một nửa
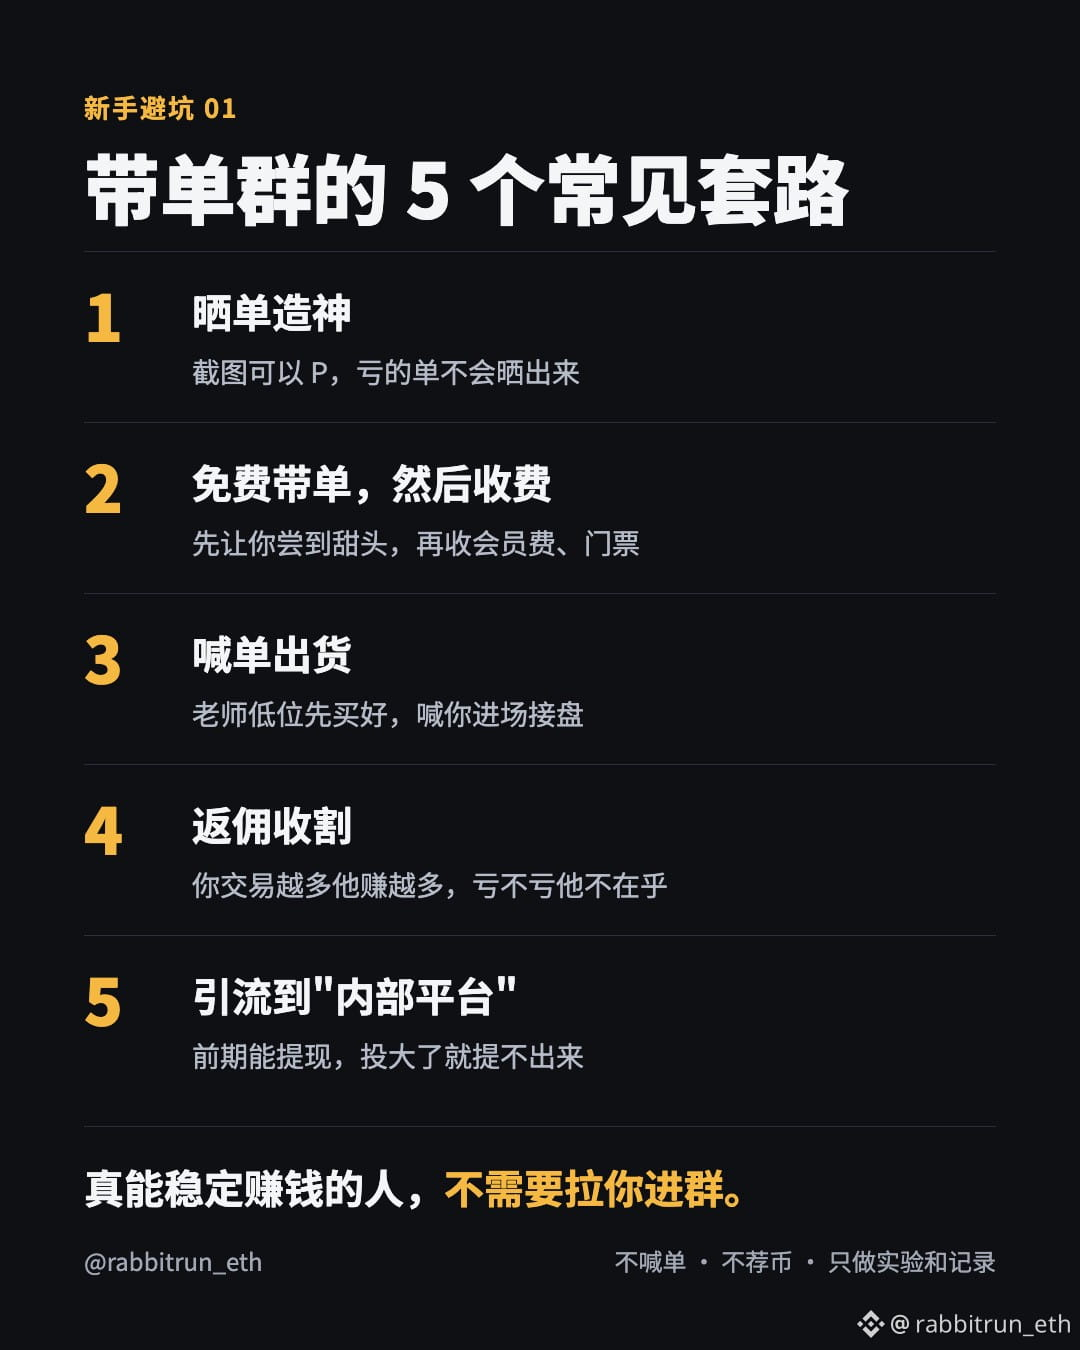
Một trong những cái bẫy mà người mới chơi tiền mã hóa dễ mắc phải nhất là các nhóm tín hiệu giao dịch. Dưới đây là 5 chiêu trò bạn có thể đã gặp:
① Khoe lệnh để thần thánh hóa bản thân: Ngày nào cũng đăng ảnh chụp màn hình lợi nhuận. Nhưng ảnh có thể chỉnh sửa, còn những lệnh thua thì họ chẳng bao giờ đăng.
② Ban đầu cho tín hiệu miễn phí, sau đó thu phí: Trước tiên, họ đưa ra vài tín hiệu miễn phí giúp bạn kiếm lời để bạn nếm được chút ngọt ngào. Đợi đến khi bạn tin tưởng, họ sẽ thu phí thành viên hoặc phí vào nhóm.
③ Hô hào mua vào để xả hàng: Bản thân người dẫn nhóm đã mua ở mức giá thấp, sau đó hô hào mọi người vào lệnh rồi bán cho các bạn khi mọi người đang mua.
④ Móc túi bằng hoa hồng giới thiệu: Họ dùng đường link mời để dụ bạn đăng ký. Bạn giao dịch càng nhiều, họ càng kiếm được nhiều, nên họ luôn khuyến khích bạn mở thêm lệnh và dùng đòn bẩy cao.
⑤ Dẫn dụ sang “nền tảng nội bộ”: Họ bảo bạn nạp tiền vào một nền tảng nào đó. Ban đầu bạn có thể rút tiền, nhưng khi đã đầu tư số tiền lớn thì sẽ không rút ra được nữa. Đây chính là chiêu trò lừa đảo kiểu “mổ lợn”.
Hãy nhớ một điều: Người thực sự có thể kiếm tiền ổn định sẽ không cần lôi kéo bạn vào nhóm.
#NgườiMớiTránhBẫy #CảnhGiácLừaĐảo
5 chiêu trò phổ biến trong các nhóm tín hiệu giao dịch, người mới đọc xong sẽ đỡ mất tiền hơn một nửa
Một trong những cái bẫy mà người mới chơi tiền mã hóa dễ mắc phải nhất là các nhóm tín hiệu giao dịch. Dưới đây là 5 chiêu trò bạn có thể đã gặp:
① Khoe lệnh để thần thánh hóa bản thân: Ngày nào cũng đăng ảnh chụp màn hình lợi nhuận. Nhưng ảnh có thể chỉnh sửa, còn những lệnh thua thì họ chẳng bao giờ đăng.
② Ban đầu cho tín hiệu miễn phí, sau đó thu phí: Trước tiên, họ đưa ra vài tín hiệu miễn phí giúp bạn kiếm lời để bạn nếm được chút ngọt ngào. Đợi đến khi bạn tin tưởng, họ sẽ thu phí thành viên hoặc phí vào nhóm.
③ Hô hào mua vào để xả hàng: Bản thân người dẫn nhóm đã mua ở mức giá thấp, sau đó hô hào mọi người vào lệnh rồi bán cho các bạn khi mọi người đang mua.
④ Móc túi bằng hoa hồng giới thiệu: Họ dùng đường link mời để dụ bạn đăng ký. Bạn giao dịch càng nhiều, họ càng kiếm được nhiều, nên họ luôn khuyến khích bạn mở thêm lệnh và dùng đòn bẩy cao.
⑤ Dẫn dụ sang “nền tảng nội bộ”: Họ bảo bạn nạp tiền vào một nền tảng nào đó. Ban đầu bạn có thể rút tiền, nhưng khi đã đầu tư số tiền lớn thì sẽ không rút ra được nữa. Đây chính là chiêu trò lừa đảo kiểu “mổ lợn”.
Hãy nhớ một điều: Người thực sự có thể kiếm tiền ổn định sẽ không cần lôi kéo bạn vào nhóm.
#NgườiMớiTránhBẫy #CảnhGiácLừaĐảo
Một trong những cái bẫy mà người mới chơi tiền mã hóa dễ mắc phải nhất là các nhóm tín hiệu giao dịch. Dưới đây là 5 chiêu trò bạn có thể đã gặp:
① Khoe lệnh để thần thánh hóa bản thân: Ngày nào cũng đăng ảnh chụp màn hình lợi nhuận. Nhưng ảnh có thể chỉnh sửa, còn những lệnh thua thì họ chẳng bao giờ đăng.
② Ban đầu cho tín hiệu miễn phí, sau đó thu phí: Trước tiên, họ đưa ra vài tín hiệu miễn phí giúp bạn kiếm lời để bạn nếm được chút ngọt ngào. Đợi đến khi bạn tin tưởng, họ sẽ thu phí thành viên hoặc phí vào nhóm.
③ Hô hào mua vào để xả hàng: Bản thân người dẫn nhóm đã mua ở mức giá thấp, sau đó hô hào mọi người vào lệnh rồi bán cho các bạn khi mọi người đang mua.
④ Móc túi bằng hoa hồng giới thiệu: Họ dùng đường link mời để dụ bạn đăng ký. Bạn giao dịch càng nhiều, họ càng kiếm được nhiều, nên họ luôn khuyến khích bạn mở thêm lệnh và dùng đòn bẩy cao.
⑤ Dẫn dụ sang “nền tảng nội bộ”: Họ bảo bạn nạp tiền vào một nền tảng nào đó. Ban đầu bạn có thể rút tiền, nhưng khi đã đầu tư số tiền lớn thì sẽ không rút ra được nữa. Đây chính là chiêu trò lừa đảo kiểu “mổ lợn”.
Hãy nhớ một điều: Người thực sự có thể kiếm tiền ổn định sẽ không cần lôi kéo bạn vào nhóm.
#NgườiMớiTránhBẫy #CảnhGiácLừaĐảo
11
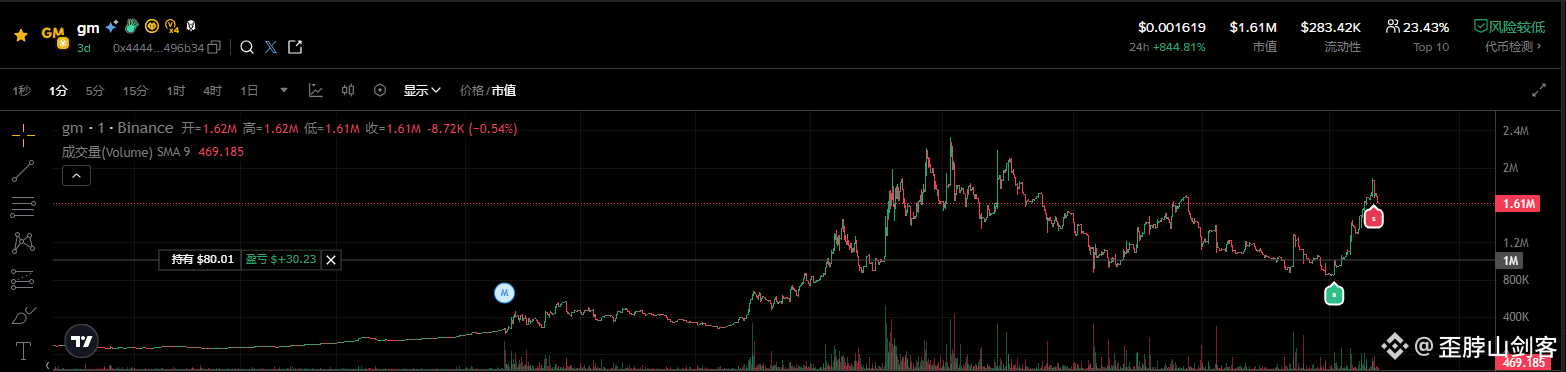
$gm,Có vẻ như đã bị sao chép ở dưới cùng, hãy xem có thể bật trở lại mức cao mới không,毕竟 gm这个词日常使用频率还是挺高的
0x4444b33f8d84f37c08b9487ff2efb8c908496b34
$gm,Có vẻ như đã bị sao chép ở dưới cùng, hãy xem có thể bật trở lại mức cao mới không,毕竟 gm这个词日常使用频率还是挺高的
0x4444b33f8d84f37c08b9487ff2efb8c908496b34
0x4444b33f8d84f37c08b9487ff2efb8c908496b34
1
149
Tôi đánh giá rằng chủ đề chính tiếp theo trên BSC sẽ là meme thuần túy và AI
Thị trường trên BSC xoay quanh các phát ngôn của @CZ và @heyi để khởi động meme, trong đó đã xuất hiện meme thuần túy lớn #murbarak
Cho đến bây giờ, hầu hết các meme trên BSC vẫn xoay quanh hai người này.
Meme thuần túy đại diện cho một nền văn hóa, sẽ luôn có sức sống, điều này sẽ không biến mất.
Ngoài ra, chúng ta cũng thấy có những meme khác bắt đầu nổi lên, chẳng hạn như $tut mà CZ đã nhắc đến vài lần, cùng với $BLWK, $SIREN, những meme AI này cũng đã xuất hiện.
Vì vậy, tôi nghĩ rằng chính thức cũng khá chú trọng đến meme AI.
Thêm vào đó, CZ đã tweet rằng sẽ chờ đợi sự kết thúc của đợt sốt AI trước khi bắt đầu thúc đẩy, và sau đó sẽ có những tín hiệu AI tốt để có thể đầu tư.
Vài ngày trước, sự tương tác tần suất cao của CZ và He Yi nhằm mở ra tình hình trên BSC, và sau đó sự tương tác của hai người này sẽ dần giảm, để thị trường quyết định hướng đi.
Tôi có nói đúng không? @CZ @heyi
Tôi đánh giá rằng chủ đề chính tiếp theo trên BSC sẽ là meme thuần túy và AI
Thị trường trên BSC xoay quanh các phát ngôn của @CZ và @Yi He để khởi động meme, trong đó đã xuất hiện meme thuần túy lớn #murbarak
Cho đến bây giờ, hầu hết các meme trên BSC vẫn xoay quanh hai người này.
Meme thuần túy đại diện cho một nền văn hóa, sẽ luôn có sức sống, điều này sẽ không biến mất.
Ngoài ra, chúng ta cũng thấy có những meme khác bắt đầu nổi lên, chẳng hạn như $tut mà CZ đã nhắc đến vài lần, cùng với $BLWK, $SIREN, những meme AI này cũng đã xuất hiện.
Vì vậy, tôi nghĩ rằng chính thức cũng khá chú trọng đến meme AI.
Thêm vào đó, CZ đã tweet rằng sẽ chờ đợi sự kết thúc của đợt sốt AI trước khi bắt đầu thúc đẩy, và sau đó sẽ có những tín hiệu AI tốt để có thể đầu tư.
Vài ngày trước, sự tương tác tần suất cao của CZ và He Yi nhằm mở ra tình hình trên BSC, và sau đó sự tương tác của hai người này sẽ dần giảm, để thị trường quyết định hướng đi.
Tôi có nói đúng không? @CZ @Yi He
Thị trường trên BSC xoay quanh các phát ngôn của @CZ và @Yi He để khởi động meme, trong đó đã xuất hiện meme thuần túy lớn #murbarak
Cho đến bây giờ, hầu hết các meme trên BSC vẫn xoay quanh hai người này.
Meme thuần túy đại diện cho một nền văn hóa, sẽ luôn có sức sống, điều này sẽ không biến mất.
Ngoài ra, chúng ta cũng thấy có những meme khác bắt đầu nổi lên, chẳng hạn như $tut mà CZ đã nhắc đến vài lần, cùng với $BLWK, $SIREN, những meme AI này cũng đã xuất hiện.
Vì vậy, tôi nghĩ rằng chính thức cũng khá chú trọng đến meme AI.
Thêm vào đó, CZ đã tweet rằng sẽ chờ đợi sự kết thúc của đợt sốt AI trước khi bắt đầu thúc đẩy, và sau đó sẽ có những tín hiệu AI tốt để có thể đầu tư.
Vài ngày trước, sự tương tác tần suất cao của CZ và He Yi nhằm mở ra tình hình trên BSC, và sau đó sự tương tác của hai người này sẽ dần giảm, để thị trường quyết định hướng đi.
Tôi có nói đúng không? @CZ @Yi He
174
Từ chối PVP, đây là nguyên tắc của tôi khi chiến đấu với chó:
1. Quét chuỗi và quét con chó xác định Bạn phải xác nhận rằng khả năng tăng cao là một quá trình lâu dài.
2. Mua và nhân đôi số vốn của bạn.
3. Với mỗi mức tăng 20%, hãy lấy đi 15% vị thế.
4. Nếu giá giảm xuống 50% thì giá sẽ giảm.
Từ chối PVP, đây là nguyên tắc của tôi khi chiến đấu với chó:
1. Quét chuỗi và quét con chó xác định Bạn phải xác nhận rằng khả năng tăng cao là một quá trình lâu dài.
2. Mua và nhân đôi số vốn của bạn.
3. Với mỗi mức tăng 20%, hãy lấy đi 15% vị thế.
4. Nếu giá giảm xuống 50% thì giá sẽ giảm.
1. Quét chuỗi và quét con chó xác định Bạn phải xác nhận rằng khả năng tăng cao là một quá trình lâu dài.
2. Mua và nhân đôi số vốn của bạn.
3. Với mỗi mức tăng 20%, hãy lấy đi 15% vị thế.
4. Nếu giá giảm xuống 50% thì giá sẽ giảm.
24
Hướng dẫn bạn từng bước cách quét chuỗiChu trình này là chu trình meme Hôm nay tôi sẽ hướng dẫn bạn cách sử dụng các công cụ quét liên kết tốt hơn:
Công cụ 1: Bull (Twitter @bullx_io), bạn có thể xem các mã thông báo mở mới nhất
Công cụ 2: gmgn (Twitter @gmgnai), có thể phân tích các khía cạnh khác nhau của token, bao gồm theo dõi tiền thông minh, phân tích lợi nhuận, mua và bán nhà phát triển, v.v.
Trước tiên, hãy mở trang web của Bull, chọn trang chơi chữ và bạn có thể xem trong thời gian thực những token nào đang được bơm trên thị trường và những token nào sắp được lấp đầy.
Sau đó kiểm tra các thuộc tính mạng xã hội của mã thông báo, sao chép địa chỉ vào Twitter và kiểm tra với tg để xem ai đang tweet
Sau đó kiểm tra mã thông báo trên gmgn và tự đánh giá xem mã thông báo có thể được liệt kê hay không.
Hướng dẫn bạn từng bước cách quét chuỗi
Chu trình này là chu trình meme Hôm nay tôi sẽ hướng dẫn bạn cách sử dụng các công cụ quét liên kết tốt hơn:
Công cụ 1: Bull (Twitter @bullx_io), bạn có thể xem các mã thông báo mở mới nhất
Công cụ 2: gmgn (Twitter @gmgnai), có thể phân tích các khía cạnh khác nhau của token, bao gồm theo dõi tiền thông minh, phân tích lợi nhuận, mua và bán nhà phát triển, v.v.
Trước tiên, hãy mở trang web của Bull, chọn trang chơi chữ và bạn có thể xem trong thời gian thực những token nào đang được bơm trên thị trường và những token nào sắp được lấp đầy.
Sau đó kiểm tra các thuộc tính mạng xã hội của mã thông báo, sao chép địa chỉ vào Twitter và kiểm tra với tg để xem ai đang tweet
Sau đó kiểm tra mã thông báo trên gmgn và tự đánh giá xem mã thông báo có thể được liệt kê hay không.
Công cụ 1: Bull (Twitter @bullx_io), bạn có thể xem các mã thông báo mở mới nhất
Công cụ 2: gmgn (Twitter @gmgnai), có thể phân tích các khía cạnh khác nhau của token, bao gồm theo dõi tiền thông minh, phân tích lợi nhuận, mua và bán nhà phát triển, v.v.
Trước tiên, hãy mở trang web của Bull, chọn trang chơi chữ và bạn có thể xem trong thời gian thực những token nào đang được bơm trên thị trường và những token nào sắp được lấp đầy.
Sau đó kiểm tra các thuộc tính mạng xã hội của mã thông báo, sao chép địa chỉ vào Twitter và kiểm tra với tg để xem ai đang tweet
Sau đó kiểm tra mã thông báo trên gmgn và tự đánh giá xem mã thông báo có thể được liệt kê hay không.
123
Cũng giống như suy đoán về tiền xu, bạn cũng nên đặt mức dừng lỗ của riêng mình khi chơi NFT. Khi đạt đến mức này, hãy cắt khi đến lúc phải cắt. Đừng ngu ngốc chờ đợi sự phục hồi, nếu không nó sẽ trở về 0 sau khi chờ đợi. ! #NFT
Cũng giống như suy đoán về tiền xu, bạn cũng nên đặt mức dừng lỗ của riêng mình khi chơi NFT. Khi đạt đến mức này, hãy cắt khi đến lúc phải cắt. Đừng ngu ngốc chờ đợi sự phục hồi, nếu không nó sẽ trở về 0 sau khi chờ đợi. ! #NFT
37
353


@DeGodsNFT
degod sẽ phát hành NFT bằng BTC, FCFS, tất cả những gì bạn cần là chuẩn bị hơn 0,44 chiếc bánh. . 😅
#NFT
@DeGodsNFT
degod sẽ phát hành NFT bằng BTC, FCFS, tất cả những gì bạn cần là chuẩn bị hơn 0,44 chiếc bánh. . 😅
#NFT
degod sẽ phát hành NFT bằng BTC, FCFS, tất cả những gì bạn cần là chuẩn bị hơn 0,44 chiếc bánh. . 😅
#NFT

107
960
Số tiền đúc của dự án này là 0,007 và giá mở cửa cao nhất đạt 0,089. Tôi đã gọi nhưng tiền bạc không đến vì tôi đặt sai thời gian báo thức😅
Quên đi, quên đi, số mệnh của tôi là không kiếm được số tiền này 😂
#NFT
Số tiền đúc của dự án này là 0,007 và giá mở cửa cao nhất đạt 0,089. Tôi đã gọi nhưng tiền bạc không đến vì tôi đặt sai thời gian báo thức😅
Quên đi, quên đi, số mệnh của tôi là không kiếm được số tiền này 😂
#NFT
Quên đi, quên đi, số mệnh của tôi là không kiếm được số tiền này 😂
#NFT

94
4.9k

Bài viết
Chơi với NFT có thuận tiện hơn không? ! ERC-4337 cho phép giao dịch tự động và không cần gasNếu bạn được yêu cầu tìm ra vấn đề với giao dịch ví Ethereum, bạn sẽ chọn nói gì?
Có phải chúng có nhiều thao tác phức tạp không thân thiện với người mới bắt đầu không?
Hoặc gần như không thể hoạt động khi xăng cao?
Đầu tiên tôi xin giới thiệu rằng tài khoản ví chúng tôi đang sử dụng hiện nay được gọi là tài khoản thuộc sở hữu bên ngoài (EOA), ví dụ tài khoản ví do MetaMask và Ledger tạo ra là EOA.
Nói chung, sự tương tác của chúng tôi với các hợp đồng thông minh trên Ethereum yêu cầu người dùng phải có EOA, đây là một loại tài khoản đơn giản chỉ có thể gửi giao dịch bằng cách ký bằng khóa riêng. Về kinh nghiệm thì EOA không mấy thân thiện với người mới, ví dụ:
Chơi với NFT có thuận tiện hơn không? ! ERC-4337 cho phép giao dịch tự động và không cần gas
Nếu bạn được yêu cầu tìm ra vấn đề với giao dịch ví Ethereum, bạn sẽ chọn nói gì?
Có phải chúng có nhiều thao tác phức tạp không thân thiện với người mới bắt đầu không?
Hoặc gần như không thể hoạt động khi xăng cao?
Đầu tiên tôi xin giới thiệu rằng tài khoản ví chúng tôi đang sử dụng hiện nay được gọi là tài khoản thuộc sở hữu bên ngoài (EOA), ví dụ tài khoản ví do MetaMask và Ledger tạo ra là EOA.
Nói chung, sự tương tác của chúng tôi với các hợp đồng thông minh trên Ethereum yêu cầu người dùng phải có EOA, đây là một loại tài khoản đơn giản chỉ có thể gửi giao dịch bằng cách ký bằng khóa riêng. Về kinh nghiệm thì EOA không mấy thân thiện với người mới, ví dụ:
Có phải chúng có nhiều thao tác phức tạp không thân thiện với người mới bắt đầu không?
Hoặc gần như không thể hoạt động khi xăng cao?
Đầu tiên tôi xin giới thiệu rằng tài khoản ví chúng tôi đang sử dụng hiện nay được gọi là tài khoản thuộc sở hữu bên ngoài (EOA), ví dụ tài khoản ví do MetaMask và Ledger tạo ra là EOA.
Nói chung, sự tương tác của chúng tôi với các hợp đồng thông minh trên Ethereum yêu cầu người dùng phải có EOA, đây là một loại tài khoản đơn giản chỉ có thể gửi giao dịch bằng cách ký bằng khóa riêng. Về kinh nghiệm thì EOA không mấy thân thiện với người mới, ví dụ:
80
1.7k
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
TheoDõiFOMC
362,193 lượt xem
1,549 đang thảo luận
🚨 BREAKING: 🇺🇸 Cục Dự trữ Liên bang Mỹ (FED) sẽ công bố biên bản cuộc họp FOMC vào lúc 2:00 chiều (giờ ET).
• Giọng điệu diều hâu hơn (Hawkish): Tín hiệu tiêu cực, có thể gây áp lực giảm giá lên thị trường.
• Không có bất ngờ lớn: Tác động trung lập đối với thị trường.
• Giọng điệu ôn hòa hơn (Dovish): Tín hiệu tích cực, có thể thúc đẩy thị trường tăng giá.
⚠️ Đây là sự kiện cực kỳ quan trọng mà các nhà đầu tư cần theo dõi, bởi nội dung biên bản FED có thể tác động mạnh đến tâm lý thị trường và biến động giá của các tài sản tài chính, đặc biệt là tiền điện tử. #TheoDõiFOMC #TinFed
blogtienso
·1 lượt thích
·839 lượt xem
TinFed
426,472 lượt xem
1,327 đang thảo luận
IsAnthropic’s$1.5TMarketCapJustified?
230 lượt xem
7 đang thảo luận