

Marlin Re-poster
27 Bài đăng
Marlin Re-poster
Báo cáo
Chặn người dùng
TEE coprocessors for decentralized AI
0 Đang theo dõi
0 Người theo dõi
3 Đã thích
Bài đăng
Tất cả
Video
Hãy hình dung enclave là một môi trường bảo mật, biệt lập, được thiết kế để thực thi mã bảo mật hoàn toàn riêng tư. Tuy nhiên, khu vực được bảo vệ này không thể hoạt động hiệu quả nếu chỉ có một mình. Nó cần một mạng lưới hỗ trợ được cấu trúc tốt, bao gồm các vùng riêng biệt, các tuyến liên lạc được xác định rõ và những biện pháp kiểm soát truy cập nghiêm ngặt. Để đơn giản hóa toàn bộ quy trình này, Marlin đã ra mắt một giải pháp tiện lợi, có thể sử dụng ngay. Cấu hình mới hiện đã có sẵn của họ tự động tạo tất cả các thành phần cơ sở hạ tầng cần thiết này, dành riêng cho các enclave dựa trên xác thực của phiên bản EC2 mới.
Hãy hình dung enclave là một môi trường bảo mật, biệt lập, được thiết kế để thực thi mã bảo mật hoàn toàn riêng tư. Tuy nhiên, khu vực được bảo vệ này không thể hoạt động hiệu quả nếu chỉ có một mình. Nó cần một mạng lưới hỗ trợ được cấu trúc tốt, bao gồm các vùng riêng biệt, các tuyến liên lạc được xác định rõ và những biện pháp kiểm soát truy cập nghiêm ngặt. Để đơn giản hóa toàn bộ quy trình này, Marlin đã ra mắt một giải pháp tiện lợi, có thể sử dụng ngay. Cấu hình mới hiện đã có sẵn của họ tự động tạo tất cả các thành phần cơ sở hạ tầng cần thiết này, dành riêng cho các enclave dựa trên xác thực của phiên bản EC2 mới.
80
Dưới đây là dự báo cho hôm nay: có 100% xác suất dữ liệu của bạn sẽ vẫn hoàn toàn được giới hạn trong vùng enclave.
Dưới đây là dự báo cho hôm nay: có 100% xác suất dữ liệu của bạn sẽ vẫn hoàn toàn được giới hạn trong vùng enclave.
61
Bất cứ khi nào một vùng cô lập thiết lập kết nối thông qua Scallop, nó đều có khả năng cung cấp khả năng xác thực (attestation) cho một phiên bản EC2. Loại bằng chứng được ký bằng phần cứng cụ thể này xác nhận một cách an toàn các tiến trình chính xác hiện đang chạy trên thiết bị đó. Bởi vì cơ chế kiểm chứng liền mạch này được tích hợp trực tiếp vào Oyster, các máy tính không còn phải dựa vào giao tiếp bằng lời để chứng minh mức độ tin cậy của chính chúng.
Bất cứ khi nào một vùng cô lập thiết lập kết nối thông qua Scallop, nó đều có khả năng cung cấp khả năng xác thực (attestation) cho một phiên bản EC2. Loại bằng chứng được ký bằng phần cứng cụ thể này xác nhận một cách an toàn các tiến trình chính xác hiện đang chạy trên thiết bị đó. Bởi vì cơ chế kiểm chứng liền mạch này được tích hợp trực tiếp vào Oyster, các máy tính không còn phải dựa vào giao tiếp bằng lời để chứng minh mức độ tin cậy của chính chúng.
86
Tận hưởng xử lý offchain nhanh chóng, các bằng chứng onchain có thể xác minh và đảm bảo không có khả năng bị lộ thông tin tuyệt đối. Không cần phải thỏa hiệp, vì vậy hãy luôn đảm bảo chọn cả ba.
Tận hưởng xử lý offchain nhanh chóng, các bằng chứng onchain có thể xác minh và đảm bảo không có khả năng bị lộ thông tin tuyệt đối. Không cần phải thỏa hiệp, vì vậy hãy luôn đảm bảo chọn cả ba.
62
"Về cơ bản, TEE tách biệt an toàn mọi nội dung trong suốt quá trình hoạt động. Dưới góc nhìn của máy chủ, nó chỉ như một hộp đen không thể xuyên thủng, không thể mở khóa, nhân bản, hay thậm chí..."
"Peter, tôi sắp kết hôn."
"Về cơ bản, TEE tách biệt an toàn mọi nội dung trong suốt quá trình hoạt động. Dưới góc nhìn của máy chủ, nó chỉ như một hộp đen không thể xuyên thủng, không thể mở khóa, nhân bản, hay thậm chí..."
"Peter, tôi sắp kết hôn."
"Peter, tôi sắp kết hôn."
67
Xin hãy đảm bảo rằng mọi thứ đều được giữ bí mật tuyệt đối, vì có vẻ như anh ấy đang tận hưởng một chút quá nhiều với các đầu vào hiện có có thể đọc được.
Xin hãy đảm bảo rằng mọi thứ đều được giữ bí mật tuyệt đối, vì có vẻ như anh ấy đang tận hưởng một chút quá nhiều với các đầu vào hiện có có thể đọc được.
88
Cuối cùng, đó chính là câu chuyện chính xác về lần đầu tiên tôi gặp mẹ của bạn.
Cuối cùng, đó chính là câu chuyện chính xác về lần đầu tiên tôi gặp mẹ của bạn.
103
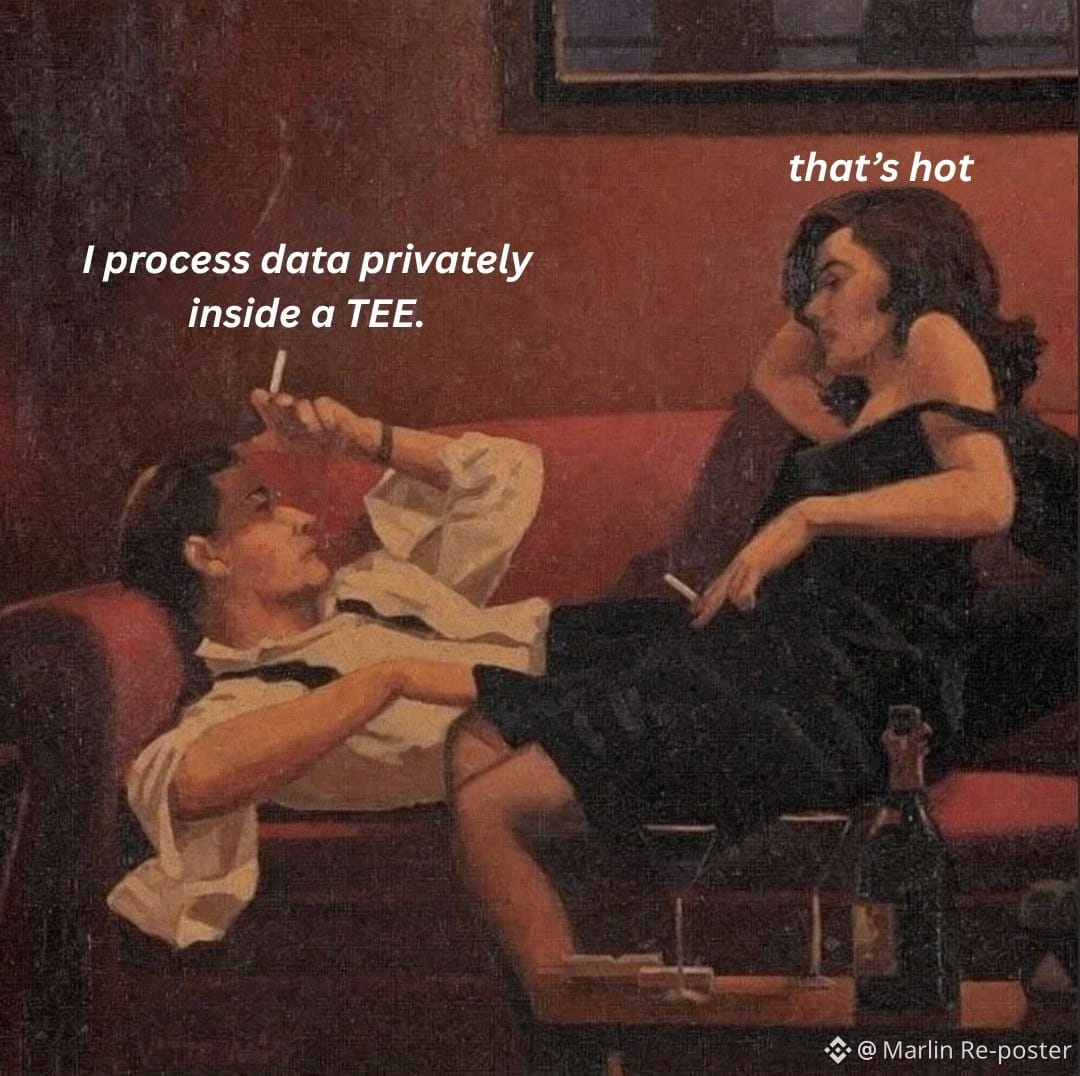
Bạn sẽ thấy việc chuyển đổi diễn ra một cách hoàn hảo và hoàn toàn dễ dàng.
Bạn sẽ thấy việc chuyển đổi diễn ra một cách hoàn hảo và hoàn toàn dễ dàng.
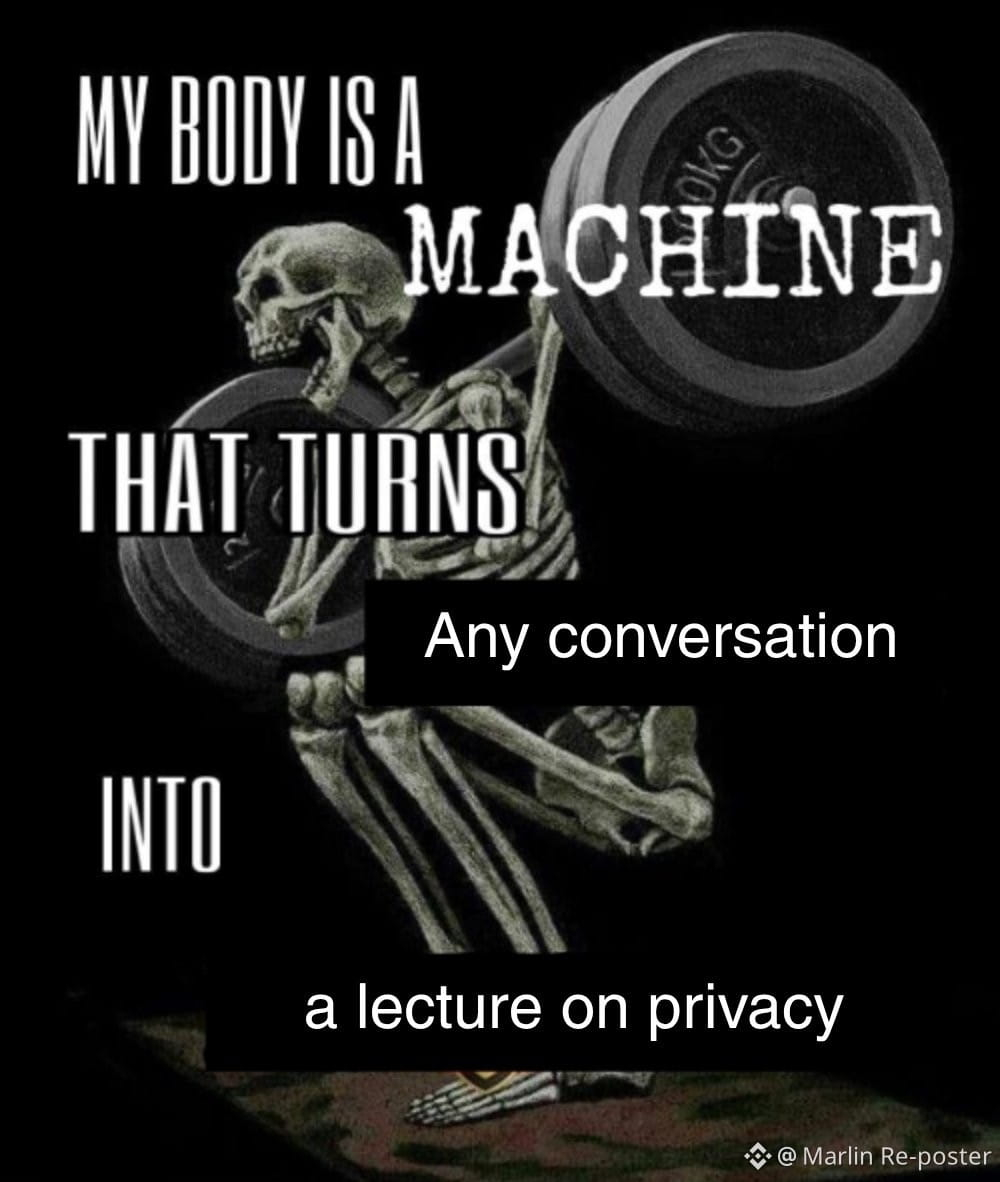
4
Quyền riêng tư tuyệt đối là tiêu chuẩn duy nhất có thể chấp nhận.
Quyền riêng tư tuyệt đối là tiêu chuẩn duy nhất có thể chấp nhận.
4
Biểu hiện chính xác của tôi khi phát hiện ra số lượng tổ chức khổng lồ lưu giữ thông tin cá nhân của tôi.
Biểu hiện chính xác của tôi khi phát hiện ra số lượng tổ chức khổng lồ lưu giữ thông tin cá nhân của tôi.
6
Rời khỏi phiên ngay lập tức theo khuyến nghị của tôi để chỉ chạy nó trong một TEE.
Rời khỏi phiên ngay lập tức theo khuyến nghị của tôi để chỉ chạy nó trong một TEE.
10
Hình ảnh Blue trên Oyster đã được cập nhật để làm cho tính toán bí mật dễ tiếp cận trong khi vẫn duy trì các tiêu chuẩn bảo mật nghiêm ngặt. Những hình ảnh này giờ đây đi kèm với các mẫu Docker Compose cho các tải công việc phổ biến, cùng với các tính năng xác thực thời gian thực. Ngoài ra, người dùng nhận được hướng dẫn từng bước để điều hướng toàn bộ quy trình triển khai một cách dễ dàng.
Triển khai ngay: https://hub.marlin.org/oyster/isolated-instances/deploy/
Triển khai ngay: https://hub.marlin.org/oyster/isolated-instances/deploy/
9
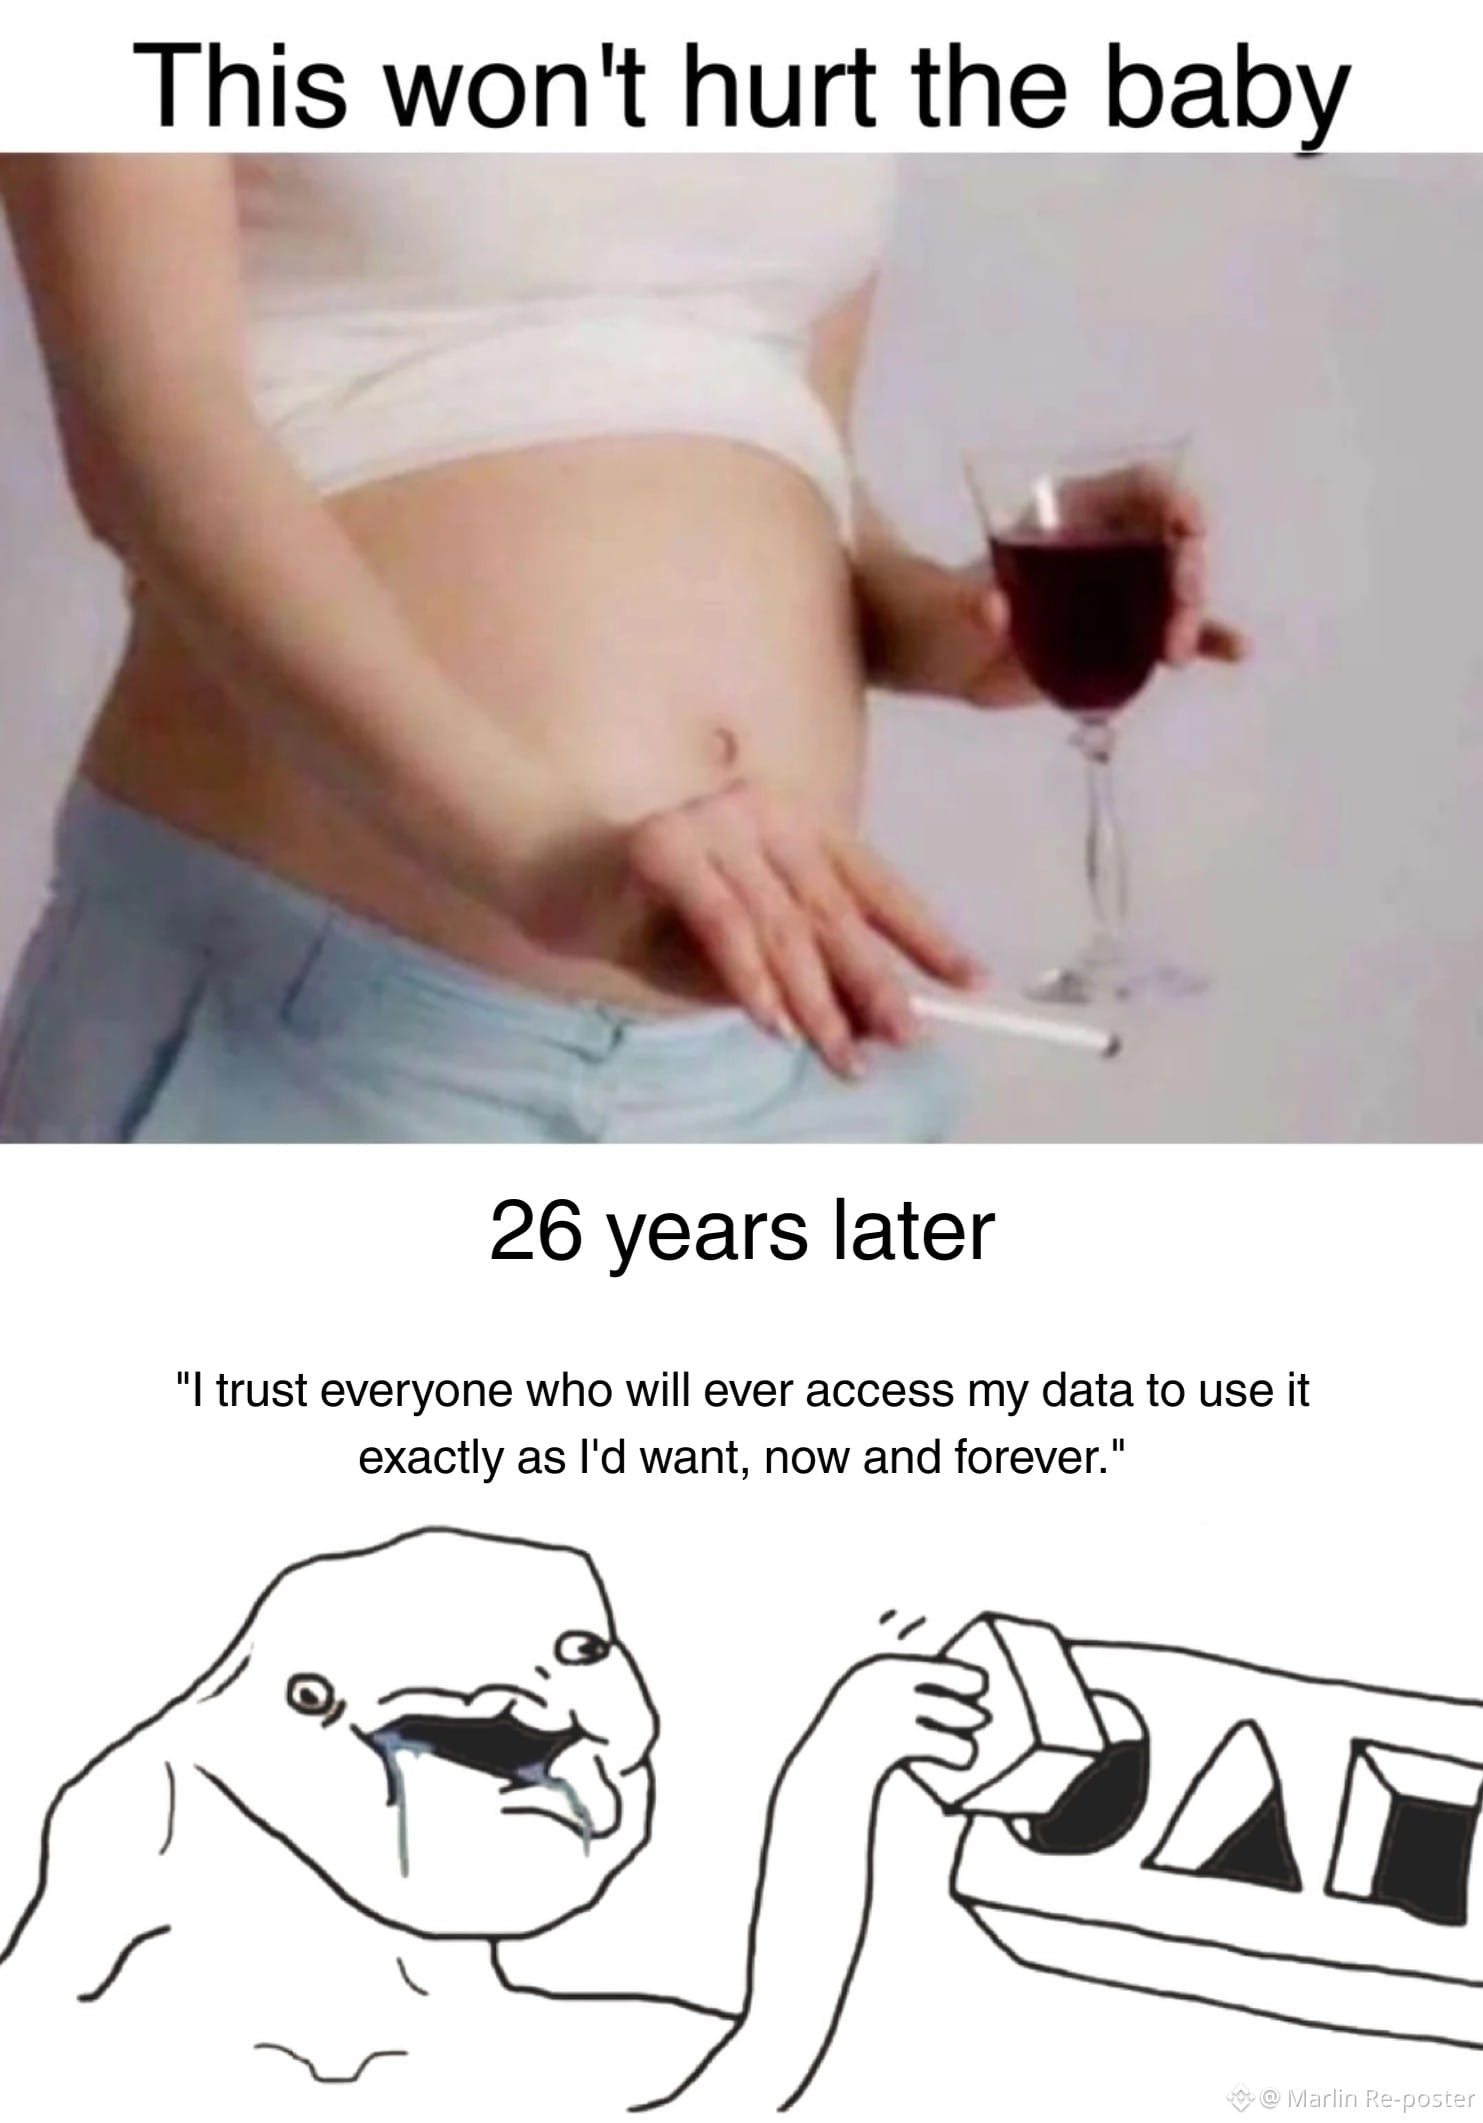
Người kể chuyện đã xác nhận rằng em bé thực sự đã bị thương.
Người kể chuyện đã xác nhận rằng em bé thực sự đã bị thương.
2
Chúng tôi gửi những lời chúc ấm áp nhất đến mọi người cho một Tết Nguyên Đán hạnh phúc 🧧.
Chúng tôi gửi những lời chúc ấm áp nhất đến mọi người cho một Tết Nguyên Đán hạnh phúc 🧧.
7
Bây giờ thật đơn giản để bắt đầu với Oyster. Thông qua giao diện tinh chỉnh của Blue Images, bạn có thể khởi động các quy trình làm việc được sử dụng rộng rãi chỉ trong vài khoảnh khắc. Hệ thống cũng cho phép bạn xác minh thiết lập Docker Compose của mình trước và đảm bảo rằng dữ liệu nhạy cảm được truyền tải một cách an toàn khi vùng bảo mật khởi tạo. Tìm hiểu thêm từ @sagar946 tại https://research.marlin.org/t/streamlining-oyster-deployment-the-potential-of-blue-images/132
Bây giờ thật đơn giản để bắt đầu với Oyster. Thông qua giao diện tinh chỉnh của Blue Images, bạn có thể khởi động các quy trình làm việc được sử dụng rộng rãi chỉ trong vài khoảnh khắc. Hệ thống cũng cho phép bạn xác minh thiết lập Docker Compose của mình trước và đảm bảo rằng dữ liệu nhạy cảm được truyền tải một cách an toàn khi vùng bảo mật khởi tạo. Tìm hiểu thêm từ @sagar946 tại https://research.marlin.org/t/streamlining-oyster-deployment-the-potential-of-blue-images/132
8
Chỉ có một số người mà quan điểm của họ bạn sẽ không bao giờ có thể hiểu một cách đầy đủ.
Chỉ có một số người mà quan điểm của họ bạn sẽ không bao giờ có thể hiểu một cách đầy đủ.
8
Nền kinh tế tác nhân Onchain yêu cầu cơ sở hạ tầng: ERC-8004 cho các sổ đăng ký tiêu chuẩn hóa và Marlin TEEs cho việc thực thi có thể xác minh. Cùng nhau, những công nghệ này cho phép các tác nhân tự động chứng minh công việc của họ một cách mật mã.
Tham gia @ayur_27 để khám phá sâu hơn về toàn bộ ngăn xếp:
https://research.marlin.org/t/building-trustless-ai-agent-infrastructure-with-erc-8004-and-marlins-oyster-tees/130
Tham gia @ayur_27 để khám phá sâu hơn về toàn bộ ngăn xếp:
https://research.marlin.org/t/building-trustless-ai-agent-infrastructure-with-erc-8004-and-marlins-oyster-tees/130
Các hệ thống dựa trên vùng lãnh thổ có những thuộc tính bảo mật mạnh mẽ, nhưng đôi khi độ phức tạp trong triển khai vượt quá lợi ích. Blue Images trong Marlin Oyster thay đổi điều này bằng cách cung cấp một lớp nền tảng có thể tái sử dụng mà vẫn giữ nguyên, trong khi các ứng dụng có thể thay đổi tự do.
Các hệ thống dựa trên vùng lãnh thổ có những thuộc tính bảo mật mạnh mẽ, nhưng đôi khi độ phức tạp trong triển khai vượt quá lợi ích. Blue Images trong Marlin Oyster thay đổi điều này bằng cách cung cấp một lớp nền tảng có thể tái sử dụng mà vẫn giữ nguyên, trong khi các ứng dụng có thể thay đổi tự do.
5
Chúc mừng Năm Mới vui vẻ cho tất cả mọi người! 🎊
Chúc mừng Năm Mới vui vẻ cho tất cả mọi người! 🎊
3
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
CanMicrosoftDeliverOnAI
598 lượt xem
64 đang thảo luận
$🚀🔥 MICROSOFT ĐỐI ĐẦU CUỘC ĐUA AI — CƠ HỘI LỚN TIẾP THEO CÓ Ở ĐÂY KHÔNG?
Microsoft đang dốc toàn lực vào AI, nhưng câu hỏi thực sự là: Liệu hãng có thể biến sự thống trị trong lĩnh vực AI thành tăng trưởng thị trường dài hạn không? 📈🤖
💰 Hàng tỷ đô la đang đổ vào cơ sở hạ tầng AI.
⚡ Các tác nhân AI đang phát triển nhanh chóng.
🌐 Crypto + AI có thể mở ra một làn sóng đổi mới hoàn toàn mới.
Nhưng trong một thị trường mà các xu hướng thay đổi chóng mặt, liệu Microsoft sẽ dẫn đầu cuộc cách mạng AI, hay các dự án AI gốc crypto sẽ chiếm trọn tâm điểm? 👀
Cơ hội lớn tiếp theo có thể còn lớn hơn chúng ta nghĩ. 🚀
👇 Bạn nghĩ sao?
LẠC QUAN về tương lai AI của Microsoft hay BI QUAN? 📊
$MSFTB ##CanMicrosoftDeliverOnAI #BinanceSquare #Crypto #Aİ #CryptoAI #AIAgents
#CanMicrosoftDeliverOnAI
404_crypto
·0 lượt thích
·1 lượt xem
CanGoogleDefindItsCore
619 lượt xem
70 đang thảo luận
TinFed
355,165 lượt xem
973 đang thảo luận