
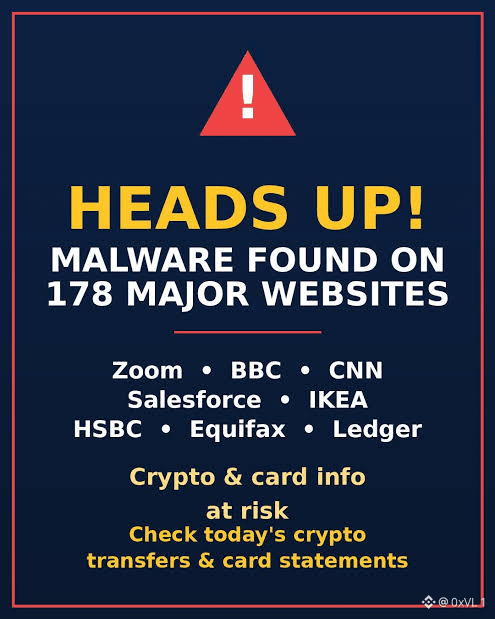
Đó là một câu hỏi thực sự sắc sảo, nhất là vì các lỗ hổng trong chuỗi cung ứng và tập lệnh của bên thứ ba rõ ràng là một trong những vectơ tấn công bị bỏ qua nhiều nhất trong cả tài chính truyền thống lẫn Web3. Thật đáng chú ý khi chỉ một phụ thuộc của nhà cung cấp bị xâm phạm hoặc một đoạn mã chưa được xác minh cũng có thể âm thầm lan rộng, ảnh hưởng cùng lúc đến 178 tên miền nổi tiếng như HSBC, BBC và Ledger, cho thấy ngay cả bảo mật vành đai cấp doanh nghiệp cũng chỉ mạnh bằng khâu tích hợp bên ngoài yếu nhất. Đồng thời, việc chỉ đổ lỗi cho nhà cung cấp thượng nguồn có vẻ là một cái cớ tiện lợi cho các tổ chức vận hành những giao diện đó. Bất kỳ công ty nào xử lý phiên người dùng nhạy cảm hoặc giao diện ví phần cứng đều phải áp dụng các hàm băm Subresource Integrity nghiêm ngặt, Chính sách bảo mật nội dung chặt chẽ và quy trình ghim phiên bản phụ thuộc nghiêm ngặt, thay vì mù quáng tin tưởng các tập lệnh của bên thứ ba trong môi trường sản xuất. Khi các công ty ưu tiên triển khai nhanh hơn những biện pháp vệ sinh cơ bản ở phía máy khách, họ mở toang cánh cửa cho chính những vụ xâm phạm do một điểm lỗi duy nhất này, và người dùng cuối phải trả giá cho sự tắc trách của doanh nghiệp. $BTC $ETH
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại