

Tin tặc đã biến một số website dễ nhận diện nhất thế giới thành những cái bẫy tiềm ẩn để đánh cắp tiền mã hóa, sau khi xâm nhập một nền tảng bên thứ ba được 178 tổ chức lớn sử dụng. Cuộc tấn công đã chèn mã JavaScript độc hại thông qua Optimizely, một nền tảng thử nghiệm website được các công ty như BBC, Zoom, CNN, HSBC, Salesforce, IKEA và Ledger — nhà sản xuất ví phần cứng tiền mã hóa — tin dùng.
Khách truy cập có thể vô tình tải phần mềm độc hại chỉ bằng cách mở một trang web bị ảnh hưởng, và hậu quả nghiêm trọng hơn nhiều so với việc dữ liệu duyệt web bị đánh cắp. Mã độc có thể thay thế địa chỉ ví tiền mã hóa được sao chép vào bộ nhớ tạm, chuyển hướng các khoản thanh toán thẳng vào ví của tin tặc. Các nhà nghiên cứu bảo mật đã xác định được 7.040 USD tiền mã hóa được chuyển vào những ví có liên quan đến chiến dịch này.
 TIN NÓNG: Ledger và 177 tổ chức lớn khác, bao gồm Zoom, CNN và Salesforce, đã bị ảnh hưởng bởi một cuộc tấn công JavaScript quy mô lớn.
Mã độc đã đánh cắp tiền mã hóa, thông tin thẻ thanh toán và dữ liệu người dùng, đồng thời nhắm mục tiêu vào iPhone bằng các bộ công cụ khai thác lỗ hổng.
— Crypto Rover (@cryptorover) ngày 17 tháng 11 năm 2026
Tin tặc chiếm quyền kiểm soát website để đánh cắp tiền mã hóa và thông tin thanh toán
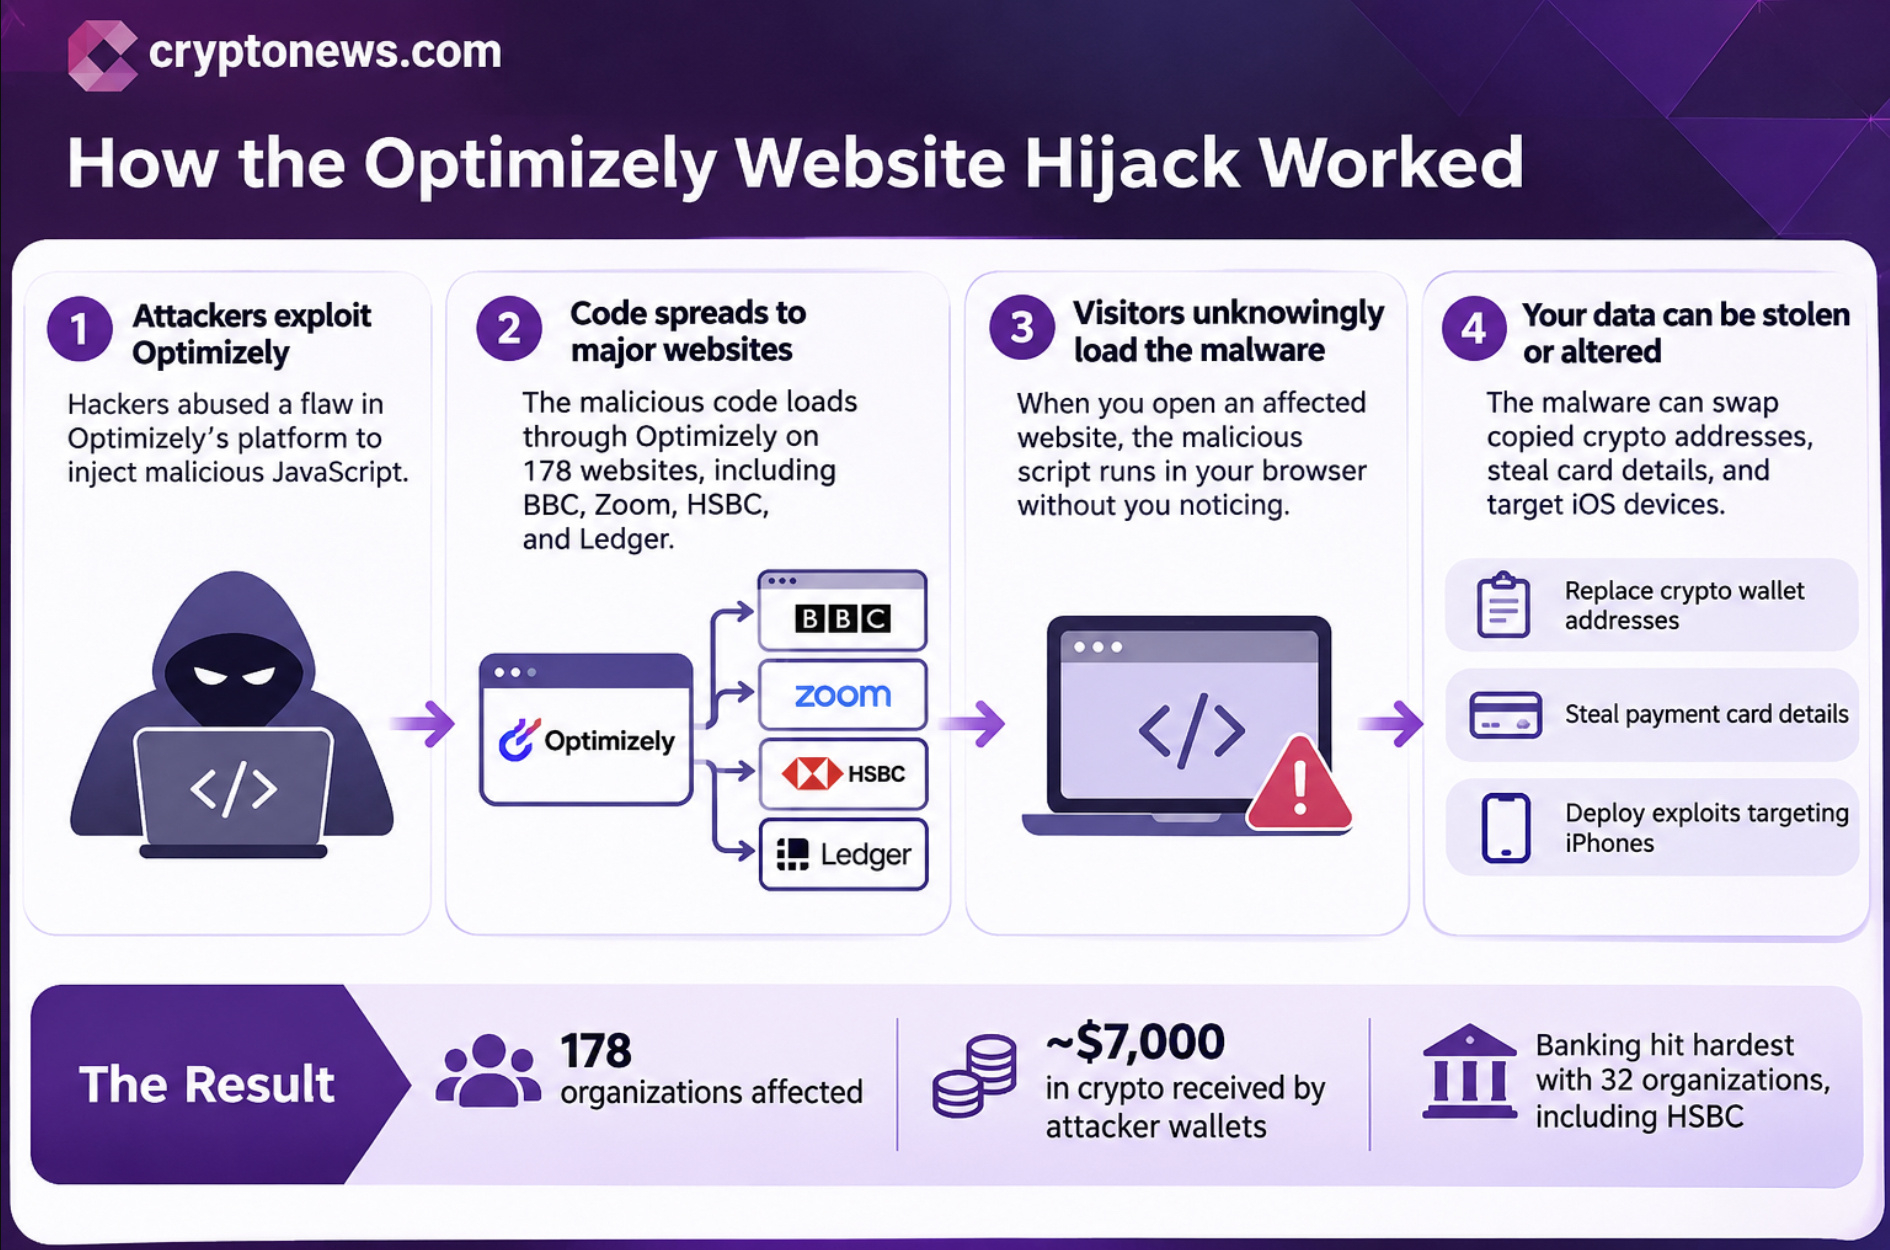
Cuộc điều tra của công ty an ninh mạng Report URI phát hiện 188 đoạn mã JavaScript bị nhiễm độc, thuộc về 178 tổ chức, sau khi kiểm tra 1.611 tập lệnh Optimizely. Mã độc hoạt động thông qua cơ sở hạ tầng website đáng tin cậy, khiến cuộc tấn công đặc biệt nguy hiểm. Thay vì xâm nhập máy chủ của từng công ty, kẻ tấn công đã chèn mã độc vào các dự án của khách hàng Optimizely.
Các website bị ảnh hưởng vẫn tải JavaScript thông qua mạng phân phối nội dung hợp pháp của Optimizely. Khách truy cập hầu như không có lý do gì để nghi ngờ một website quen thuộc đang phát tán chỉ thị độc hại. Đây là một cơ chế chiếm quyền điều khiển khay nhớ tạm nguy hiểm.
Mã độc quét các trang web để tìm địa chỉ ví tiền mã hóa rồi thay thế địa chỉ hợp pháp bằng địa chỉ do kẻ tấn công kiểm soát. Nó cũng có thể chặn các địa chỉ được sao chép, nghĩa là người đang duyệt một website bị ảnh hưởng có thể dán nhầm địa chỉ ví giả mạo ở nơi khác.
Cuộc tấn công nhắm vào một số mạng tiền mã hóa lớn, bao gồm Bitcoin, Ethereum, Solana, TRON và Litecoin.
Nạn nhân có thể tin rằng họ đang gửi tiền đến một sàn giao dịch, một ví khác hoặc một người bạn. Nhưng giao dịch có thể chuyển thẳng vào ví của kẻ tấn công.
Đến ngày 16 tháng 11, Report URI đã xác định được 7.040 USD tiền nhận vào các ví do kẻ tấn công kiểm soát. Số tiền này bao gồm Bitcoin, Litecoin, Ethereum, TRON và stablecoin.
Nhưng hành vi trộm cắp tiền mã hóa chỉ là một phần của chiến dịch. Các nhà nghiên cứu còn phát hiện mã được thiết kế để thu thập số thẻ thanh toán, ngày hết hạn và mã bảo mật được gửi qua biểu mẫu trên website. Mã độc cũng có thể đánh cắp cookie trình duyệt mà nó truy cập được và chụp ảnh màn hình các trang web bị ảnh hưởng.
Khám phá: Các đợt mở bán trước token tốt nhất
BBC, HSBC và Ledger nằm trong số 178 tổ chức bị xâm nhập
Quy mô vụ việc làm dấy lên câu hỏi về mức độ tin tưởng mà doanh nghiệp dành cho các dịch vụ website của bên thứ ba. Các tổ chức bị ảnh hưởng thuộc nhiều ngành, bao gồm ngân hàng, công nghệ, truyền thông, bán lẻ và tiền mã hóa.
HSBC là một trong những tổ chức tài chính bị ảnh hưởng, cùng với Equifax và các tổ chức lớn khác. BBC, CNN, Fox News, Zoom, Salesforce, GitLab, IKEA và Air France-KLM cũng được nhắc đến trong cuộc điều tra của Report URI.
Việc Ledger bị ảnh hưởng khiến vụ việc đặc biệt đáng lo ngại đối với người dùng tiền mã hóa. Công ty nổi tiếng với ví phần cứng, giúp khách hàng lưu trữ khóa riêng tư tách biệt khỏi các thiết bị kết nối internet. Tuy nhiên, vụ việc cho thấy các mối đe dọa có thể tiếp cận người dùng qua hoạt động duyệt web thông thường, bên ngoài chính ví phần cứng.
Chiến dịch độc hại này còn có các khả năng nhắm vào thiết bị Apple. Các nhà nghiên cứu xác định được cơ sở hạ tầng khai thác lỗ hổng liên quan đến Coruna và DarkSword, hai bộ công cụ khai thác lỗ hổng iOS được thiết kế để nhắm vào các lỗ hổng trên iPhone và iPad.
Điều này có nghĩa là chiến dịch không chỉ giới hạn ở việc đánh cắp tiền mã hóa hay thông tin thanh toán. Nó còn chứa các công cụ có khả năng nhắm vào thiết bị di động thông qua nội dung trang web độc hại.
Optimizely xác nhận sự cố bảo mật sau khi tin tặc chiếm quyền kiểm soát website
Optimizely xác nhận kẻ tấn công đã khai thác một lỗ hổng trong quy trình đăng ký tài khoản Experimentation để chèn JavaScript độc hại vào các dự án của khách hàng. Công ty cho biết đã chặn truy cập vào đường dẫn dễ bị tấn công, triển khai bản vá, gỡ bỏ mã được chèn, thu hồi các mã thông báo đang hoạt động và đặt lại quyền truy cập cho các tài khoản bị ảnh hưởng.
Hôm nay, Optimizely đã phát hiện và khoanh vùng một sự cố bảo mật ảnh hưởng đến một số khách hàng sử dụng Optimizely Web Experimentation. Đường dẫn dễ bị tấn công đã bị chặn, mã được chèn đã bị gỡ bỏ và khách hàng đã được liên hệ trực tiếp.
Cập nhật: https://t.co/ptZHZviIeC
— Optimizely (@Optimizely) ngày 17 tháng 11 năm 2026
Tuy nhiên, vụ việc làm dấy lên những câu hỏi nghiêm trọng về bảo mật website của bên thứ ba. Cuộc điều tra của Report URI phát hiện ngay cả các website của Optimizely cũng chứa mã độc. Các nhà nghiên cứu cũng quan sát thấy kẻ tấn công xây dựng lại mã độc 26 lần trong chiến dịch, bổ sung các khả năng mới và thêm nhiều ví tiền mã hóa.
Phần lớn các đoạn mã bị nhiễm sau đó đã được làm sạch. Trong lần rà soát cuối cùng vào ngày 16 tháng 11, Report URI chỉ còn phát hiện một đoạn mã bị nhiễm.
Tuy nhiên, thiệt hại tài chính và nguy cơ lộ dữ liệu vẫn khó xác định. Các nhà nghiên cứu đã xác định được những khoản tiền mã hóa bị chuyển đến, nhưng chưa rõ có bao nhiêu khách truy cập bị ảnh hưởng, thẻ thanh toán bị xâm phạm và phiên trình duyệt bị lộ.
Vấn đề lớn hơn là khách truy cập website hiếm khi biết những tập lệnh của bên thứ ba nào đang chạy trên các trang mà họ tin tưởng. Một trang web ngân hàng quen thuộc, cơ quan báo chí hay nền tảng tiền mã hóa có thể bất ngờ trở thành cửa ngõ cho mã độc mà khách truy cập không hề nhận thấy điều gì bất thường.
Khám phá: Các đợt mở bán trước tiền mã hóa trong quý 4 năm 2026
Bài viết Tin tặc chiếm quyền kiểm soát 178 website lớn, bao gồm BBC, Zoom, CNN, HSBC và Ledger được đăng đầu tiên trên Cryptonews.