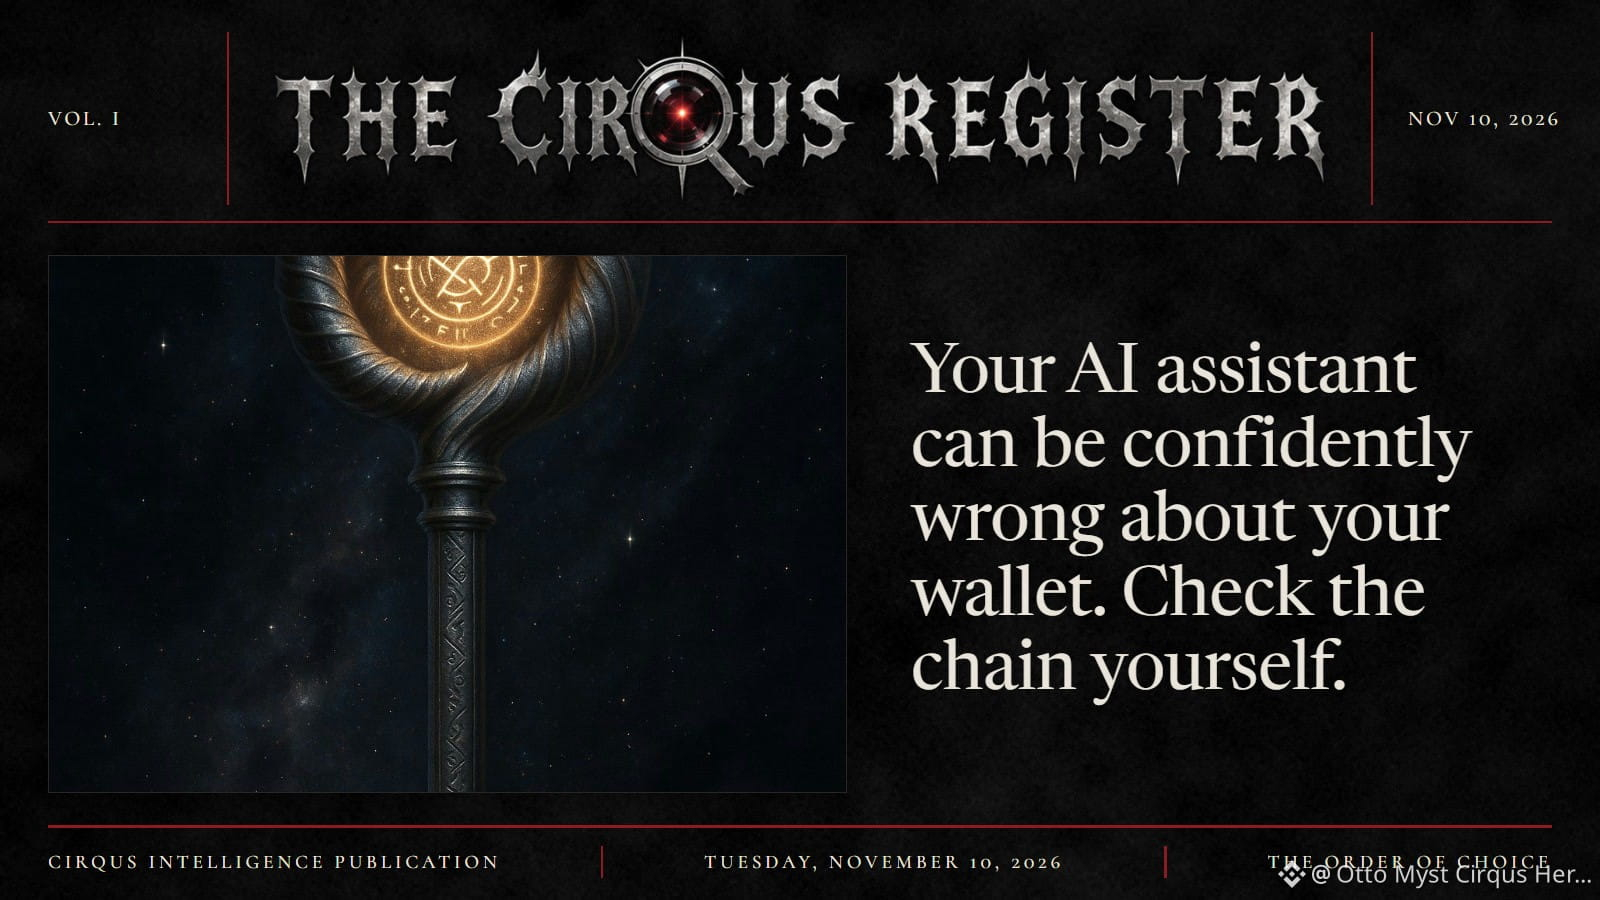
Trợ lý AI của bạn có thể tự tin đưa ra thông tin sai về chính ví tiền điện tử của bạn.
Nhà sáng lập của chúng tôi đã phải học bài học này theo cách cay đắng.
Sau vụ hack năm 2024 (tổng cộng khoảng 2.000 USD, bao gồm 1.088 BNB), Windows đã được cài đặt lại. Nhưng ví MetaMask bị xâm phạm vào năm 2024 vẫn tiếp tục được sử dụng.
Tháng 3 năm 2026, một đợt airdrop WCT được gửi đến chính chiếc ví đó. Số token này được hoán đổi thành $ETH rồi chuyển đến một địa chỉ không xác định.
Các chatbot AI được hỏi về giao dịch này nói rằng đó là một trục trặc bình thường hoặc khoản phí bị trả nhầm. Chúng khẳng định không có gì bất thường.
Dữ liệu trên blockchain lại cho thấy điều ngược lại. Trình khám phá blockchain hiển thị giao dịch hoán đổi và một khoản chuyển đi đến địa chỉ mà nhà sáng lập của chúng tôi không nhận ra.
Bài học chúng tôi rút ra:
• Chatbot đọc câu chuyện của bạn, chứ không đọc sổ cái. Trước tiên, hãy tự mở giao dịch trên trình khám phá blockchain.
• Nếu trợ lý gọi sự nghi ngờ của bạn là "hoang tưởng", hãy yêu cầu nó đưa ra bằng chứng trên chuỗi.
• Một chiếc ví đã từng bị xâm phạm thì vẫn luôn bị xâm phạm. Cài đặt lại hệ điều hành không thể làm sạch nó. Hãy chuyển số tài sản còn lại sang một ví mới và tuyệt đối không sử dụng lại cụm từ khôi phục cũ.
AI là một ý kiến thứ hai hữu ích. Nhưng không nên là nơi đầu tiên bạn tìm đến khi có sự cố.
Câu chuyện đầy đủ về vụ hack, từ năm 2024 đến phần tiếp nối năm 2026, có trong mục Research trên trang web Cirqus Heresy.
Khi thấy có điều bất thường trong ví, bạn sẽ kiểm tra điều gì trước tiên?
#CryptoSecurity #AIAgents #Web3
Nhà sáng lập của chúng tôi đã phải học bài học này theo cách cay đắng.
Sau vụ hack năm 2024 (tổng cộng khoảng 2.000 USD, bao gồm 1.088 BNB), Windows đã được cài đặt lại. Nhưng ví MetaMask bị xâm phạm vào năm 2024 vẫn tiếp tục được sử dụng.
Tháng 3 năm 2026, một đợt airdrop WCT được gửi đến chính chiếc ví đó. Số token này được hoán đổi thành $ETH rồi chuyển đến một địa chỉ không xác định.
Các chatbot AI được hỏi về giao dịch này nói rằng đó là một trục trặc bình thường hoặc khoản phí bị trả nhầm. Chúng khẳng định không có gì bất thường.
Dữ liệu trên blockchain lại cho thấy điều ngược lại. Trình khám phá blockchain hiển thị giao dịch hoán đổi và một khoản chuyển đi đến địa chỉ mà nhà sáng lập của chúng tôi không nhận ra.
Bài học chúng tôi rút ra:
• Chatbot đọc câu chuyện của bạn, chứ không đọc sổ cái. Trước tiên, hãy tự mở giao dịch trên trình khám phá blockchain.
• Nếu trợ lý gọi sự nghi ngờ của bạn là "hoang tưởng", hãy yêu cầu nó đưa ra bằng chứng trên chuỗi.
• Một chiếc ví đã từng bị xâm phạm thì vẫn luôn bị xâm phạm. Cài đặt lại hệ điều hành không thể làm sạch nó. Hãy chuyển số tài sản còn lại sang một ví mới và tuyệt đối không sử dụng lại cụm từ khôi phục cũ.
AI là một ý kiến thứ hai hữu ích. Nhưng không nên là nơi đầu tiên bạn tìm đến khi có sự cố.
Câu chuyện đầy đủ về vụ hack, từ năm 2024 đến phần tiếp nối năm 2026, có trong mục Research trên trang web Cirqus Heresy.
Khi thấy có điều bất thường trong ví, bạn sẽ kiểm tra điều gì trước tiên?
#CryptoSecurity #AIAgents #Web3