Tính năng trò chuyện mới của Telegram có thể mở thêm cánh cửa cho mã độc. Hãy cẩn thận trước khi cập nhật.
Nhà sáng lập SlowMist, Yu Xian, đã cảnh báo về tính năng mới của Telegram cho phép nhúng các ứng dụng tương tác trực tiếp vào tin nhắn trò chuyện.
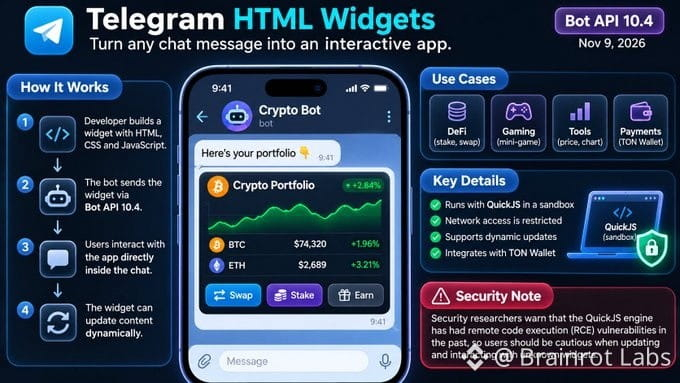
Tính năng này, được giới thiệu trong Bot API 10.4 vào ngày 9 tháng 11, sử dụng QuickJS để thực thi mã JavaScript.
Lý do các nhà nghiên cứu bảo mật lo ngại:
- QuickJS chạy trong một môi trường sandbox được thiết kế để cô lập quá trình thực thi mã.
- Telegram hạn chế quyền truy cập mạng.
- Tuy nhiên, trước đây các nhà nghiên cứu đã phát hiện những lỗ hổng thực thi mã từ xa trong công cụ liên quan, có khả năng vượt qua cơ chế cô lập của sandbox.
Sandbox và các hạn chế mạng giúp giảm thiểu rủi ro, nhưng không đảm bảo bảo vệ hoàn toàn trước các lỗ hổng trong công cụ JavaScript nền tảng.
Các cuộc trò chuyện trên Telegram ngày càng có tính tương tác cao hơn. Chỉ cần đảm bảo bạn không tương tác với mã độc ngụy trang thành một ứng dụng nhỏ hữu ích.
Bạn có tin tưởng mọi ứng dụng tương tác được nhúng trong tin nhắn Telegram không?
Nhà sáng lập SlowMist, Yu Xian, đã cảnh báo về tính năng mới của Telegram cho phép nhúng các ứng dụng tương tác trực tiếp vào tin nhắn trò chuyện.
Tính năng này, được giới thiệu trong Bot API 10.4 vào ngày 9 tháng 11, sử dụng QuickJS để thực thi mã JavaScript.
Lý do các nhà nghiên cứu bảo mật lo ngại:
- QuickJS chạy trong một môi trường sandbox được thiết kế để cô lập quá trình thực thi mã.
- Telegram hạn chế quyền truy cập mạng.
- Tuy nhiên, trước đây các nhà nghiên cứu đã phát hiện những lỗ hổng thực thi mã từ xa trong công cụ liên quan, có khả năng vượt qua cơ chế cô lập của sandbox.
Sandbox và các hạn chế mạng giúp giảm thiểu rủi ro, nhưng không đảm bảo bảo vệ hoàn toàn trước các lỗ hổng trong công cụ JavaScript nền tảng.
Các cuộc trò chuyện trên Telegram ngày càng có tính tương tác cao hơn. Chỉ cần đảm bảo bạn không tương tác với mã độc ngụy trang thành một ứng dụng nhỏ hữu ích.
Bạn có tin tưởng mọi ứng dụng tương tác được nhúng trong tin nhắn Telegram không?