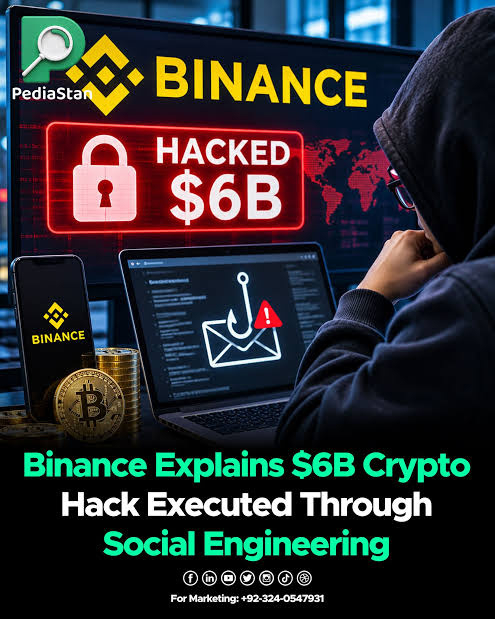
🚨 VỤ TẤN CÔNG BINANCE TRỊ GIÁ 6,34 TỶ ĐÔ LA:
HACKER ĐÃ BIẾN CHÍNH HỆ THỐNG BẢO MẬT CỦA SÀN THÀNH VŨ KHÍ CHỐNG LẠI SÀN NHƯ THẾ NÀO!
Nếu hacker không cần đánh cắp khóa riêng tư của bạn mà vẫn lấy được tiền mã hóa thì sao? Gì vậy 😶 👀
Đó là bài học đáng sợ từ sự cố bảo mật được cho là đã xảy ra tại Binance.
Đây là diễn biến của vụ tấn công:
🔴 1. TẤN CÔNG KỸ THUẬT XÃ HỘI Theo thông tin được đưa ra, những kẻ tấn công đã dùng các buổi phỏng vấn tuyển dụng giả để lừa một kỹ sư tải xuống phần mềm độc hại được ngụy trang thành bài tập lập trình.
🔴 2. THIẾT BỊ CỦA NHÂN VIÊN BỊ XÂM NHẬP Phần mềm độc hại đã xâm nhập máy tính của một nhân viên, tạo chỗ đứng ban đầu cho những kẻ tấn công bên trong tổ chức.
🔴 3. DI CHUYỂN NGANG Theo thông tin được đưa ra, chúng đã khai thác thông tin đăng nhập bị đánh cắp của nhân viên, quyền truy cập nội bộ và quyền triển khai để tiến sâu hơn vào hạ tầng của Binance.
🔴 4. HẠ TẦNG VÍ BỊ XÂM NHẬP Những kẻ tấn công đã lợi dụng hạ tầng ký giao dịch của ví. Chúng không nhất thiết phải tự trích xuất các khóa riêng tư.
🔴 5. KHAI THÁC LỖ HỔNG EIP-7702 Đây là lúc sự việc trở nên đặc biệt đáng chú ý.
Theo thông tin được đưa ra, những kẻ tấn công đã lợi dụng cơ chế ủy quyền EIP-7702 của Ethereum để thiết lập quyền thực thi trái phép đối với các ví.
🔴 6. CHUYỂN TIỀN MÃ HÓA Sau đó, các giao dịch trái phép diễn ra trên nhiều mạng blockchain.
👇 CÙNG THẢO LUẬN:
Bạn có nghĩ các sàn giao dịch tập trung có thể đạt được khả năng lưu ký thực sự an toàn không, hay tự lưu ký vẫn là lựa chọn tốt hơn?
$SOL $BTC $BNB
##Binance #CryptoSecurity #Blockchain #Ethereum #EIP7702 #CyberSecurity bảo mật #CryptoNews #MPC #Binance98PercentReplenished
HACKER ĐÃ BIẾN CHÍNH HỆ THỐNG BẢO MẬT CỦA SÀN THÀNH VŨ KHÍ CHỐNG LẠI SÀN NHƯ THẾ NÀO!
Nếu hacker không cần đánh cắp khóa riêng tư của bạn mà vẫn lấy được tiền mã hóa thì sao? Gì vậy 😶 👀
Đó là bài học đáng sợ từ sự cố bảo mật được cho là đã xảy ra tại Binance.
Đây là diễn biến của vụ tấn công:
🔴 1. TẤN CÔNG KỸ THUẬT XÃ HỘI Theo thông tin được đưa ra, những kẻ tấn công đã dùng các buổi phỏng vấn tuyển dụng giả để lừa một kỹ sư tải xuống phần mềm độc hại được ngụy trang thành bài tập lập trình.
🔴 2. THIẾT BỊ CỦA NHÂN VIÊN BỊ XÂM NHẬP Phần mềm độc hại đã xâm nhập máy tính của một nhân viên, tạo chỗ đứng ban đầu cho những kẻ tấn công bên trong tổ chức.
🔴 3. DI CHUYỂN NGANG Theo thông tin được đưa ra, chúng đã khai thác thông tin đăng nhập bị đánh cắp của nhân viên, quyền truy cập nội bộ và quyền triển khai để tiến sâu hơn vào hạ tầng của Binance.
🔴 4. HẠ TẦNG VÍ BỊ XÂM NHẬP Những kẻ tấn công đã lợi dụng hạ tầng ký giao dịch của ví. Chúng không nhất thiết phải tự trích xuất các khóa riêng tư.
🔴 5. KHAI THÁC LỖ HỔNG EIP-7702 Đây là lúc sự việc trở nên đặc biệt đáng chú ý.
Theo thông tin được đưa ra, những kẻ tấn công đã lợi dụng cơ chế ủy quyền EIP-7702 của Ethereum để thiết lập quyền thực thi trái phép đối với các ví.
🔴 6. CHUYỂN TIỀN MÃ HÓA Sau đó, các giao dịch trái phép diễn ra trên nhiều mạng blockchain.
👇 CÙNG THẢO LUẬN:
Bạn có nghĩ các sàn giao dịch tập trung có thể đạt được khả năng lưu ký thực sự an toàn không, hay tự lưu ký vẫn là lựa chọn tốt hơn?
$SOL $BTC $BNB
##Binance #CryptoSecurity #Blockchain #Ethereum #EIP7702 #CyberSecurity bảo mật #CryptoNews #MPC #Binance98PercentReplenished