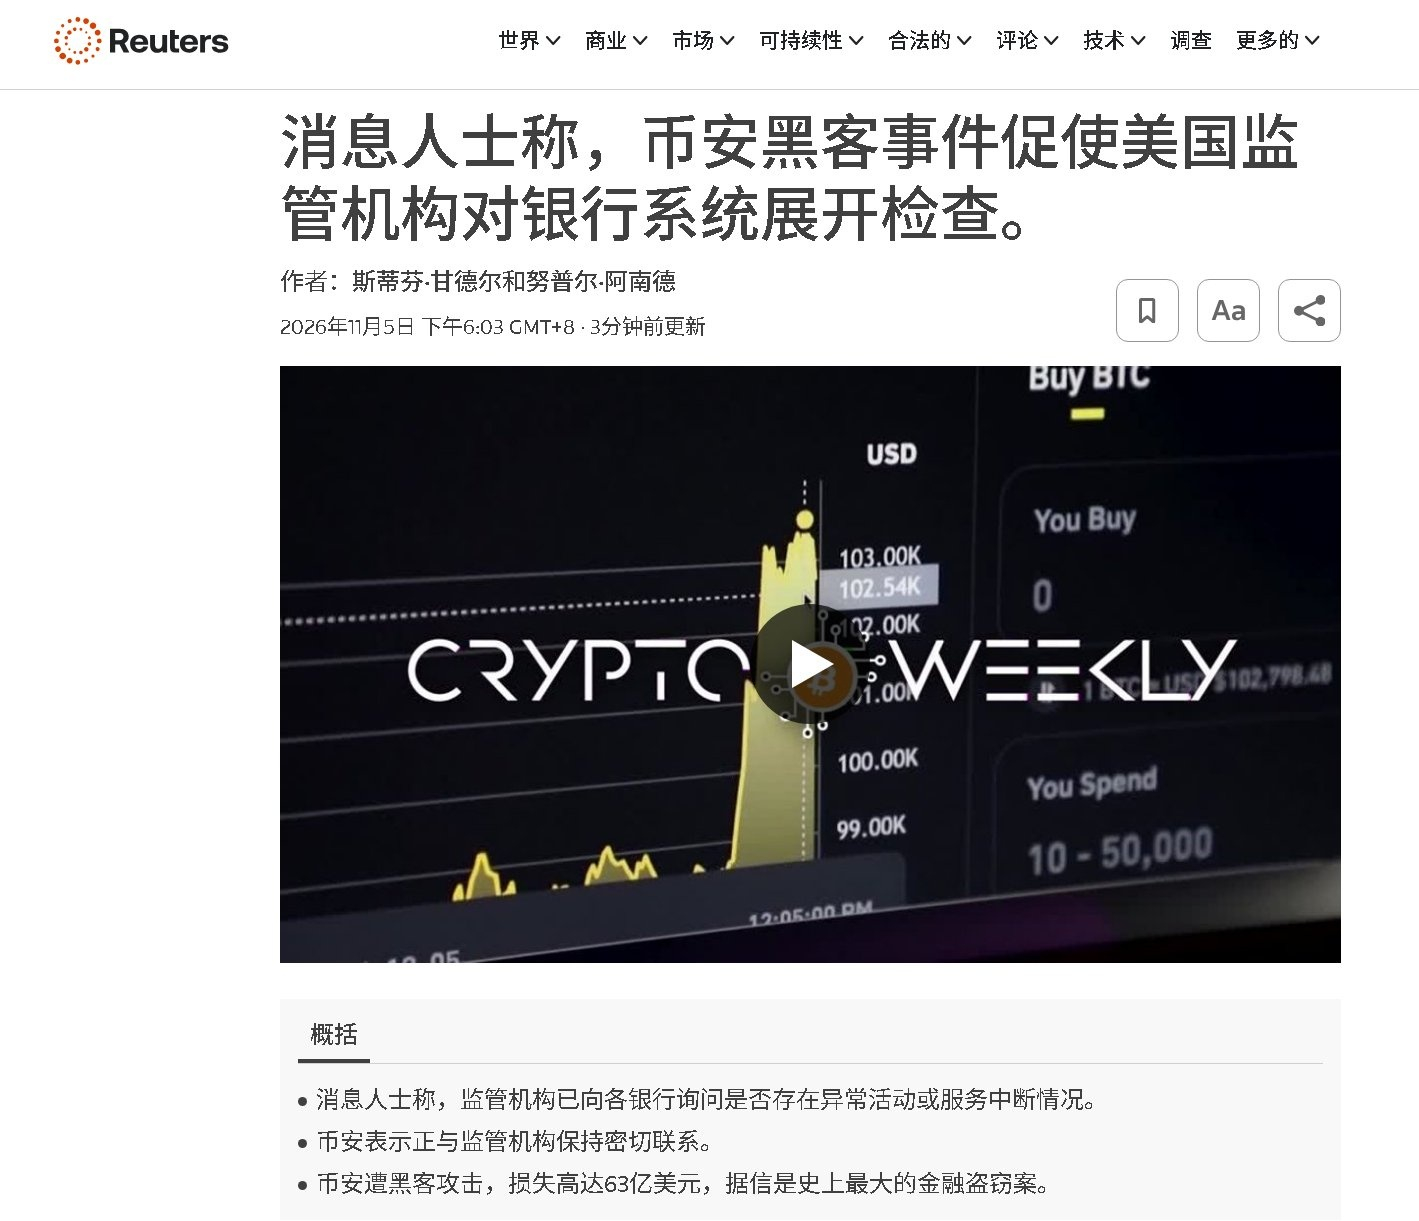
Vụ Binance bị đánh cắp 6,3 tỷ này đúng là một sự kiện tầm cỡ thế giới.
Thảo nào Triều Tiên không ngồi yên, phải lên tiếng bác bỏ rằng “không phải chúng tôi làm”.
Còn bên ngoài có tin hay không lại là chuyện khác.
Sự liều lĩnh ngang nhiên của tin tặc hiện đã khiến các cơ quan quản lý tài chính Mỹ đặc biệt quan tâm đến vụ việc này.
Cục Dự trữ Liên bang và Văn phòng Kiểm soát Tiền tệ đã bắt đầu tìm hiểu tình hình từ các ngân hàng Mỹ.
Tại sao việc một sàn giao dịch tiền mã hóa bị đánh cắp lại khiến các cơ quan quản lý ngân hàng Mỹ cảnh giác đến vậy?
Không chỉ vì quy mô của vụ việc.
Nhìn vào các phương thức tấn công được BN tiết lộ lần này là rõ.
Tin tặc lần lượt dùng phần mềm độc hại và các buổi phỏng vấn tuyển dụng giả để xâm nhập máy tính của nhân viên BN, rồi cuối cùng tiến hành tấn công bằng thông tin đăng nhập bị đánh cắp và quyền truy cập vào hệ thống nội bộ.
Những phương thức tấn công này không chỉ nhắm vào ngành tiền mã hóa, mà các ngân hàng truyền thống cũng có thể trở thành mục tiêu.
Nếu tin tặc dùng cách tương tự để kiểm soát các tài khoản trọng yếu hoặc hệ thống thanh toán của một ngân hàng, hậu quả có thể không chỉ là thiệt hại hàng chục tỷ đô la.
Vì vậy, đây giờ không còn chỉ là vấn đề an ninh của ngành tiền mã hóa nữa.
Nghiêm trọng hơn, việc này có thể làm lung lay nền tảng an ninh tài chính của cả một quốc gia.
Trong kỷ nguyên AI, năng lực tấn công của tin tặc còn tiếp tục được khuếch đại, nhưng kiểu tấn công quy mô lớn và không kiềm chế như thế này...
Có thể mạnh dạn dự đoán: sớm muộn gì cũng sẽ châm ngòi cho một đợt chấn chỉnh an ninh tài chính quốc tế với quy mô lớn hơn.
Thậm chí còn đẩy vấn đề an ninh mạng sâu hơn vào cuộc đấu tranh địa chính trị.
Thực ra, dấu hiệu đã bắt đầu xuất hiện rồi.
(Mỹ liên tục cáo buộc Triều Tiên dùng số tiền thu được từ việc đánh cắp tài sản tiền mã hóa để tài trợ cho các chương trình vũ khí hạt nhân và tên lửa.)
......
Thảo nào Triều Tiên không ngồi yên, phải lên tiếng bác bỏ rằng “không phải chúng tôi làm”.
Còn bên ngoài có tin hay không lại là chuyện khác.
Sự liều lĩnh ngang nhiên của tin tặc hiện đã khiến các cơ quan quản lý tài chính Mỹ đặc biệt quan tâm đến vụ việc này.
Cục Dự trữ Liên bang và Văn phòng Kiểm soát Tiền tệ đã bắt đầu tìm hiểu tình hình từ các ngân hàng Mỹ.
Tại sao việc một sàn giao dịch tiền mã hóa bị đánh cắp lại khiến các cơ quan quản lý ngân hàng Mỹ cảnh giác đến vậy?
Không chỉ vì quy mô của vụ việc.
Nhìn vào các phương thức tấn công được BN tiết lộ lần này là rõ.
Tin tặc lần lượt dùng phần mềm độc hại và các buổi phỏng vấn tuyển dụng giả để xâm nhập máy tính của nhân viên BN, rồi cuối cùng tiến hành tấn công bằng thông tin đăng nhập bị đánh cắp và quyền truy cập vào hệ thống nội bộ.
Những phương thức tấn công này không chỉ nhắm vào ngành tiền mã hóa, mà các ngân hàng truyền thống cũng có thể trở thành mục tiêu.
Nếu tin tặc dùng cách tương tự để kiểm soát các tài khoản trọng yếu hoặc hệ thống thanh toán của một ngân hàng, hậu quả có thể không chỉ là thiệt hại hàng chục tỷ đô la.
Vì vậy, đây giờ không còn chỉ là vấn đề an ninh của ngành tiền mã hóa nữa.
Nghiêm trọng hơn, việc này có thể làm lung lay nền tảng an ninh tài chính của cả một quốc gia.
Trong kỷ nguyên AI, năng lực tấn công của tin tặc còn tiếp tục được khuếch đại, nhưng kiểu tấn công quy mô lớn và không kiềm chế như thế này...
Có thể mạnh dạn dự đoán: sớm muộn gì cũng sẽ châm ngòi cho một đợt chấn chỉnh an ninh tài chính quốc tế với quy mô lớn hơn.
Thậm chí còn đẩy vấn đề an ninh mạng sâu hơn vào cuộc đấu tranh địa chính trị.
Thực ra, dấu hiệu đã bắt đầu xuất hiện rồi.
(Mỹ liên tục cáo buộc Triều Tiên dùng số tiền thu được từ việc đánh cắp tài sản tiền mã hóa để tài trợ cho các chương trình vũ khí hạt nhân và tên lửa.)
......