🚨 BINANCE TIẾT LỘ VỤ TẤN CÔNG NGÀY 29 THÁNG 10 ĐÃ DIỄN RA NHƯ THẾ NÀO — LỜI CẢNH TỈNH CHO TOÀN NGÀNH TIỀN MÃ HÓA!
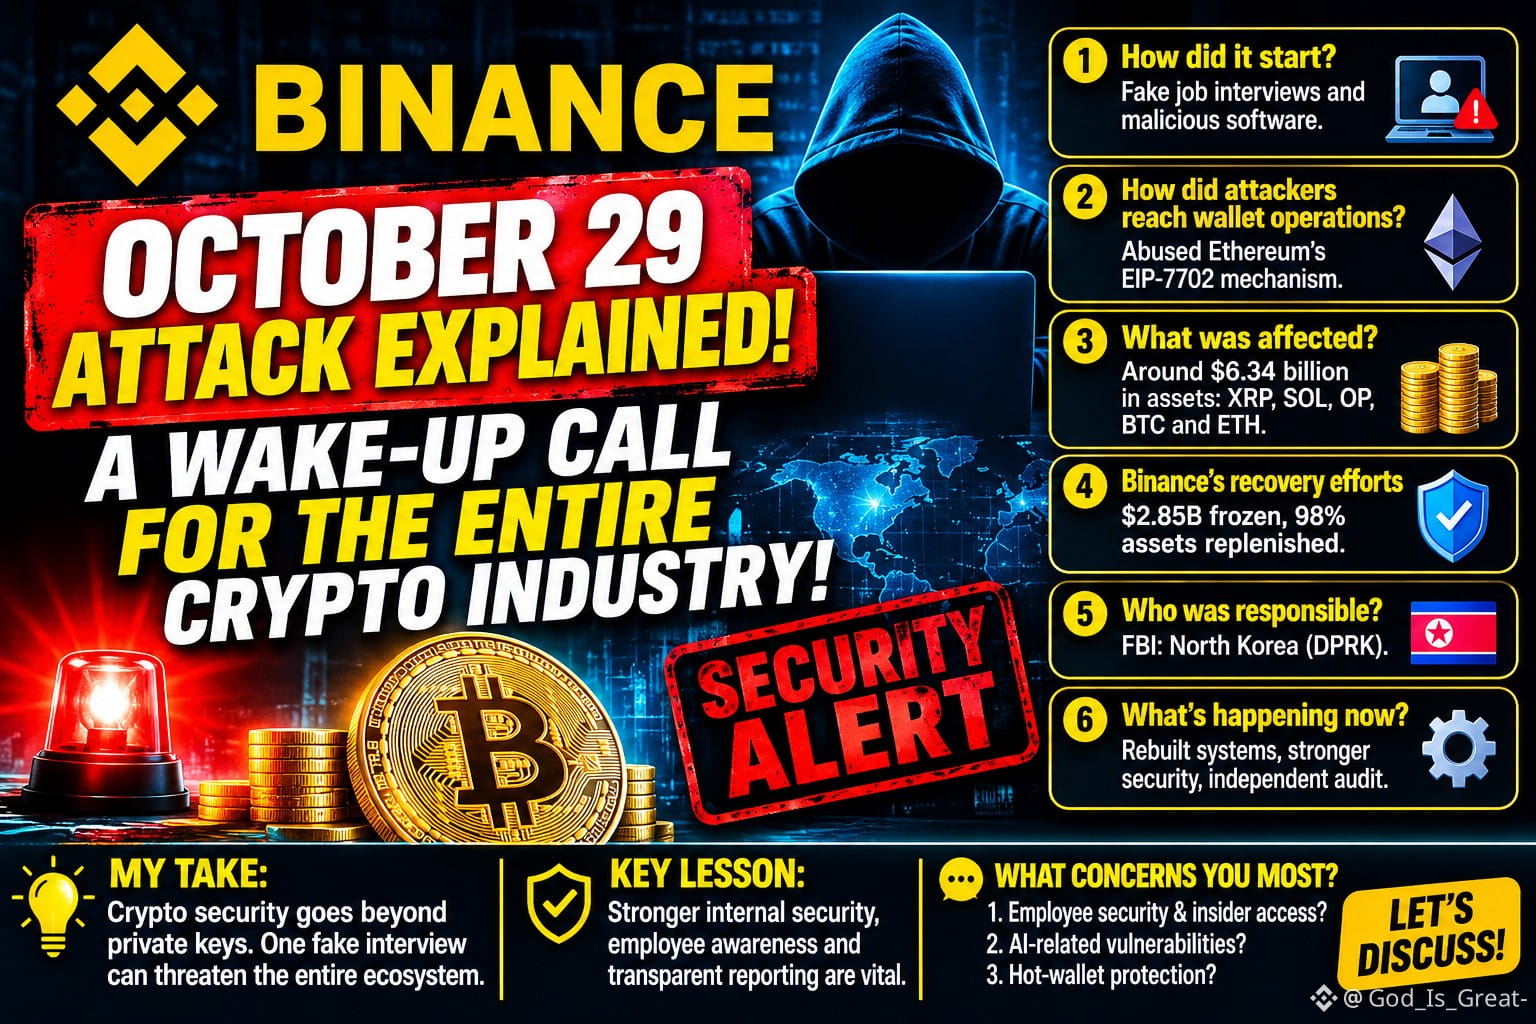
Binance đã công bố thông tin điều tra mới về sự cố bảo mật ngày 29 tháng 10, hé lộ một cuộc tấn công tinh vi vượt xa các vụ tấn công tiền mã hóa truyền thống.
Theo cập nhật ngày 3 tháng 11 của Binance, các đối tượng tấn công được cho là đã sử dụng các buổi phỏng vấn tuyển dụng giả, phần mềm độc hại và quyền truy cập của nhân viên bị xâm phạm để xâm nhập vào hệ thống nội bộ.
Dưới đây là những gì chúng ta đã biết:
1. Vụ việc bắt đầu như thế nào?
Các đối tượng tấn công được cho là đã nhắm vào nhân viên thông qua các buổi phỏng vấn xin việc giả và phần mềm độc hại, xâm phạm thiết bị và thông tin đăng nhập nội bộ.
2. Các đối tượng tấn công đã tiếp cận hoạt động ví bằng cách nào?
Chúng được cho là đã khai thác quyền truy cập nội bộ bị xâm phạm và lạm dụng cơ chế cấp quyền EIP-7702 của Ethereum để có được quyền thực thi trái phép đối với một ví nóng của Binance.
3. Những gì bị ảnh hưởng?
Binance cho biết tài sản kỹ thuật số bị ảnh hưởng có giá trị khoảng 6,34 tỷ USD, bao gồm XRP, SOL, OP, BTC và ETH.
4. Nỗ lực khắc phục của Binance
Tính đến ngày 31 tháng 10, Binance cho biết khoảng 2,85 tỷ USD đã bị đóng băng hoặc chặn lại, trong khi 98% tài sản token bị ảnh hưởng đã được bổ sung trở lại.
5. Ai chịu trách nhiệm?
Binance cho biết FBI quy trách nhiệm cho Triều Tiên (DPRK).
6. Hiện tại đang diễn ra điều gì?
Binance cho biết họ đã xây dựng lại các hệ thống ví bị ảnh hưởng, thay thế các thiết bị bị xâm phạm, tăng cường kiểm soát quyền truy cập và tiến hành đánh giá an ninh mạng độc lập.
QUAN ĐIỂM CỦA TÔI:
Bài học lớn nhất là bảo mật tiền mã hóa không chỉ dừng lại ở việc bảo vệ khóa riêng tư.
Một buổi phỏng vấn xin việc giả, một lần tải xuống phần mềm độc hại hoặc thông tin đăng nhập của nhân viên bị xâm phạm đều có thể tạo ra mối đe dọa nghiêm trọng cho toàn bộ hệ sinh thái tài chính.
Các sàn giao dịch phải đầu tư vào bảo mật nội bộ mạnh mẽ hơn, nâng cao nhận thức cho nhân viên, kiểm toán độc lập và báo cáo sự cố minh bạch.
Một sự cố bảo mật nên giúp toàn ngành tiền mã hóa trở nên vững mạnh hơn.
💬 Điều gì khiến bạn lo ngại nhất?
Bảo mật nhân viên và quyền truy cập nội bộ?
Các lỗ hổng an ninh mạng liên quan đến AI?
Bảo vệ ví nóng và các cơ chế cấp quyền?
Cùng thảo luận nhé!
#BinanceIncidentReport
Binance đã công bố thông tin điều tra mới về sự cố bảo mật ngày 29 tháng 10, hé lộ một cuộc tấn công tinh vi vượt xa các vụ tấn công tiền mã hóa truyền thống.
Theo cập nhật ngày 3 tháng 11 của Binance, các đối tượng tấn công được cho là đã sử dụng các buổi phỏng vấn tuyển dụng giả, phần mềm độc hại và quyền truy cập của nhân viên bị xâm phạm để xâm nhập vào hệ thống nội bộ.
Dưới đây là những gì chúng ta đã biết:
1. Vụ việc bắt đầu như thế nào?
Các đối tượng tấn công được cho là đã nhắm vào nhân viên thông qua các buổi phỏng vấn xin việc giả và phần mềm độc hại, xâm phạm thiết bị và thông tin đăng nhập nội bộ.
2. Các đối tượng tấn công đã tiếp cận hoạt động ví bằng cách nào?
Chúng được cho là đã khai thác quyền truy cập nội bộ bị xâm phạm và lạm dụng cơ chế cấp quyền EIP-7702 của Ethereum để có được quyền thực thi trái phép đối với một ví nóng của Binance.
3. Những gì bị ảnh hưởng?
Binance cho biết tài sản kỹ thuật số bị ảnh hưởng có giá trị khoảng 6,34 tỷ USD, bao gồm XRP, SOL, OP, BTC và ETH.
4. Nỗ lực khắc phục của Binance
Tính đến ngày 31 tháng 10, Binance cho biết khoảng 2,85 tỷ USD đã bị đóng băng hoặc chặn lại, trong khi 98% tài sản token bị ảnh hưởng đã được bổ sung trở lại.
5. Ai chịu trách nhiệm?
Binance cho biết FBI quy trách nhiệm cho Triều Tiên (DPRK).
6. Hiện tại đang diễn ra điều gì?
Binance cho biết họ đã xây dựng lại các hệ thống ví bị ảnh hưởng, thay thế các thiết bị bị xâm phạm, tăng cường kiểm soát quyền truy cập và tiến hành đánh giá an ninh mạng độc lập.
QUAN ĐIỂM CỦA TÔI:
Bài học lớn nhất là bảo mật tiền mã hóa không chỉ dừng lại ở việc bảo vệ khóa riêng tư.
Một buổi phỏng vấn xin việc giả, một lần tải xuống phần mềm độc hại hoặc thông tin đăng nhập của nhân viên bị xâm phạm đều có thể tạo ra mối đe dọa nghiêm trọng cho toàn bộ hệ sinh thái tài chính.
Các sàn giao dịch phải đầu tư vào bảo mật nội bộ mạnh mẽ hơn, nâng cao nhận thức cho nhân viên, kiểm toán độc lập và báo cáo sự cố minh bạch.
Một sự cố bảo mật nên giúp toàn ngành tiền mã hóa trở nên vững mạnh hơn.
💬 Điều gì khiến bạn lo ngại nhất?
Bảo mật nhân viên và quyền truy cập nội bộ?
Các lỗ hổng an ninh mạng liên quan đến AI?
Bảo vệ ví nóng và các cơ chế cấp quyền?
Cùng thảo luận nhé!
#BinanceIncidentReport