🟢⚠️CHÚ Ý⚠️
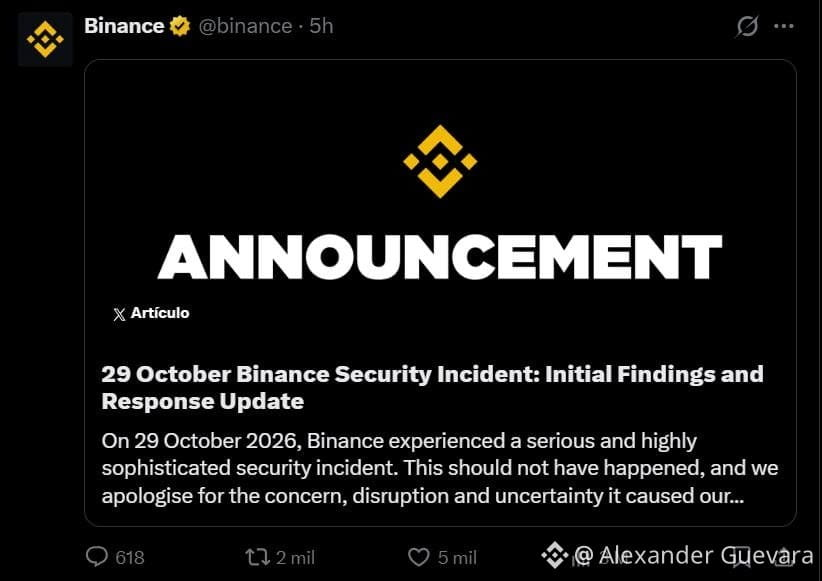
BINANCE TIẾT LỘ VỤ HACK DẪN ĐẾN VỤ TRỘM LỚN NHẤT LỊCH SỬ
Các hacker đã làm điều đó như thế nào và chúng ta học được gì từ chuyện này⁉️
🚨 Tháng 6, một kỹ sư của Binance tìm kiếm trên Google một công cụ AI để lập trình. Anh ấy nhấp vào quảng cáo và tải xuống một phiên bản giả mạo.
▪️ Binance phát hiện kịp thời và đổi máy tính cho anh ấy. Nhưng các hacker đã tìm ra một điều then chốt: ai là người làm việc với các ví của Binance.
▪️ Tháng 9, chúng nhắm đến một kỹ sư khác trong nhóm đó.
▪️ Một kẻ giả danh nhà tuyển dụng liên hệ với anh ấy trên một nền tảng việc làm có thật, rồi phỏng vấn anh ấy qua video và trò chuyện để “tuyển dụng”.
👉 Cuối cùng, kẻ đó yêu cầu anh ấy làm một “bài kiểm tra kỹ thuật”: tải xuống và mở một tệp trên máy tính ở nơi làm việc. Bên trong có một loại virus mới mà không phần mềm diệt virus nào nhận diện được.
🚨 Với chiếc máy tính bị nhiễm virus đó, các hacker xâm nhập vào một công cụ nội bộ của Binance. Từ đó, chúng tiếp cận thêm hai kỹ sư và đánh cắp quyền vận hành hệ thống ví của họ.
🧨 Ngày 29 tháng 10, chúng sử dụng quyền đó: chỉ trong khoảng 20 phút, chúng đã lấy đi 6,34 tỷ đô la.
🎯 Ai đứng sau vụ này?
▪️ FBI xác nhận thủ phạm là TraderTraitor, một đơn vị hacker của Triều Tiên.
▪️ Đây cũng chính là nhóm đã đánh cắp 1,5 tỷ đô la từ Bybit vào năm 2025.
▪️ Những lời mời làm việc giả là thủ đoạn ưa thích của chúng.
📍 Binance đã bù lại 98% số tiền bằng tiền của mình, nên người dùng không bị mất tiền.
📍 Nhưng bài học này dành cho tất cả mọi người: nếu chuyện đó có thể xảy ra với các kỹ sư của sàn giao dịch lớn nhất thế giới, thì bất kỳ ai cũng có thể gặp phải.
📍 Đừng bao giờ tải tệp từ người lạ, dù lời mời có hấp dẫn đến đâu...
Bạn có nghi ngờ cuộc phỏng vấn đó không⁉️
#Binance #BinanceIncidentReport #BinanceHourlyDepositsExceedWithdrawals #BinanceReopensWithdrawalsForMoreAssets #Binancehacked $BTC $BNB
BINANCE TIẾT LỘ VỤ HACK DẪN ĐẾN VỤ TRỘM LỚN NHẤT LỊCH SỬ
Các hacker đã làm điều đó như thế nào và chúng ta học được gì từ chuyện này⁉️
🚨 Tháng 6, một kỹ sư của Binance tìm kiếm trên Google một công cụ AI để lập trình. Anh ấy nhấp vào quảng cáo và tải xuống một phiên bản giả mạo.
▪️ Binance phát hiện kịp thời và đổi máy tính cho anh ấy. Nhưng các hacker đã tìm ra một điều then chốt: ai là người làm việc với các ví của Binance.
▪️ Tháng 9, chúng nhắm đến một kỹ sư khác trong nhóm đó.
▪️ Một kẻ giả danh nhà tuyển dụng liên hệ với anh ấy trên một nền tảng việc làm có thật, rồi phỏng vấn anh ấy qua video và trò chuyện để “tuyển dụng”.
👉 Cuối cùng, kẻ đó yêu cầu anh ấy làm một “bài kiểm tra kỹ thuật”: tải xuống và mở một tệp trên máy tính ở nơi làm việc. Bên trong có một loại virus mới mà không phần mềm diệt virus nào nhận diện được.
🚨 Với chiếc máy tính bị nhiễm virus đó, các hacker xâm nhập vào một công cụ nội bộ của Binance. Từ đó, chúng tiếp cận thêm hai kỹ sư và đánh cắp quyền vận hành hệ thống ví của họ.
🧨 Ngày 29 tháng 10, chúng sử dụng quyền đó: chỉ trong khoảng 20 phút, chúng đã lấy đi 6,34 tỷ đô la.
🎯 Ai đứng sau vụ này?
▪️ FBI xác nhận thủ phạm là TraderTraitor, một đơn vị hacker của Triều Tiên.
▪️ Đây cũng chính là nhóm đã đánh cắp 1,5 tỷ đô la từ Bybit vào năm 2025.
▪️ Những lời mời làm việc giả là thủ đoạn ưa thích của chúng.
📍 Binance đã bù lại 98% số tiền bằng tiền của mình, nên người dùng không bị mất tiền.
📍 Nhưng bài học này dành cho tất cả mọi người: nếu chuyện đó có thể xảy ra với các kỹ sư của sàn giao dịch lớn nhất thế giới, thì bất kỳ ai cũng có thể gặp phải.
📍 Đừng bao giờ tải tệp từ người lạ, dù lời mời có hấp dẫn đến đâu...
Bạn có nghi ngờ cuộc phỏng vấn đó không⁉️
#Binance #BinanceIncidentReport #BinanceHourlyDepositsExceedWithdrawals #BinanceReopensWithdrawalsForMoreAssets #Binancehacked $BTC $BNB