Để rửa tài sản kỹ thuật số bị đánh cắp, những kẻ tấn công thường chuyển qua các dịch vụ lồng ghép. Các hệ thống này—bao gồm bàn giao dịch phi tập trung (OTC), các sàn giao dịch nhỏ hơn và công cụ hoán đổi tức thì—kết nối với các nền tảng chính thông qua API để tận dụng thanh khoản của họ. Khi kiểm tra blockchain công khai, chỉ thấy địa chỉ của sàn giao dịch trung tâm. Nhật ký nội bộ có thể cho biết chính xác bên trung gian nào đã tham gia, nhưng người dùng cuối thực sự vẫn gần như bị che giấu sau một lớp ngăn cách khác.
HitBTC nhiều lần xuất hiện trong các hệ thống này, thường đóng vai trò cầu nối quan trọng cho các hoạt động rửa tiền của Triều Tiên. Trong vụ khai thác lỗ hổng Bybit trị giá 1,4 tỷ USD, ít nhất 3,68 triệu USD có liên quan đến các mạng lưới rửa tiền của CHDCND Triều Tiên đã được chuyển đến HitBTC. Khi Bybit sau đó liên hệ để đề nghị hợp tác trong quá trình điều tra, sàn giao dịch này hầu như không phản hồi.
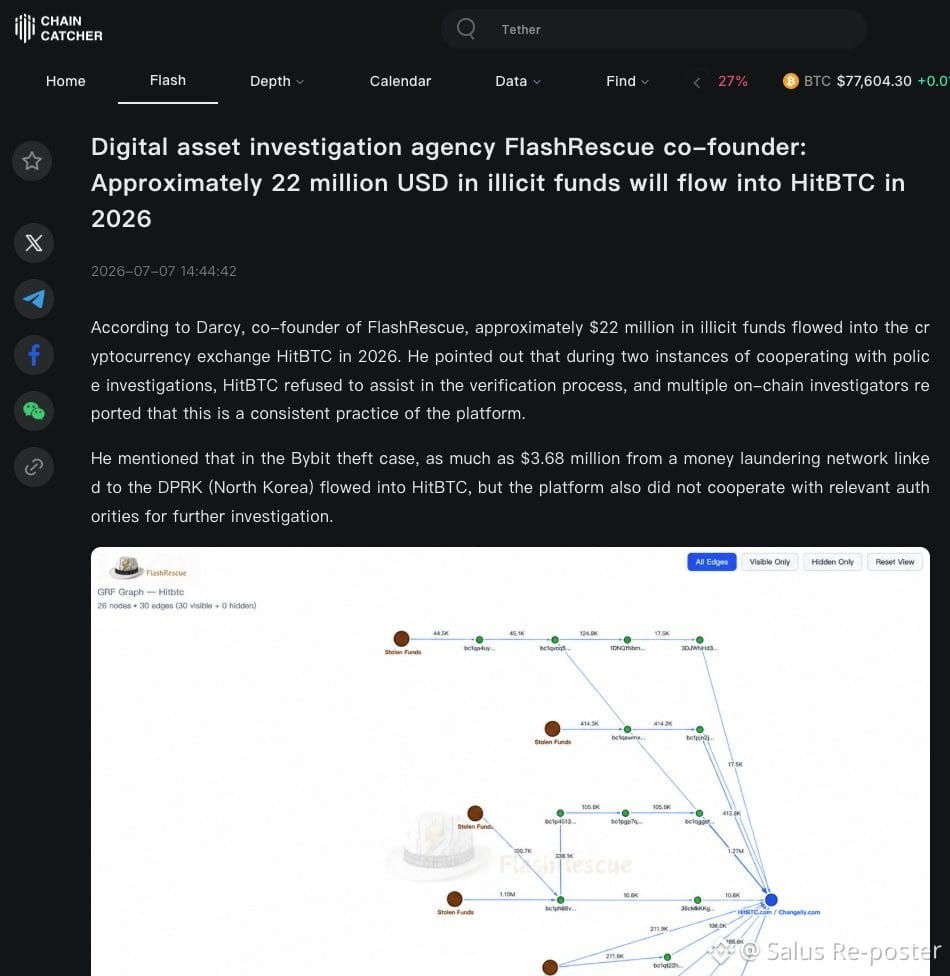
Mô hình này phù hợp với những xu hướng rộng hơn. Như đã đề cập trong một bài đưa tin trước đây (https://chaincatcher.com/en/article/2275277), khoảng 22 triệu USD vốn nhiễm bẩn đã được chuyển vào HitBTC tính đến tháng 7 năm nay.
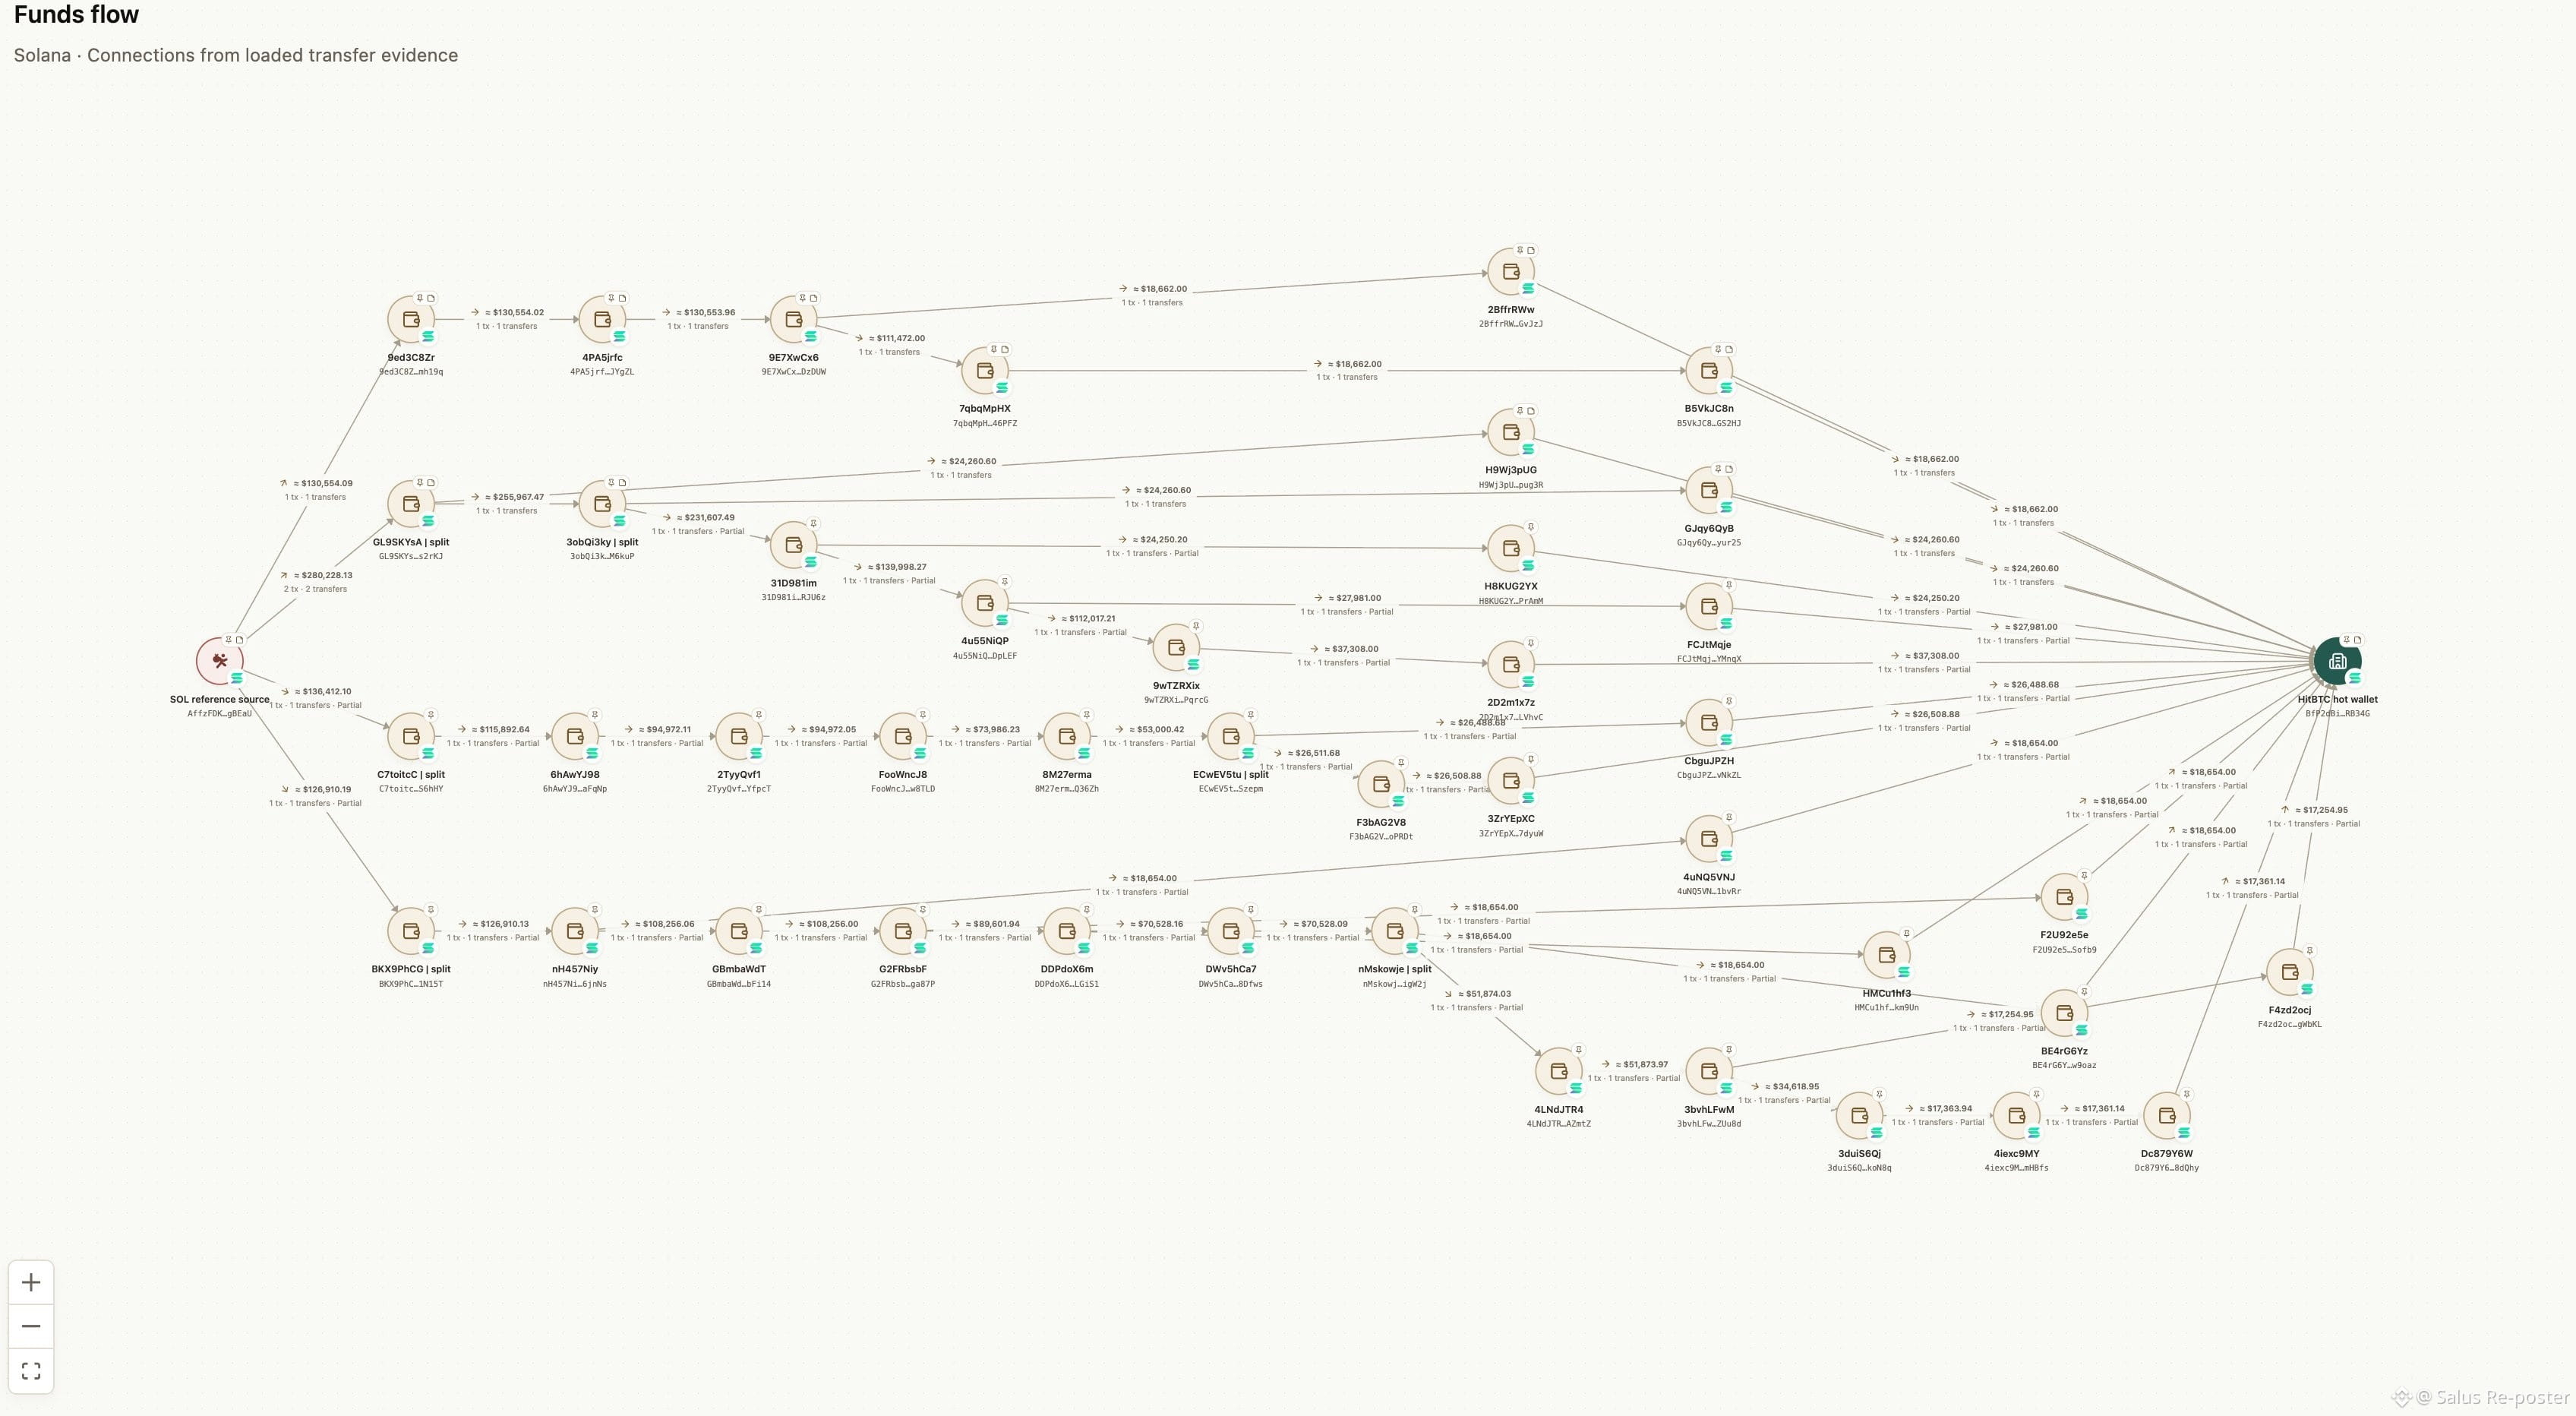
Giờ đây, HitBTC lại xuất hiện trong quá trình theo dõi một vụ trộm gây chú ý. Vào lúc 08:51 UTC ngày 3 tháng 11, ước tính 3.600 SOL bị đánh cắp trong vụ tấn công Binance đã được chuyển đến ví nóng @hitbtc của HitBTC. Số tiền này đến sàn sau khi được chuyển qua nhiều lộ trình khác nhau bằng các tập lệnh tự động kết hợp với kỹ thuật chuỗi bóc tách.
HitBTC nhiều lần xuất hiện trong các hệ thống này, thường đóng vai trò cầu nối quan trọng cho các hoạt động rửa tiền của Triều Tiên. Trong vụ khai thác lỗ hổng Bybit trị giá 1,4 tỷ USD, ít nhất 3,68 triệu USD có liên quan đến các mạng lưới rửa tiền của CHDCND Triều Tiên đã được chuyển đến HitBTC. Khi Bybit sau đó liên hệ để đề nghị hợp tác trong quá trình điều tra, sàn giao dịch này hầu như không phản hồi.
Mô hình này phù hợp với những xu hướng rộng hơn. Như đã đề cập trong một bài đưa tin trước đây (https://chaincatcher.com/en/article/2275277), khoảng 22 triệu USD vốn nhiễm bẩn đã được chuyển vào HitBTC tính đến tháng 7 năm nay.
Giờ đây, HitBTC lại xuất hiện trong quá trình theo dõi một vụ trộm gây chú ý. Vào lúc 08:51 UTC ngày 3 tháng 11, ước tính 3.600 SOL bị đánh cắp trong vụ tấn công Binance đã được chuyển đến ví nóng @hitbtc của HitBTC. Số tiền này đến sàn sau khi được chuyển qua nhiều lộ trình khác nhau bằng các tập lệnh tự động kết hợp với kỹ thuật chuỗi bóc tách.