
#BinanceIncidentReport
Việc đóng băng rút tiền của Binance không thể thu hồi một quyền ủy quyền trên chuỗi vẫn đang cho phép chuyển tiền.
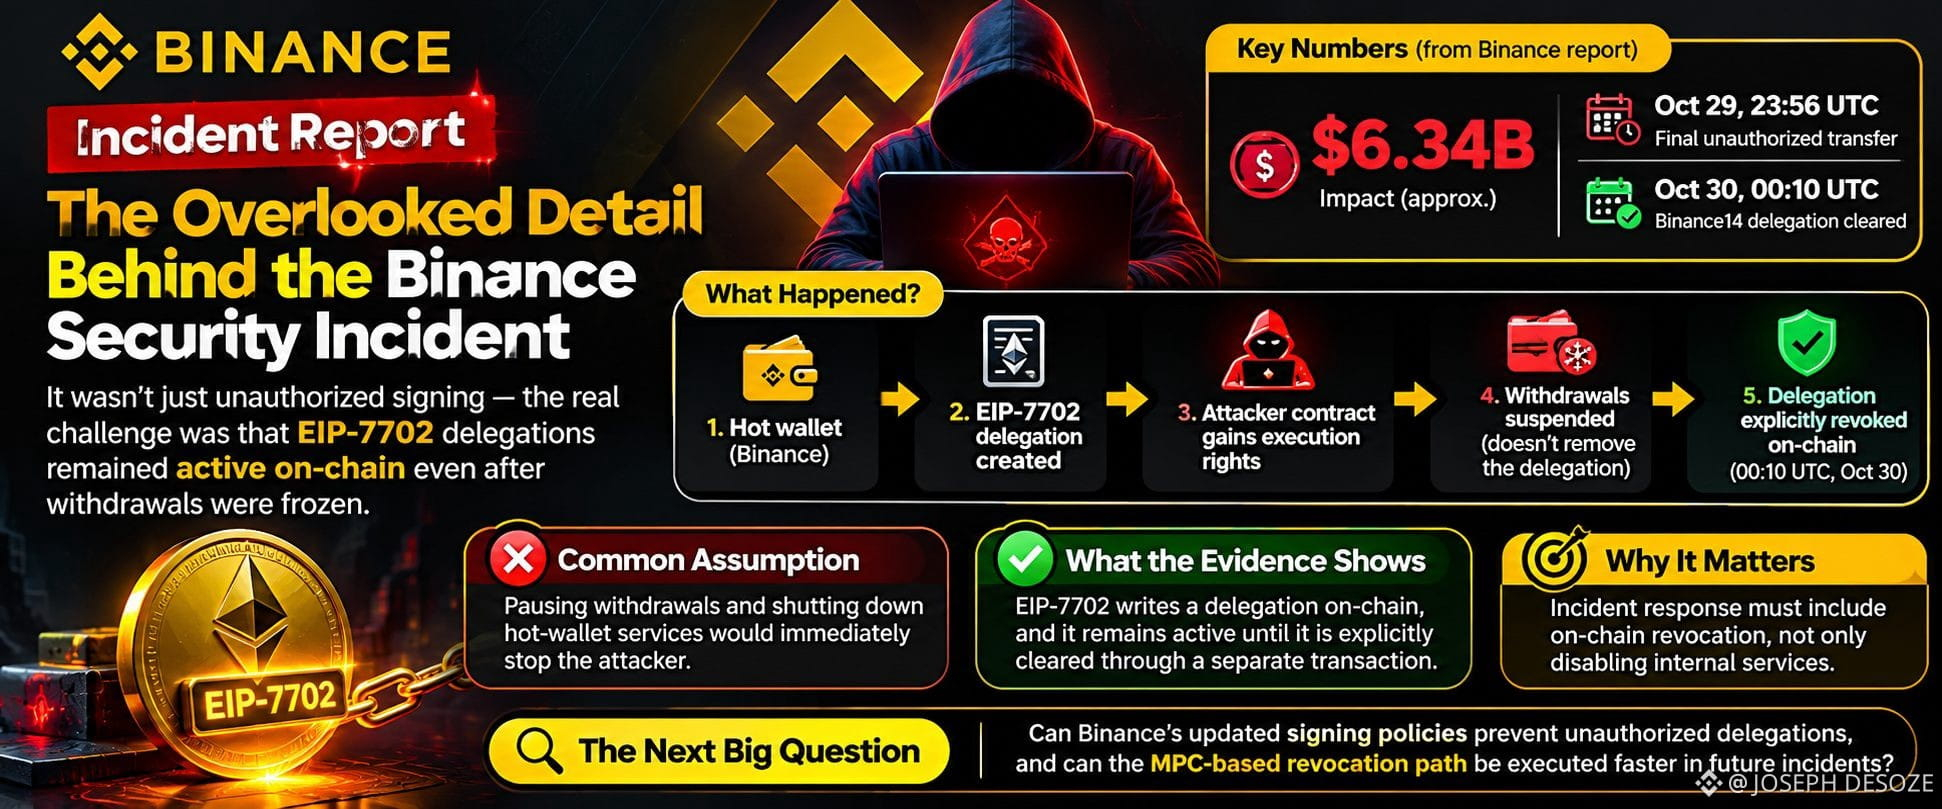
Chi tiết then chốt trong báo cáo ban đầu ngày 3 tháng 11 của Binance không phải là mức thiệt hại 6,34 tỷ USD: những kẻ tấn công đã sử dụng EIP-7702 để ủy quyền quyền thực thi từ một ví nóng của Binance cho một hợp đồng do chúng kiểm soát. Binance cho biết việc này diễn ra thông qua dịch vụ ký nội bộ, nằm ngoài quy trình rút tiền thông thường.
Sự khác biệt đó rất quan trọng. Việc tạm dừng rút tiền thông thường sẽ chặn quy trình chuyển tiền thông thường của sàn giao dịch. Nhưng EIP-7702 ghi một dấu hiệu ủy quyền vào mã trên chuỗi của tài khoản, và đặc tả của Ethereum quy định rằng quyền ủy quyền này vẫn tồn tại cho đến khi được xóa rõ ràng. Vì vậy, chỉ riêng việc tắt dịch vụ ví không thể xóa quyền đã được ghi nhận trên chuỗi.
Binance cho biết họ cần thực hiện thêm các giao dịch để thu hồi những quyền đó. Ví nóng sử dụng tính toán đa bên (MPC), nên không có khóa riêng lẻ nào sẵn có để đảo ngược ngay lập tức; cần có một quy trình thu hồi chuyên biệt. Báo cáo ghi nhận giao dịch chuyển tiền trái phép cuối cùng diễn ra lúc 23:56 UTC ngày 29 tháng 10, và quyền ủy quyền của Binance14 được xóa lúc 00:10 UTC ngày 30 tháng 10.
Điều này không có nghĩa EIP-7702 vốn dĩ không an toàn; tiêu chuẩn này hỗ trợ các chức năng tài khoản hữu ích. Vấn đề bị bỏ sót nằm ở khâu vận hành: một khi quyền ủy quyền mạnh đã được ghi lên chuỗi, quy trình ứng phó sự cố phải bao gồm việc thu hồi ở cấp giao thức—chứ không chỉ vô hiệu hóa các dịch vụ nội bộ.
Điểm cần được đánh giá độc lập của Binance làm rõ là liệu các chính sách ký của họ có thể ngăn chặn việc ủy quyền trái phép hay không, và liệu quy trình thu hồi MPC có thể được thực hiện nhanh chóng trong tình huống khẩn cấp hay không.
Việc đóng băng rút tiền của Binance không thể thu hồi một quyền ủy quyền trên chuỗi vẫn đang cho phép chuyển tiền.
Chi tiết then chốt trong báo cáo ban đầu ngày 3 tháng 11 của Binance không phải là mức thiệt hại 6,34 tỷ USD: những kẻ tấn công đã sử dụng EIP-7702 để ủy quyền quyền thực thi từ một ví nóng của Binance cho một hợp đồng do chúng kiểm soát. Binance cho biết việc này diễn ra thông qua dịch vụ ký nội bộ, nằm ngoài quy trình rút tiền thông thường.
Sự khác biệt đó rất quan trọng. Việc tạm dừng rút tiền thông thường sẽ chặn quy trình chuyển tiền thông thường của sàn giao dịch. Nhưng EIP-7702 ghi một dấu hiệu ủy quyền vào mã trên chuỗi của tài khoản, và đặc tả của Ethereum quy định rằng quyền ủy quyền này vẫn tồn tại cho đến khi được xóa rõ ràng. Vì vậy, chỉ riêng việc tắt dịch vụ ví không thể xóa quyền đã được ghi nhận trên chuỗi.
Binance cho biết họ cần thực hiện thêm các giao dịch để thu hồi những quyền đó. Ví nóng sử dụng tính toán đa bên (MPC), nên không có khóa riêng lẻ nào sẵn có để đảo ngược ngay lập tức; cần có một quy trình thu hồi chuyên biệt. Báo cáo ghi nhận giao dịch chuyển tiền trái phép cuối cùng diễn ra lúc 23:56 UTC ngày 29 tháng 10, và quyền ủy quyền của Binance14 được xóa lúc 00:10 UTC ngày 30 tháng 10.
Điều này không có nghĩa EIP-7702 vốn dĩ không an toàn; tiêu chuẩn này hỗ trợ các chức năng tài khoản hữu ích. Vấn đề bị bỏ sót nằm ở khâu vận hành: một khi quyền ủy quyền mạnh đã được ghi lên chuỗi, quy trình ứng phó sự cố phải bao gồm việc thu hồi ở cấp giao thức—chứ không chỉ vô hiệu hóa các dịch vụ nội bộ.
Điểm cần được đánh giá độc lập của Binance làm rõ là liệu các chính sách ký của họ có thể ngăn chặn việc ủy quyền trái phép hay không, và liệu quy trình thu hồi MPC có thể được thực hiện nhanh chóng trong tình huống khẩn cấp hay không.