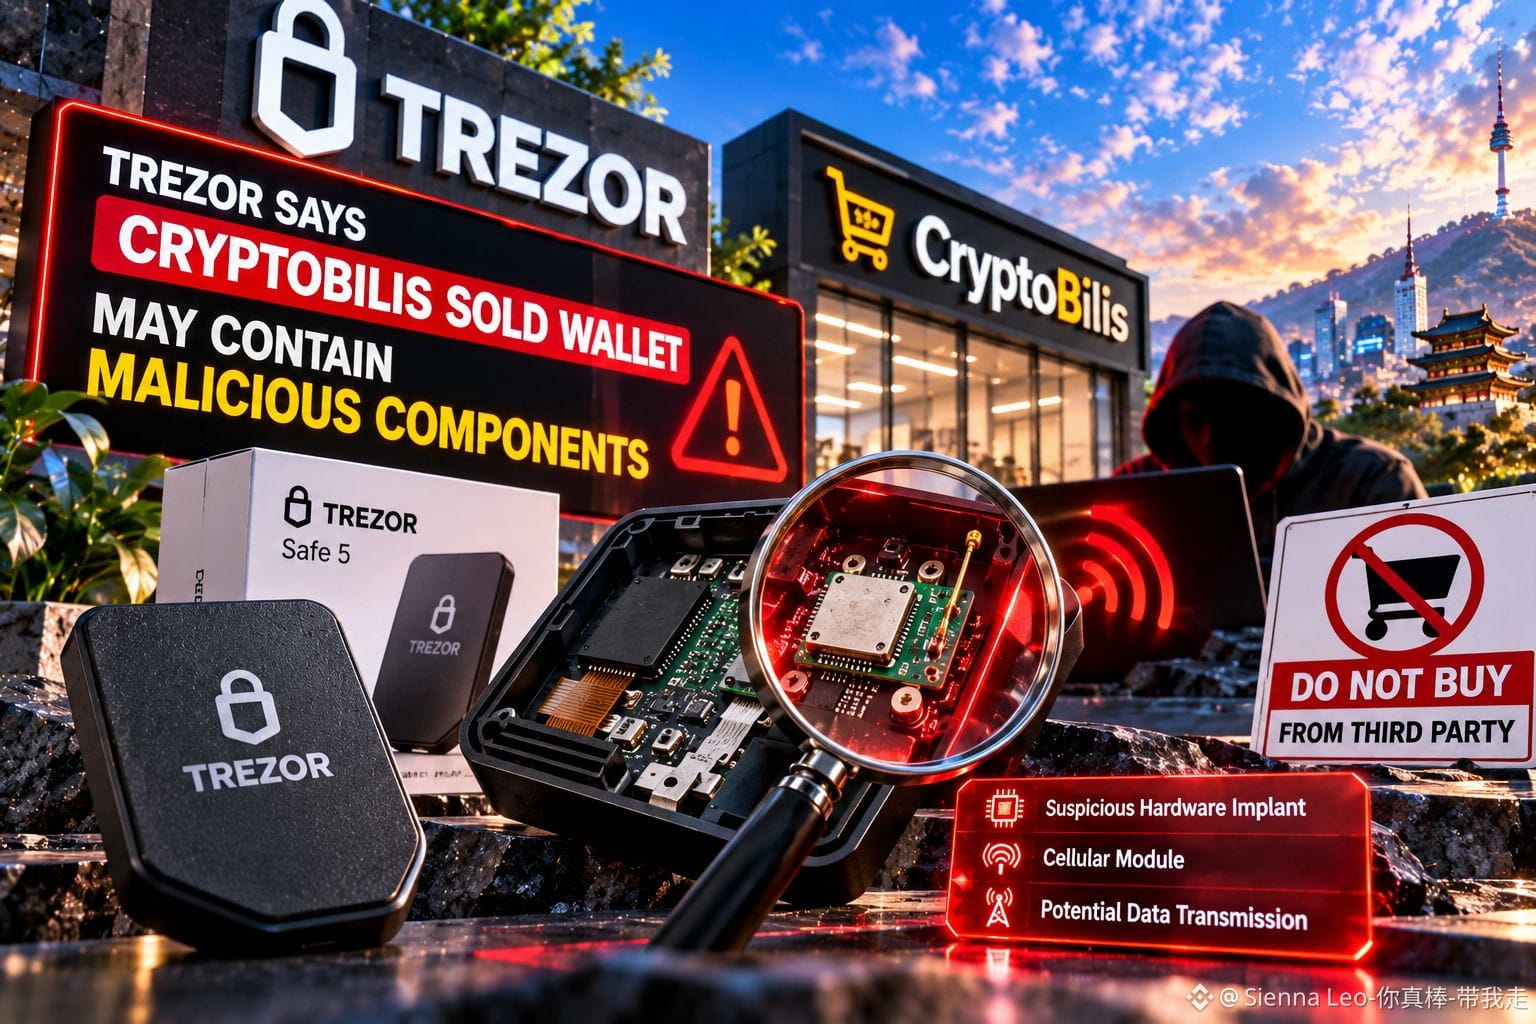
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 Trezor cảnh báo: Ví phần cứng do CryptoBilis bán có thể chứa linh kiện độc hại 🔐
Hãy tưởng tượng bạn mua một chiếc ví phần cứng để bảo vệ toàn bộ số tiền tiết kiệm, nhưng rồi phát hiện chính thiết bị đó có thể đã bị bí mật chỉnh sửa. Công cụ bạn tin tưởng có thể trở thành mắt xích yếu nhất.
Trezor đã đưa ra cảnh báo nghiêm trọng sau khi một khách hàng ở Indonesia báo cáo phát hiện một thiết bị cấy ghép phần cứng đáng ngờ bên trong chiếc Trezor Safe 5 mua qua đại lý bán lại CryptoBilis vào tháng 8 năm 2026.
Phần chỉnh sửa được báo cáo bao gồm một bo mạch bổ sung, mô-đun di động và ăng-ten. Thiết bị này có khả năng thu thập thông tin hiển thị trên màn hình ví, bao gồm cụm từ khôi phục, rồi truyền thông tin đó qua mạng di động.
Cần lưu ý một điểm quan trọng: Trezor vẫn chưa kiểm tra thiết bị được báo cáo tại phòng thí nghiệm của mình. Thiết bị cấy ghép bị nghi ngờ vẫn chưa được xác nhận, và công ty chưa nhận được báo cáo nào về việc tiền bị đánh cắp liên quan đến vụ việc.
Ai cần hành động?
Trezor khuyến nghị bất kỳ ai đã mua thiết bị do CryptoBilis cung cấp kể từ tháng 3 năm 2026 hãy chuyển tài sản sang một ví mới được tạo với cụm từ khôi phục hoàn toàn mới.
Tuyệt đối không sử dụng lại cụm từ khôi phục có thể đã bị lộ, và không bao giờ chia sẻ cụm từ đó với bất kỳ ai tự xưng là nhân viên hỗ trợ kỹ thuật.
Quan điểm của tôi: Bảo mật tiền mã hóa không chỉ là bảo vệ khóa riêng tư trên mạng. Chuỗi cung ứng vật lý cũng quan trọng không kém.
Biện pháp bảo vệ ví tốt nhất của bạn bắt đầu trước cả khi bạn kết nối thiết bị.
Sau sự cố này, bạn có còn tin tưởng một chiếc ví phần cứng mua qua sàn giao dịch của bên thứ ba không?
Tuyên bố miễn trừ trách nhiệm: Nội dung chỉ nhằm mục đích giáo dục và nâng cao nhận thức về bảo mật.
#HardwareWalletSecurity #CryptoSecurity #GrowWithSAC $BEAT $FUEL $BNB