


Những kẻ đứng sau vụ xâm phạm bảo mật của Binance đã sử dụng giao thức cho vay tài chính phi tập trung (DeFi) Aave để chuyển đổi stablecoin bị đánh cắp thành Ethereum, nhằm đưa tài sản ra khỏi tầm với của các đơn vị phát hành tập trung có khả năng đóng băng chúng.
Dữ liệu on-chain cho thấy một ví có liên quan đến những kẻ tấn công đã gửi khoảng 60 triệu USD USDT bị đánh cắp làm tài sản thế chấp trên Aave V3 thuộc mạng Ethereum và vay 19.762 wrapped Ether (WETH), trị giá khoảng 44,6 triệu USD vào thời điểm đó.
CỘT MỐC | Binance bị hack trong vụ khai thác lỗ hổng tiền mã hóa lớn nhất lịch sử
Chiến lược này làm nổi bật một lỗ hổng then chốt trong các cuộc điều tra về hành vi trộm cắp tiền mã hóa:
Mặc dù các stablecoin như USDT và USDC có thể bị đơn vị phát hành đóng băng khi có liên hệ với hoạt động bị nghi là phạm pháp, Ethereum không có đơn vị phát hành tập trung nào có khả năng tương tự để đưa từng địa chỉ vào danh sách đen và ngăn chặn giao dịch.
Bằng cách sử dụng Aave, những kẻ tấn công đã dùng số USDT đánh cắp được làm tài sản thế chấp để vay một tài sản khác, mà không cần bán trực tiếp stablecoin lấy ETH thông qua một sàn giao dịch tập trung. Sau đó, lượng WETH đã vay có thể được chuyển qua các ví khác và đổi thành ETH, khiến số tiền thu được khó bị phong tỏa hơn thông qua việc đóng băng ở cấp đơn vị phát hành.
Tin tặc Binance đã dùng AAVE như thế nào để rút số tiền mã hóa đánh cắp được
Thời điểm diễn ra sự việc mang tính quyết định.
Giao dịch trên Aave diễn ra trong khoảng từ 20:58 đến 21:01 UTC, tức khoảng 40 phút trước khi các thị trường Aave bị đóng băng khẩn cấp lần đầu. Điều này tạo cơ hội để những kẻ tấn công vay dựa trên tài sản thế chấp trước khi giao thức hạn chế hoạt động cho vay mới.
Sau đó, Aave xác nhận vị thế này có khoảng 59,9 triệu USD tài sản thế chấp bằng USDT và khoản nợ chưa thanh toán 43,8 triệu USD. Aave cho biết vị thế này
được thế chấp vượt mức,
vẫn tuân theo các quy trình thanh lý thông thường, và
không khiến các nhà cung cấp thanh khoản của Aave chịu tổn thất.
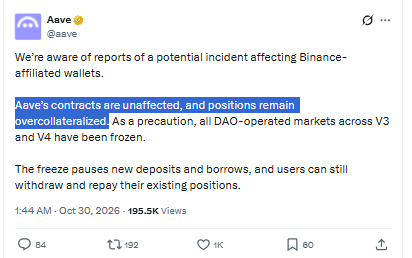
Sự cố khiến Aave phối hợp ứng phó khẩn cấp với các đơn vị cung cấp dịch vụ quản lý rủi ro, đóng băng các khoản dự trữ trên nhiều mạng lưới để ngăn chặn việc gửi tiền và vay thêm. Biện pháp can thiệp áp dụng với 175 khoản dự trữ trên Aave V3 thuộc 16 mạng lưới và 117 khoản dự trữ trên Aave V4 thuộc bốn mạng lưới.
Điều quan trọng là sự cố này không liên quan đến việc khai thác lỗ hổng trong hợp đồng thông minh của Aave.
Thay vào đó, những kẻ tấn công đã lợi dụng chức năng cho vay hợp pháp của giao thức làm đường thoát, cho thấy cơ sở hạ tầng tài chính phi tập trung có thể trở thành một phần của quy trình rửa tiền sau những vụ xâm nhập sàn giao dịch lớn.
Vụ việc cũng cho thấy một thách thức khó khăn đối với các giao thức DeFi:
Cung cấp quyền truy cập không cần cấp phép vào các dịch vụ tài chính, đồng thời ứng phó với hoạt động phạm pháp có thể nhanh chóng luân chuyển qua cơ sở hạ tầng cho vay và giao dịch vẫn đang vận hành bình thường.
DeFi | Vì sao nhà cung cấp dịch vụ quản lý rủi ro hàng đầu này rời khỏi giao thức cho vay DeFi lớn nhất
Bạn muốn cập nhật những tin tức mới nhất về tiền mã hóa trên toàn cầu?
Tham gia kênh WhatsApp của chúng tôi tại đây.
Theo dõi chúng tôi trên X để cập nhật các bài đăng và tin tức mới nhất
Tham gia và giao lưu với cộng đồng Telegram của chúng tôi
___________