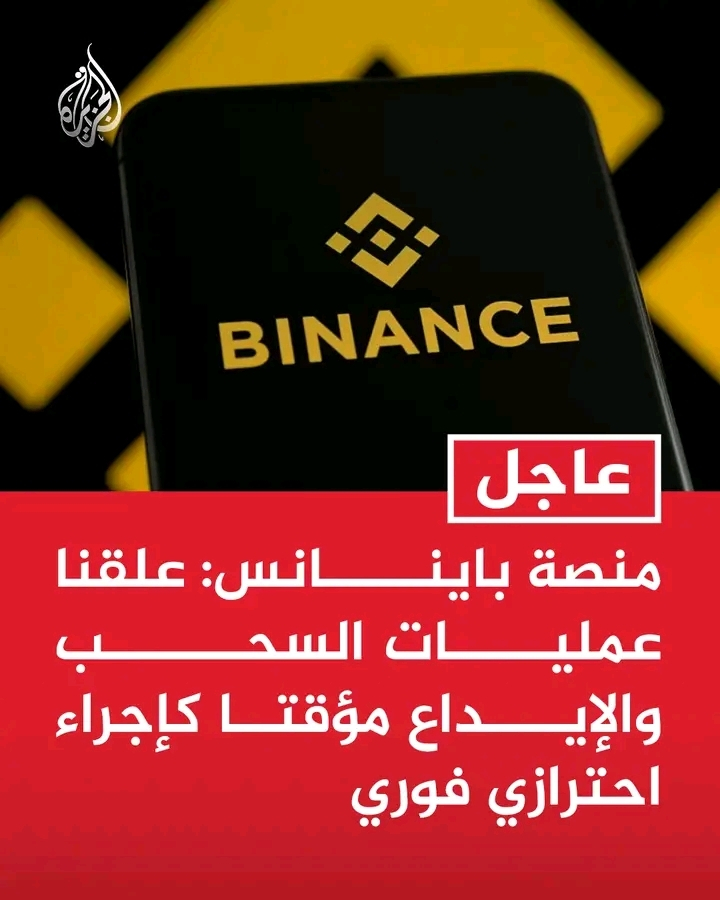
Nền tảng Binance đã trải qua vụ tấn công mạng lớn nhất trong lịch sử thị trường tiền mã hóa, với tổng giá trị tài sản bị ảnh hưởng và đánh cắp ước tính khoảng 6,3 tỷ đô la.
Theo các cuộc điều tra sơ bộ và tuyên bố từ nền tảng cùng các công ty phân tích mạng blockchain, vụ tấn công diễn ra như sau:
1. Điểm khởi đầu (xâm nhập thiết bị của kỹ sư)
Các cuộc điều tra cho thấy cuộc tấn công bắt đầu bằng việc xâm nhập máy tính xách tay cá nhân của một kỹ sư vận hành phát triển tại nền tảng. Vụ xâm nhập này cho phép những kẻ tấn công truy cập vào một vùng chứa dịch vụ (Service Container) thuộc cơ sở hạ tầng, từ đó gửi các lệnh rút tiền trái phép. Binance khẳng định không có bằng chứng nào cho thấy khóa mã hóa riêng của ví (Private Keys) bị rò rỉ trực tiếp.
2. Cách thức thực hiện cuộc tấn công và rút tiền
Những kẻ tấn công đã khai thác lỗ hổng để truy cập vào một trong các ví nóng (Hot Wallets) của nền tảng và thực hiện những giao dịch chuyển khoản quy mô lớn bằng hàng chục loại tiền mã hóa (như Ethereum, USDT và các loại khác).
Các dấu hiệu kỹ thuật và nghiên cứu của những công ty phân tích nhật ký cho thấy có khả năng một số tính năng của hợp đồng Ethereum (chẳng hạn như tính năng ủy quyền hợp đồng thông minh) đã bị khai thác để thực hiện các lệnh rút tiền liên tiếp và vượt qua hệ thống giám sát theo thời gian thực.
3. Các biện pháp ứng phó nhanh và kiểm soát khủng hoảng
Đóng băng tiền: Binance nhanh chóng phối hợp với các công ty phân tích bảo mật, cơ quan thực thi pháp luật và các đơn vị phát hành stablecoin; những nỗ lực này đã giúp đóng băng gần 3 tỷ đô la tiền bị đánh cắp (trong đó có các khoản tiền lớn được Tether, Circle và các nền tảng lưu ký khác đóng băng).
Tạm ngừng dịch vụ: Ngay khi phát hiện lỗ hổng, Binance đã tạm thời đình chỉ hoạt động nạp và rút tiền, đồng thời ngừng giao dịch trên nền tảng "Binance Alpha" như một biện pháp phòng ngừa.
Cam kết bồi thường: Ban quản lý nền tảng thông báo rằng tiền của người dùng thông thường vẫn an toàn, đồng thời cam kết bù đắp toàn bộ tổn thất do vụ xâm nhập gây ra bằng quỹ bảo vệ tài sản (SAFU) và tiền riêng của công ty.
Các cuộc điều tra vẫn đang tiếp diễn. Một số báo cáo từ các công ty an ninh mạng cho biết có khả năng các tổ chức tấn công mạng có hệ thống (chẳng hạn như những nhóm có liên hệ với Triều Tiên) đứng sau cuộc tấn công phức tạp này.