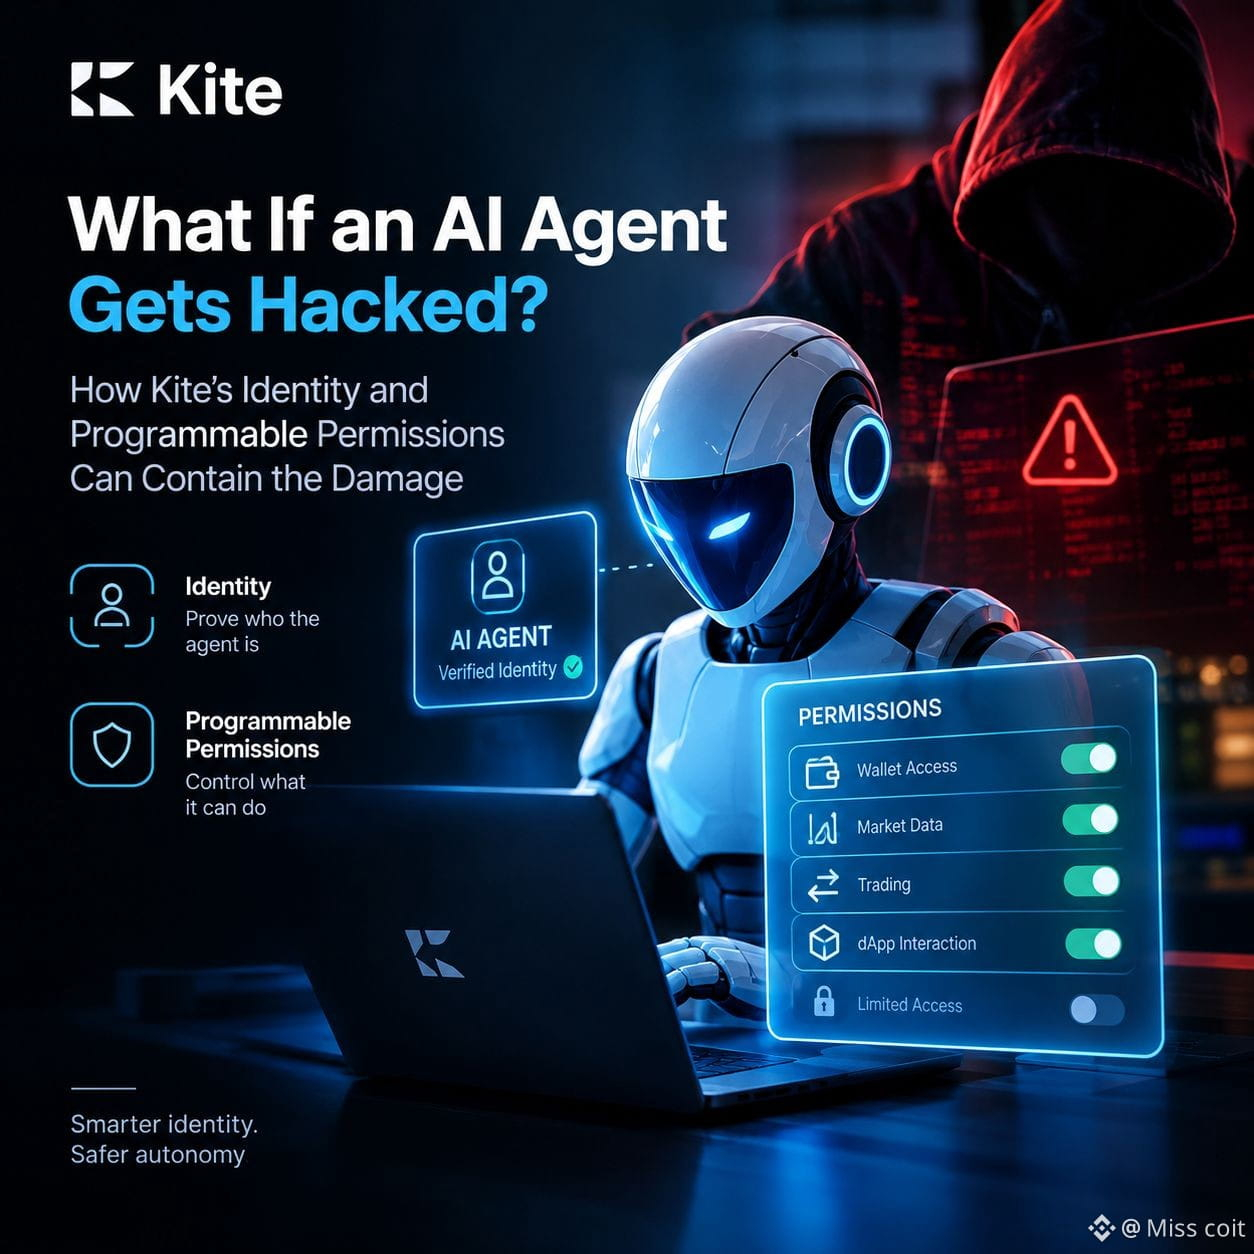
Trong một buổi nghiên cứu đêm khuya, tôi chợt nhận ra mình nghĩ ít hơn về việc các tác nhân AI đang trở nên thông minh đến mức nào, mà nghĩ nhiều hơn về điều gì sẽ xảy ra nếu một tác nhân đi chệch hướng.
Đó là lúc kiến trúc định danh và quyền hạn có thể lập trình của Kite thu hút sự chú ý của tôi.
Tôi cứ nghĩ mãi về một điểm: chứng minh danh tính của một tác nhân không đồng nghĩa với việc kiểm soát quyền hạn của nó. Một tác nhân có thể được cấp quyền hợp lệ để truy cập ví, hệ thống giao dịch hoặc ứng dụng phi tập trung, nhưng điều đó không có nghĩa là nó nên được tự do hành động không giới hạn.
Tôi xem cách tiếp cận của Kite là nỗ lực biến sự phân biệt đó thành điều có ý nghĩa thực tế. Bằng cách kết hợp hạ tầng định danh với các cơ chế kiểm soát quyền truy cập có thể lập trình, mục tiêu là xác định những gì một tác nhân được phép làm, thay vì chỉ đơn giản tin tưởng mọi việc nó thực hiện.
Điều đó rất quan trọng khi các tác nhân AI dần đảm nhận những hoạt động tài chính với ít sự giám sát của con người hơn.
Dù vậy, tôi sẽ không xem quyền hạn có thể lập trình là một giải pháp bảo mật toàn diện. Tôi muốn tìm hiểu các hạn chế được thực thi như thế nào, quyền truy cập có thể bị thu hồi nhanh đến đâu, và liệu thông tin xác thực bị xâm phạm có thể vượt qua những biện pháp kiểm soát đó hay không. Chất lượng triển khai quan trọng hơn bản thân ý tưởng.
Điều khiến tôi quan tâm nhất là ý tưởng hạn chế thiệt hại thay vì cho rằng có thể ngăn chặn mọi cuộc tấn công. Trong lĩnh vực tài chính tự động, sự khác biệt đó có thể trở thành yếu tố căn bản.
Tôi muốn xem Kite xử lý các tình huống có đối kháng như thế nào, chứ không chỉ trong những lần vận hành bình thường.
Nếu một tác nhân AI bị tin tặc xâm nhập vào ngày mai, liệu quyền hạn của nó có đủ chặt chẽ để khoanh vùng sự cố, hay hệ thống vẫn phụ thuộc quá nhiều vào việc tin tưởng tác nhân ngay từ đầu?#KiteBBW $KITE @KITE AI 中文