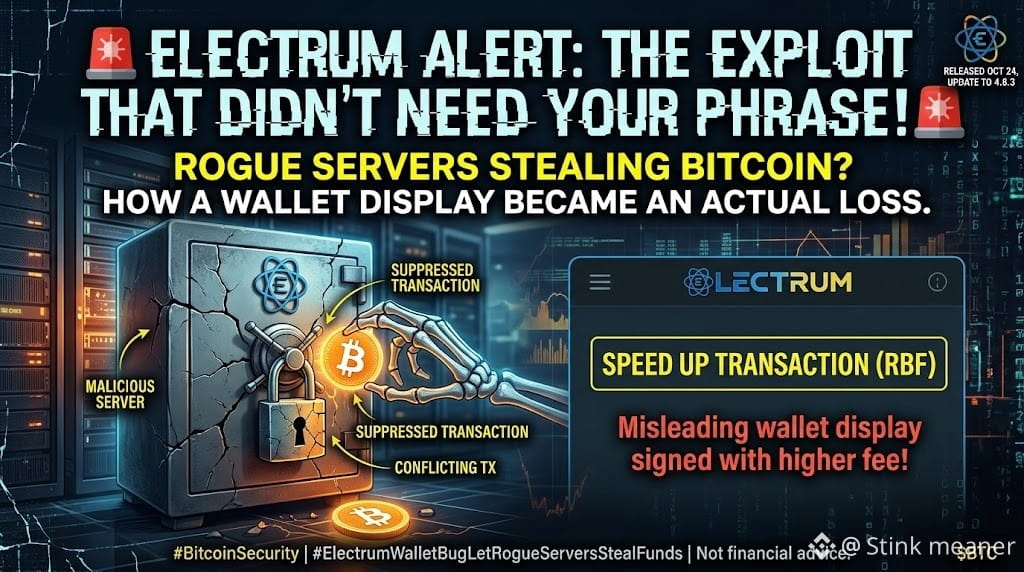
🚨 Lỗ hổng khai thác Electrum không cần cụm từ khôi phục bị đánh cắp. Nó nhắm vào những người dùng muốn tăng tốc giao dịch Bitcoin.
#electrumwalletbugletrogueserversstealfunds
Electrum đã công bố một lỗ hổng ảnh hưởng đến các phiên bản cũ hơn 4.8.3. Phiên bản đã vá được phát hành vào ngày 24 tháng 10.
Dưới đây là cách thức tấn công.
Một máy chủ độc hại có thể chặn một giao dịch gửi đi hợp lệ và thay thế giao dịch đó trong lịch sử ví bằng một giao dịch xung đột, không hợp lệ, chuyển tiền đến địa chỉ của kẻ tấn công.
Giao dịch trông như đang chờ xử lý. Nếu người dùng cố tăng tốc giao dịch bằng tính năng Replace-by-Fee, Electrum có thể ký giao dịch thay thế với mức phí cao hơn—biến thông tin hiển thị gây hiểu lầm trong ví thành tổn thất thực tế.
Các nhà phát triển đã nhận được hai báo cáo. Trong một trường hợp, người dùng bị mất tiền sau khi tăng phí. Số tiền không được tiết lộ.
Điều này không chứng minh rằng mọi người dùng Electrum đều gặp rủi ro: thông báo bảo mật cho biết các ứng dụng khách chỉ kết nối với máy chủ đáng tin cậy, bao gồm cả máy chủ của chính họ, không bị ảnh hưởng.
Bài học trước mắt là hãy cập nhật lên phiên bản 4.8.3 trở lên, đồng thời xác minh địa chỉ và số tiền giao dịch trước khi ký, đặc biệt khi thay thế một giao dịch chưa được xác nhận.
Người dùng nên tin tưởng phần mềm ví nhiều hơn—hay nên tự xác minh độc lập mọi giao dịch mà họ cho phép?
DYOR: Đây không phải lời khuyên tài chính.
$BTC $DASH
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #BitcoinSecurity #SAFU🙏