#electrumwalletbugletrogueserversstealfunds
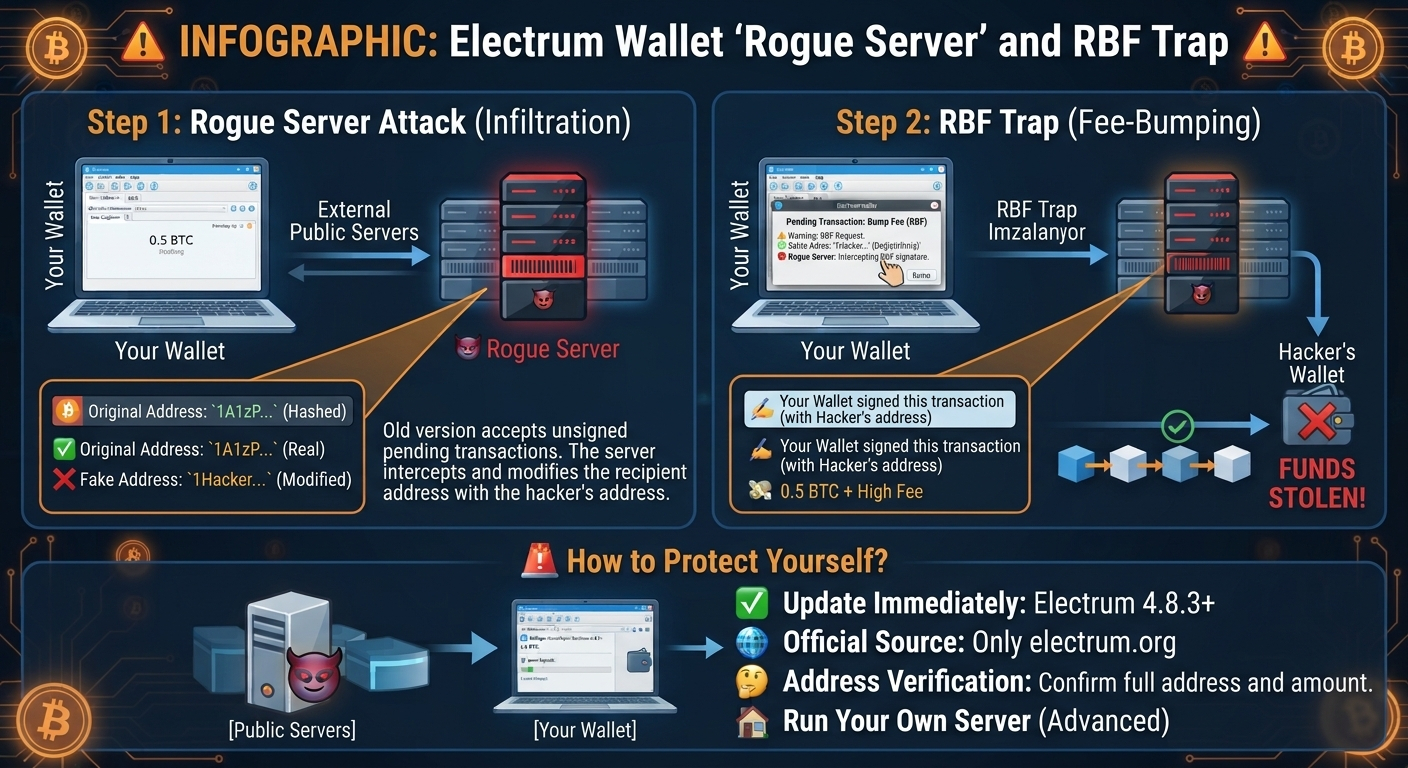
Cái bẫy máy chủ giả hoạt động như thế nào?
Cửa mở: Các phiên bản Electrum cũ chấp nhận giao dịch chưa được xác nhận (đang chờ) mà không kiểm tra chữ ký. 🔓 Hacker xâm nhập: Một máy chủ độc hại đã chặn giao dịch bạn gửi và âm thầm thay địa chỉ người nhận bằng địa chỉ của chính hắn. Hơn nữa, để không bị phát hiện, hắn còn làm cho 4 chữ số cuối của địa chỉ giống với địa chỉ của bạn! 😈🕵️♂️Cái bẫy phí giao dịch: Khi giao dịch bị chậm và bạn nhấn nút RBF (Tăng phí) để tăng tốc, ví của bạn đã âm thầm ký địa chỉ giả của hacker trong nền, khiến Bitcoin bị đánh cắp! 📉💸
Làm thế nào để tự bảo vệ?
Nâng cấp phiên bản: Hãy cập nhật ngay lên Electrum 4.8.3 để khắc phục lỗ hổng nguy hiểm này. 🆕Dùng nguồn chính thức: Chỉ tải bản cập nhật từ trang web chính thức electrum.org. 🌐Kiểm tra địa chỉ: Khi chuyển tiền hoặc tăng phí, hãy luôn tự mình kiểm tra toàn bộ địa chỉ người nhận. 🧐
$BTC $BCH $BSV