#electrum钱包漏洞致资金被盗
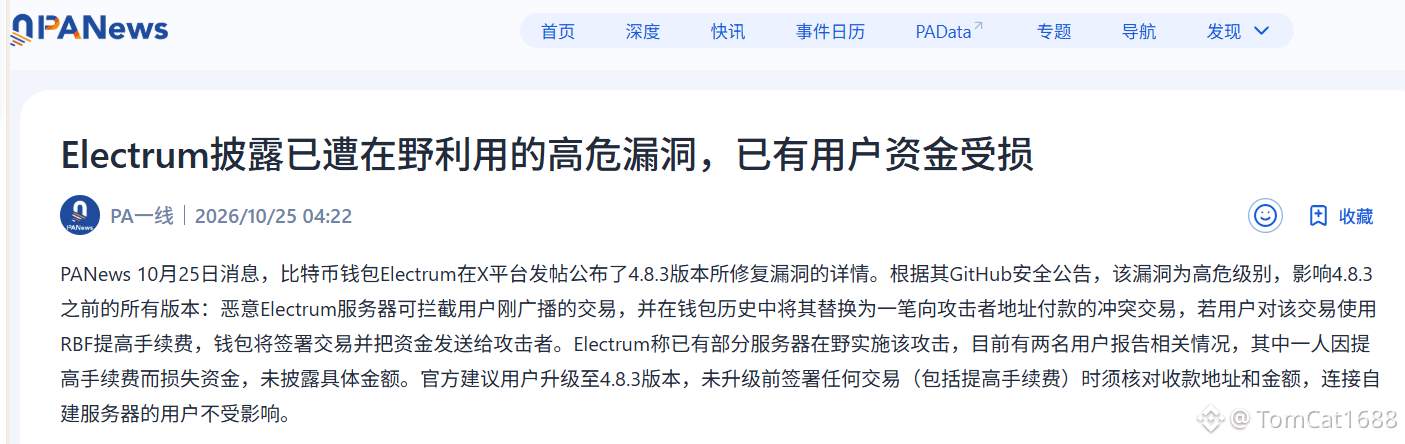
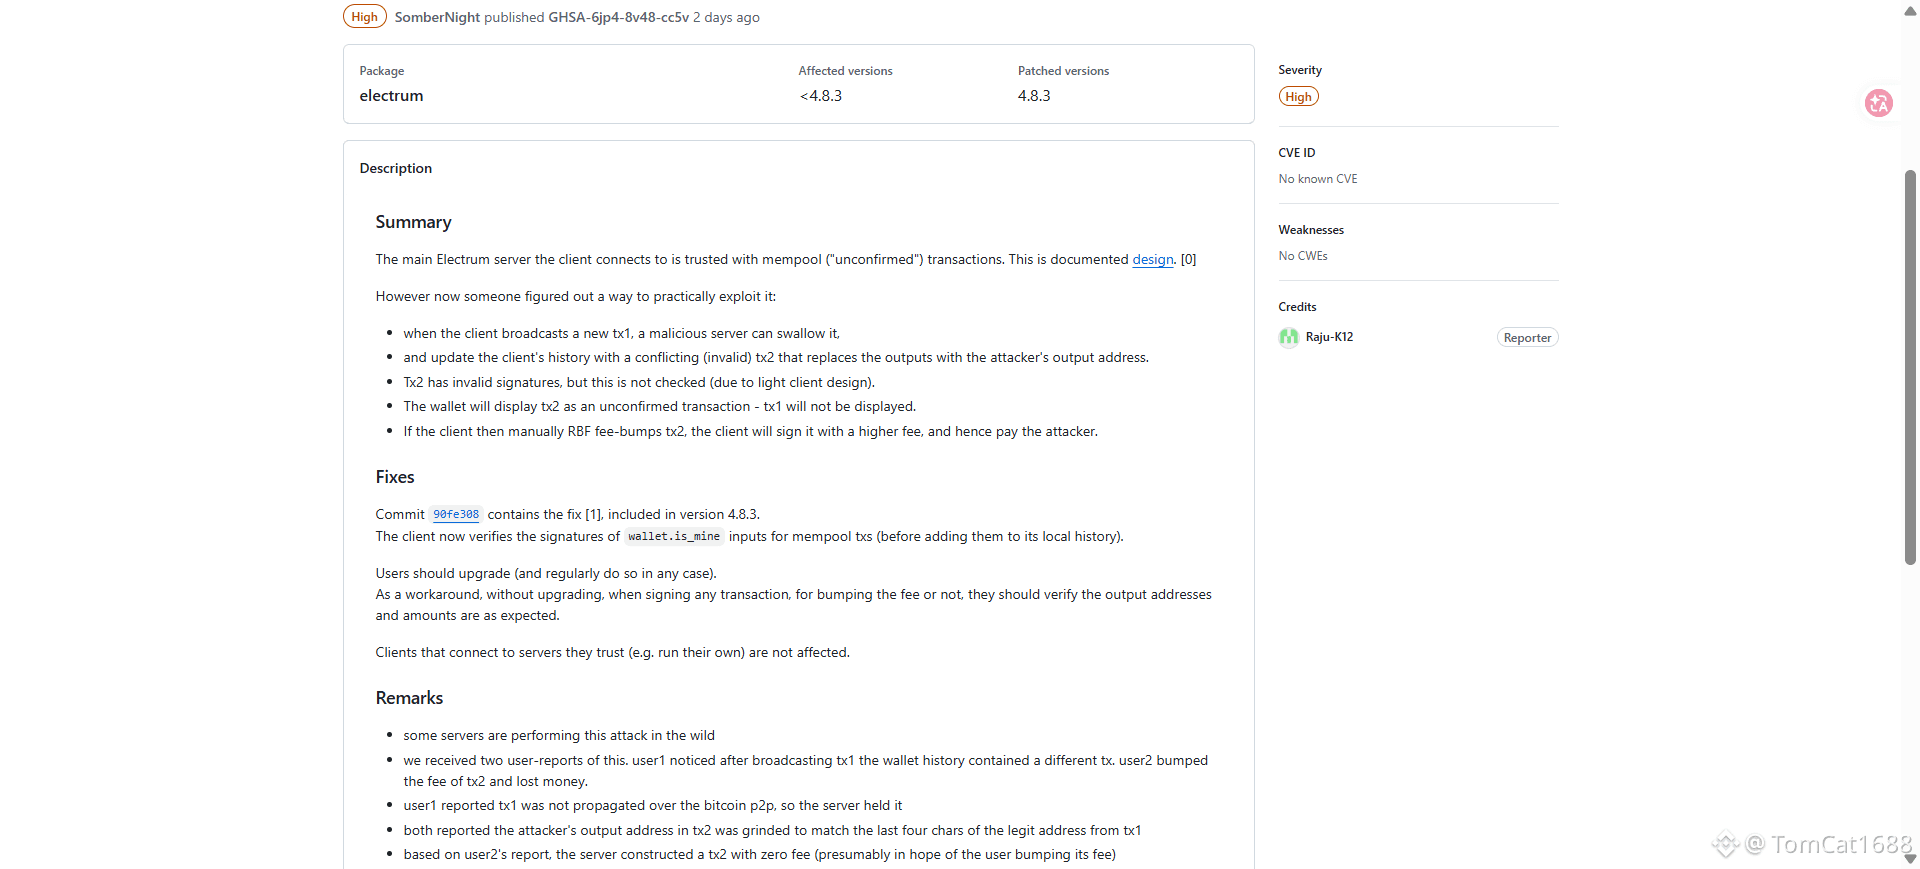
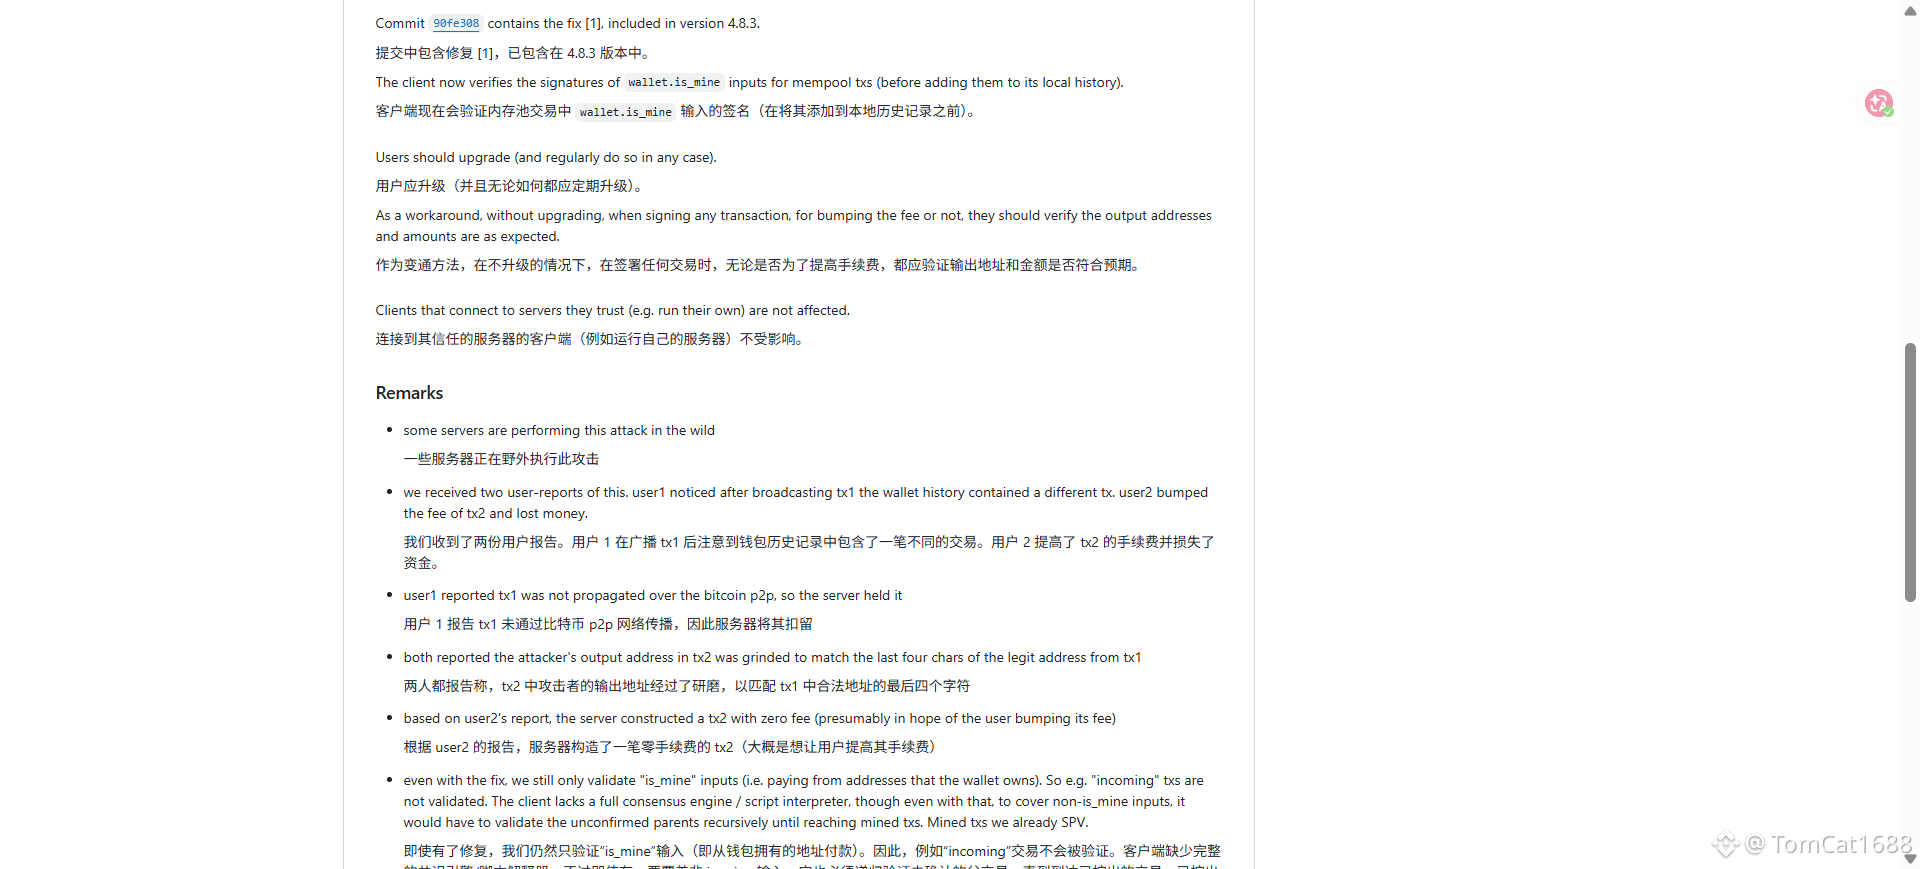
Ví Electrum một lần nữa dùng sự thật phũ phàng để xé toạc lớp vỏ hào nhoáng của khái niệm “tự lưu ký”. Một lỗ hổng nghiêm trọng bị khai thác ngoài thực tế cho phép máy chủ độc hại chặn giao dịch người dùng vừa phát lên mạng, thay bằng một “giao dịch giả đang chờ xử lý” hướng đến địa chỉ của kẻ tấn công, rồi lặng lẽ chờ người dùng tự tay nhấn nút chí mạng — tăng phí giao dịch. RBF vốn là một tính năng bình thường của Bitcoin, nhưng lúc này lại trở thành công cụ buộc người dùng ký để dâng tiền. Khóa riêng không bị lộ, cụm từ khôi phục không bị đánh cắp qua hình thức lừa đảo; người dùng chỉ làm một việc hết sức bình thường, vậy mà tiền vẫn mất. Electrum xác nhận có ít nhất hai báo cáo, trong đó một người bị thiệt hại về tài sản; số tiền cụ thể vẫn chưa được tiết lộ.
Đây không phải lần đầu Electrum dùng tổn thất của người dùng để cảnh tỉnh thị trường. Trong giai đoạn 2019–2020, các cuộc tấn công lừa đảo bằng cửa sổ cập nhật giả đã càn quét hệ sinh thái Electrum, khiến hơn 22 triệu USD, tương đương 1.980 bitcoin, bị đánh cắp. Một người dùng mất 1.400 bitcoin chỉ trong một lần sau khi cập nhật ví, khi đó trị giá khoảng 15,8 triệu USD. Từ cửa sổ lừa đảo đến chiêu chiếm quyền RBF, bề mặt tấn công có thay đổi, nhưng kịch bản cốt lõi vẫn vậy: là một ví nhẹ, Electrum giao “quyền kể câu chuyện” về các giao dịch chưa xác nhận cho máy chủ bên ngoài, trong khi bất kỳ ai cũng có thể thiết lập một máy chủ Electrum. Thứ bạn tin tưởng không phải là toán học, mà là sự trung thực của một người xa lạ.
“Kiểm soát khóa riêng là kiểm soát tất cả” là câu nói đã được nhắc đi nhắc lại đến mức trở thành thuốc mê. Lịch sử lỗ hổng của Electrum lạnh lùng chứng minh rằng: khóa riêng nằm trên thiết bị của bạn không có nghĩa là bạn kiểm soát được đích đến cuối cùng của giao dịch. Khi ngay cả “giao dịch đang chờ xác nhận” hiển thị trên giao diện ví cũng có thể bị máy chủ đơn phương sửa đổi, còn các phiên bản cũ thậm chí không xác minh chữ ký mà vẫn hiển thị giao dịch đó như tài sản của người dùng, thì huyền thoại tự lưu ký đã vỡ vụn hoàn toàn trong khe hở giữa màn hình và blockchain. Bạn có thể đề phòng sàn giao dịch bỏ trốn, đề phòng trang web lừa đảo, nhưng vẫn có thể gục ngã trước con dao “tăng tốc” mà chính chiếc ví đưa cho bạn.
Nâng cấp lên 4.8.3 là điều bắt buộc, nhưng nâng cấp không giải quyết được một vấn đề căn bản: đã bao lâu rồi bạn chưa nghiêm túc tự hỏi liệu giao dịch hiển thị trong ví có thực sự là giao dịch bạn đã ký hay không? Lần tới khi phí giao dịch bị kẹt, liệu bạn có lại không chút do dự nhấn “Tăng tốc” — và bạn có chắc mình đang ký giao dịch của ai không?