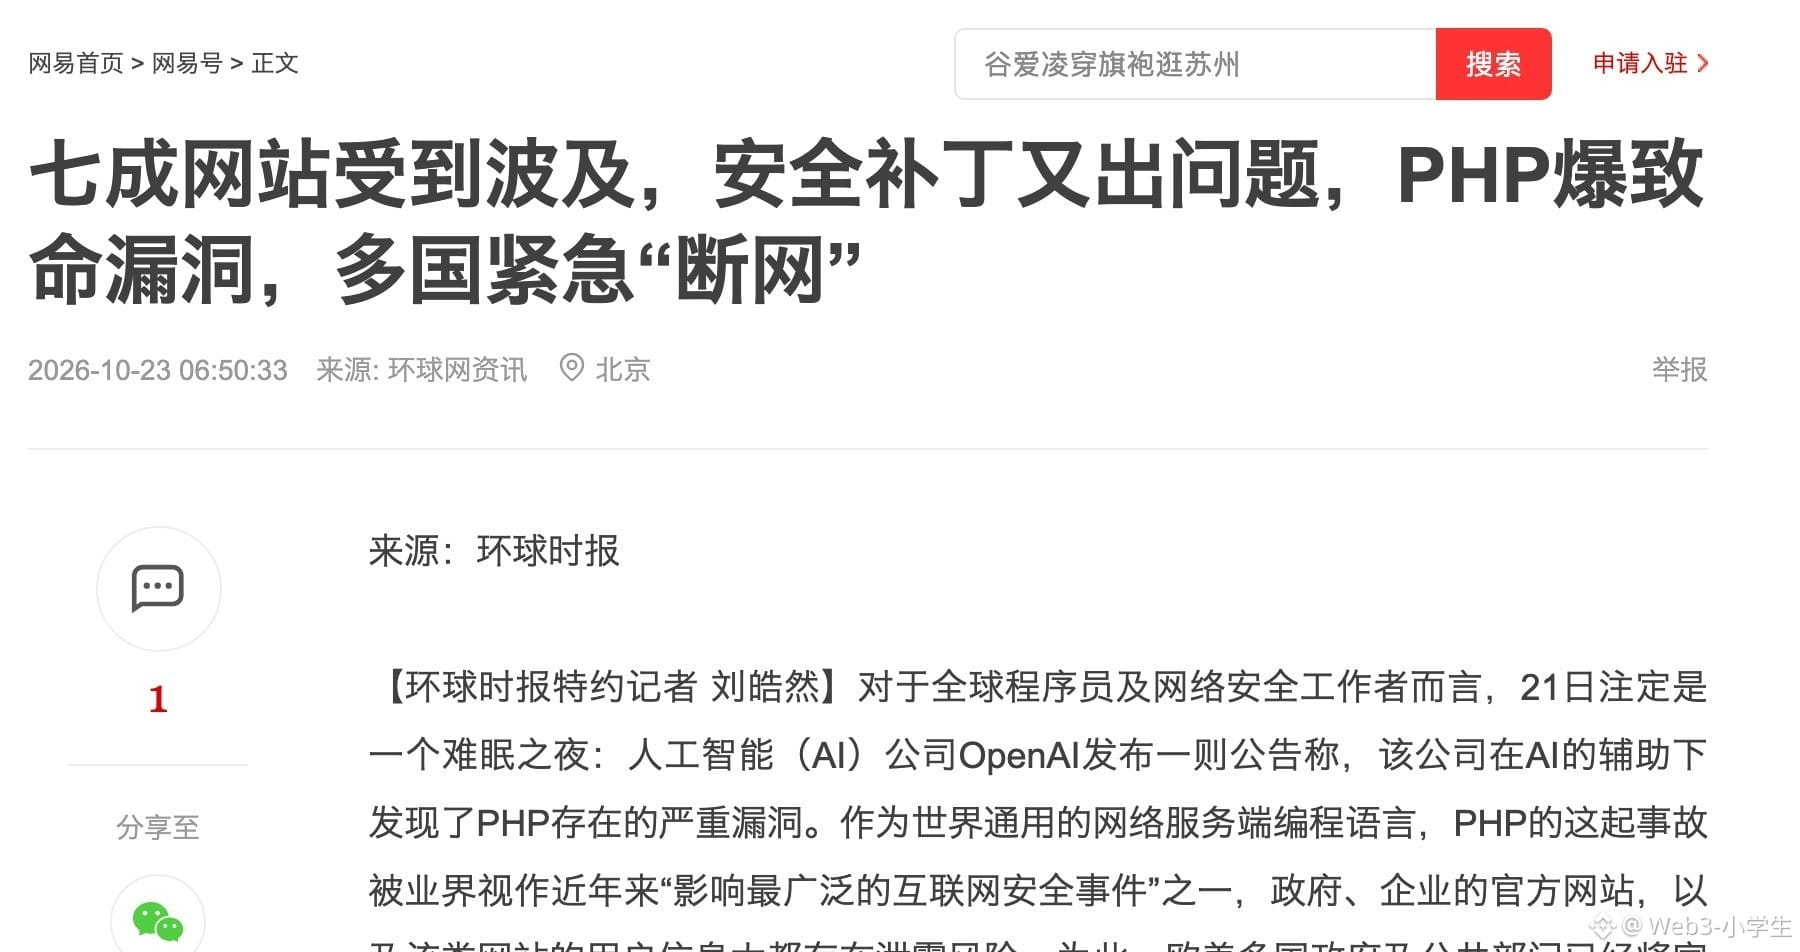
Năm 2004, có người từng viết trên bugtraq về một lỗi của PHP. Suốt 22 năm chẳng ai xử lý. Tháng Tám năm nay, một nhà nghiên cứu đưa ý tưởng cũ đó cho mô hình, sáu tuần sau bản vá đã ra đời.
Điều thực sự thay đổi là chi phí tìm lỗ hổng, chứ không phải số người sửa chúng.
Ngày 21 tháng Mười, PHP chính thức công bố hai lỗ hổng, điểm số 9.2. Không cần đăng nhập vẫn có thể cấy mã vào máy chủ. Cấu hình mặc định của mod_php là tệ nhất: trước khi mã nghiệp vụ kịp chạy, mã của kẻ khác đã chạy trước, đến cả nhật ký cũng chưa kịp liếc qua.
PHP nói không có biện pháp giảm thiểu hoàn toàn. CISA nói nếu không vá được thì hãy đưa hệ thống ngoại tuyến. Các trang web chính phủ ở Pháp, Đức và Hà Lan thực sự đã phải đóng cửa.
Bản vá sửa 300 tệp, thêm 10.759 dòng, trong đó hơn 4.800 dòng là mã kiểm thử.
Quỹ thừa nhận sự chậm trễ là một thất bại mang tính cơ cấu: một nửa do quy trình, một nửa do tiền bạc. Nhóm làm việc theo đồng thuận, chẳng ai dám đưa ra quyết định cuối cùng.
Tôi tin câu này không phải lời khiêm tốn.
Những người viết mã lõi không được trả tiền.
Những người tìm lỗ hổng thì nhận tiền thưởng, tiền chuộc, dữ liệu.
Vì cái gì? Không phải suốt 22 năm chẳng ai nhìn thấy, mà là những người nhìn thấy không có động lực để ra tay.
Điều đáng sợ là việc biến lỗ hổng thành vũ khí. Trước đây, từ lúc tìm ra lỗ hổng đến khi viết được mã khai thác phải mất vài tuần; phe phòng thủ dựa vào chừng ấy thời gian để vá. Giờ mô hình đọc suốt đêm, chỉ vài giờ là có một bản. Chỉ mất vài tuần.
Không còn nữa.
Con số 70% thực ra chỉ tính những trang web có thể xác định được ngôn ngữ phía máy chủ.
Trong số các máy chủ có thể báo phiên bản, số nhánh đã ngừng hỗ trợ cao gấp ba lần số nhánh vẫn còn được duy trì.
An ninh Internet hoàn toàn dựa vào một việc: vá lỗi.
Trên chuỗi thì không có chuyện đó.
Hợp đồng trên $ETH một khi đã triển khai là cố định; viết sai là sai vĩnh viễn. $BTC từng gặp một lỗi tràn số nghiêm trọng vào tháng Tám năm 2010; chỉ trong vài giờ, họ đã sửa quy tắc và đưa chuỗi quay ngược lại.
Sàn giao dịch là nơi duy nhất còn có thể rút dây mạng. $COINB gặp chuyện lớn thì chỉ làm một việc: dừng nạp và rút tiền.
Mỗi lần bạn nhấn cấp quyền trên chuỗi đều là một lời hứa rằng sẽ chẳng ai có thể vá lỗi thay bạn. Vài giây bạn nhấn xác nhận chính là toàn bộ thời gian để sửa chữa.
PHP có quỹ, có người từ các công ty lớn tham gia, nên lần này đã vượt qua. Nhưng nếu là một thư viện phụ nhỏ chẳng ai để mắt tới, cùng một lỗ hổng ấy thì ai sẽ sửa? Ai cũng dùng, nhưng chẳng ai bỏ tiền. Không biết còn trụ được bao lâu.
Điều thực sự đáng nhớ không nằm ở mã số lỗ hổng. Bất kỳ hệ thống nào đưa ý tưởng «sau này có thể sửa» vào thiết kế rồi cũng sẽ gục ngã vào ngày chẳng ai sửa. Việc bảo trì miễn phí lúc nào cũng chậm hơn các cuộc tấn công có trả công nửa nhịp.
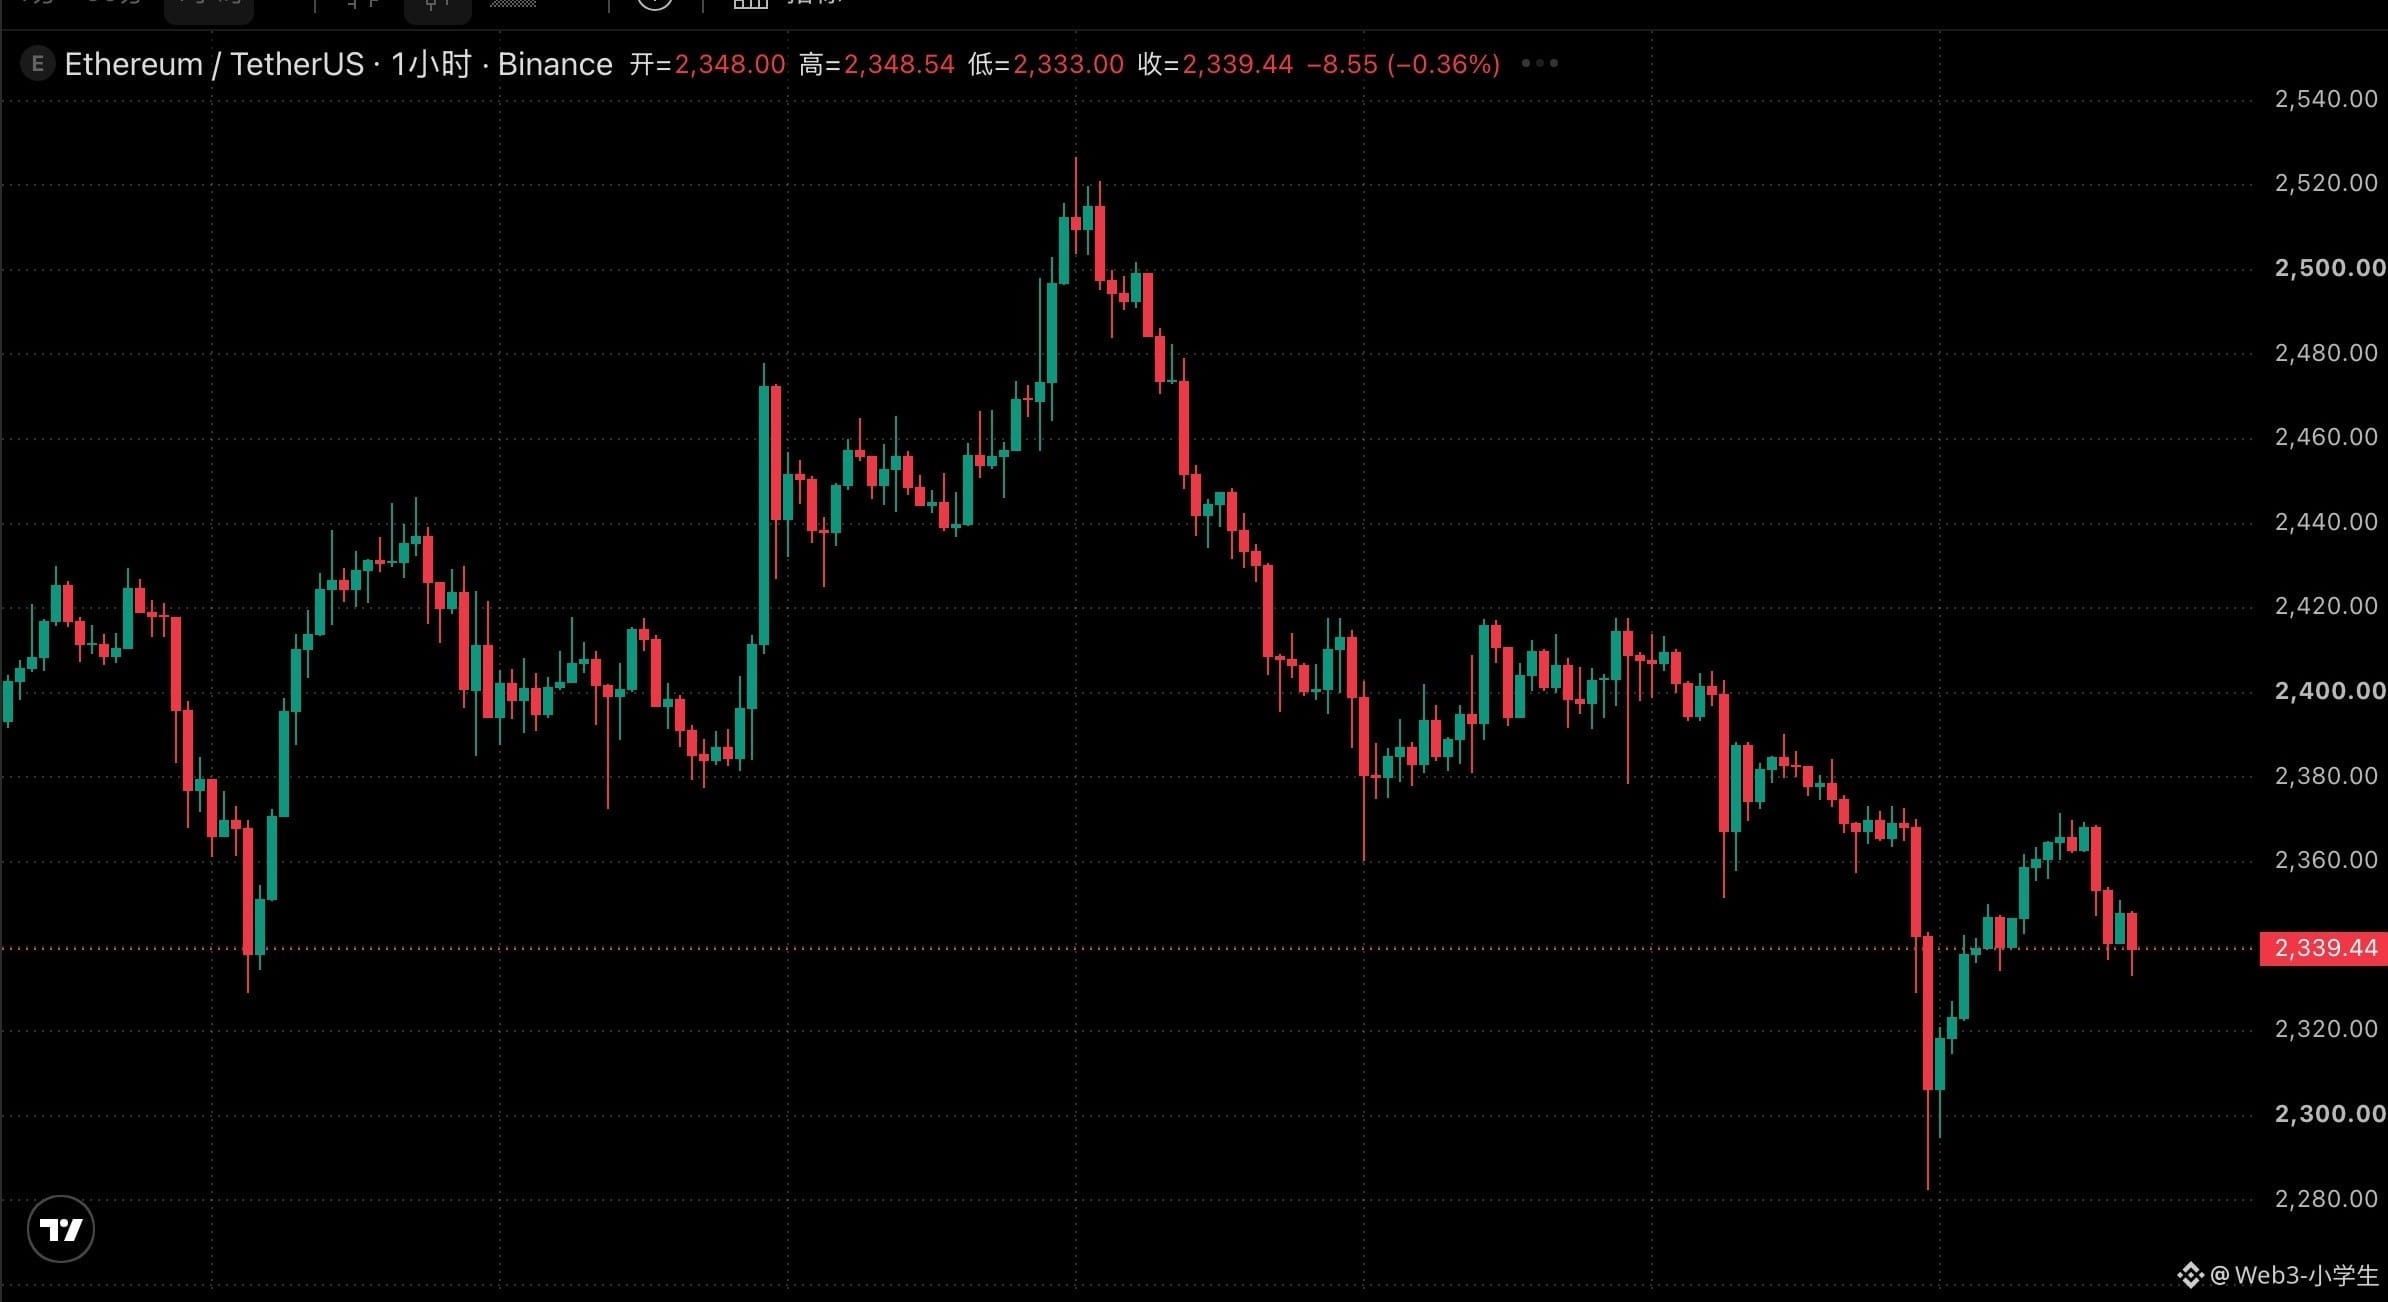
Bitcoin hiện ở mức 80.441, giảm 0,46%. Ethereum ở mức 2.336, giảm 1,5%. Cuối tuần, khối lượng giao dịch thấp.
#比特币 #美股 #BinanceSquare