


Bộ Phát triển Kỹ thuật số cảnh báo lỗ hổng PHP: Các dịch vụ website tại Đài Loan cần nhanh chóng cập nhật
Hôm nay (22/10), Cục An ninh mạng thuộc Bộ Phát triển Kỹ thuật số phát đi cảnh báo an ninh mạng nghiêm trọng, cho biết đội ngũ bảo mật chính thức của ngôn ngữ lập trình PHP — được sử dụng rộng rãi trên các website và hệ thống trực tuyến toàn cầu — đã khẩn cấp phát hành bản cập nhật vào tối 21/10 để khắc phục 2 lỗ hổng nghiêm trọng. Cục khẩn thiết kêu gọi các cơ quan, trường học và doanh nghiệp tư nhân ở mọi cấp sử dụng PHP nhanh chóng cập nhật phiên bản.
Trong khi đó, nền tảng Java của Oracle và dự án Node.js thuộc cộng đồng mã nguồn mở cũng đồng thời công bố nhiều lỗ hổng tấn công từ xa có mức độ rủi ro cao vào ngày 21. Các nền tảng dịch vụ sử dụng những hệ thống công nghệ liên quan cần lưu ý.
Hai lỗ hổng PHP có điểm đánh giá 9,2, có thể bị khai thác để thực thi mã từ xa
Cơ quan An ninh mạng cho biết, hai lỗ hổng nghiêm trọng được công bố lần này trong PHP lần lượt mang mã CVE-2026-109618 và CVE-2026-109619. Theo tiêu chuẩn đánh giá lỗ hổng CVSS v4.0, cả hai đều đạt 9,2 điểm, thuộc mức độ cực kỳ nguy hiểm.
Hai lỗ hổng này cho phép kẻ tấn công từ xa không cần bất kỳ quyền xác thực nào vẫn có thể gửi yêu cầu độc hại từ bên ngoài và thực thi mã tùy ý trên máy chủ mục tiêu. Điều này rất dễ dẫn đến rò rỉ dữ liệu nhạy cảm cốt lõi, thậm chí khiến toàn bộ máy chủ bị các đối tượng độc hại bên ngoài kiểm soát.
Cơ quan An ninh mạng chỉ ra rằng các hệ thống quản lý nội dung (CMS) phổ biến như WordPress, Drupal, Joomla và Magento đều phụ thuộc sâu sắc vào PHP làm nền tảng, khiến phạm vi ảnh hưởng rất rộng.
Hiện các phiên bản vá lỗi 8.5.12, 8.4.27, 8.3.36 và 8.2.35 đã được phát hành. Các đơn vị cần rà soát toàn diện và nhanh chóng hoàn tất nâng cấp.
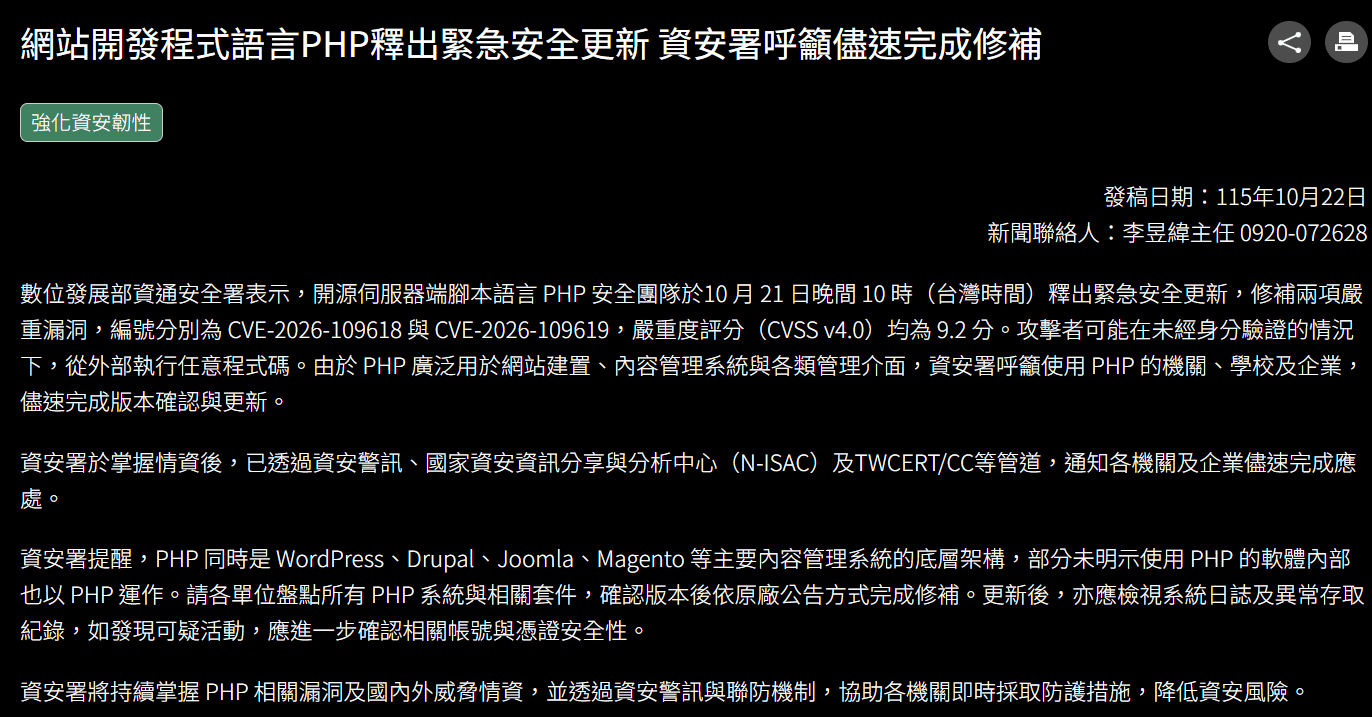 Nguồn ảnh: Bộ Phát triển Kỹ thuật sốBộ Phát triển Kỹ thuật số cảnh báo về lỗ hổng PHP: Các dịch vụ website tại Đài Loan cần sớm cập nhật
Người đầu tiên phát hiện lỗ hổng PHP là một nhà nghiên cứu độc lập, không phải AI hỗ trợ phát hiện
Về quá trình phát hiện lỗ hổng, OpenAI tuyên bố nhóm nghiên cứu bảo mật Calif đã sử dụng GPT-5.6 Sol để tìm ra điểm yếu nghiêm trọng này. Tuy nhiên, Calif sau đó làm rõ rằng người đầu tiên phát hiện lỗ hổng và tạo ra mã khai thác thực tế (PoC) là nhà nghiên cứu an ninh mạng độc lập LCFR. Ông đã đăng cảnh báo trên mạng xã hội từ ngày 5 tháng 8; các công cụ AI chỉ tham gia vào công đoạn xác minh sau đó.
Quỹ PHP cũng thừa nhận rằng nhóm phát triển cốt lõi đã nhận thấy những bất thường liên quan từ đợt kiểm toán an ninh mạng bên ngoài vào năm 2024, nhưng tiến độ khắc phục bị trì hoãn do quá trình ra quyết định nội bộ đình trệ. Mãi đến tháng 8 năm nay, việc khắc phục lỗ hổng mới được xếp vào mức ưu tiên xử lý cao nhất.
Tin liên quan: PHP phát hiện lỗ hổng nghiêm trọng: Nhiều website và trò chơi di động bất ngờ bảo trì, OpenAI tuyên bố GPT đã hỗ trợ phát hiện
Java và Node.js đồng thời công bố các lỗ hổng rủi ro cao
Ngoài PHP, Oracle cũng phát đi cảnh báo bảo mật quan trọng, cho biết thành phần JSSE tồn tại lỗ hổng nguy hiểm cao mang mã CVE-2026-91403, với điểm cơ bản CVSS v3.1 lên tới 9,1.
Lỗ hổng này có độ phức tạp khai thác thấp. Kẻ tấn công không cần bất kỳ quyền nào và không cần xác thực, vẫn có thể gửi dữ liệu độc hại đến một API cụ thể thông qua kết nối mạng, từ đó tải và thực thi mã độc không đáng tin cậy. Ngay cả các môi trường dựa vào cơ chế bảo vệ của Java sandbox cũng bị ảnh hưởng. Các phiên bản bị ảnh hưởng gồm Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5, 27.0.1 và các phiên bản thuộc dòng GraalVM.
Oracle nhấn mạnh rằng bản vá chỉ được cung cấp cho các phiên bản còn trong thời gian hỗ trợ. Những phiên bản cũ không còn được nhà sản xuất hỗ trợ cũng đối mặt với rủi ro bảo mật rất lớn, vì vậy hãng khẩn thiết kêu gọi khách hàng sớm lên kế hoạch nâng cấp hệ thống.
Trong khi đó, dự án Node.js cũng đã vá 10 lỗ hổng trên các nhánh phiên bản 22.x, 24.x và 26.x, trong đó có 4 lỗ hổng rủi ro cao. Ví dụ, CVE-2026-111497 có thể gây thực thi mã từ xa do bộ giải mã Brotli ghi dữ liệu vượt phạm vi, cùng với hai lỗ hổng vượt qua xác minh chứng chỉ TLS. Các phiên bản vá v22.23.4, v24.22.1 và v26.12.1 cũng đã được phát hành để tải xuống.
Công bố lỗ hổng Java và tải xuống phiên bản cập nhật đã vá lỗi
Công bố lỗ hổng Node.js và tải xuống phiên bản cập nhật đã vá lỗi
Ngoài cập nhật, các website và dịch vụ cũng cần sớm rà soát nhật ký
Trước việc ba công nghệ cốt lõi của mạng đồng loạt phát hành bản cập nhật vá lỗi trong cùng ngày, các nhà cung cấp website và dịch vụ cần lập tức nâng cấp phiên bản, đồng thời rà soát toàn diện nhật ký hệ thống (Logs) và các bản ghi truy cập bất thường sau khi cập nhật.
Quỹ PHP cũng khuyến nghị các tổ chức có kiến trúc hệ thống nội bộ quy mô lớn, chưa thể cập nhật các gói phần mềm ngay lập tức, nên cân nhắc cô lập các dịch vụ mạng hướng ra bên ngoài bị ảnh hưởng trong giai đoạn chuyển tiếp. Đây là biện pháp nhằm ngăn chặn tối đa nguy cơ bị tấn công khai thác lỗ hổng zero-day, qua đó bảo đảm an toàn cho hoạt động của cơ sở hạ tầng mạng trọng yếu.
Bài viết “Bộ Phát triển Kỹ thuật số cảnh báo lỗ hổng PHP: Các dịch vụ website tại Đài Loan cần sớm vá lỗi; Java và Node.js cũng công bố lỗ hổng nghiêm trọng” được đăng đầu tiên trên “Thành phố Mã hóa”