


FBI, Cơ quan An ninh Quốc gia (NSA) và Cơ quan An ninh mạng và Cơ sở hạ tầng (CISA) đã cảnh báo các tổ chức khẩn trương vá hai lỗ hổng nghiêm trọng trong PHP, được gọi là “PHP2Shell”, có thể cho phép tin tặc chiếm quyền kiểm soát các máy chủ dễ bị tấn công mà không cần đăng nhập. Vì PHP được sử dụng để vận hành các trang web và ứng dụng web trên toàn thế giới, cảnh báo này đặt ra một câu hỏi cấp thiết về an toàn tiền mã hóa: Bạn có nên bán Bitcoin để rút tiền mặt hoặc rút tài sản khỏi các sàn giao dịch nhằm bảo vệ tiền mã hóa của mình không?
Có hiệu lực ngay lập tức, tất cả tổ chức sử dụng PHP cho hệ thống của mình được khuyến cáo chuẩn bị cài đặt bản cập nhật khắc phục hai lỗ hổng nghiêm trọng. PHP được sử dụng rộng rãi cho các ứng dụng web. Những lỗ hổng này thường tạo đường dẫn trực tiếp đến hệ thống tệp của máy chủ hoặc…
— NSA Cyber (@NSACyber) ngày 21 tháng 10 năm 2026
Các lỗ hổng PHP2Shell, được theo dõi với mã CVE-2026-109618 và CVE-2026-109619, có thể cho phép kẻ tấn công thực thi mã độc trên các máy chủ dễ bị tổn thương mà không cần xác thực. Cả hai lỗ hổng đều có điểm CVSS v4.0 ở mức nghiêm trọng là 9.2, khiến các cơ quan an ninh mạng kêu gọi tổ chức lập tức vá các hệ thống bị ảnh hưởng.
Cuộc tấn công PHP tạo ra rủi ro tiềm ẩn đối với các sàn giao dịch tiền mã hóa, nhà cung cấp ví và nền tảng tài chính phi tập trung (DeFi) phụ thuộc vào hạ tầng web dễ bị tổn thương. Tuy nhiên, cuộc tấn công này không tự động xâm phạm Bitcoin, Ethereum hay các khóa riêng được lưu trữ an toàn ngoại tuyến.
Tin tặc có thể tiếp cận tiền mã hóa của bạn trong cuộc tấn công PHP này không?
PHP vận hành các trang web và ứng dụng, bao gồm cả những dịch vụ có thể xử lý thông tin tài khoản, xác thực và giao dịch tài chính. Các lỗ hổng vừa được công bố có thể cho phép kẻ tấn công thực thi mã trên máy chủ bị ảnh hưởng, từ đó có khả năng làm lộ thông tin nhạy cảm hoặc tạo điều kiện cho các cuộc xâm nhập sâu hơn.
PHP Foundation đã phát hành các bản vá vào ngày 21 tháng 10 năm 2026, bao gồm PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Quản trị viên đang vận hành các hệ thống bị ảnh hưởng nên cài đặt bản cập nhật phù hợp, còn các tổ chức sử dụng dịch vụ lưu trữ được quản lý nên xác nhận rằng nhà cung cấp đã xử lý các lỗ hổng này.
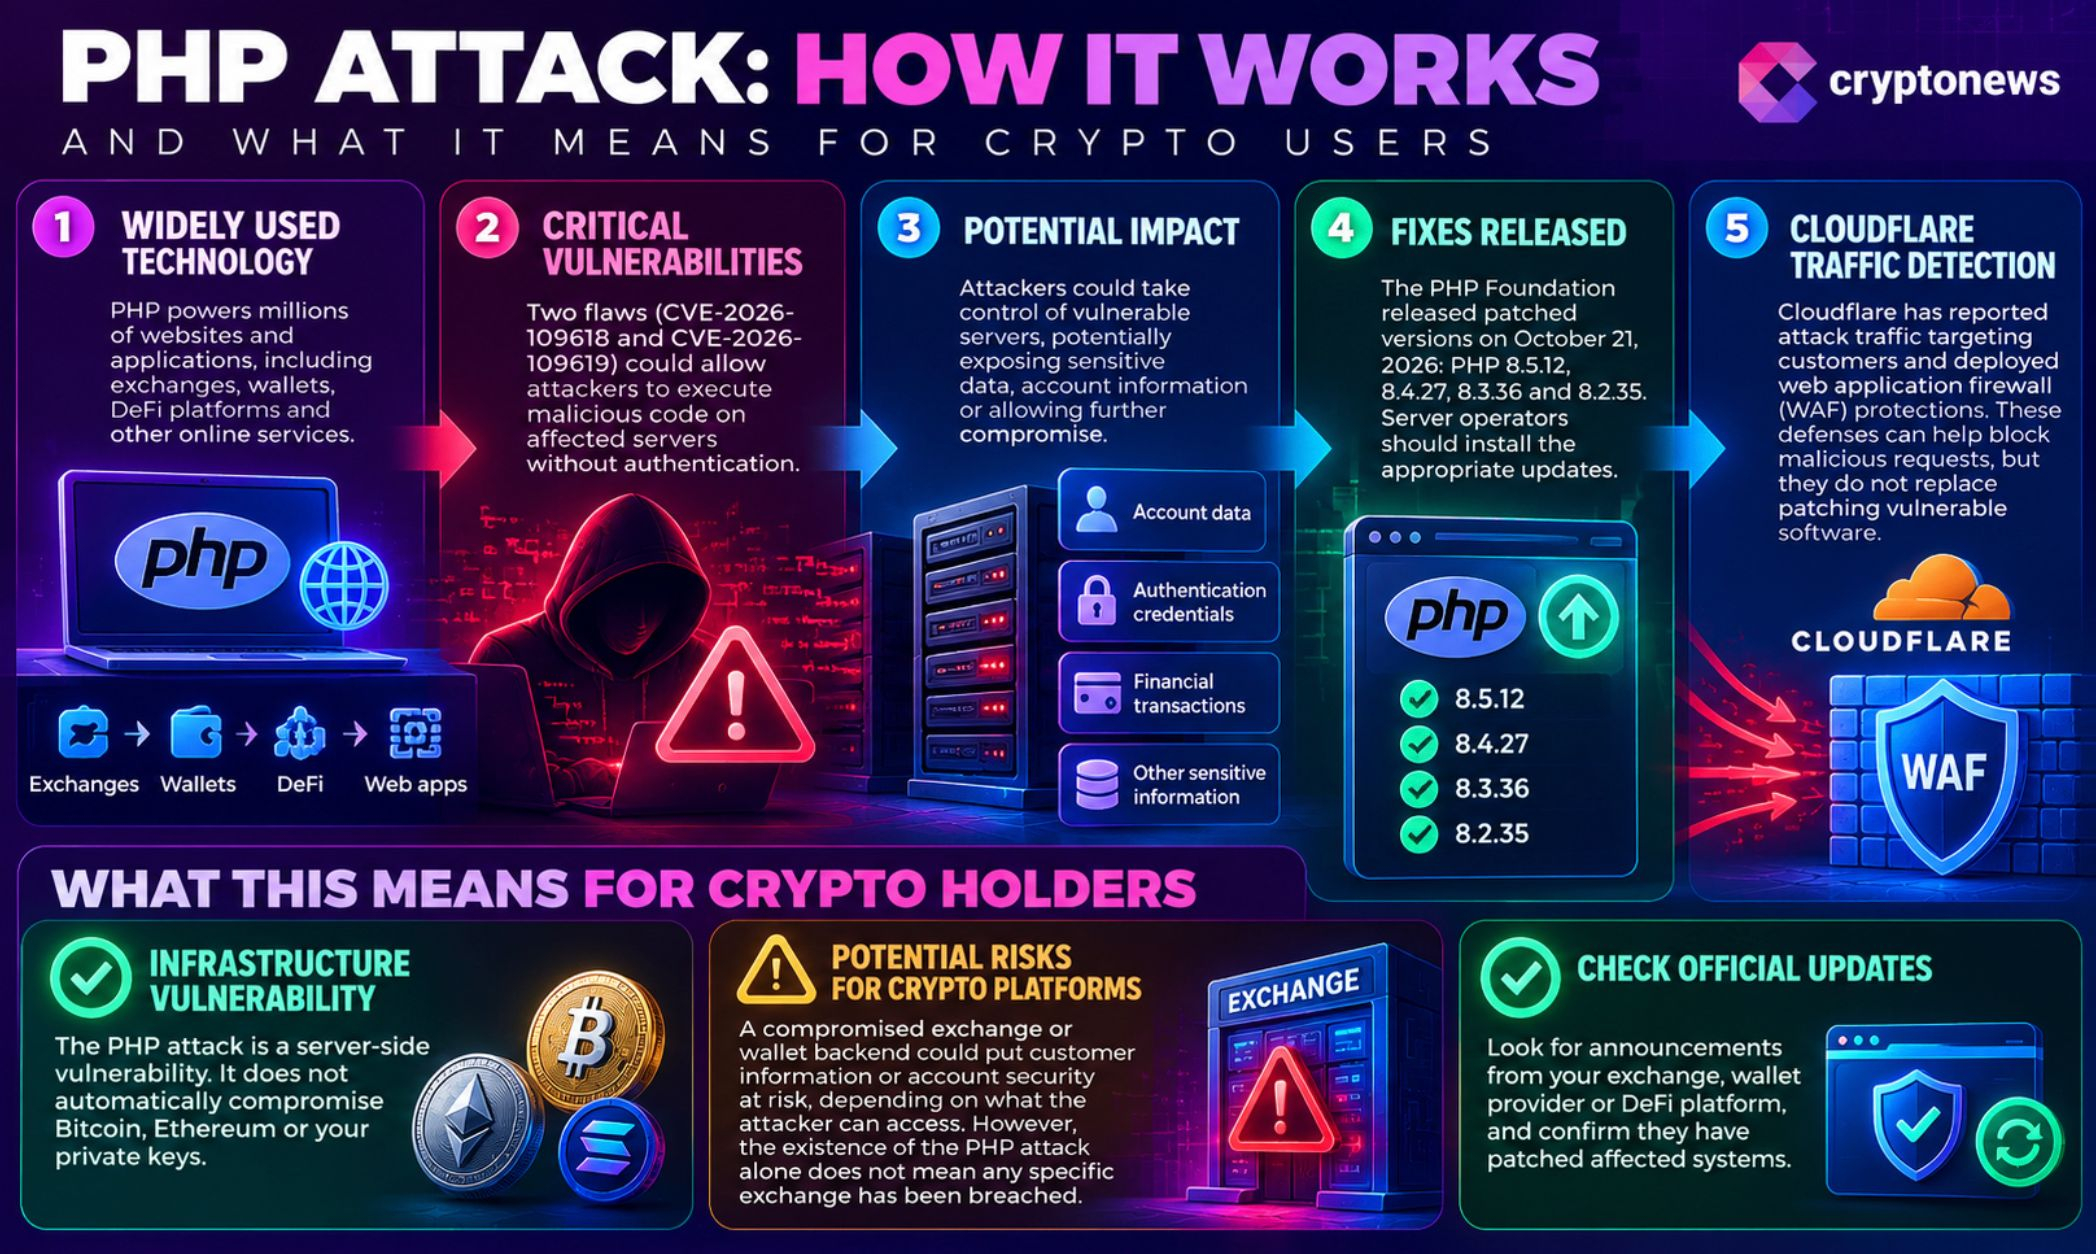
Cloudflare cũng đã báo cáo lưu lượng tấn công nhắm vào khách hàng và triển khai các biện pháp bảo vệ bằng tường lửa ứng dụng web. Những biện pháp này có thể giúp chặn yêu cầu độc hại, nhưng không thể thay thế việc vá phần mềm dễ bị tổn thương.
Đối với người nắm giữ tiền mã hóa chúng ta, điều quan trọng là phải phân biệt giữa lỗ hổng hạ tầng và một vụ xâm nhập đã được xác nhận. Hệ thống backend của một sàn giao dịch bị xâm nhập có thể gây rủi ro cho thông tin khách hàng hoặc bảo mật tài khoản, tùy vào những gì kẻ tấn công có thể truy cập. Tuy nhiên, chỉ riêng việc tồn tại cuộc tấn công PHP không chứng minh rằng bất kỳ sàn giao dịch cụ thể nào đã bị xâm nhập.
Khám phá: Đợt IPO tiền mã hóa đáng chú ý trong quý 4 này
Bạn có nên rút tiền khỏi sàn hay bán tháo không?
Câu trả lời rất rõ ràng: không nên làm vậy chỉ vì PHP2Shell. Hiện không có cơ sở nào để coi mọi tài khoản sàn giao dịch hoặc ví tự quản lý đều đã bị xâm phạm chỉ vì các lỗ hổng này tồn tại.
Rút tiền khỏi sàn có thể giảm mức độ tiếp xúc với một số rủi ro riêng của sàn, nhưng cũng kéo theo những vấn đề khác, bao gồm phí rút tiền, lỗi mạng, lừa đảo giả mạo và mức độ an toàn của ví nhận tiền. Chuyển tiền mã hóa sang một nền tảng khác mà không kiểm tra tính bảo mật có thể chỉ là đổi rủi ro này lấy rủi ro khác.
Bán tiền mã hóa là một quyết định khác. Cuộc tấn công PHP là một sự cố an ninh mạng, chứ không phải bằng chứng trực tiếp cho thấy giá Bitcoin hay Ethereum chắc chắn sẽ giảm. Bán tháo chỉ vì một dòng tiêu đề có thể khiến nhà đầu tư phản ứng với mối đe dọa vốn không ảnh hưởng đến tài sản của họ.
Để đảm bảo an toàn tiền mã hóa tốt hơn, trước tiên chúng ta nên xác định xem sàn giao dịch hoặc nhà cung cấp ví có đưa ra cảnh báo liên quan hay không, tài khoản có hoạt động đáng ngờ không và thông tin đăng nhập hoặc cụm từ khôi phục có thể đã bị lộ hay chưa.
Nếu nhà cung cấp xác nhận vụ xâm nhập ảnh hưởng đến tài sản khách hàng, hãy làm theo hướng dẫn chính thức của họ và đánh giá mức độ ảnh hưởng cụ thể trước khi quyết định rút hoặc chuyển tiền.
Vụ tấn công Ledger làm dấy lên những lo ngại riêng về ví phần cứng
Cuộc tấn công PHP diễn ra trong bối cảnh xuất hiện những lo ngại riêng về bảo mật ví phần cứng.
Trong một bài viết ngày 12 tháng 10, chúng tôi đã đưa tin về cuộc điều tra của Ledger đối với một thiết bị cấy ghép phần cứng được phát hiện trong ít nhất một thiết bị có liên quan đến đại lý bán lại CryptoBilis. Cuộc điều tra liên hệ các thiết bị bị ảnh hưởng với những vụ rút cạn ví được báo cáo, với thiệt hại ước tính lên đến 93 triệu USD trên 311 ví thuộc năm mạng blockchain. Tổng số này vẫn chỉ là ước tính, chưa phải con số thiệt hại cuối cùng được xác nhận.
Các thiết bị cấy ghép do thám của Ledger chuyển từ một mớ dây được hàn thủ công sang các bo mạch sản xuất hàng loạt, được thiết kế để trông giống phần cứng chính hãng. https://t.co/oJ0S6mC2BK https://t.co/YKn1gqW7EA
— Mark Karpelès (@MagicalTux) ngày 9 tháng 10 năm 2026
Sự cố Ledger không liên quan đến PHP2Shell. Nó cho thấy một mối lo ngại khác về an toàn tiền mã hóa: can thiệp vào chuỗi cung ứng phần cứng, thay vì lỗ hổng trong phần mềm máy chủ. Không sự cố nào trong hai sự cố này chứng minh rằng mọi thiết bị Ledger đều đã bị xâm phạm.
Ví phần cứng có thể giúp bảo vệ khóa riêng, nhưng mức độ an toàn của tiền mã hóa vẫn phụ thuộc vào nguồn gốc thiết bị, cách lưu trữ cụm từ khôi phục và việc người dùng có xác minh chi tiết giao dịch trước khi ký hay không.
Đọc toàn bộ bài viết: Cựu CEO Mt.Gox phát hiện điều gì và cách bảo vệ tiền mã hóa của bạn
Danh sách kiểm tra an toàn tiền mã hóa trước cuộc tấn công PHP: Chúng ta nên làm gì ngay bây giờ?
Chúng ta có thể thực hiện một số bước thiết thực mà không cần đưa ra quyết định tài chính vội vàng. Thứ nhất, cập nhật ứng dụng và thiết bị ví thông qua các kênh chính thức. Thứ hai, kiểm tra các giao dịch gần đây và quyền phê duyệt token để tìm hoạt động lạ. Thứ ba, tuyệt đối không nhập cụm từ khôi phục vào trang web hoặc chia sẻ cụm từ đó với người tự nhận là nhân viên hỗ trợ kỹ thuật.
Chủ sở hữu ví phần cứng nên làm theo hướng dẫn chính thức của nhà sản xuất, đặc biệt nếu đã mua thiết bị qua đại lý bán lại có liên quan đến cuộc điều tra an ninh. Bất kỳ ai có bằng chứng đáng tin cậy cho thấy cụm từ khôi phục đã bị lộ nên tạo ví mới với cụm từ hạt giống mới trên một thiết bị đáng tin cậy, sau đó chuyển các tài sản còn lại một cách an toàn.
Cuối cùng, hãy theo dõi thông báo chính thức từ các sàn giao dịch, nhà sản xuất ví và cơ quan an ninh liên quan. Các tổ chức vận hành máy chủ PHP dễ bị tổn thương cần khẩn trương vá lỗi; nhà đầu tư thông thường nên tập trung đánh giá mức độ ảnh hưởng đến bản thân thay vì coi mọi lỗ hổng là tín hiệu phải bán tháo.
PHP2Shell là mối đe dọa nghiêm trọng đối với bảo mật máy chủ, nhưng không tự động khiến ví tiền mã hóa bị rút cạn. Hiện tại, chúng ta không cần bán tháo hay rút tiền chỉ vì cuộc tấn công PHP. Kiểm tra nhà cung cấp, bảo vệ thông tin đăng nhập và xử lý khi có bằng chứng xác nhận bị ảnh hưởng là cách tiếp cận phù hợp hơn để đảm bảo an toàn tiền mã hóa.
Khám phá: Các đợt mở bán trước token tốt nhất
Bài viết Cuộc tấn công PHP đe dọa an toàn tiền mã hóa: Bạn nên bán tháo hay rút tiền khỏi các sàn giao dịch? xuất hiện đầu tiên trên Cryptonews.