
Hãy tưởng tượng mất hàng nghìn đô la tiền mã hóa mà không ai hack điện thoại, xâm nhập ví hay phát hiện khóa riêng của bạn.
Kẻ lừa đảo không cần đăng nhập vào tài khoản của bạn. Chúng chỉ cần bạn mắc một sai sót nhỏ, chỉ vài ký tự.
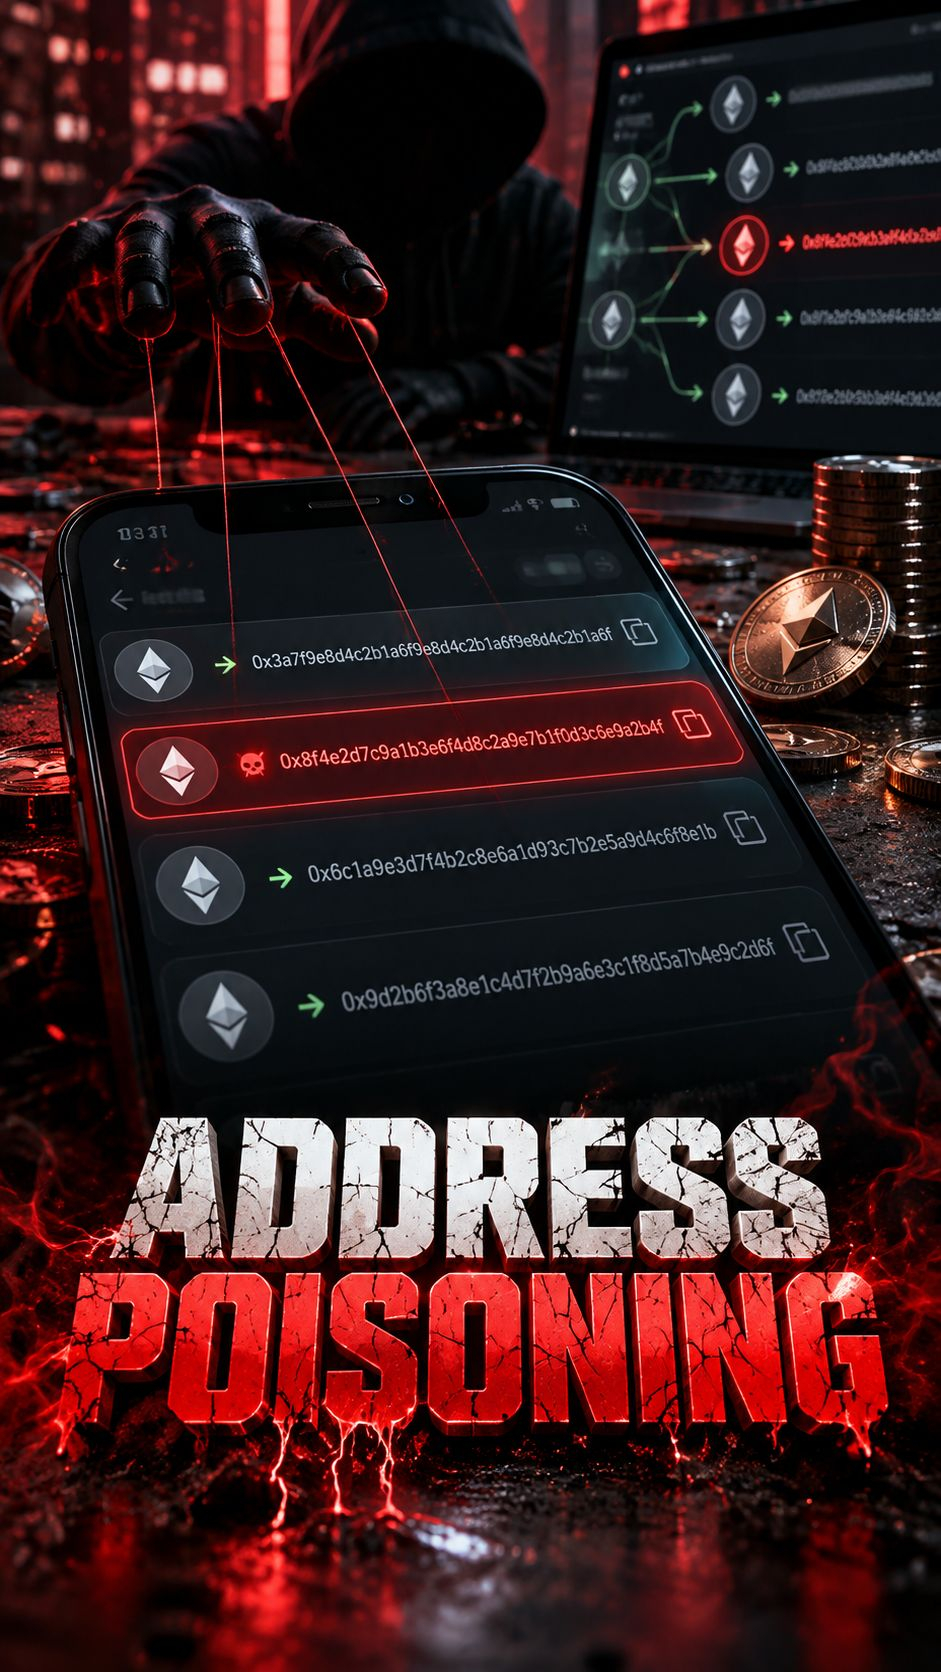
Hình thức này được gọi là ADDRESS POISONING, hay đầu độc địa chỉ, một thủ đoạn lừa đảo có thật, được các nhà nghiên cứu và công ty chuyên về an ninh mạng ghi nhận.
HOẠT ĐỘNG NHƯ THẾ NÀO?
Giả sử bạn có USDT trong ví và thường xuyên chuyển tiền cho một người.
Mọi giao dịch đều được ghi lại trên blockchain. Thông tin này có thể được tra cứu công khai, bao gồm cả các địa chỉ tham gia vào những giao dịch chuyển tiền.
Kẻ phạm tội theo dõi các giao dịch đó và phát hiện một địa chỉ mà bạn thường xuyên gửi tiền đến.
Sau đó, chúng giăng bẫy: tạo một địa chỉ ví khác trông rất giống địa chỉ ban đầu.
Vì sao bạn có thể nhầm lẫn? Vì địa chỉ tiền mã hóa là những chuỗi ký tự dài và nhiều ứng dụng chỉ hiển thị các ký tự đầu tiên và cuối cùng.
Kẻ lừa đảo tìm cách làm cho hai phần đầu và cuối này trùng khớp, dù các ký tự ở giữa hoàn toàn khác nhau.
Và đây là lúc màn thao túng thực sự bắt đầu.
Kẻ tấn công thực hiện một giao dịch với số tiền không đáng kể hoặc tạo một số bản ghi giao dịch token có giá trị bằng không, tùy thuộc vào mạng lưới và phương thức được sử dụng.
Mục đích là gì?
Đưa địa chỉ gian lận vào lịch sử giao dịch của bạn, khiến nó trông như một địa chỉ quen thuộc.
Chúng không cần thay đổi blockchain, can thiệp vào thiết bị của bạn hay truy cập khóa của bạn.
Chúng chỉ đơn giản lợi dụng cách các giao dịch được hiển thị và cách mọi người nhận diện địa chỉ.
Vài ngày sau, bạn quyết định gửi lại 1.000 USDT.
Bạn mở lịch sử giao dịch, tìm thấy một địa chỉ trông giống địa chỉ thường dùng, sao chép và xác nhận giao dịch.
Nhưng bạn vừa chuyển tiền mã hóa trực tiếp vào ví của kẻ lừa đảo.
Tệ hơn nữa là giao dịch có thể đã được thực hiện hoàn toàn bình thường. Blockchain đã xử lý địa chỉ mà bạn xác nhận.
Hệ thống mật mã không nhất thiết có vấn đề. Vấn đề nằm ở việc xác định người nhận.
NGHE CÓ VẺ QUÁ ĐÁNG? HÃY XEM NHỮNG SỐ LIỆU NÀY.
Một nghiên cứu học thuật được công bố năm 2025 đã xác định khoảng 270 TRIỆU vụ tấn công Address Poisoning trên Ethereum và BNB Smart Chain trong giai đoạn từ năm 2022 đến năm 2024.
Các nhà nghiên cứu xác định được 6.633 vụ việc gây thiệt hại ít nhất 83,8 TRIỆU.
Và còn có một trường hợp gây chấn động hơn nữa.
Ngày 3 tháng 5 năm 2024, một nạn nhân đã chuyển 68 TRIỆU ĐÔ LA bằng Wrapped Bitcoin (WBTC) đến một địa chỉ gian lận.
Vụ việc được Chainalysis điều tra. Kẻ tấn công cuối cùng đã trả lại số tiền ban đầu vài ngày sau đó. Đây là tình huống ngoại lệ, không phản ánh những gì thường xảy ra trong các vụ lừa đảo này.
LÀM THẾ NÀO ĐỂ PHÒNG TRÁNH?
Đừng bao giờ cho rằng một địa chỉ đáng tin cậy chỉ vì nó xuất hiện trong lịch sử giao dịch của bạn.
Đừng chỉ kiểm tra các ký tự đầu và cuối. Hãy so sánh toàn bộ địa chỉ với một nguồn đáng tin cậy.
Hãy sử dụng các liên hệ đã được xác minh trước đó, đồng thời kiểm tra mạng lưới đích. Trước khi thực hiện các giao dịch lớn, hãy cân nhắc gửi thử một khoản tiền đến địa chỉ mà bạn đã xác nhận là chính xác.
Và một điều quan trọng: nhận được một giao dịch chuyển tiền lạ có giá trị bằng không không tự động có nghĩa là bạn đã bị hack. Mối nguy thực sự xuất hiện khi bạn sao chép một địa chỉ độc hại và xác nhận chuyển tiền đến đó.
Address Poisoning cho thấy một điều mà nhiều người vẫn chưa hiểu về tội phạm mạng hiện đại:
Chúng không phải lúc nào cũng cần xâm nhập công nghệ. Đôi khi, chúng chỉ cần thao túng lòng tin của người sử dụng công nghệ đó.
Bởi vì một giao dịch có thể hợp lệ, không thể đảo ngược và được ghi lại đầy đủ trên blockchain...
Vậy mà cuối cùng tiền vẫn rơi vào tay kẻ phạm tội.
Lần tới khi chuyển tiền mã hóa, hãy nhớ điều này: MỘT ĐỊA CHỈ XUẤT HIỆN TRONG LỊCH SỬ GIAO DỊCH CỦA BẠN KHÔNG CÓ NGHĨA LÀ ĐỊA CHỈ ĐÓ AN TOÀN...