


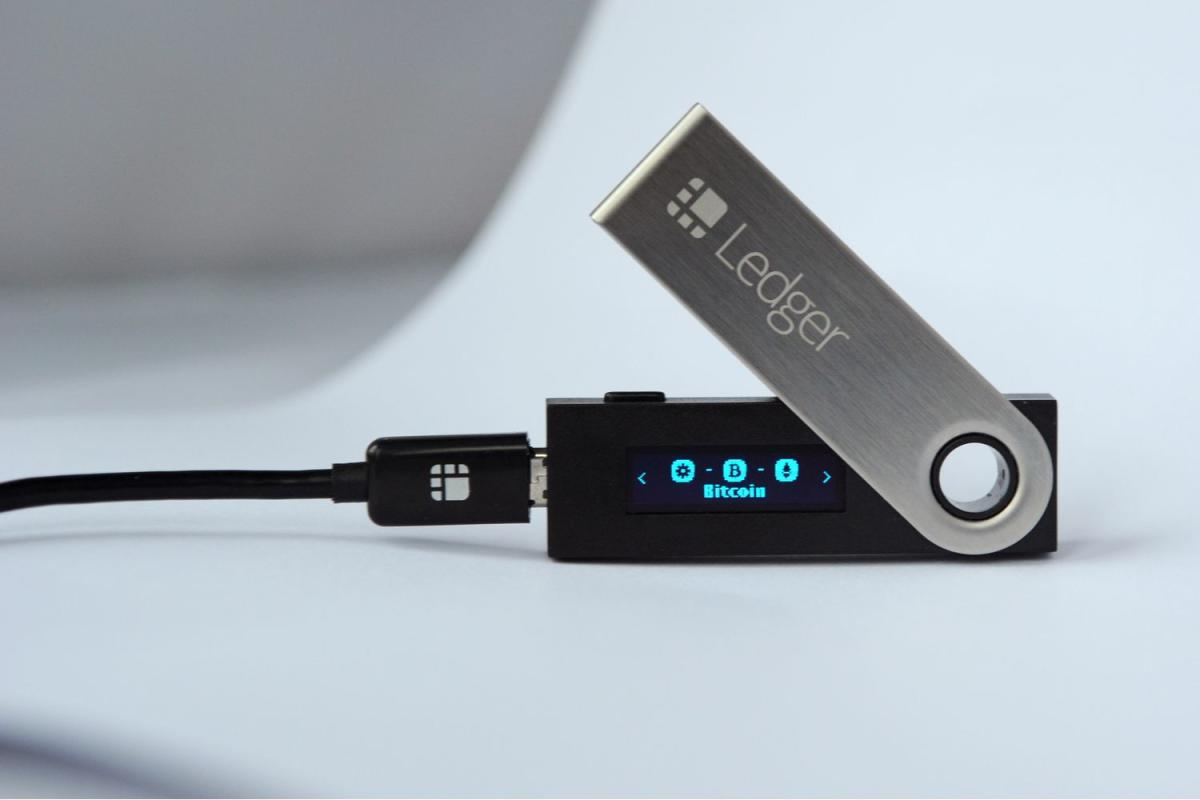
Vụ trộm ví phần cứng Ledger ở Đông Nam Á tiếp tục leo thang.
Ngày 11 tháng 10, Ledger xác nhận rằng trong quá trình điều tra các vụ việc người dùng mua thiết bị qua nhà phân phối CryptoBilis ở Đông Nam Á rồi bị thất thoát tài sản, hãng đã phát hiện “unauthorized hardware implant” trong ví phần cứng của ít nhất một người dùng bị ảnh hưởng. Đây là lần đầu tiên Ledger chính thức xác nhận thiết bị nạn nhân đã bị can thiệp vật lý vào phần cứng kể từ khi vụ việc bùng phát.
Trong khi đó, công ty phân tích on-chain Bitquery sau khi truy vết lại các địa chỉ liên quan gần đây đã ước tính quy mô tài sản bị nghi đánh cắp đã tăng lên khoảng 93,2 triệu USD, liên quan đến 315 ví, trải rộng trên nhiều blockchain như Bitcoin, Ethereum, Tron, BNB Chain, Polygon.
Tuy nhiên, 93,2 triệu USD hiện vẫn chỉ là kết quả phân tích trên chuỗi của bên thứ ba, không phải con số tổn thất được Ledger chính thức xác nhận.
Ledger lần đầu xác nhận: thiết bị của nạn nhân thực sự bị gắn thêm phần cứng
Diễn biến mới quan trọng nhất của vụ việc là việc sửa đổi vật lý không còn chỉ là suy đoán. Ledger cho biết, trên thiết bị của một người dùng bị ảnh hưởng đã thực sự phát hiện thêm các linh kiện phần cứng không được ủy quyền; công ty hiện vẫn đang liên hệ với các người dùng khác có thể bị ảnh hưởng, đồng thời phối hợp với cơ quan thực thi pháp luật và các đội ngũ an ninh mạng để điều tra.
Ledger đồng thời nhấn mạnh rằng hiện không có bằng chứng cho thấy hạ tầng an ninh, hệ thống hay dịch vụ của chính Ledger đã bị xâm nhập. Vì vậy, ở giai đoạn này, vụ việc gần với việc can thiệp chuỗi cung ứng hoặc sửa đổi vật lý thiết bị hơn là việc máy chủ, firmware hay bản thân chip bảo mật Secure Element của Ledger bị bẻ khóa từ xa.
Bản mổ xẻ kỹ thuật của Tibane Labs về thiết bị cấy ghép trên Ledger Nano X đã tiết lộ một phương thức tấn công khá tinh vi. Nghiên cứu phát hiện kẻ tấn công không hề cố bẻ khóa Secure Element quan trọng nhất của Ledger, mà thay vào đó lắp thêm một bo mạch siêu nhỏ vào bên trong một thiết bị Ledger thật, trực tiếp nghe lén đường truyền dữ liệu giữa Secure Element và màn hình OLED.
Khi người dùng thiết lập ví phần cứng lần đầu, Ledger sẽ hiển thị cụm từ khôi phục 24 từ trên màn hình. Thiết bị bị cấy ghép có thể đọc dữ liệu điểm ảnh truyền tới màn hình, nhận diện ra 24 từ tiếng Anh này, rồi thông qua mô-đun mạng di động LTE, thẻ SIM và ăng-ten của chính nó, gửi cụm từ khôi phục cho kẻ tấn công. Một khi kẻ tấn công có được cụm từ khôi phục đầy đủ, hắn có thể tạo lại cùng một ví trên một thiết bị khác, hoàn toàn không cần tiếp xúc lại với chiếc Ledger trong tay nạn nhân.
Genuine Check cũng có thể vẫn vượt qua bình thường
Điểm khó chịu nhất của kiểu tấn công này là thiết bị bị sửa đổi vẫn có thể là một chiếc Ledger thật sự.
Tibane Labs chỉ ra rằng thiết bị bị cấy ghép không sửa đổi Secure Element của Ledger, vì vậy con chip bảo mật ban đầu vẫn có thể chứng minh bình thường với Ledger Live rằng nó là hàng thật. Nói cách khác, người dùng có thể cầm trên tay một chiếc Ledger Nano X thật, bài kiểm tra Genuine Check chính thức cũng có thể hiển thị bình thường, nhưng bên trong thiết bị lại đã bị hàn thêm một bộ phần cứng nghe lén.
Điều này hoàn toàn khác với tình huống truyền thống “mua phải Ledger giả”. Rủi ro thực sự là thiết bị thật, nhưng bị ai đó lắp thêm phần cứng độc hại trong quá trình vận chuyển qua chuỗi cung ứng.
Kỹ thuật tấn công đã tiến hóa qua ít nhất ba thế hệ. Điều tra của Tibane Labs còn cho thấy kiểu cấy ghép này không phải là một lần độ chế thô sơ. Hiện các nhà nghiên cứu đã nắm được ít nhất 3 thế hệ thiết kế cấy ghép. Thiết bị thế hệ đầu tiên sớm nhất vẫn dùng rất nhiều dây hàn thủ công, thậm chí phải thu nhỏ pin gốc của Ledger mới nhét vừa bo mạch cấy ghép.
Ở các phiên bản mới hơn, kẻ tấn công đã chuyển sang dùng bảng mạch dẻo tùy chỉnh (flex PCB), với hình dạng mạch được thiết kế khớp trực tiếp với các điểm test của Ledger Nano X bản gốc, đồng thời bổ sung chip mạng di động chuyên dụng, eSIM và ăng-ten tùy chỉnh. Một số linh kiện thậm chí còn được sơn màu tương tự bo mạch chủ nguyên bản của Ledger, và mã số chip cũng bị mài xóa.
Tibane Labs cho rằng thiết kế này không còn giống sản phẩm thử nghiệm của một hacker cá nhân, mà gần với một chiến dịch tấn công có ngân sách, năng lực kỹ thuật và ý đồ sản xuất hàng loạt hơn.
Số tiền bị nghi bị đánh cắp tăng lên 93,2 triệu USD
Cuộc điều tra mới nhất của Bitquery tiếp tục mở rộng phạm vi nghi nạn nhân. Tính đến ngày 11 tháng 10, Bitquery cho biết đã lần ra khoảng 93,2 triệu USD tài sản bị nghi bị đánh cắp, liên quan đến 315 ví và trải rộng trên sáu blockchain. Trong đó, tài sản trong hệ sinh thái Tron vẫn chiếm phần lớn nhất; Bitcoin và Ethereum cũng có lượng tài sản lớn bị chuyển đi.
Bitquery đồng thời theo dõi được một phần tài sản bị đánh cắp sau đó di chuyển qua Tornado Cash, Zcash và các kênh hoán đổi khác. Nhóm nghiên cứu cho biết, tính đến bản cập nhật mới nhất, lại có thêm 1.736 ETH được đưa vào các quy trình của Tornado Cash và Zcash. Một phần tài sản cuối cùng được đổi sang USDC, và Bitquery cho rằng khoảng 5,35 triệu USD USDC đang nằm ở những địa chỉ mà Circle vẫn có khả năng đóng băng.
Tuy vậy, tất cả những điều trên vẫn chỉ là phân tích quy kết trên chuỗi. Ledger hiện chưa xác nhận rằng toàn bộ 315 ví đều là nạn nhân của cùng một vụ việc, cũng chưa chính thức xác nhận tổng thiệt hại 9.320.000 USD.
Sự việc này cũng đã khiến nhà phát hành stablecoin phải can dự. Trước đó, điều tra trên chuỗi cho thấy Tether đã đóng băng khoảng 10 triệu USD USDT liên quan đến các địa chỉ nghi có liên quan đến vụ trộm.
Đây cũng là một khác biệt quan trọng giữa stablecoin tập trung và các tài sản tiền mã hóa gốc như BTC, ETH. USDT, USDC có thể bị nhà phát hành đưa vào danh sách đen và đóng băng token trong các địa chỉ cụ thể, nhưng Bitcoin hoặc ETH gốc một khi đã bị kẻ tấn công kiểm soát và chuyển đi thành công thì việc truy hồi thường khó hơn nhiều.
CryptoBilis đã ngừng bán toàn bộ ví phần cứng
Khi vụ việc lần đầu được phanh phui, Ledger chỉ yêu cầu CryptoBilis tạm dừng việc bán và giao hàng các sản phẩm Ledger. Ledger mới nhất cho biết CryptoBilis đã tiếp tục dừng bán toàn bộ tồn kho ví phần cứng, cho đến khi kết quả điều tra trở nên rõ ràng hơn.
Điểm này đặc biệt thu hút sự chú ý của thị trường, vì CryptoBilis không phải một người bán trực tuyến vô danh thông thường, mà từng là một trong những kênh phân phối chính thức của Ledger tại Malaysia, Indonesia và Philippines. Do đó, nếu cuối cùng xác nhận rằng việc cấy ghép liên quan đã xảy ra trong chuỗi cung ứng bán lẻ chính thức, tác động sẽ không chỉ dừng ở Ledger, mà còn ảnh hưởng đến toàn bộ mô hình niềm tin mà ngành ví phần cứng lâu nay vẫn dựa vào: “nhà phân phối được ủy quyền thì an toàn hơn”.
Ledger còn cho biết thêm rằng, các trường hợp tài sản đã được xác nhận là bị rút sạch hiện đều liên quan đến những thiết bị được bán qua CryptoBilis, trong khi kênh bán trực tiếp do Ledger tự vận hành hiện chưa phát hiện vấn đề tương tự. Thông tin này tiếp tục tập trung trọng tâm điều tra vào một chuỗi cung ứng cụ thể, chứ không phải toàn bộ dòng sản phẩm toàn cầu của Ledger.
Ledger hiện vẫn duy trì mức cảnh giác cao đối với người dùng gần đây mua thiết bị từ CryptoBilis. Nếu thiết bị chưa được thiết lập, Ledger khuyến nghị không nên khởi tạo. Nếu đã hoàn tất thiết lập và đã nạp tài sản vào đó, thì nên cân nhắc chuyển tài sản sang một ví phần cứng mới đáng tin cậy, và bắt buộc phải tạo một cụm từ khôi phục hoàn toàn mới (new recovery phrase). Chỉ đổi phần cứng nhưng tiếp tục dùng lại cụm 24 từ cũ sẽ không giải quyết được vấn đề. Nếu cụm từ khôi phục từng được hiển thị trên màn hình của thiết bị bị cấy ghép, thì phải giả định rằng nó có thể đã bị rò rỉ.
"Ví phần cứng Ledger thực sự bị ‘động tay động chân’! Ledger xác nhận thiết bị bị cấy ghép, số tiền nghi bị đánh cắp tăng lên 93,2 triệu USD" bài viết này ban đầu được đăng tại (Blockcast).