Nhà sáng lập Binance CZ nhận định rằng bằng chứng cho thấy đây là một cuộc tấn công chuỗi cung ứng có phạm vi hạn chế, nhắm vào một nhà cung cấp duy nhất, chứ không phải lỗi ảnh hưởng đến toàn bộ dòng sản phẩm của Ledger.
3. Những thay đổi bất thường tại CryptoBilis
3.1 Thay đổi quyền sở hữu
Hồ sơ công ty cho thấy tính đến ngày 3 tháng 8, một cá nhân tên Jiaming, có địa chỉ đăng ký tại tỉnh Hắc Long Giang, Trung Quốc, nắm giữ 100% cổ phần của CryptoBilis.
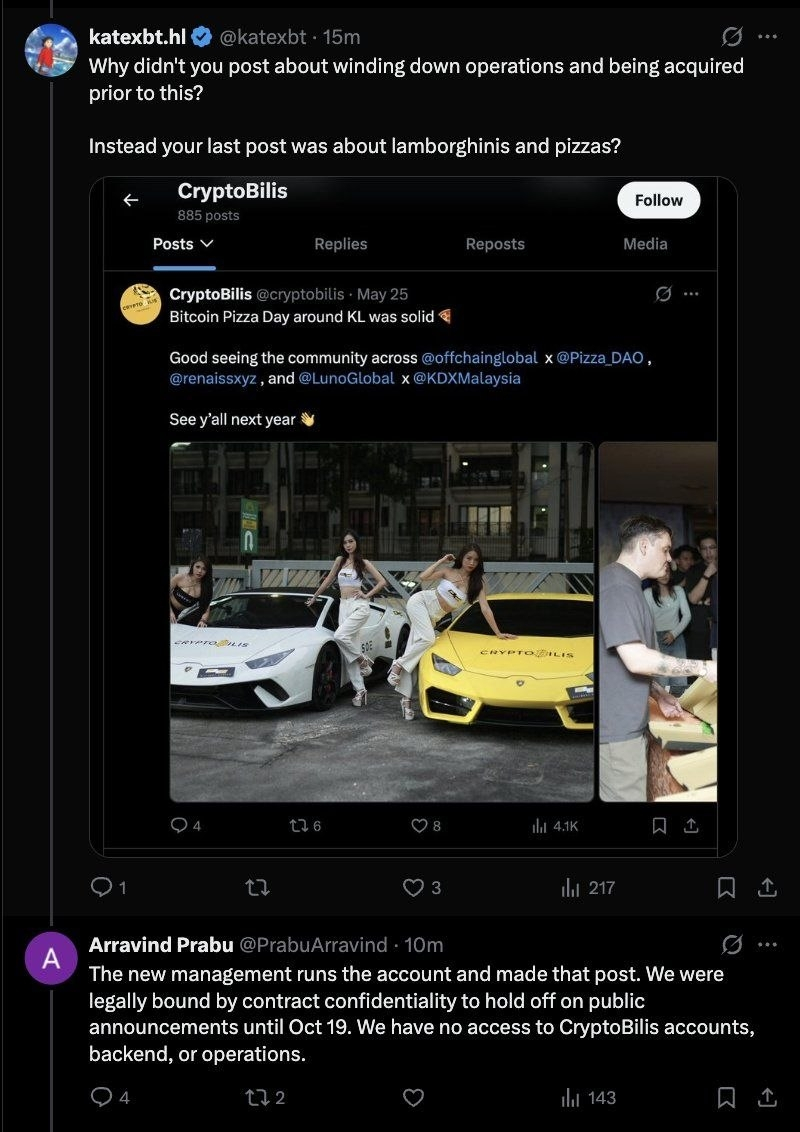
Cựu đồng sáng lập xác nhận thương vụ mua lại đã hoàn tất vào tháng 3, đồng thời chủ sở hữu cũ đã rút khỏi mọi vai trò vận hành, quản lý và hành chính. Nhà sáng lập này, người không còn quyền truy cập vào hoạt động của công ty kể từ sau thương vụ, cho biết: “Chúng tôi không còn là một phần của công ty nữa” và kêu gọi ban lãnh đạo hiện tại minh bạch.
3.2 Chưa xác lập được mối liên hệ với vụ tấn công
Ở thời điểm này, chưa có bằng chứng xác thực nào xác lập mối liên hệ trực tiếp giữa việc thay đổi quyền sở hữu tại CryptoBilis và các vụ xâm nhập ví.
4. Mark Karpelès phát hiện mô-đun cấy ghép
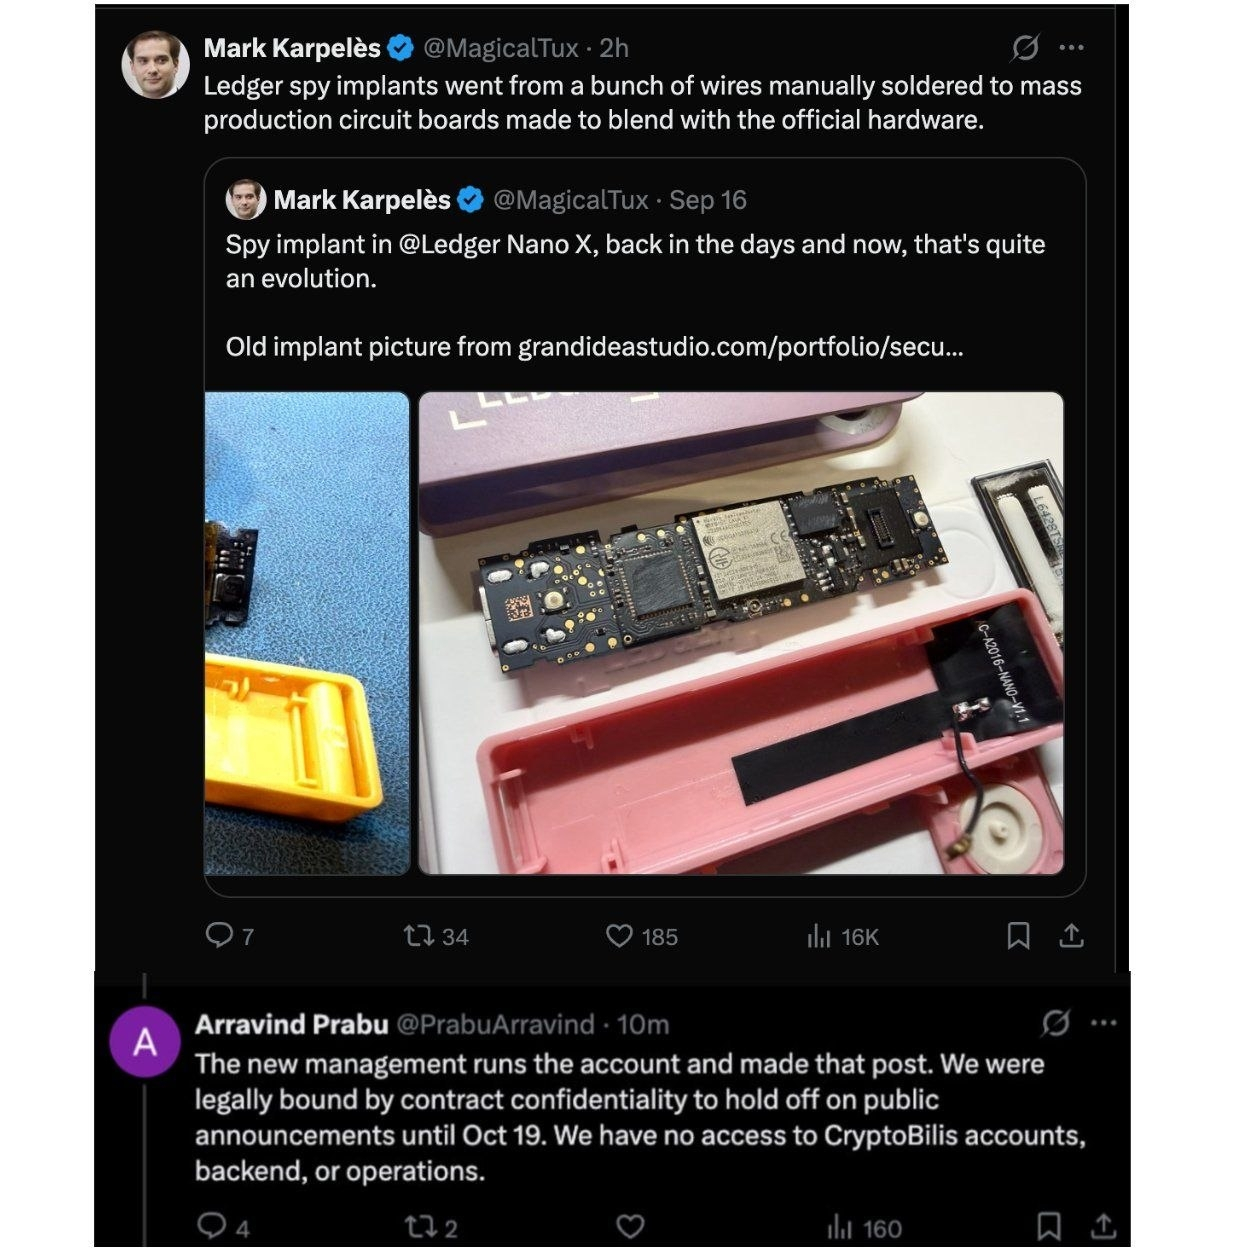
Cựu CEO của Mt. Gox, Mark Karpelès, tiết lộ rằng một thiết bị Ledger có nguồn gốc từ Malaysia mà ông kiểm tra có chứa một mô-đun gián điệp bị nghi ngờ.
4.1 Chi tiết kỹ thuật
Mô-đun được giấu ở vị trí lớp đệm ban đầu của màn hình và bao gồm các thành phần sau:
· Một bộ phận liên lạc LTE
· Một ăng-ten
· Một eSIM
· Một bộ vi điều khiển được kết nối với bus SPI của Ledger
4.2 Nguyên lý tấn công
Theo Karpelès, mô-đun cấy ghép phân tích nội dung hiển thị trên màn hình, ghi lại cụm từ khôi phục ngay khi cụm từ này được hiển thị cho người dùng, rồi truyền cụm từ đó cho bên thứ ba qua mạng LTE. Sau đó, kẻ tấn công có thể theo dõi các địa chỉ ví của nạn nhân và chọn thời điểm thích hợp để chuyển tài sản.
Vấn đề lớn: vì phần tử bảo mật ban đầu vẫn còn nguyên vẹn, quy trình xác minh tính xác thực chính thức của Ledger có thể không phát hiện được kiểu sửa đổi vật lý này.