


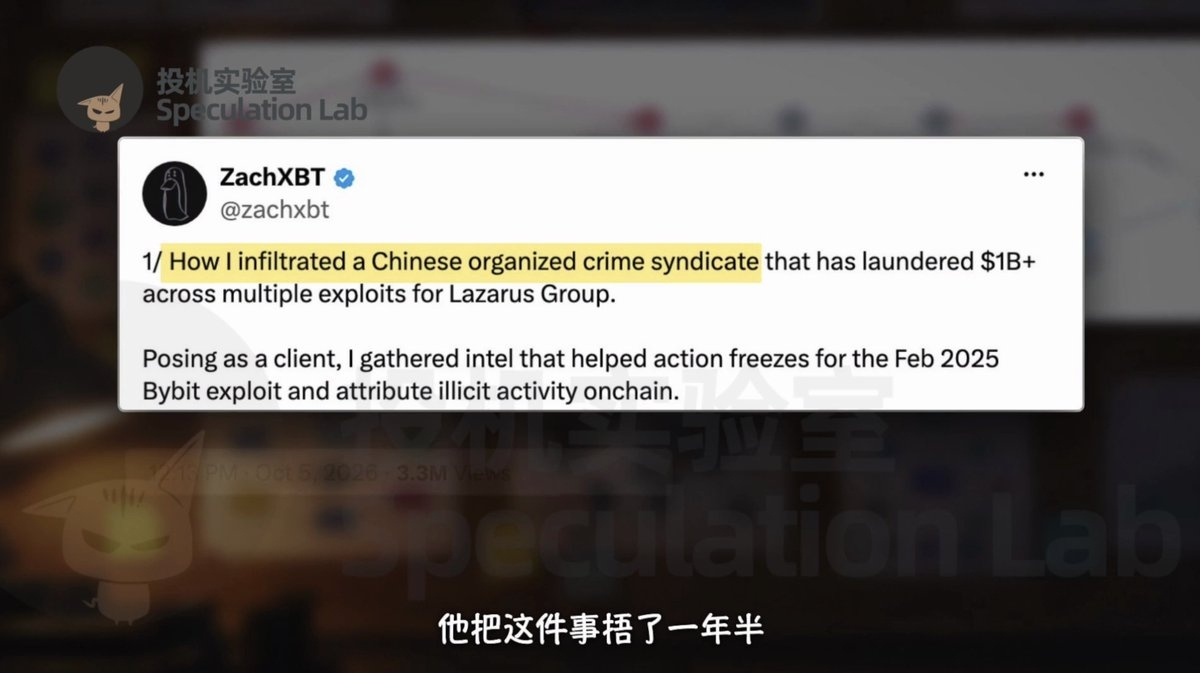
Thám tử on-chain ZachXBT bỏ ra gần 350.000 USD, giả làm kẻ lừa đảo phát hành token để úp sọt nhà đầu tư, rồi trà trộn vào một nhóm người Trung Quốc bị tình nghi rửa tiền cho tin tặc Triều Tiên. Vừa giao dịch, anh vừa dò la manh mối. Sau nhiều tuần nằm vùng, anh ghép các đoạn trò chuyện với dòng tiền trên chuỗi. Cuộc điều tra này đến ngày 5 tháng 10 năm 2026 mới được công khai, tức là một năm rưỡi sau khi chiến dịch bắt đầu. Kịch tính nhất là đối phương không chỉ xem anh như bạn, mà còn chủ động tiết lộ dòng tiền Triều Tiên chảy về đâu, thậm chí còn muốn lôi kéo anh cùng tham gia kiếm tiền.
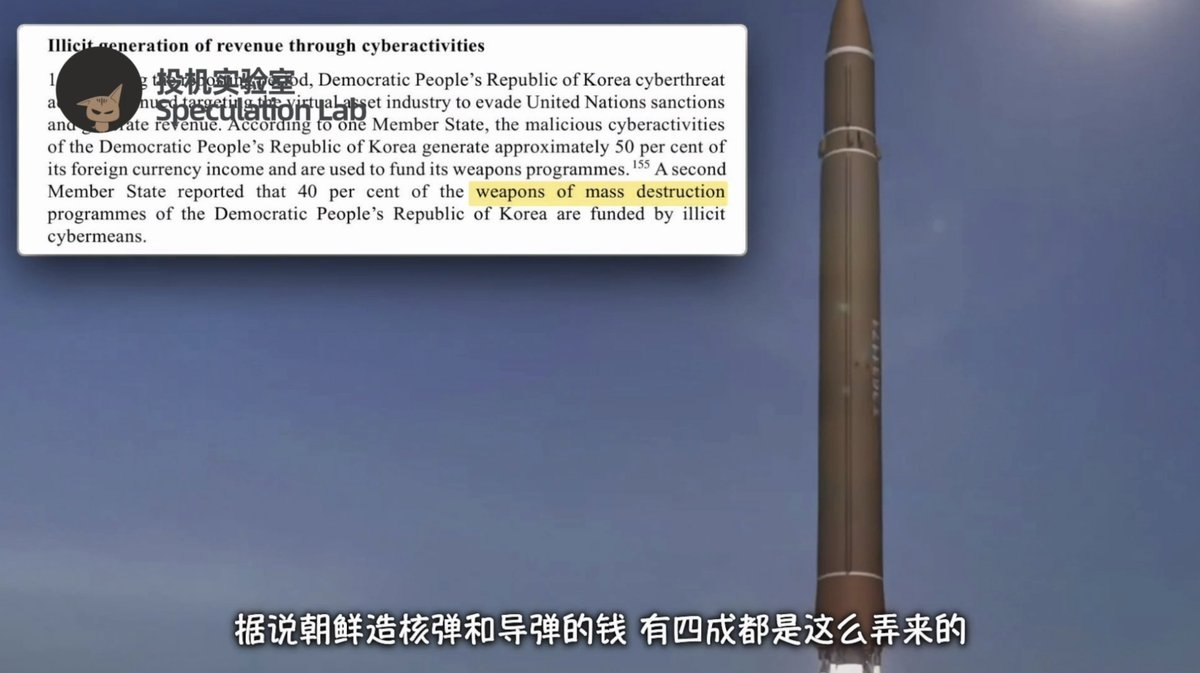
Những tin tặc Triều Tiên trong video là Lazarus. Các hoạt động mạng có liên hệ với Triều Tiên từ lâu đã được xem là một trong những nguồn thu của nước này. Cách nói “40% kinh phí” chính xác hơn là: báo cáo của nhóm chuyên gia Liên Hợp Quốc năm 2024 dẫn lời một quốc gia thành viên cho biết khoảng 40% kinh phí cho chương trình vũ khí hủy diệt hàng loạt của Triều Tiên đến từ các hoạt động mạng bất hợp pháp. Điều đó không có nghĩa là có thể quy từng vụ đánh cắp tiền mã hóa cho một quả tên lửa cụ thể, nhưng nó lý giải vì sao một vụ trộm tại sàn giao dịch lại có thể kéo theo những vấn đề an ninh vượt xa phạm vi giới tiền mã hóa.
1,5 tỷ USD đã bị chuyển đi như thế nào
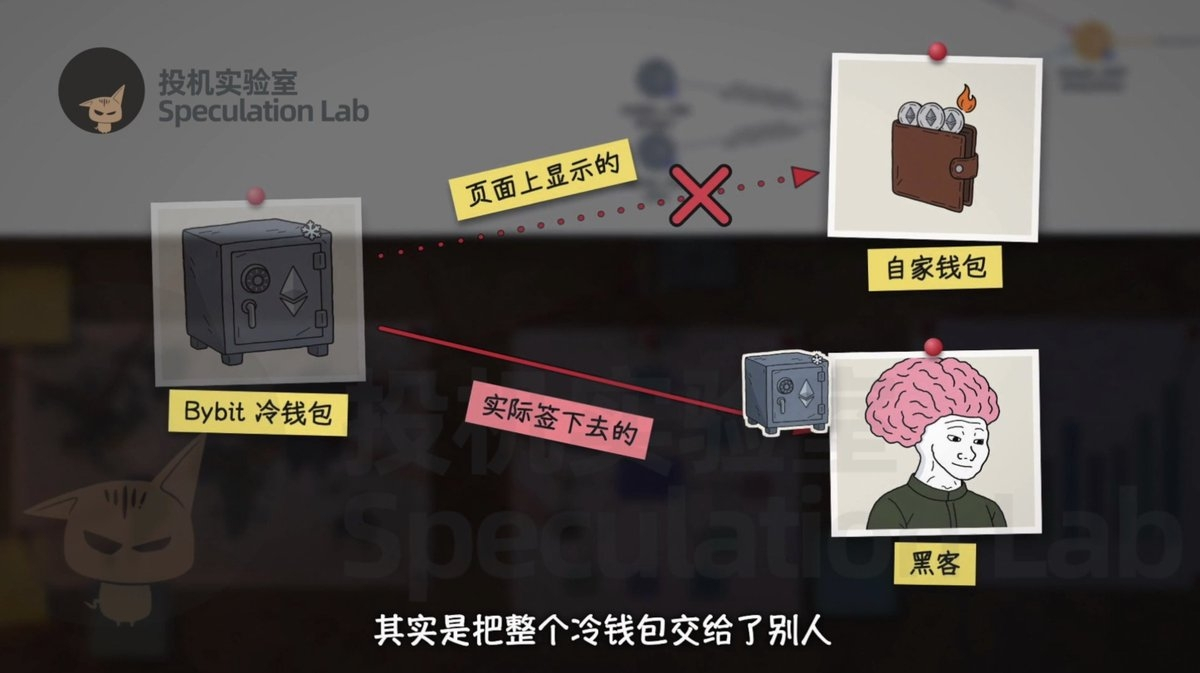
Câu chuyện bắt đầu vào tối ngày 21 tháng 2 năm 2025. Nhân viên quản lý ví của Bybit thao tác như thường lệ, chuẩn bị chuyển một phần Ethereum ra khỏi ví lạnh. Địa chỉ trên màn hình trông có vẻ đúng, trang web cũng không có gì sai, nhưng theo lời kể trong video, mã phía sau đã bị ai đó chỉnh sửa từ trước. Giao dịch mà nhân viên ký thực chất đã trao quyền kiểm soát ví lạnh cho kẻ tấn công. Chưa đầy ba phút, khoảng 400.000 Ethereum cùng các tài sản khác bị chuyển đi, gây thiệt hại gần 1,5 tỷ USD. Một chữ ký trông có vẻ bình thường đã trở thành cánh cửa mở đầu cho vụ trộm khổng lồ.
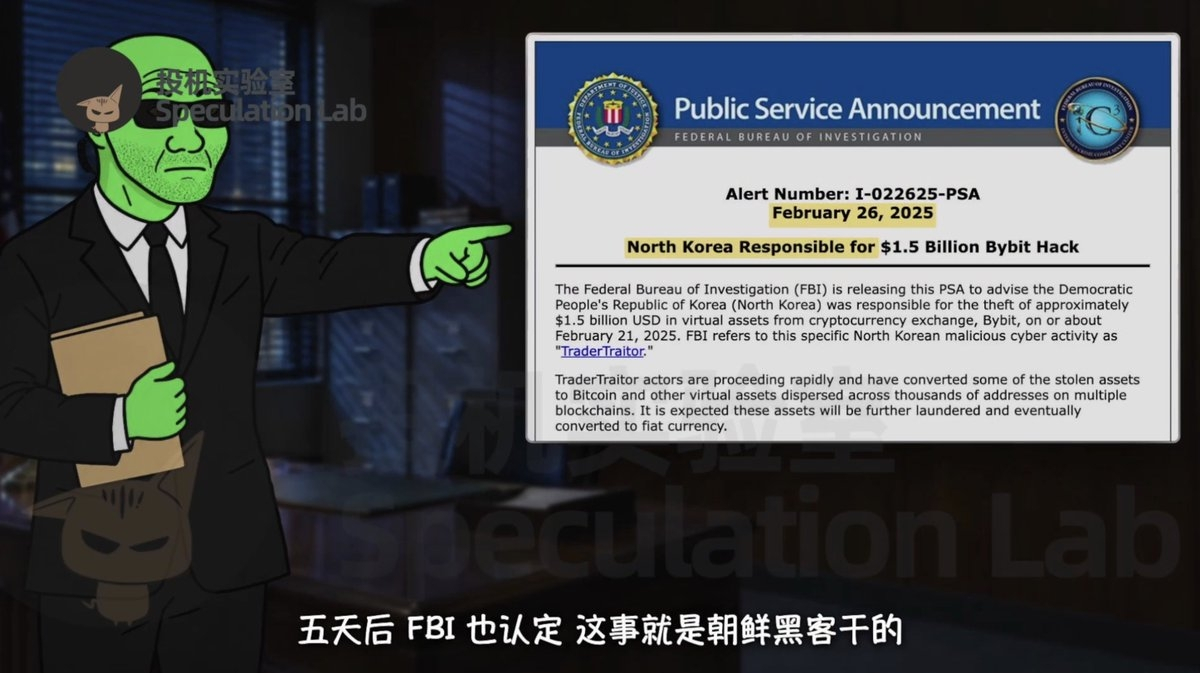
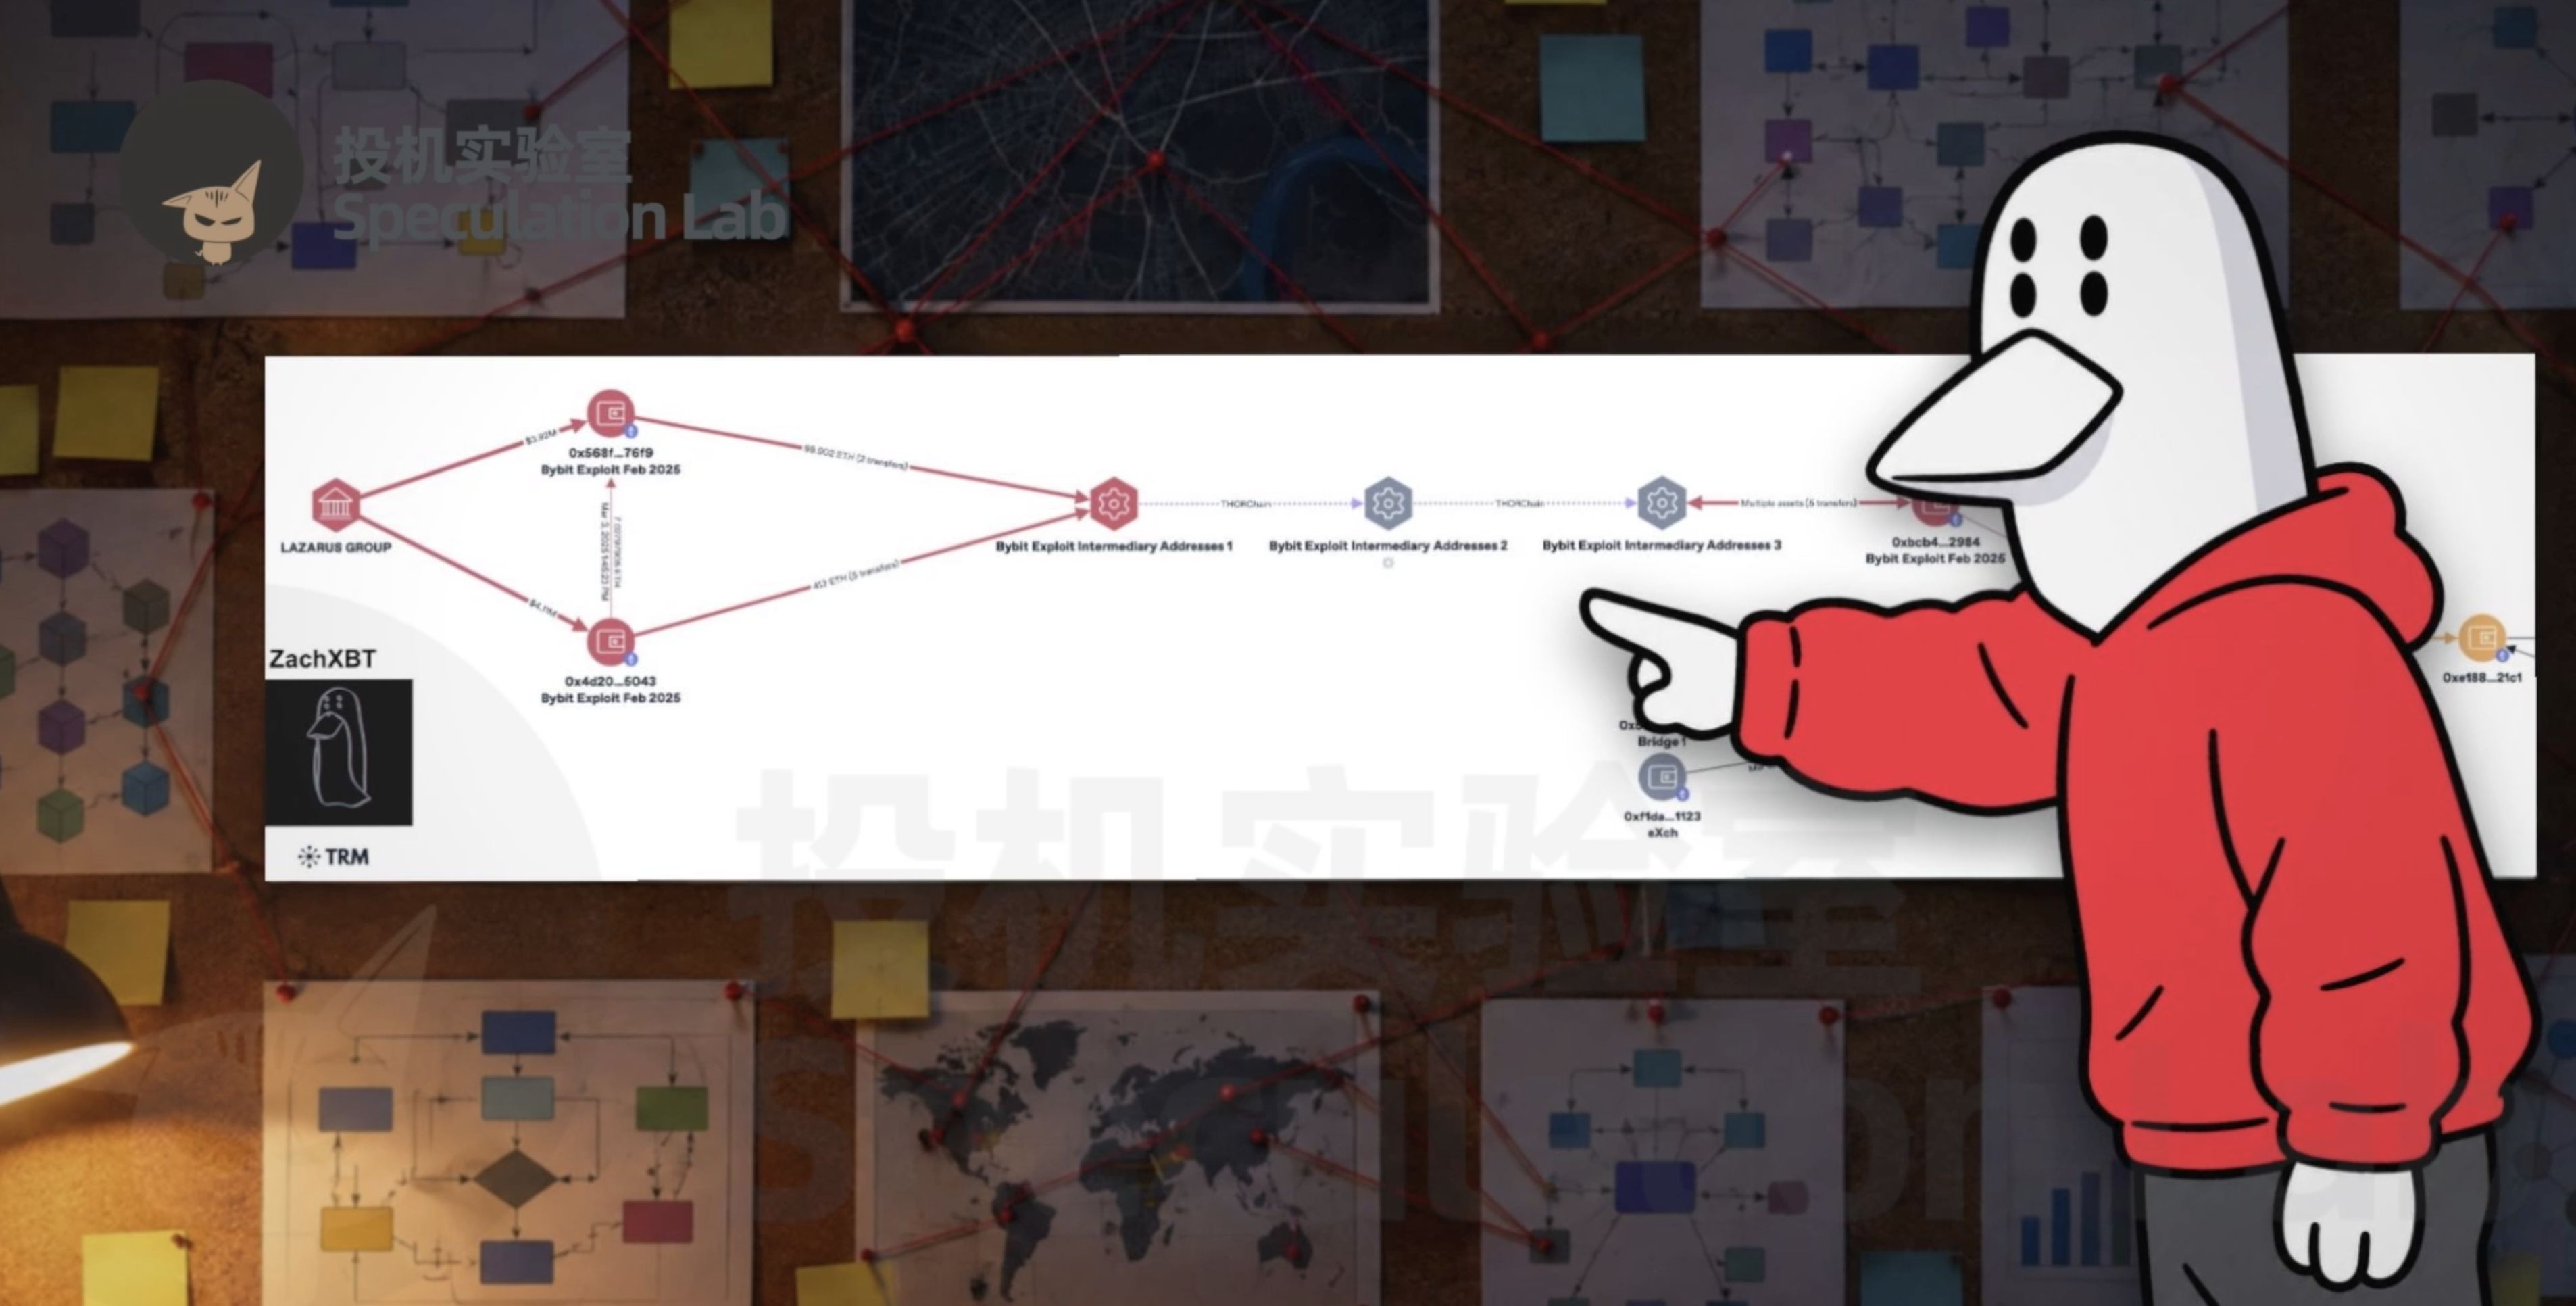
Theo video thuật lại, chỉ khoảng một tiếng sau vụ trộm, ZachXBT đã đăng cảnh báo trên Telegram, sớm hơn 24 phút so với lúc ông chủ Bybit công khai thừa nhận vụ việc. Tối hôm đó, anh tiếp tục đưa ra manh mối và nhận định vụ tấn công có liên quan đến tin tặc Triều Tiên. Nhà điều tra này có hàng triệu người theo dõi trên X, từng bị lừa trong giới tiền mã hóa từ những năm đầu, rồi bắt đầu chuyên lần theo dấu vết trên chuỗi để truy tìm tài sản bị đánh cắp. Trong khi đó, ông chủ Bybit livestream suốt đêm, vay tiền mã hóa và mua thêm để bù đắp khoản thiếu hụt. Ngày 26 tháng 2, FBI ra thông báo quy trách nhiệm vụ trộm cắp trị giá khoảng 1,5 tỷ USD cho hoạt động TraderTraitor có liên quan đến Triều Tiên.
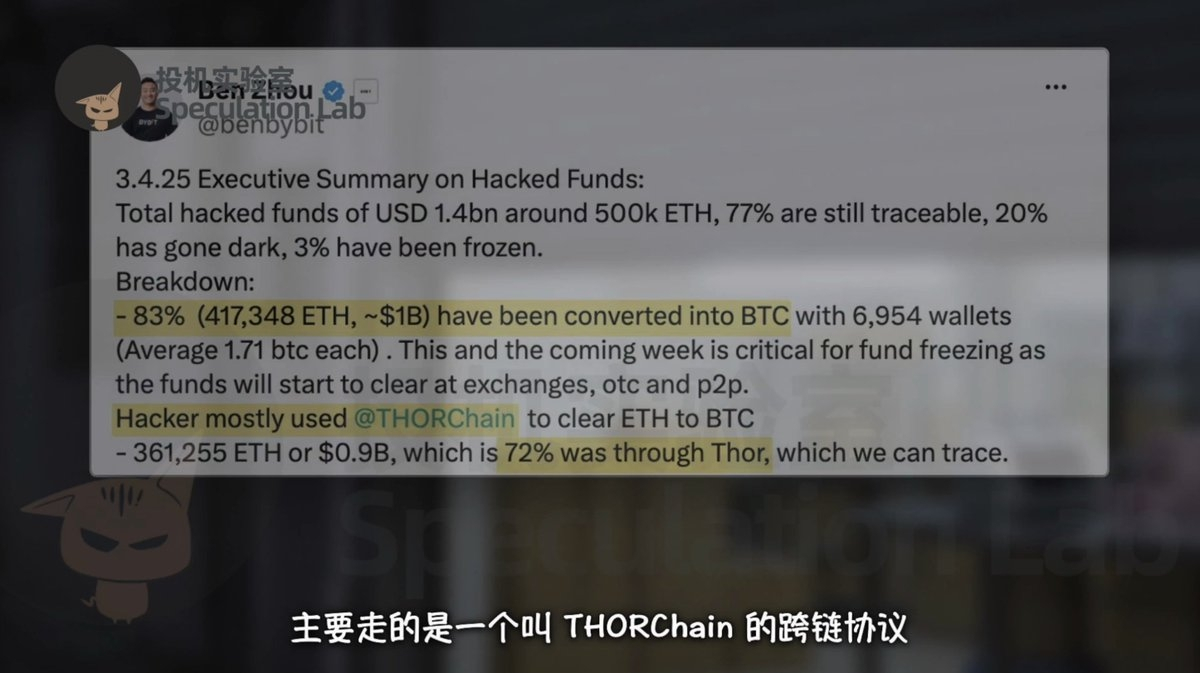
Có thể nhìn thấy tiền đi đâu không có nghĩa là có thể chặn được nó. Các giao dịch Ethereum công khai và minh bạch; sàn giao dịch có thể theo dõi và áp dụng biện pháp với những địa chỉ liên quan. Nhưng video cho biết số Ethereum bị đánh cắp này đã được chuyển đi sạch trong chỉ mười ngày, phần lớn đổi sang Bitcoin, chủ yếu qua giao thức cross-chain THORChain. Giao thức này không yêu cầu đăng ký tài khoản theo cách truyền thống nên rất khó chặn; các giao dịch đổi tiền còn tạo ra khoảng 5,5 triệu USD phí. Tuy nhiên, đổi tiền mã hóa sang Bitcoin chỉ giải quyết được khâu chuyển tiền; để biến tiền bẩn thành tiền có thể sử dụng trong thực tế, vẫn cần có người tiếp nhận ở khâu sau.
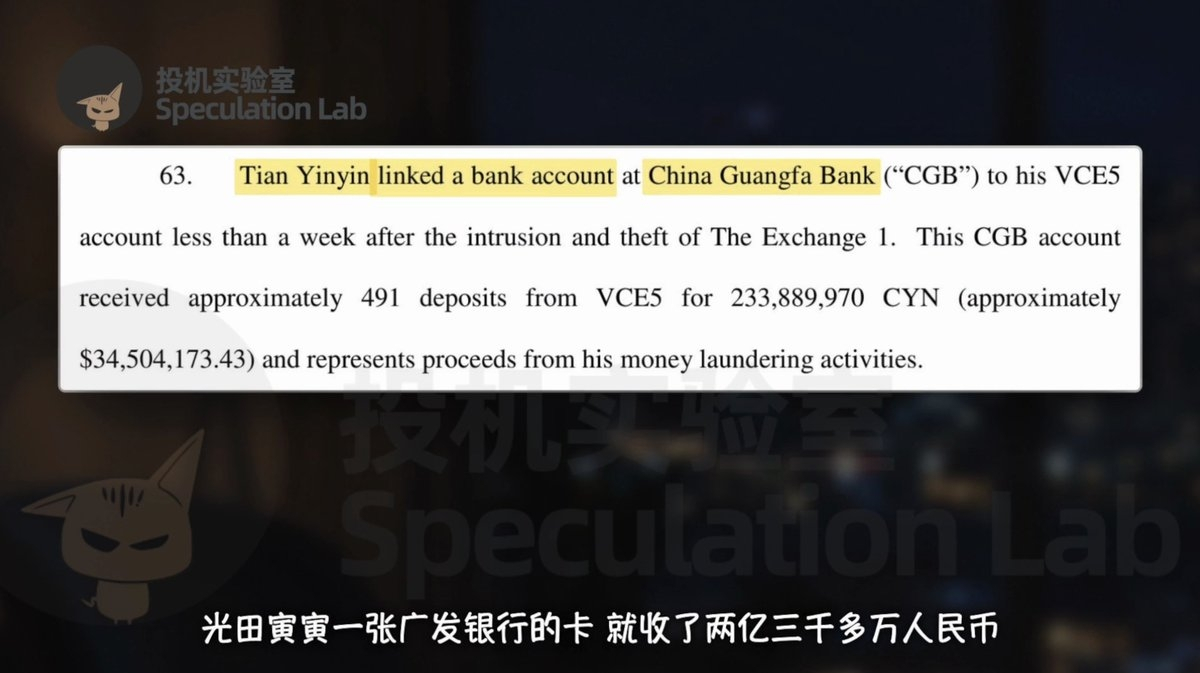
Những người trung gian Trung Quốc xử lý tiền bẩn cho tin tặc Triều Tiên không phải lần đầu xuất hiện trong các vụ án công khai. Năm 2020, Bộ Tư pháp Mỹ truy tố Tian Yinyin và Li Jiandong, cáo buộc hai người rửa hơn 100 triệu USD tài sản mã hóa cho tin tặc có liên quan đến Triều Tiên. Video trích dẫn hồ sơ vụ án cho biết tiền bán tiền mã hóa được chuyển vào các tài khoản ngân hàng trong nước; một tài khoản Ngân hàng Guangfa đứng tên Tian Yinyin đã nhận hơn 200 triệu nhân dân tệ. Đây là các cáo buộc và tài liệu vụ án thời điểm đó, không thể thay thế bằng chứng trong cuộc điều tra lần này, nhưng chúng cho thấy mạng lưới rửa tiền luôn là mắt xích then chốt giữa việc đánh cắp tiền mã hóa và biến chúng thành tiền mặt.
Hoạt động ngầm kín đáo nhất lộ ra trong nhóm hỗ trợ công khai
Trong vụ Bybit lần này, video cho biết phía Triều Tiên giao phần lớn công việc rửa tiền cho các nhóm bên ngoài. Những người tiếp nhận không chỉ phải chuyển tiền mã hóa, mà đôi khi còn phải ứng vốn và chịu áp lực khi tiền bị kẹt giữa chừng. Vì vậy, chỉ cần một giao dịch đổi tiền chậm được thanh toán, họ sẽ chạy đến các nhóm công khai của giao thức, giả làm người dùng bình thường để giục bộ phận hỗ trợ. ZachXBT nhắm đến chính sự tương phản này: chuỗi luân chuyển tiền có thể bị chia nhỏ rất phức tạp, nhưng người trực tiếp thao tác vẫn sẽ sốt ruột, phàn nàn và chủ động đưa mã giao dịch ra. Hoạt động ngầm cứ thế để lộ sơ hở trong các nhóm hỗ trợ công khai.
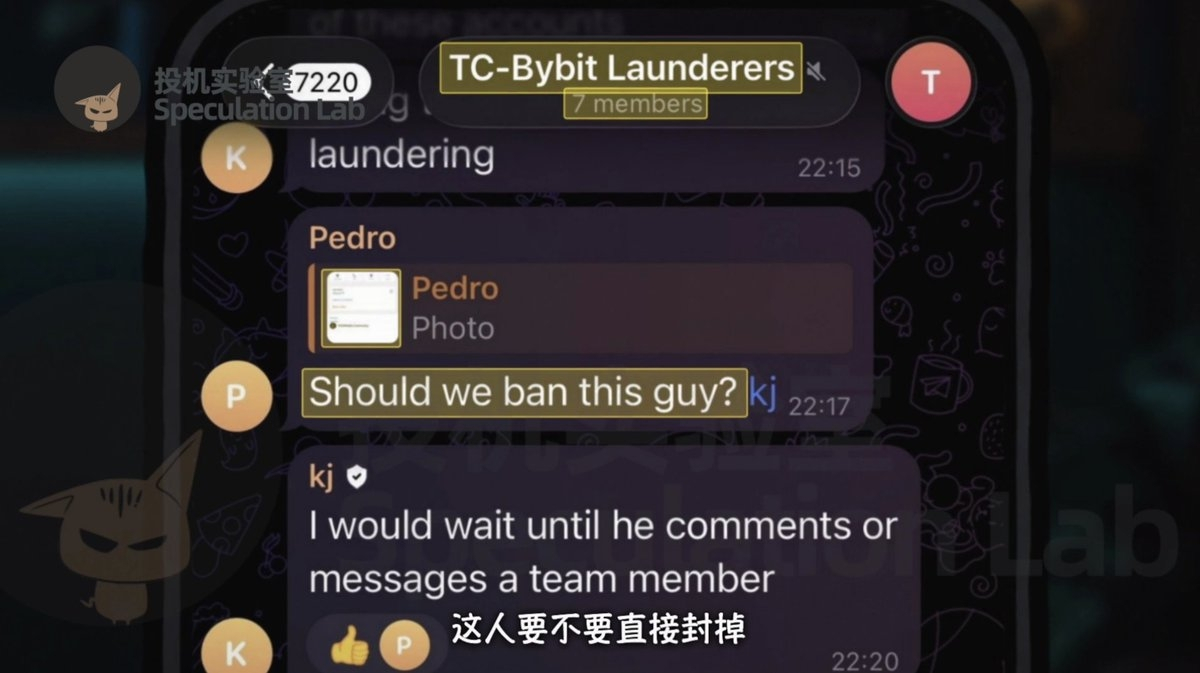
Vài ngày sau vụ Bybit, ZachXBT tìm thấy hơn 15 tài khoản tương tự trong các nhóm công khai trên Telegram và Discord. Anh lần theo từng đơn hàng mà họ cầu cứu và phát hiện tất cả đều liên quan đến tiền bị đánh cắp từ Bybit. Video còn đề cập rằng một số nhân viên hỗ trợ khách hàng đã trao đổi manh mối riêng với anh và lập một nhóm nhỏ tên là “Những kẻ rửa tiền Bybit”. Có người đăng ảnh chụp tài khoản, hỏi có nên khóa luôn không, nhưng anh bảo họ cứ chờ đã: đợi người đó tự lên tiếng hoặc lại tìm đến bộ phận hỗ trợ. Giữ tài khoản lại có thể giúp giữ được manh mối về giao dịch tiếp theo.
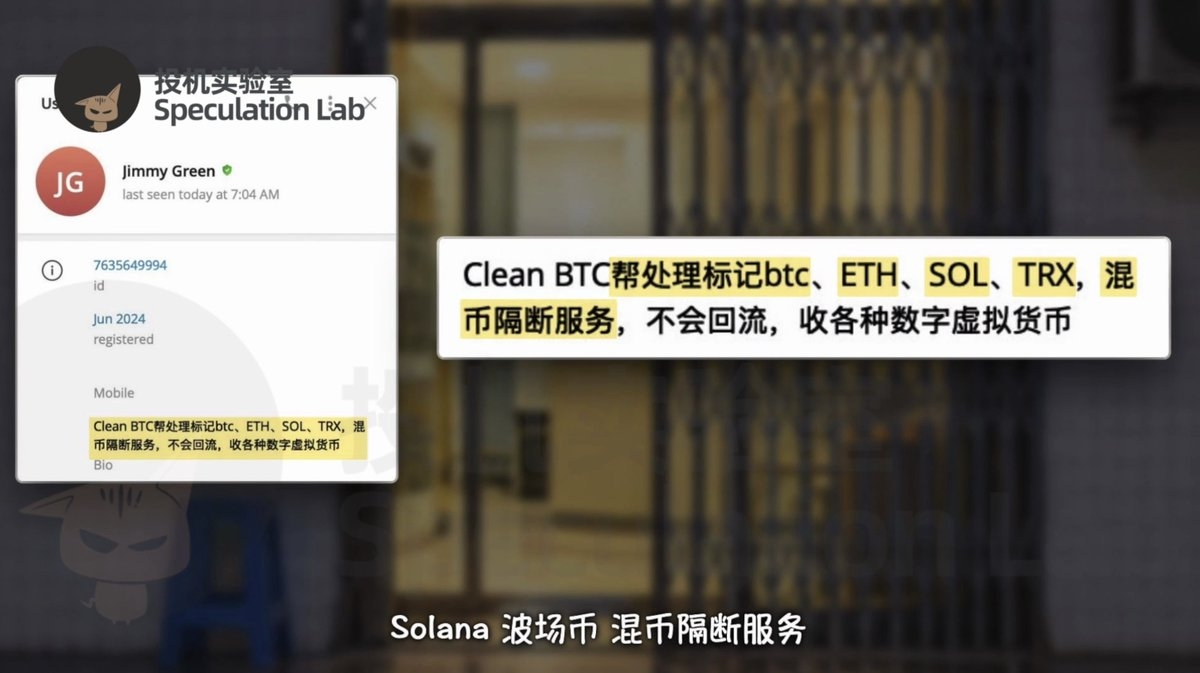
Một tài khoản trong số đó có tên Jimmy Green. Ngày 25 tháng 2, anh ta phàn nàn trong nhóm THORChain có hơn mười nghìn thành viên rằng giao dịch đổi tiền không thành công. Nhân viên hỗ trợ yêu cầu đăng mã giao dịch, và anh ta thật sự đăng lên. ZachXBT lần theo mã này và phát hiện khoản tiền đang bị kẹt là hơn 4 Ethereum; cùng ngày, ví thanh toán vừa nhận 64 Ethereum từ địa chỉ của tin tặc Bybit. Xem tiếp phần giới thiệu của Jimmy, anh ta còn dùng tiếng Trung để quảng cáo dịch vụ xử lý Bitcoin, Ethereum, Solana và TRON bị đánh dấu, kèm dịch vụ tạo lớp ngăn cách để trộn tiền. Danh tính vẫn chưa được xác minh, nhưng quảng cáo dịch vụ đã công khai ngay trước mắt.
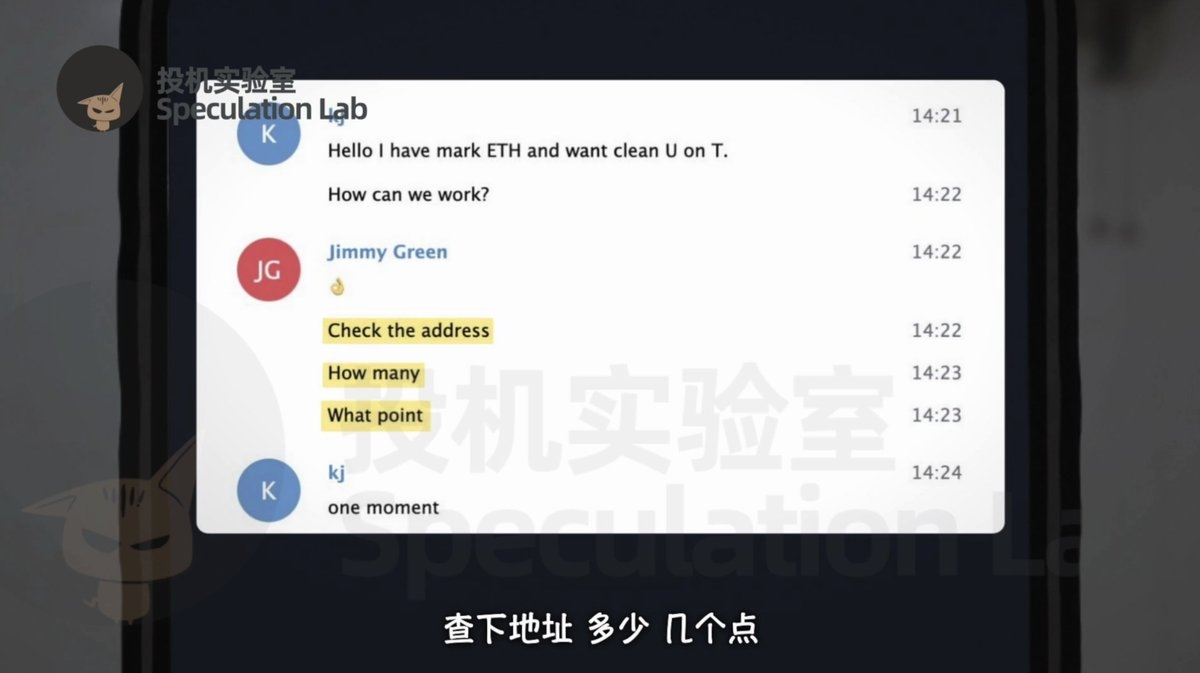
Chưa đầy một giờ sau khi Jimmy lên tiếng trong nhóm, ZachXBT đã nhắn tin riêng cho anh ta. Anh dùng bí danh KJ, giả vờ có Ethereum bị đánh dấu và muốn đổi thành U “sạch” trên TRON. Jimmy trả lời rất nhanh bằng phần mềm dịch, chỉ quan tâm đến địa chỉ, số lượng và phí. ZachXBT nói sẽ bắt đầu bằng một giao dịch nhỏ, nếu ổn thì tăng quy mô, rồi hai bên thống nhất mức phí 5%. Jimmy trả lời một chữ OK. Sau này có người hỏi KJ có phải viết tắt của Kim Jong-un không, anh còn đùa: “Bị bạn phát hiện rồi.” Cứ thế, danh tính ngụy trang lọt vào danh sách khách hàng của đối phương.
Mỗi giao dịch đều đang đánh đổi bằng thua lỗ để lấy tin tình báo
Ngày 6 tháng 3, ZachXBT tạo một ví mới, nạp gần 350.000 USDC rồi gửi ảnh chụp số dư cho Jimmy. Đối phương gửi mã nhận tiền; giao dịch đầu tiên chỉ thử 100 USD, hai phút sau anh nhận lại 100 USDT trên TRON, không bị tính phí thử. Giao dịch thứ hai tăng lên 10.000 USD. Sau hơn 40 phút chờ đợi, cuối cùng 9.500 USD được chuyển đến, vừa khéo bị trừ 5%. Jimmy còn giải thích mình sắp đến công ty, bảo khách đừng lo và nhấn mạnh chữ tín là trên hết. Lối nói chuyện nhận đơn thành thạo ấy khiến một giao dịch bị nghi là rửa tiền nghe chẳng khác gì dịch vụ đổi tiền thông thường.
Đơn thứ ba là 25.000 USD. Jimmy nói ở trong nước đã tối, anh ta phải gọi người đến hỗ trợ nên lúc đầu sẽ chậm một chút. ZachXBT tranh thủ hỏi: việc này do anh làm một mình hay cả nhóm cùng làm? Jimmy trả lời rằng làm một mình dễ bị đóng băng tiền, nên mỗi người phụ trách một đoạn; sau khi nhận được U thì chia cho các đơn vị đổi tiền khác nhau, tức những người đổi stablecoin lấy tiền mặt ngoài sàn. Cuối cùng, số tiền trả lại là 23.750 USD, vừa khéo bị trừ 5%. Những câu trả lời này giúp nhà điều tra thấy không chỉ có một tài khoản nhận đơn, mà còn là cả một mạng lưới xử lý có phân công và các bên ở đầu vào, đầu ra.
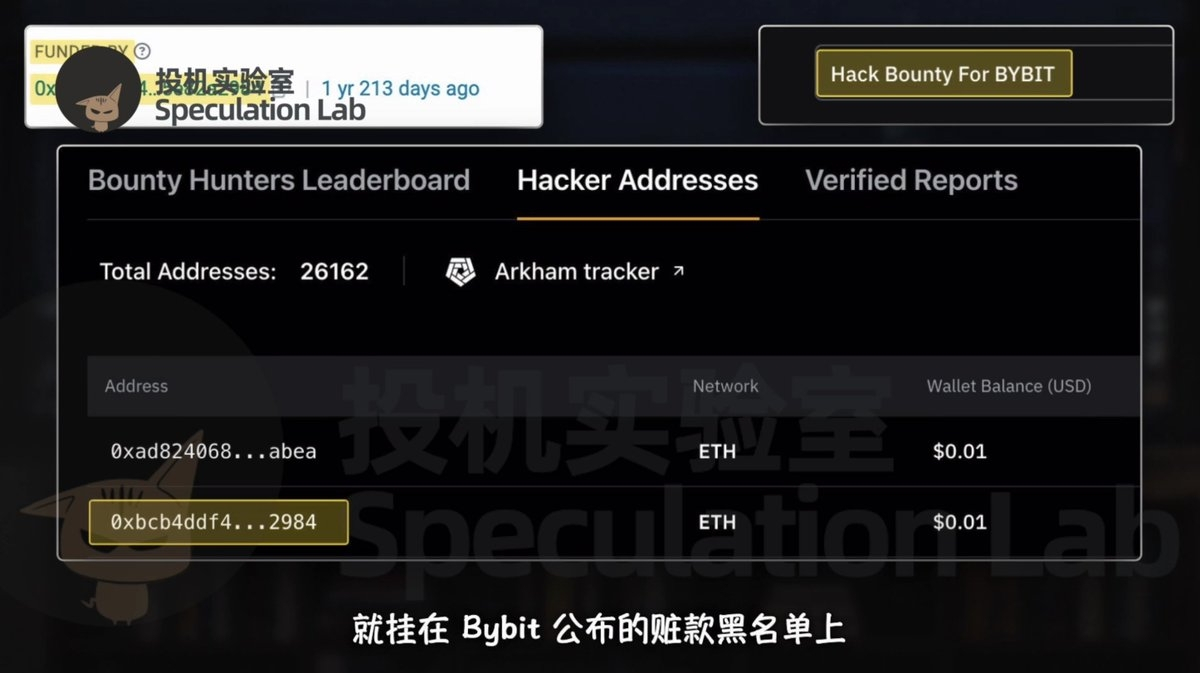
Thứ thật sự nối Jimmy với tiền bẩn từ Bybit là một khoản phí thợ đào không đáng kể. Địa chỉ nhận tiền Jimmy đưa là một ví mới. Mười phút sau khi ví nhận tiền, một địa chỉ khác mới chuyển vào một ít Ethereum để trả phí giao dịch. Địa chỉ cung cấp khoản phí thợ đào này lại nằm trong danh sách đen các địa chỉ nhận tiền bẩn do Bybit công bố. Cứ thế, người trò chuyện, ví nhận tiền và địa chỉ tiền bẩn đã biết được nối thành một chuỗi. Sau khi hoàn tất những giao dịch đầu tiên, ZachXBT không tiếp tục đổi hơn 310.000 USD còn lại trong ví, mà chuyển số tiền đó đi ngay trong ngày.
Trong vài ngày tiếp theo, ZachXBT gần như không trả lời Jimmy. Ngày 10 tháng 3, đối phương liên tục gửi lời hỏi thăm từ sáng sớm, cuối cùng chỉ gửi một dấu hỏi. ZachXBT giả vờ tỏ vẻ mất kiên nhẫn, bảo anh ta đừng giục mãi; có đơn thì tự nhiên sẽ liên hệ. Jimmy vội giải thích rằng tiền mã hóa của Triều Tiên đã bị đình lại mười ngày, cả nhóm cần tìm việc làm, đã chuẩn bị sẵn 1 triệu USD và có thể bắt đầu bất cứ lúc nào. Anh ta tưởng mình đang thuyết phục khách hàng, nhưng thực chất lại tiết lộ việc kinh doanh bị đình trệ, nguồn tiền từ phía trên và sự chuẩn bị vốn của cả nhóm. Nhà điều tra lần theo cuộc trò chuyện này và có thêm manh mối mới.
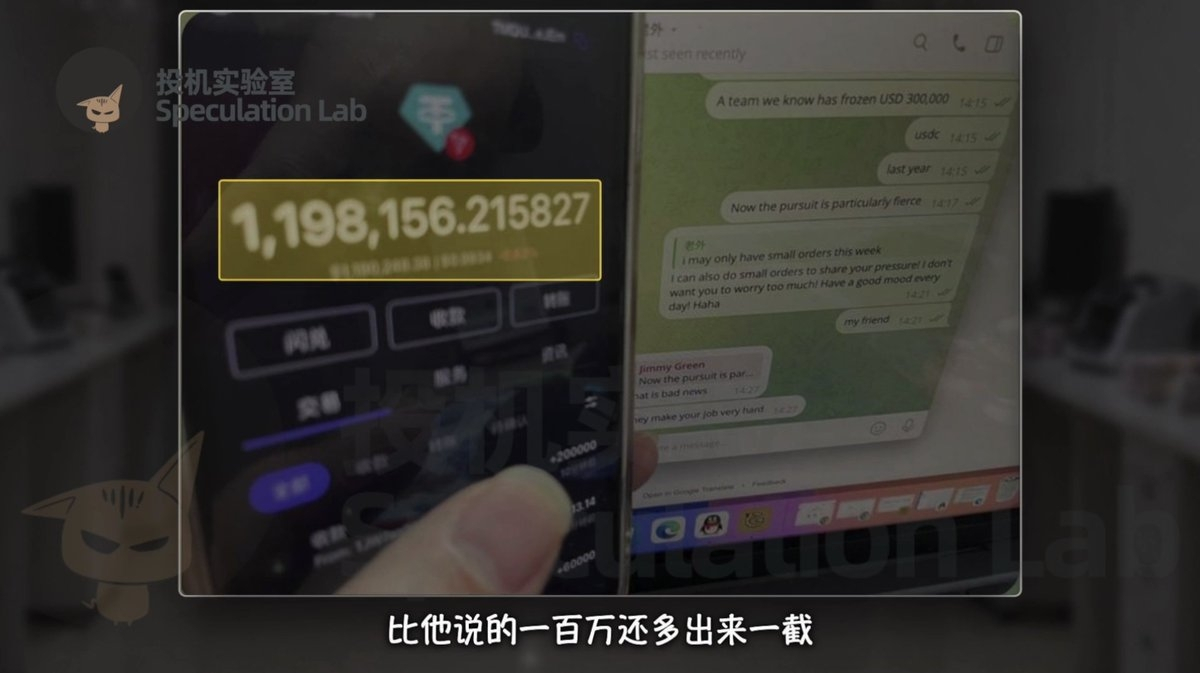
ZachXBT nói tuần đó anh chỉ có những đơn nhỏ, Jimmy vẫn sẵn lòng nhận và còn nhắc rằng cả USDC lẫn USDT đều có thể bị đóng băng, dạo gần đây bị truy vết rất gắt. Để chứng minh năng lực, Jimmy gửi ảnh chụp đang cầm điện thoại, trong ví có gần 1,2 triệu U, còn nhiều hơn 1 triệu USD anh ta vừa nói. Một mặt anh ta thừa nhận áp lực truy vết, mặt khác cam đoan họ chuyên tạo các lớp ngăn cách và chống đóng băng, xử lý không khó. Số dư trong ví, khả năng nhận đơn và những lời hứa về an toàn vốn là chiêu mời chào khách hàng, nhưng ZachXBT dùng chúng làm tài liệu để tiếp tục kiểm chứng.
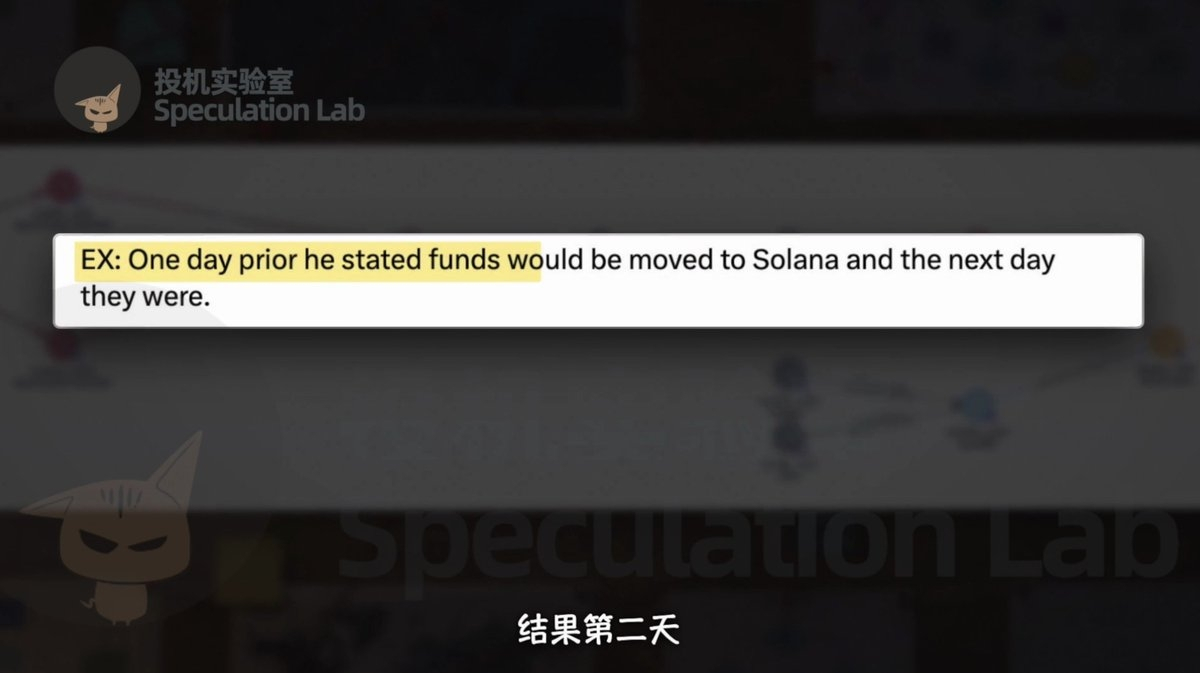
Trong một cuộc trò chuyện, Jimmy nói Triều Tiên sẽ bắt đầu làm việc vào ngày hôm sau và Bitcoin sẽ được chuyển trở lại Solana. Anh ta còn muốn rủ ZachXBT tham gia, nói rằng có nhiều việc như vậy, rảnh thì có thể cùng kiếm tiền, đồng thời cam đoan U của anh sẽ không bị đóng băng; nếu bị đóng băng thì anh ta sẽ bồi thường. Kết quả là ngày hôm sau, số tiền bẩn trong vụ Bybit thật sự chuyển hướng sang Solana. Với nhà điều tra, việc đoán trước được dòng tiền có giá trị hơn lời khoe khoang suông. ZachXBT quyết định tiếp tục giao dịch, chấp nhận mất 5% ở mỗi đơn để đổi lấy thông tin sâu hơn, rồi đối chiếu từng lời nói với dữ liệu trên chuỗi.
Ai đã tiết lộ 50 Bitcoin của ông Kim?
Ngày 12 tháng 3, ZachXBT lại thực hiện một đơn hàng trị giá 50.000 USD. Anh hỏi Jimmy có bận không; đối phương nói mình đang xử lý Bitcoin của Triều Tiên, rồi còn tuyên bố: “Kim Jong-un vừa thả ra 50 đồng”, nhóm của anh ta chỉ được chia 30 đồng. Jimmy giải thích thêm rằng bên cung cấp lo U sẽ bị đóng băng, nên bắt đầu thử dùng Bitcoin và cũng thận trọng hơn khi đưa tiền ra. Cần phân biệt rõ: con số 50 đồng là lượng tiền được đối phương nói là đã đưa ra, không phải số lượng đã được xác nhận là bị đóng băng; việc Kim Jong-un liên tục được nhắc đến trong cuộc trò chuyện cũng không đồng nghĩa đã chứng minh ông ta đích thân ra lệnh hoặc trực tiếp thao tác từng giao dịch.
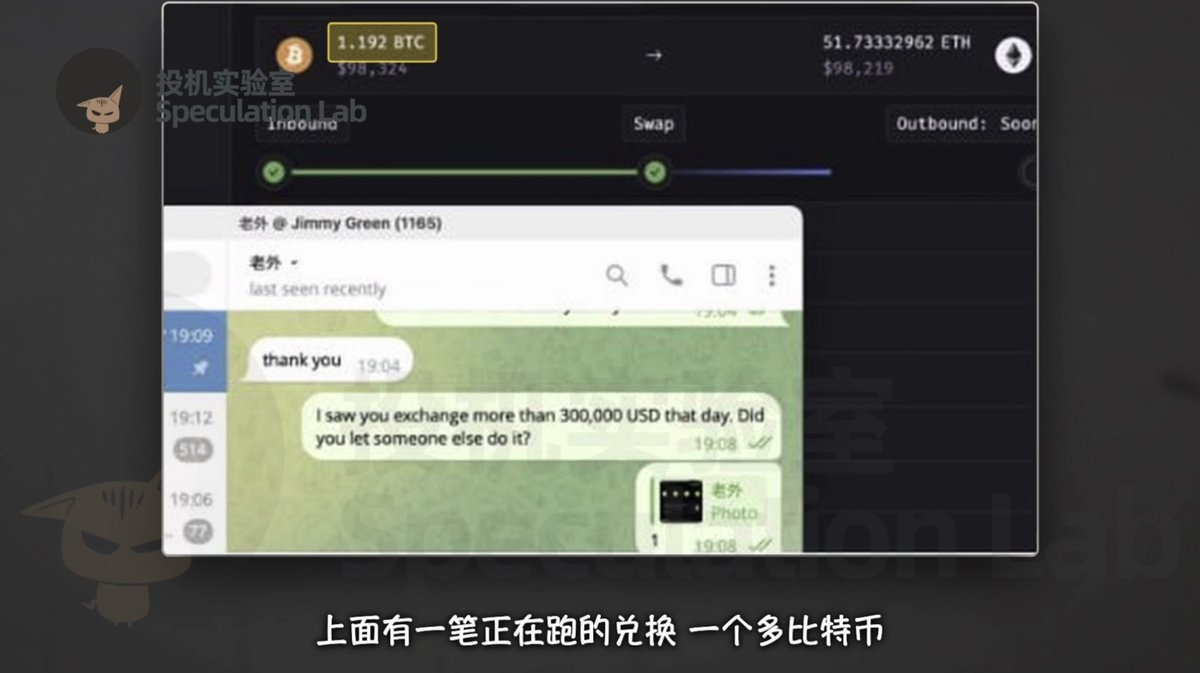
Jimmy cũng quay sang điều tra “khách hàng”. Anh ta phát hiện ZachXBT từng chuyển đi hơn 300.000 USD nên hỏi có phải anh nhờ người khác làm không, rồi nhắc rằng dạo này có nhiều kẻ lừa đảo, đừng thử linh tinh kẻo bị trộm tiền. Sau đó, Jimmy gửi một ảnh chụp màn hình máy tính, để lộ giao dịch đổi hơn một Bitcoin lấy hơn 50 Ethereum. Trong khung chat, miệng anh ta gọi ZachXBT là “bạn tôi”, nhưng tên ghi chú lại là “người nước ngoài”. ZachXBT đối chiếu thời gian và số tiền trong ảnh với dữ liệu THORChain, rồi truy ngược nguồn Bitcoin, cuối cùng lại dẫn đến Bybit.
Thêm phụ đề (Tùy chọn)
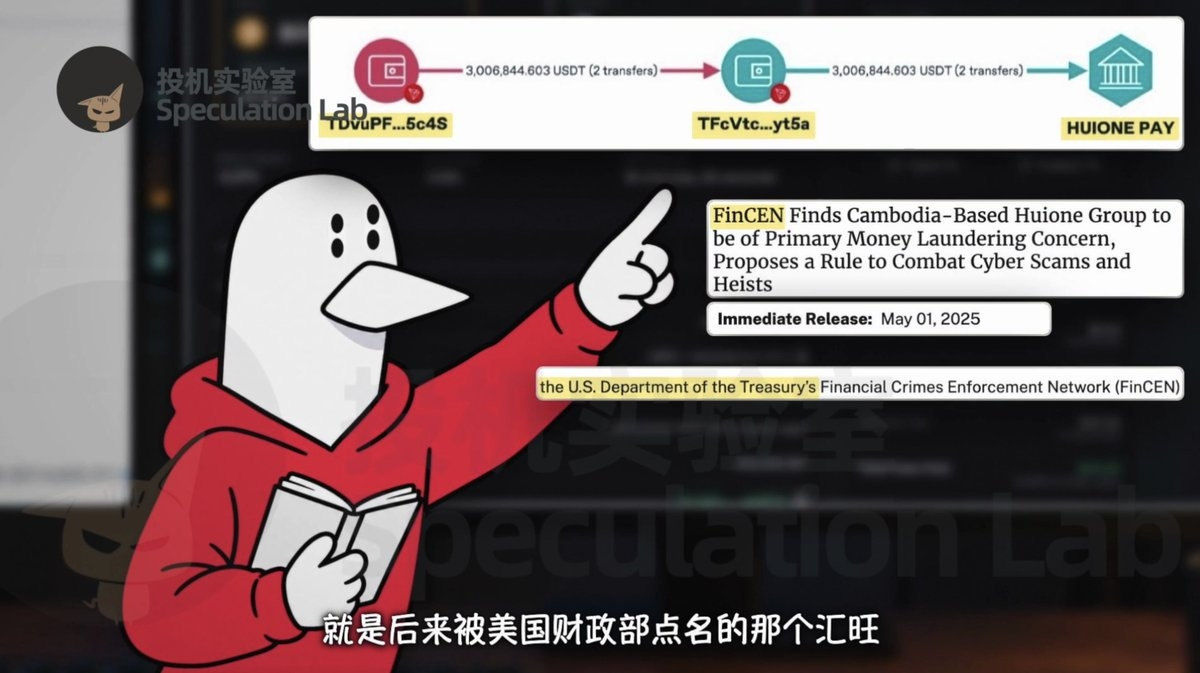
Cuộc trò chuyện giữa hai người ngày càng giống những người quen biết lâu năm. Jimmy hỏi anh ăn chưa, có biết chơi mạt chược không, còn gửi ảnh hai nồi thức ăn lớn. Có một cuối tuần, anh ta kể một người bạn nhờ xử lý 3 triệu USD tiền lừa đảo. Vì phí thấp nên ban đầu anh ta không muốn nhận, nhưng bạn đã mở lời thì đành làm suốt đêm. Video cho biết số tiền này sau đó được chuyển trước 100.000 USD, rồi 2,9 triệu USD; ZachXBT lần theo toàn bộ giao dịch và phát hiện tiền chảy vào các ví liên quan đến Huione ở Campuchia. Chuyện ăn uống tán gẫu bình thường đan xen với dòng tiền khổng lồ, dần làm rõ mạng lưới công việc của người nhận đơn này.
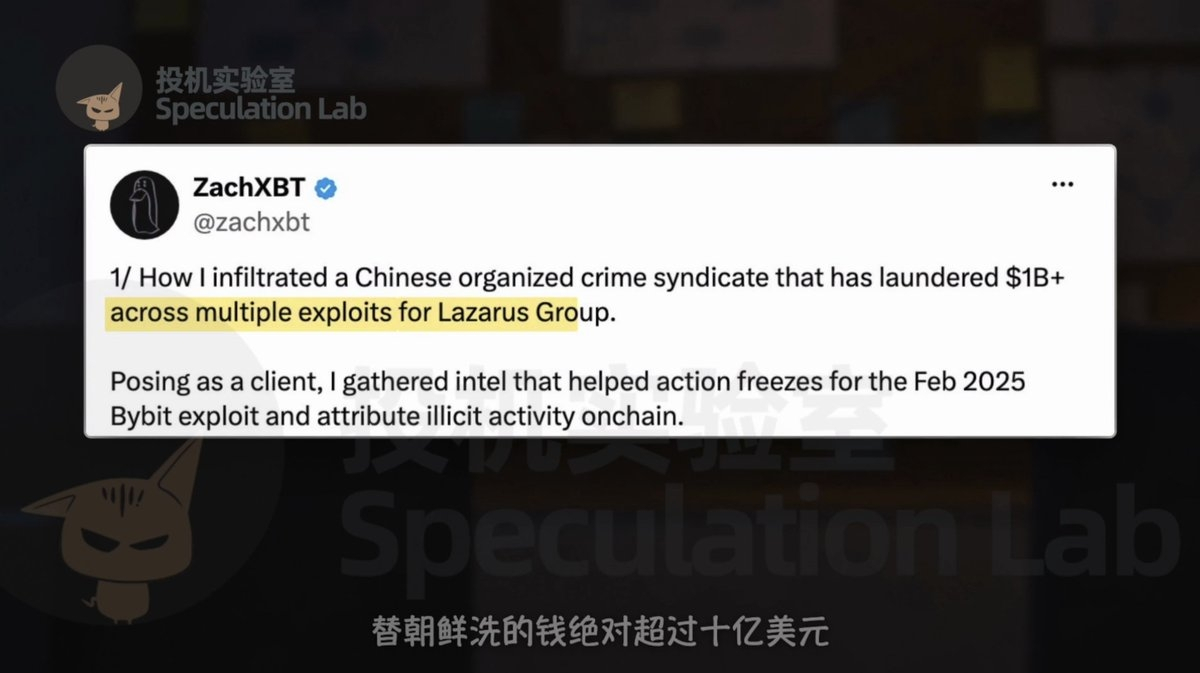
Tuyên bố táo bạo nhất của Jimmy là phần lớn trong số 1,5 tỷ USD Ethereum bị đánh cắp khỏi Bybit đã được nhóm của anh ta xử lý. Không thể chỉ nghe lời anh ta để biết tuyên bố này phóng đại đến mức nào. Video giữ lại nhận định thận trọng hơn của ZachXBT: những gì đối phương mô tả phù hợp với các mô hình giao dịch trên chuỗi mà anh quan sát được; nếu gộp nhiều vụ tấn công để ước tính, nhóm này có thể đã xử lý hơn 1 tỷ USD cho Lazarus. Lời khoe khoang của thành viên nhóm, ước tính của nhà điều tra và các giao dịch cụ thể có thể đối chiếu được không có sức nặng bằng nhau; khi đọc cần phân biệt rõ.
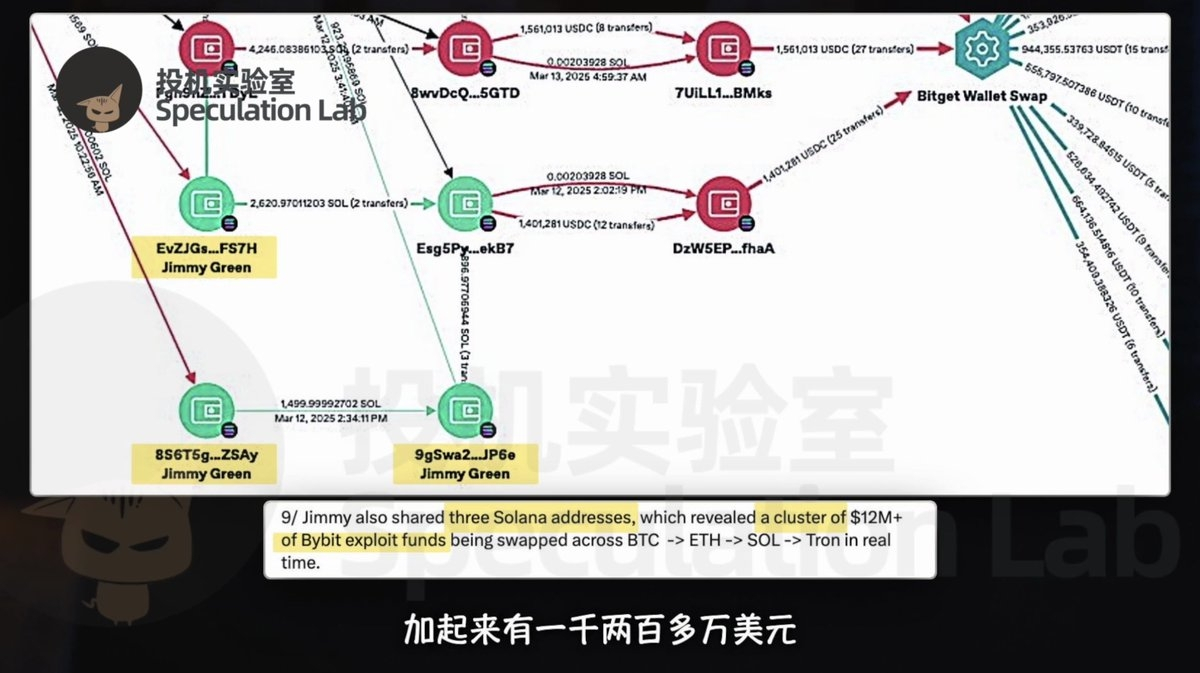
Ba địa chỉ hé lộ hơn 12 triệu USD
Jimmy từng gửi ba địa chỉ Solana, nói rằng tối hôm đó anh ta đang xử lý và đổi tiền trên chuỗi này trở lại TRON. ZachXBT lần theo các địa chỉ, phát hiện cả một chuỗi tiền bị đánh cắp liên quan đến Bybit đang luân chuyển, với tổng giá trị hơn 12 triệu USD. Trước đó, nhà điều tra chủ yếu dùng các cuộc trò chuyện để khai thác thông tin; đến bước này, những địa chỉ cụ thể biến lời kể thành các đường đi của dòng tiền có thể kiểm tra. Việc liên tục chuyển qua lại giữa các chuỗi quả thật làm tăng độ khó khi truy vết, nhưng chỉ cần một người thao tác chủ động đưa ra một điểm đầu mối, những địa chỉ vốn rời rạc có thể được nối lại với nhau.
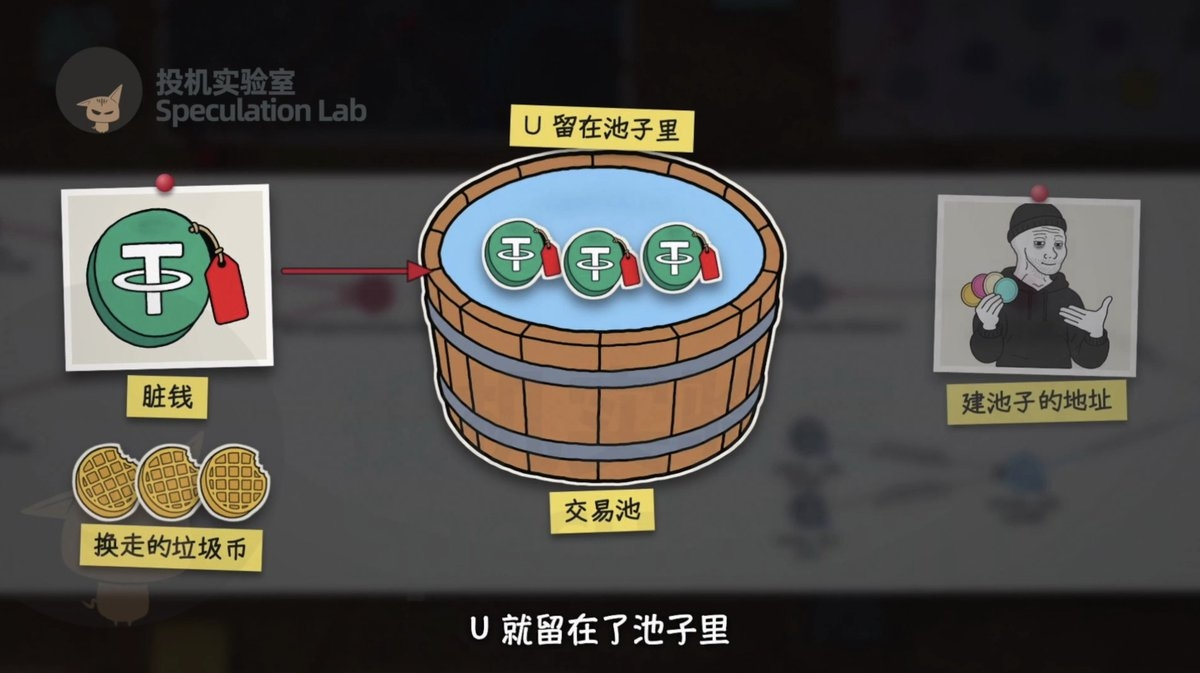
Video còn mô tả một cách che giấu nguồn tiền bằng các pool giao dịch token: nhóm này phát hành một số token hầu như không có ai giao dịch, gồm WAFF, FIZZ, BUTTER và SQUIRT, rồi dùng pool giao dịch để ngụy trang tiền bẩn thành các giao dịch và khoản thu từ thanh khoản có vẻ bình thường. Nhìn bề ngoài, tiền dường như đến từ lợi nhuận của một pool nào đó; nhưng lần theo các địa chỉ trước và sau giao dịch, nguồn gốc vẫn có thể bị lộ. ZachXBT đã chuyển những địa chỉ tìm được cho cơ quan điều tra. Bằng chứng quan trọng không chỉ là “đã dùng công cụ gì”, mà còn là liệu dòng tiền trước và sau hoạt động này có thể đối chiếu với tài sản bị đánh cắp đã biết hay không.
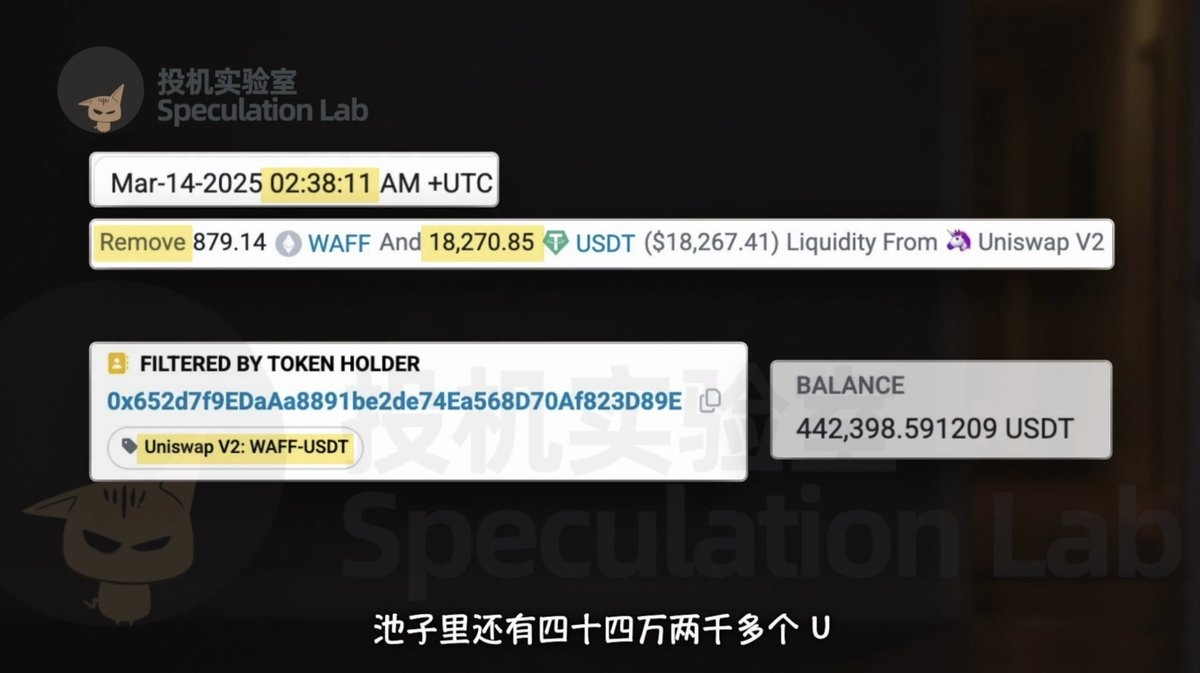
Trước đó, Jimmy còn khoe rằng họ sẽ theo dõi rủi ro từ trước, có thể báo trước một ngày nếu có chuyện, thậm chí còn tuyên bố có hợp tác với nội bộ Tether. Thế nhưng ngày 14 tháng 3, Tether, đơn vị phát hành USDT, đã đóng băng pool liên quan đến WAFF. Địa chỉ tạo pool vừa rút khoảng 18.000 USD nửa tiếng trước đó; khoảng 442.000 U còn lại bị khóa bên trong. Video cho biết khoản thiệt hại phí mà ZachXBT có thể truy ra là hơn 4.000 USD, còn cuộc điều tra đã góp phần dẫn đến việc đóng băng một khoản tiền lớn hơn. Điều này không chứng minh Jimmy thật sự có quan hệ nội bộ; trái lại, nó cho thấy lời hứa “chống đóng băng” của anh ta đã không bảo vệ được số tiền liên quan.
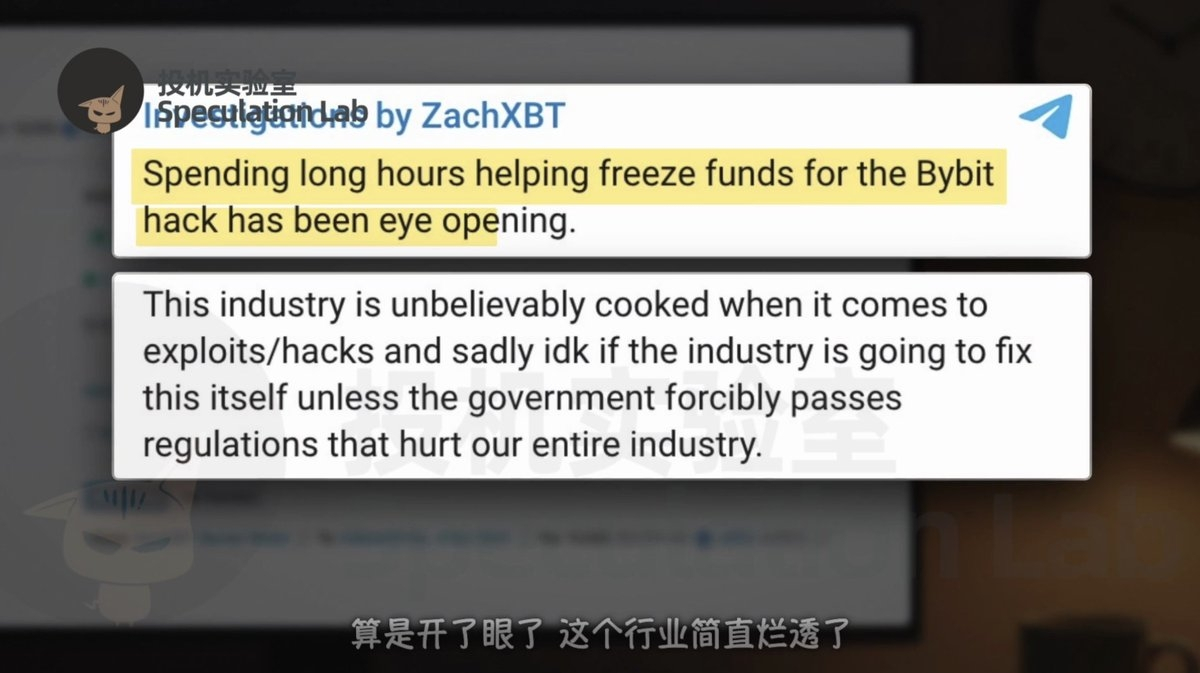
ZachXBT đã giao những tài liệu này cho FBI nhưng không lập tức công khai với công chúng. Ngày 18 tháng 3, bốn ngày sau khi pool giao dịch bị đóng băng, anh than phiền trên kênh của mình rằng gần đây ngày nào anh cũng hỗ trợ đóng băng tiền liên quan đến Bybit và đã chứng kiến mặt tồi tệ của ngành này. Lúc đó, bên ngoài vẫn chưa biết anh đang trò chuyện với ai, cũng không biết những manh mối ấy được đổi bằng tiền của chính anh. Với người theo dõi công khai, một bài đăng có thể được đưa lên rất nhanh; nhưng khi manh mối liên quan đến một cuộc điều tra đang diễn ra, thời điểm tiết lộ không còn do một mình anh quyết định. Vì vậy, câu chuyện đã im lặng suốt một thời gian dài.
Một năm rưỡi sau, lời giục giao dịch tương tự lại xuất hiện
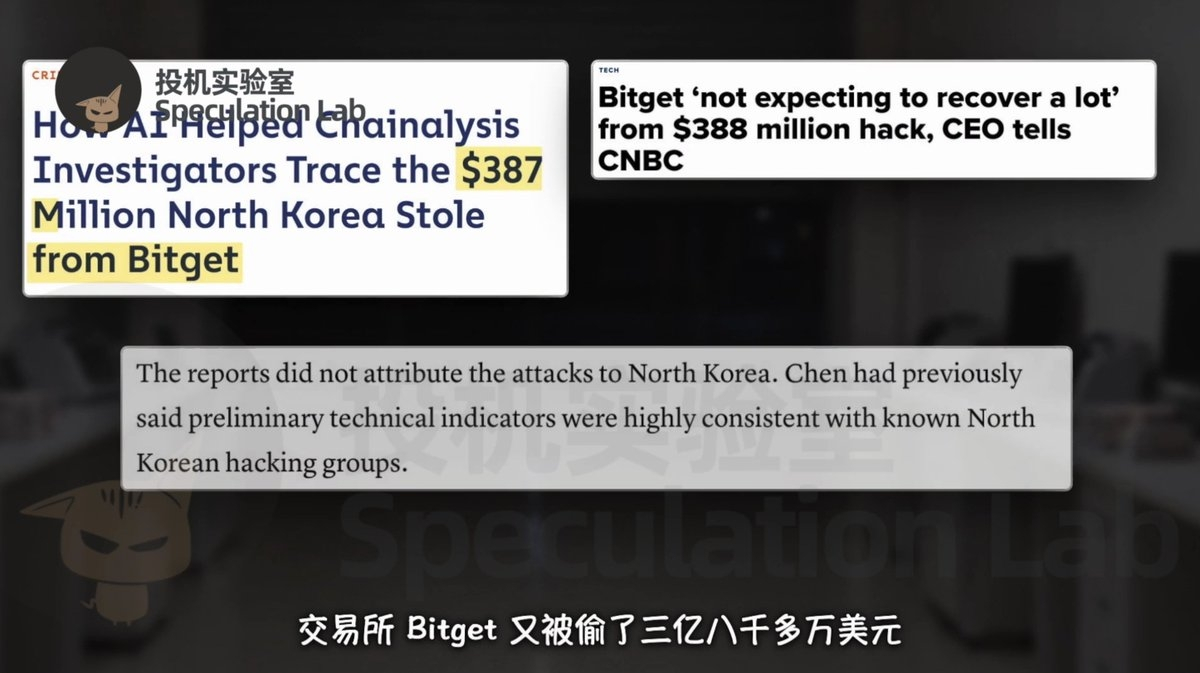
Việc đóng băng 442.000 USD chỉ là một bước đột phá cục bộ. Theo số liệu tháng 8 năm 2026 được video trích dẫn, tổng số tiền được thu hồi và đóng băng trong vụ Bybit chưa đến 80 triệu USD, chỉ chiếm khoảng 5% trong số 1,5 tỷ USD. Phần lớn thiệt hại vẫn khó thu hồi, trong khi các vụ tấn công mới vẫn tiếp diễn. Tháng 9 năm 2026, Bitget lại gặp sự cố an ninh với thiệt hại khoảng 388 triệu USD. Các phân tích công khai quy vụ tấn công cho tin tặc có liên quan đến Triều Tiên, và ZachXBT nhận thấy những người xử lý số tiền bẩn liên quan lại xuất hiện trong các nhóm công khai để giục giao dịch. Vụ án đã đổi, nhưng thói quen sốt ruột tìm đến bộ phận hỗ trợ của những người thao tác vẫn rất giống nhau.
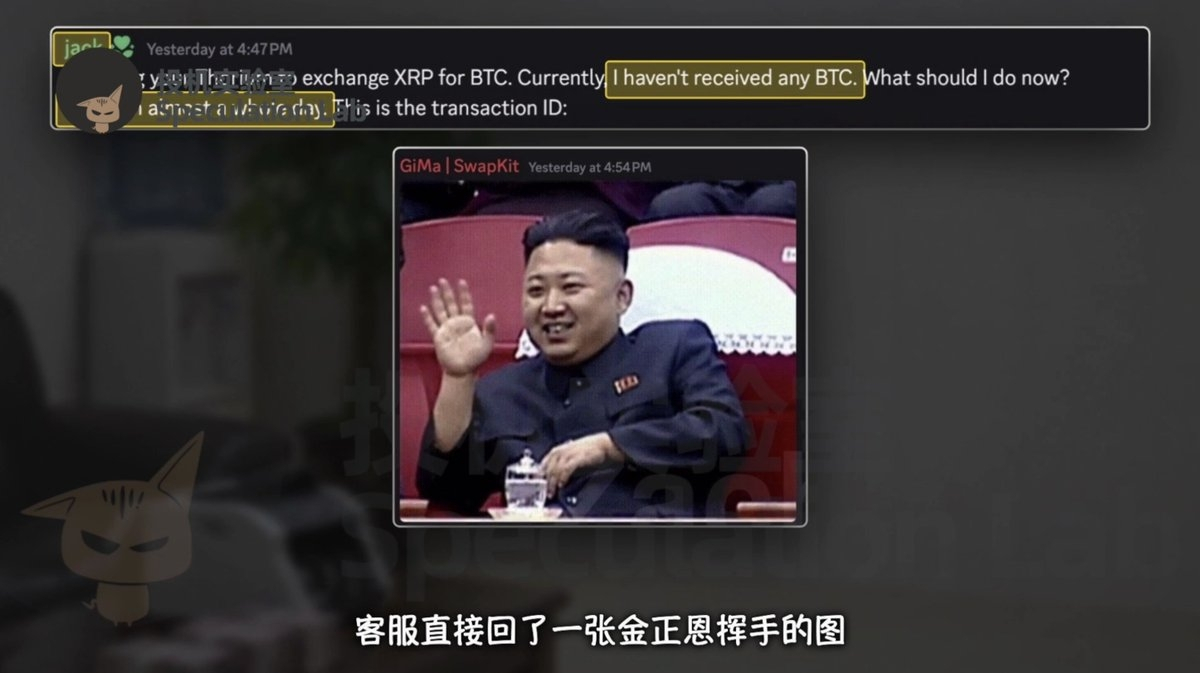
Video cho thấy một tài khoản tên jack nói rằng Bitcoin trong giao dịch đổi tiền đã gần một ngày vẫn chưa đến, anh ta rất lo vì nếu mất tiền thì sẽ gặp rắc rối lớn. Nhân viên hỗ trợ lập tức gửi ảnh Kim Jong-un vẫy tay, còn hỏi “Kim Jong-un có nổi giận không”, rồi bảo anh ta đổi nghề đi. Có người cầu cứu bộ phận hỗ trợ, thậm chí một tài khoản còn đặt tên là help me. Trùng hợp hơn nữa, nhìn theo tên hiển thị thì nhân viên hỗ trợ gửi ảnh cũng chính là người từng yêu cầu Jimmy cung cấp mã giao dịch một năm rưỡi trước. Đằng sau những đoạn chat khiến người ta bật cười trong nhóm là nỗi sợ của những người thao tác khi tiền gặp sự cố, cùng cảnh họ liên tục cầu cứu công khai và để lộ manh mối.
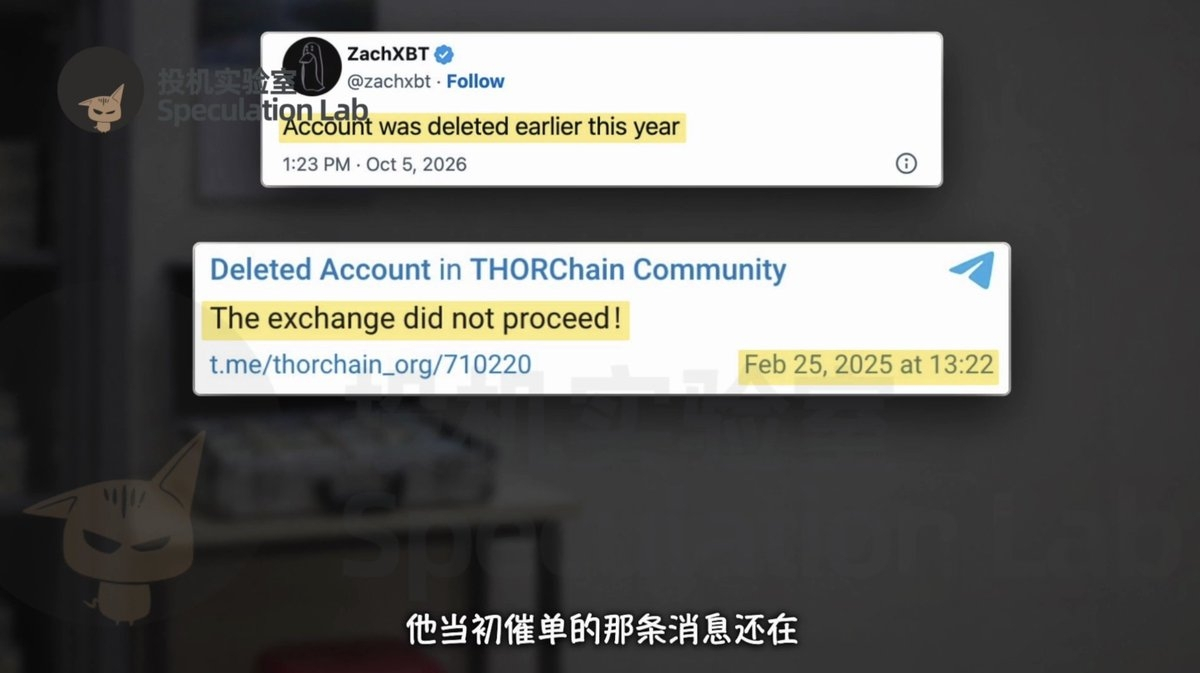
Ngày 5 tháng 10 năm 2026, ZachXBT cuối cùng cũng công khai câu chuyện về Jimmy. Anh nói đã trì hoãn suốt một năm rưỡi vì vụ việc liên quan đến điều tra nên không tiện công bố. Gần 350.000 USD là tiền do chính anh chuẩn bị, nhưng điều đó không có nghĩa là anh đã mất trắng toàn bộ; mỗi đơn hàng thực hiện có mức phí khoảng 5%, đồng thời anh vẫn đối mặt với nguy cơ bên kia ôm tiền bỏ trốn. Video cho biết không ai trả tiền cho cuộc điều tra này; bình thường, anh chủ yếu dựa vào tài trợ từ quỹ và các khoản quyên góp. Có người khuyên anh thuê vệ sĩ, anh nói rằng bảo vệ 24/7 hơi vượt quá ngân sách. Lần theo manh mối phải trả giá không chỉ bằng thời gian, mà còn bằng tài sản và sự an toàn cá nhân.
Sau đó, tài khoản Telegram của Jimmy bị xóa. Những tin nhắn giục giao dịch trong nhóm THORChain ngày trước vẫn còn đó, nhưng tên tài khoản đã đổi thành Deleted Account. ZachXBT không nói rõ hai người mất liên lạc như thế nào, Jimmy có sinh nghi hay không, danh tính thật là gì, hay anh ta đã bị bắt chưa. Tài khoản biến mất khiến người đọc dễ nghĩ rằng câu chuyện đã kết thúc, nhưng các tài liệu công khai không đưa ra kết luận như vậy. Những gì có thể thấy là ảnh chụp tin nhắn, dấu vết dòng tiền và một phần kết quả đóng băng tài sản; còn điều chưa rõ là tung tích của người nhận đơn này và vụ án tiếp theo sẽ đi đến đâu.
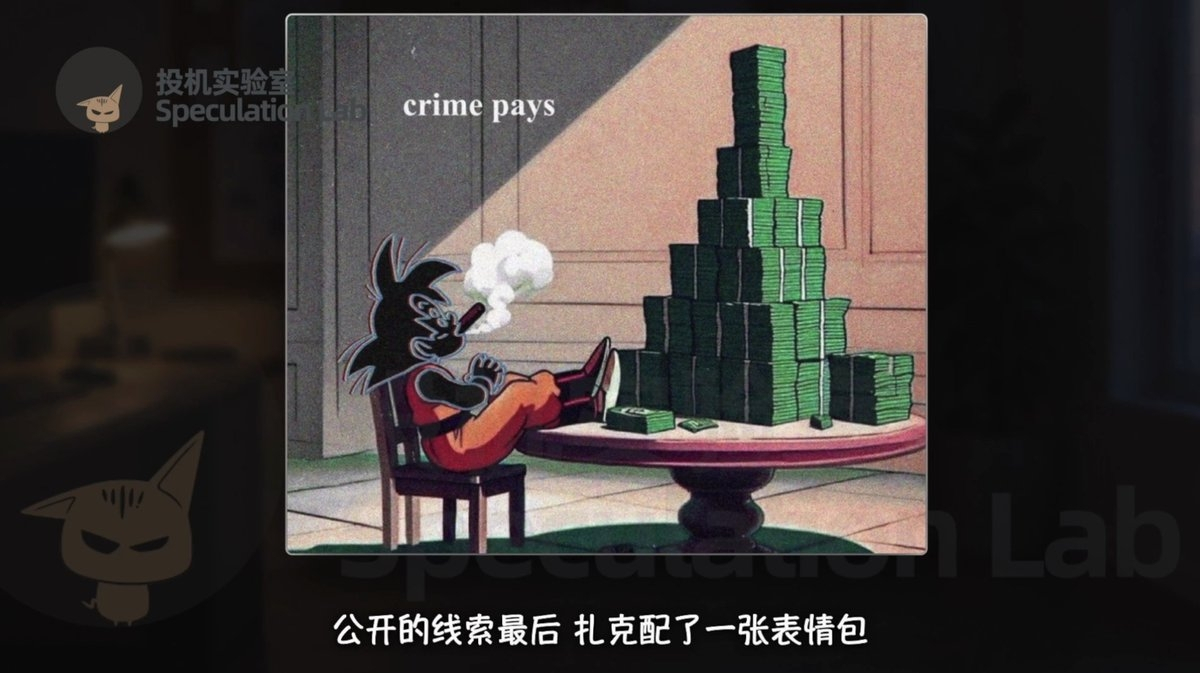
Ở cuối bài đăng về các manh mối công khai, ZachXBT kèm theo một meme: nhân vật hoạt hình gác chân hút xì gà, trên bàn chất đầy tiền mặt, với dòng chữ “crime pays” — phạm tội quả thật có lời. Câu này nghe giống một lời mỉa mai cay đắng hơn: những vụ trộm khổng lồ có thể xảy ra rất nhanh, nhưng việc thu hồi thiệt hại lại chậm chạp và nguy hiểm. Ngành tiền mã hóa ở rất gần tiền bạc; vì vậy, các nhà điều tra cũng có thể tiến sát những tin tặc, tổ chức rửa tiền và thế lực cấp quốc gia hùng mạnh. Cuộc điều tra ngầm lần này không thu hồi toàn bộ tiền bẩn, nhưng đã đưa sự phân công phía sau và những manh mối then chốt ra trước công chúng. Những người chấp nhận rủi ro để làm việc đó xứng đáng được biết đến.