
#chainlinklaunchesccip2withenterpriseverification
Chainlink đã cho ra mắt một bản nâng cấp lớn cho hạ tầng liên chuỗi của mình trong tuần này — và thời điểm đó không phải ngẫu nhiên. Bản cập nhật này diễn ra sau một trong những vụ khai thác cầu nối lớn nhất trong năm, đồng thời giải quyết trực tiếp đúng điểm yếu mà kẻ tấn công đã lợi dụng.
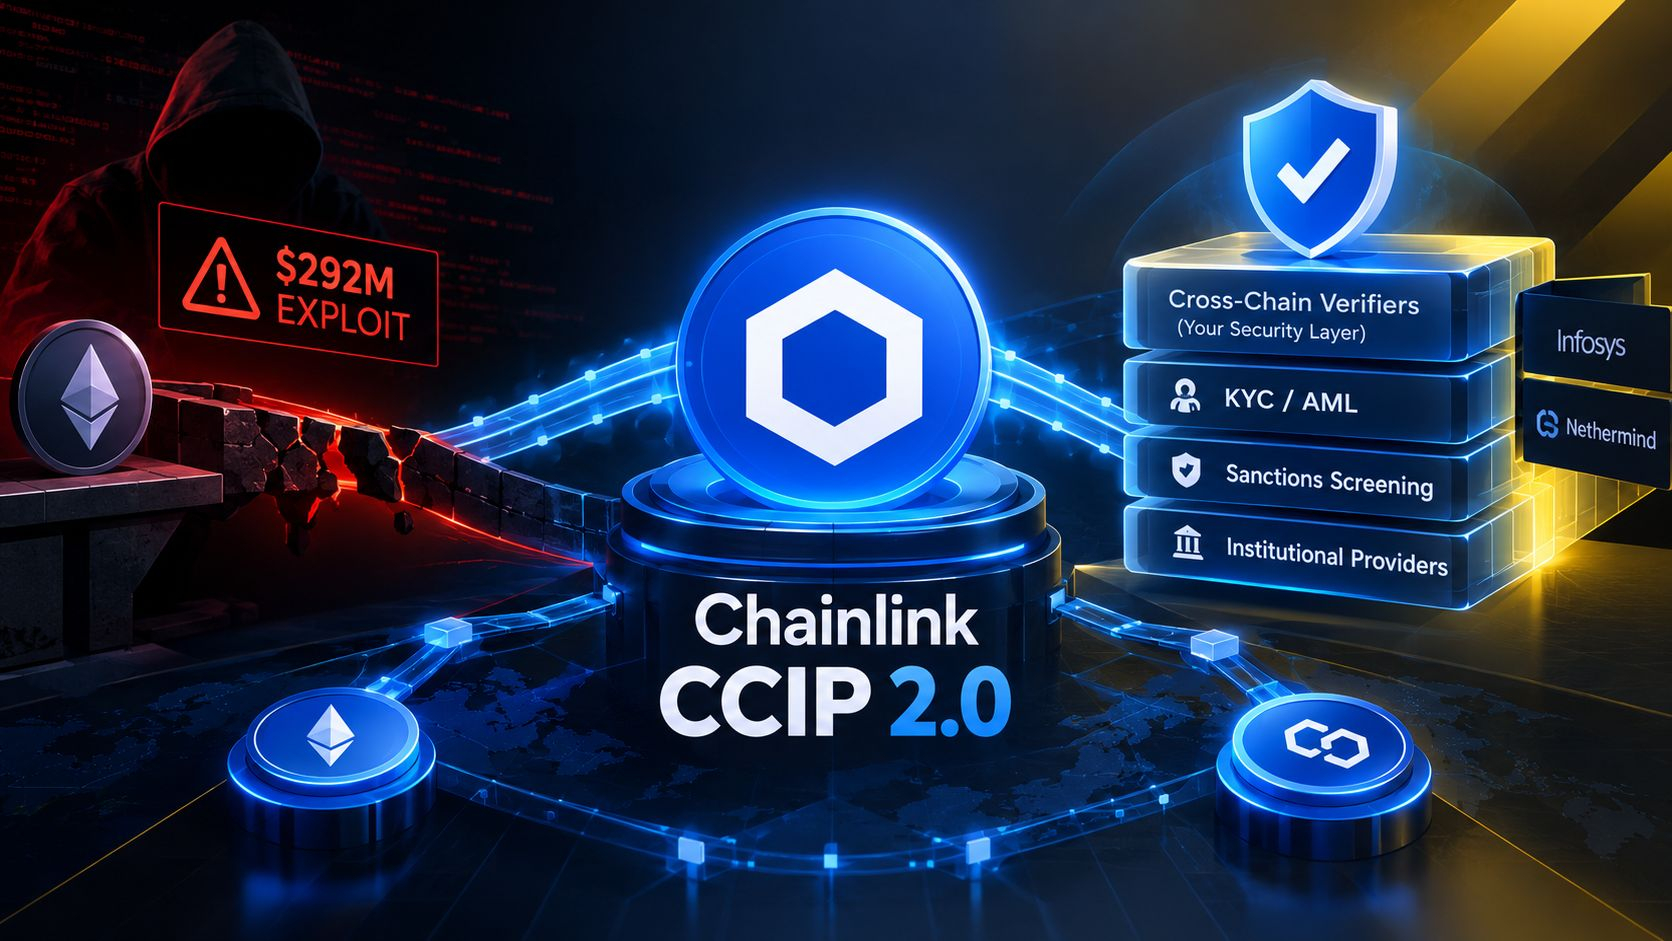
Đây là những gì đã được phát hành: vào ngày 28 tháng 9, Chainlink đã ra mắt CCIP 2.0 — thế hệ tiếp theo của Giao thức Tương tác Liên chuỗi (Cross-Chain Interoperability Protocol) — hiện đã bảo đảm hơn 84 tỷ USD giá trị token liên chuỗi trên tổng thể. Điểm nổi bật là tính năng mà Chainlink gọi là Bộ xác minh liên chuỗi (Cross-Chain Verifiers — CCVs): các tổ chức giờ đây có thể tích hợp thêm các bước kiểm tra bảo mật độc lập của riêng họ lên trên mạng xác minh 16 nút hiện có của Chainlink, hoặc tự vận hành cơ sở hạ tầng hoặc thuê các nhà cung cấp bên thứ ba như Infosys hay Nethermind. Bản nâng cấp cũng bổ sung sẵn các công cụ tuân thủ cho KYC, AML và rà soát lệnh trừng phạt. Việc nâng cấp đến vào khoảng năm tháng sau khi các kẻ tấn công — được cho là có liên hệ với Nhóm Lazarus của Triều Tiên — đã khai thác một trình xác thực đơn lẻ mà Kelp DAO dùng trong cầu nối liên chuỗi, gây thất thoát khoảng 292 triệu USD ở rsETH; sau đó Kelp cho biết họ sẽ di chuyển sang hạ tầng của Chainlink. Người dùng Chainlink hiện hữu đã tự động được chuyển sang phiên bản mới, và các nền tảng như Aave và Maple đã bắt đầu sử dụng một số thành phần của bản nâng cấp, dù Chainlink chưa công bố cụ thể tổ chức nào đang áp dụng lớp xác minh mới. Một thay đổi mang tính cấu trúc cần lưu ý: mạng quản lý rủi ro trước đây của Chainlink không còn hoạt động như một lớp kiểm tra mặc định tách biệt — kiểu xác minh độc lập đó hiện là tùy chọn, thay vì được tích hợp sẵn theo mặc định.
Điều này quan trọng vì sao? Các cuộc tấn công khai thác cầu vẫn là một trong những vectơ tấn công tốn kém nhất của ngành crypto, phần lớn vì nhiều hệ thống liên chuỗi trong lịch sử đã dựa vào một điểm xác minh duy nhất — chính là điểm yếu mà vụ hack Kelp DAO đã phơi bày. Cho phép các tổ chức bổ sung các lớp xác minh độc lập của riêng họ, thay vì chỉ phụ thuộc vào cơ chế bảo mật mặc định của một mạng duy nhất, là một thay đổi về mặt kiến trúc theo hướng phòng thủ theo chiều sâu (defense-in-depth). Đồng thời, việc loại bỏ một lớp kiểm tra độc lập bắt buộc trước đây như là lớp mặc định là một sự đánh đổi đáng theo dõi — tính linh hoạt hơn có thể đồng nghĩa với bảo mật tốt hơn, nhưng chỉ khi các tổ chức thực sự lựa chọn triển khai nó.
Liệu cách tiếp cận mô-đun này có thực sự giúp giảm thiểu các lỗ hổng khai thác cầu trong tương lai một cách đáng kể hay không, hoặc việc áp dụng các bộ xác minh tùy chọn có trở nên không đồng nhất trong toàn bộ hệ sinh thái hay không, rất có thể chỉ sẽ rõ ràng khi có dữ liệu sử dụng ngoài thực tế.
Việc trao cho các tổ chức quyền tùy chọn để bổ sung các lớp bảo mật riêng liệu có thực sự làm cho hạ tầng liên chuỗi an toàn hơn không, hay chỉ là chuyển trách nhiệm sang phía những bên nào chọn không sử dụng nó? 🤔
#Chainlink #CCIP #CrossChain #CryptoSecurity