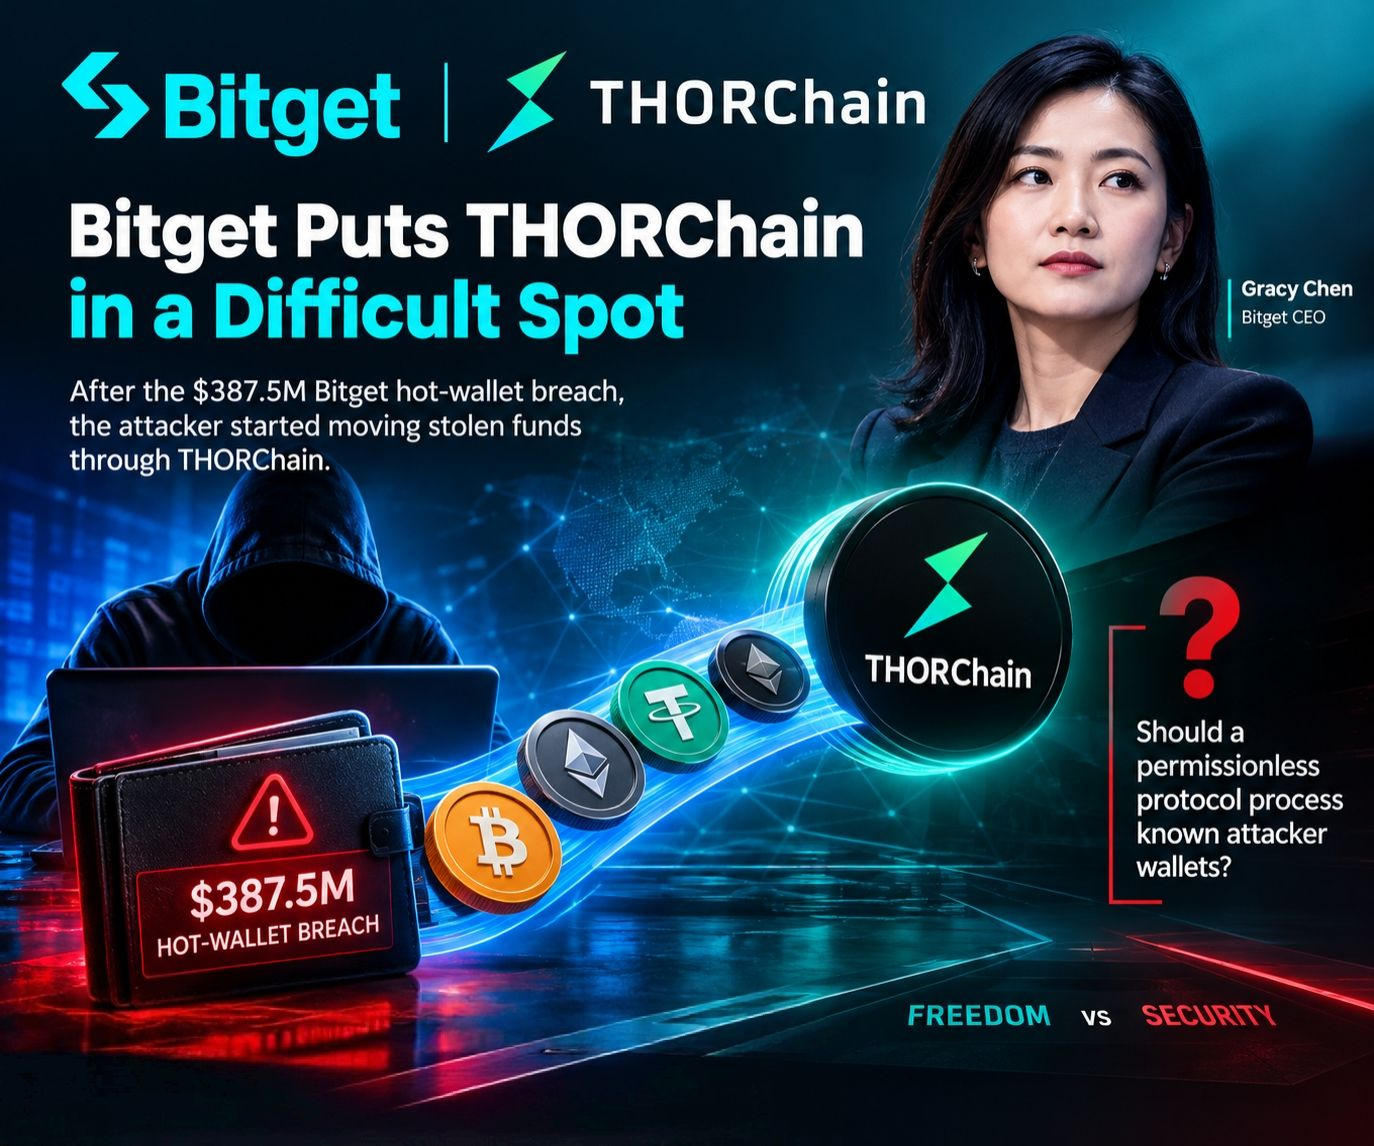
Sự cố bảo mật gần đây của Bitget đã khởi phát một cuộc tranh luận mới xoay quanh THORChain và các giao thức crypto phi tập trung không cần cấp phép.
Sau vụ tin tặc được cho là đã xâm nhập ví nóng trị giá 387,5 triệu USD của Bitget, kẻ tấn công được cho là đã bắt đầu chuyển một số tài sản bị đánh cắp thông qua THORChain.
CEO của Bitget, Gracy Chen, đã công khai kêu gọi THORChain ngừng xử lý các giao dịch liên quan đến các địa chỉ ví của nghi phạm đã được xác định.
Điều này đặt ra một câu hỏi quan trọng đối với các giao thức phi tập trung:
Nếu một địa chỉ đã được công khai xác định thuộc về một nghi phạm tấn công, thì một giao thức không cần cấp phép có nên tiếp tục xử lý các giao dịch hoán đổi của địa chỉ đó không?
THORChain trước đây cũng từng đối mặt với một cuộc thảo luận tương tự, bao gồm cả sau vụ hack Bybit trị giá 1,46 tỷ USD, khi các tài sản bị đánh cắp được cho là đã được chuyển qua giao thức này.
Thách thức ở chỗ, các hệ thống không cần cấp phép nhìn chung không có cơ chế truyền thống để đóng băng hoặc chặn từng tài khoản riêng lẻ.
Vì vậy, cuộc tranh luận không chỉ dừng lại ở việc liệu kẻ tấn công có thể được nhận diện hay không.
Câu hỏi lớn hơn là một giao thức phi tập trung nên làm gì khi những địa chỉ đó đã được biết đến.
#Bitget #GracyChen #CryptoSecurity #DeFi: