
Điều mà hacker sợ nhất đôi khi không phải là việc truy vết trên chuỗi, mà là nhà phát hành stablecoin trực tiếp bấm nút “đóng băng”.
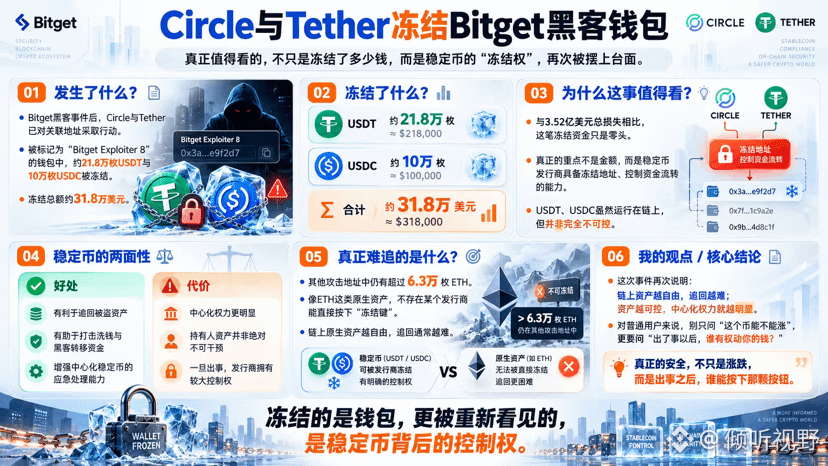
Sau khi Bitget gặp cuộc tấn công hacker trị giá 351,6 triệu USD, Circle và Tether đã có hành động đối với các địa chỉ liên quan. Trong số các ví được gắn nhãn là “Bitget Exploiter 8”, khoảng 218.000 USDT $USDT + 100.000 USDT $USDC đã bị đóng băng, tổng cộng vào khoảng 318.000 USD.
Số tiền nhìn thì không lớn, so với tổng thiệt hại 352 triệu USD thì thậm chí chỉ là một phần nhỏ.
Nhưng tôi nghĩ điều đáng chú ý của câu chuyện này thực sự không phải là “thu hồi được bao nhiêu”, mà là lần nữa phơi bày mặt hiện thực nhất của stablecoin:
USDT và USDC dù chạy trên blockchain, nhưng chúng không phải là tài sản hoàn toàn không thể kiểm soát.
Nhà phát hành có thể chặn địa chỉ, đóng băng tiền—điều này đương nhiên là tin tốt cho việc truy vết hacker, rửa tiền và tài sản bị đánh cắp; nhưng ngược lại, nó cũng đồng nghĩa rằng bạn đang nắm giữ một loại tài sản không giống BTC: thứ mà ai cũng không thể đơn phương bấm nút tạm dừng.
Đáng rắc rối hơn là, hiện vẫn còn hơn 63.000 ETH nằm trong các địa chỉ bị tấn công khác. Đây là tài sản “native”, và không có một “Tether” hay “Circle” nào có thể trực tiếp giúp bạn đóng băng.
Vì vậy, với sự kiện Bitget lần này, tôi lại cảm thấy nó như một bài học rất thực tế cho ngành:
Tài sản trên chuỗi càng tự do, việc truy hồi càng khó; tài sản càng được kiểm soát, quyền lực tập trung càng trở nên rõ ràng.
Không có câu trả lời nào là hoàn hảo tuyệt đối.
Nhưng với người dùng phổ thông, có một điều ngày càng quan trọng—
đừng chỉ hỏi “đồng này có thể tăng không”, mà hãy hỏi:
Khi xảy ra sự cố, ai là người có quyền động vào tiền của bạn?
#Circle与Tether冻结Bitget黑客钱包
#Bitget #加密货币 #tether