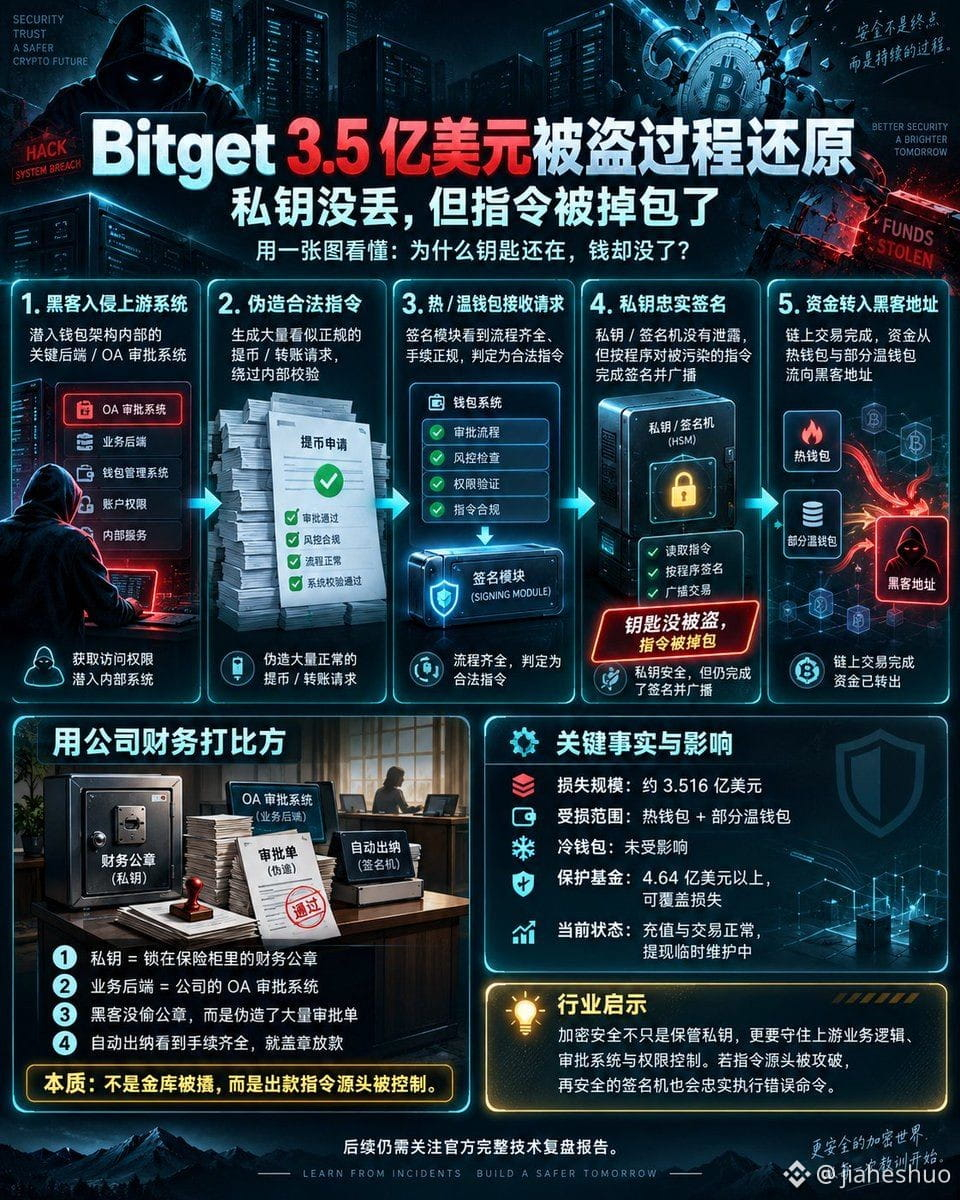
Bitget 3,5 tỷ USD bị đánh cắp — nói bằng lời dễ hiểu về sự kiện lần này 👇
💡 Ví dụ cho dễ hiểu:
Khóa riêng (thiết bị ký): Con dấu tài chính được khóa trong két sắt, chuyên dùng để đóng dấu và chi tiền.
Hệ thống backend nghiệp vụ: Hệ thống phê duyệt OA của công ty, chịu trách nhiệm gửi và duyệt “đơn rút tiền”.
Chuyện gì đã xảy ra?
Tin tặc không “đột nhập két sắt” để lấy con dấu (không bị lộ private key);
Tin tặc xâm nhập hệ thống OA phê duyệt của công ty, giả mạo hàng loạt các “đơn phê duyệt rút tiền” trông hợp lệ;
Hệ thống kế toán/thu ngân tự động thấy đơn phê duyệt “quy trình đầy đủ, thủ tục chuẩn chỉnh”, nên trung thực đóng dấu và chuyển khoản.
🔍 Tái hiện chi tiết chuỗi bị đánh cắp:
Hệ thống thượng nguồn bị xâm nhập: Tin tặc đã len vào hệ thống backend then chốt bên trong kiến trúc ví.
Giả mạo dữ liệu chuyển tiền: Tạo các yêu cầu giả cho việc rút/ chuyển tiền trong nội bộ, vượt qua kiểm tra nội bộ thành công và kích hoạt ủy quyền cấp vốn.
Ví nóng/ ví ấm thực thi đúng quy trình: Mô-đun ký của ví nóng/ví ấm ở hạ nguồn nhận được “lệnh hợp lệ” tưởng như hoàn toàn chính quy, thực hiện ký và phát sóng; tiền bị chuyển vào địa chỉ của tin tặc.
📌 Tóm tắt nhanh các sự thật và tác động:
Phạm vi thiệt hại: Khoảng 351,6 triệu USD, toàn bộ tập trung ở ví nóng và một phần ví ấm.
Bảo mật ví lạnh: “Kho két ngoại tuyến bí mật (ví lạnh)” nơi lưu giữ các tài sản cốt lõi giá trị lớn không bị ảnh hưởng.
Tài sản người dùng có bị ảnh hưởng không? Theo thông tin chính thức, có hơn 464 triệu USD quỹ bảo vệ (Protection Fund), có thể chi trả toàn bộ khoản thiệt hại lần này.
Trạng thái hiện tại: Nạp tiền và giao dịch hoạt động bình thường, việc rút tiền tạm thời đang được bảo trì/ngừng xử lý.