
TÔI CẦN BẠN THỰC SỰ ĐỌC CÁI NÀY, KHÔNG PHẢI CHỈ LƯỚT QUA.
Revolut, một công ty fintech với hơn 80 triệu người dùng, vừa thừa nhận chính nhóm của họ đã bị lừa để trao dữ liệu khách hàng cho kẻ tấn công giả mạo cơ quan chính phủ.
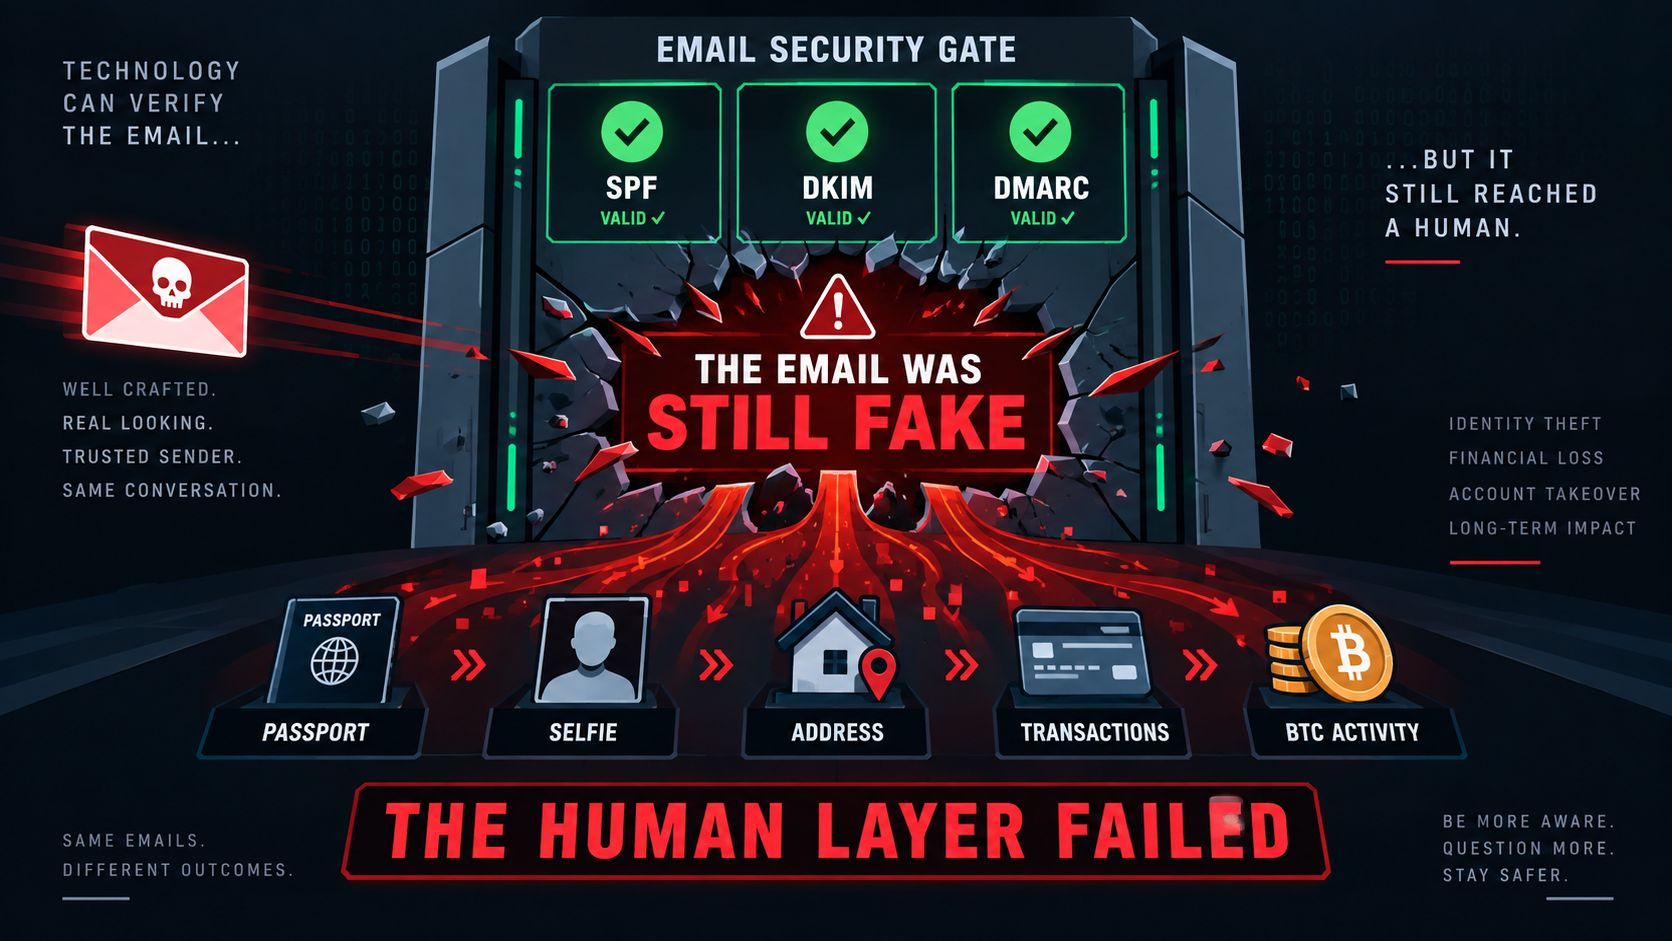
Email thuyết phục đến mức vượt qua mọi kiểm tra xác thực mà hệ thống bảo mật email được xây dựng dựa trên. Nhân sự tuân thủ của Revolut đã xử lý yêu cầu như thể đó là hoàn toàn hợp lệ.
Thứ thực sự đã “rời khỏi hệ thống”: hộ chiếu, giấy phép lái xe, ảnh xác minh, địa chỉ nhà, số điện thoại, toàn bộ sao kê tài khoản và lịch sử giao dịch—kể cả Bitcoin nếu bạn từng chuyển crypto qua tài khoản đó.
Điều khiến tôi thực sự sợ hãi: một nhà điều tra crypto nổi tiếng cho biết điều này có vẻ được nhắm mục tiêu cụ thể vào các tài khoản giàu có. Không phải việc cào dữ liệu ngẫu nhiên. Đây là một chiến dịch có chủ đích.
Thông điệp của Revolut là “Tiền của bạn vẫn an toàn,” và về mặt kỹ thuật thì đúng. Không lấy mật khẩu hay số thẻ. Nhưng thật lòng mà nói, trong năm 2026, giấy tờ định danh và lịch sử tài chính của bạn rơi vào tay sai có thể gây hại không kém—thậm chí đôi khi còn nhiều hơn—so với việc bị lấy cắp số thẻ.
Nếu bạn dùng Revolut, đặc biệt nếu trước đây bạn từng nắm giữ crypto ở đó, hãy cực kỳ cảnh giác với bất kỳ email nào liên quan đến vụ rò rỉ này ngay lúc này. Một đợt lừa đảo phishing thứ hai sử dụng đúng bộ dữ liệu bị đánh cắp này đã bắt đầu.
#RevolutConfirmsFakeGovEmailDataBreach
Revolut, một công ty fintech với hơn 80 triệu người dùng, vừa thừa nhận chính nhóm của họ đã bị lừa để trao dữ liệu khách hàng cho kẻ tấn công giả mạo cơ quan chính phủ.
Email thuyết phục đến mức vượt qua mọi kiểm tra xác thực mà hệ thống bảo mật email được xây dựng dựa trên. Nhân sự tuân thủ của Revolut đã xử lý yêu cầu như thể đó là hoàn toàn hợp lệ.
Thứ thực sự đã “rời khỏi hệ thống”: hộ chiếu, giấy phép lái xe, ảnh xác minh, địa chỉ nhà, số điện thoại, toàn bộ sao kê tài khoản và lịch sử giao dịch—kể cả Bitcoin nếu bạn từng chuyển crypto qua tài khoản đó.
Điều khiến tôi thực sự sợ hãi: một nhà điều tra crypto nổi tiếng cho biết điều này có vẻ được nhắm mục tiêu cụ thể vào các tài khoản giàu có. Không phải việc cào dữ liệu ngẫu nhiên. Đây là một chiến dịch có chủ đích.
Thông điệp của Revolut là “Tiền của bạn vẫn an toàn,” và về mặt kỹ thuật thì đúng. Không lấy mật khẩu hay số thẻ. Nhưng thật lòng mà nói, trong năm 2026, giấy tờ định danh và lịch sử tài chính của bạn rơi vào tay sai có thể gây hại không kém—thậm chí đôi khi còn nhiều hơn—so với việc bị lấy cắp số thẻ.
Nếu bạn dùng Revolut, đặc biệt nếu trước đây bạn từng nắm giữ crypto ở đó, hãy cực kỳ cảnh giác với bất kỳ email nào liên quan đến vụ rò rỉ này ngay lúc này. Một đợt lừa đảo phishing thứ hai sử dụng đúng bộ dữ liệu bị đánh cắp này đã bắt đầu.
#RevolutConfirmsFakeGovEmailDataBreach