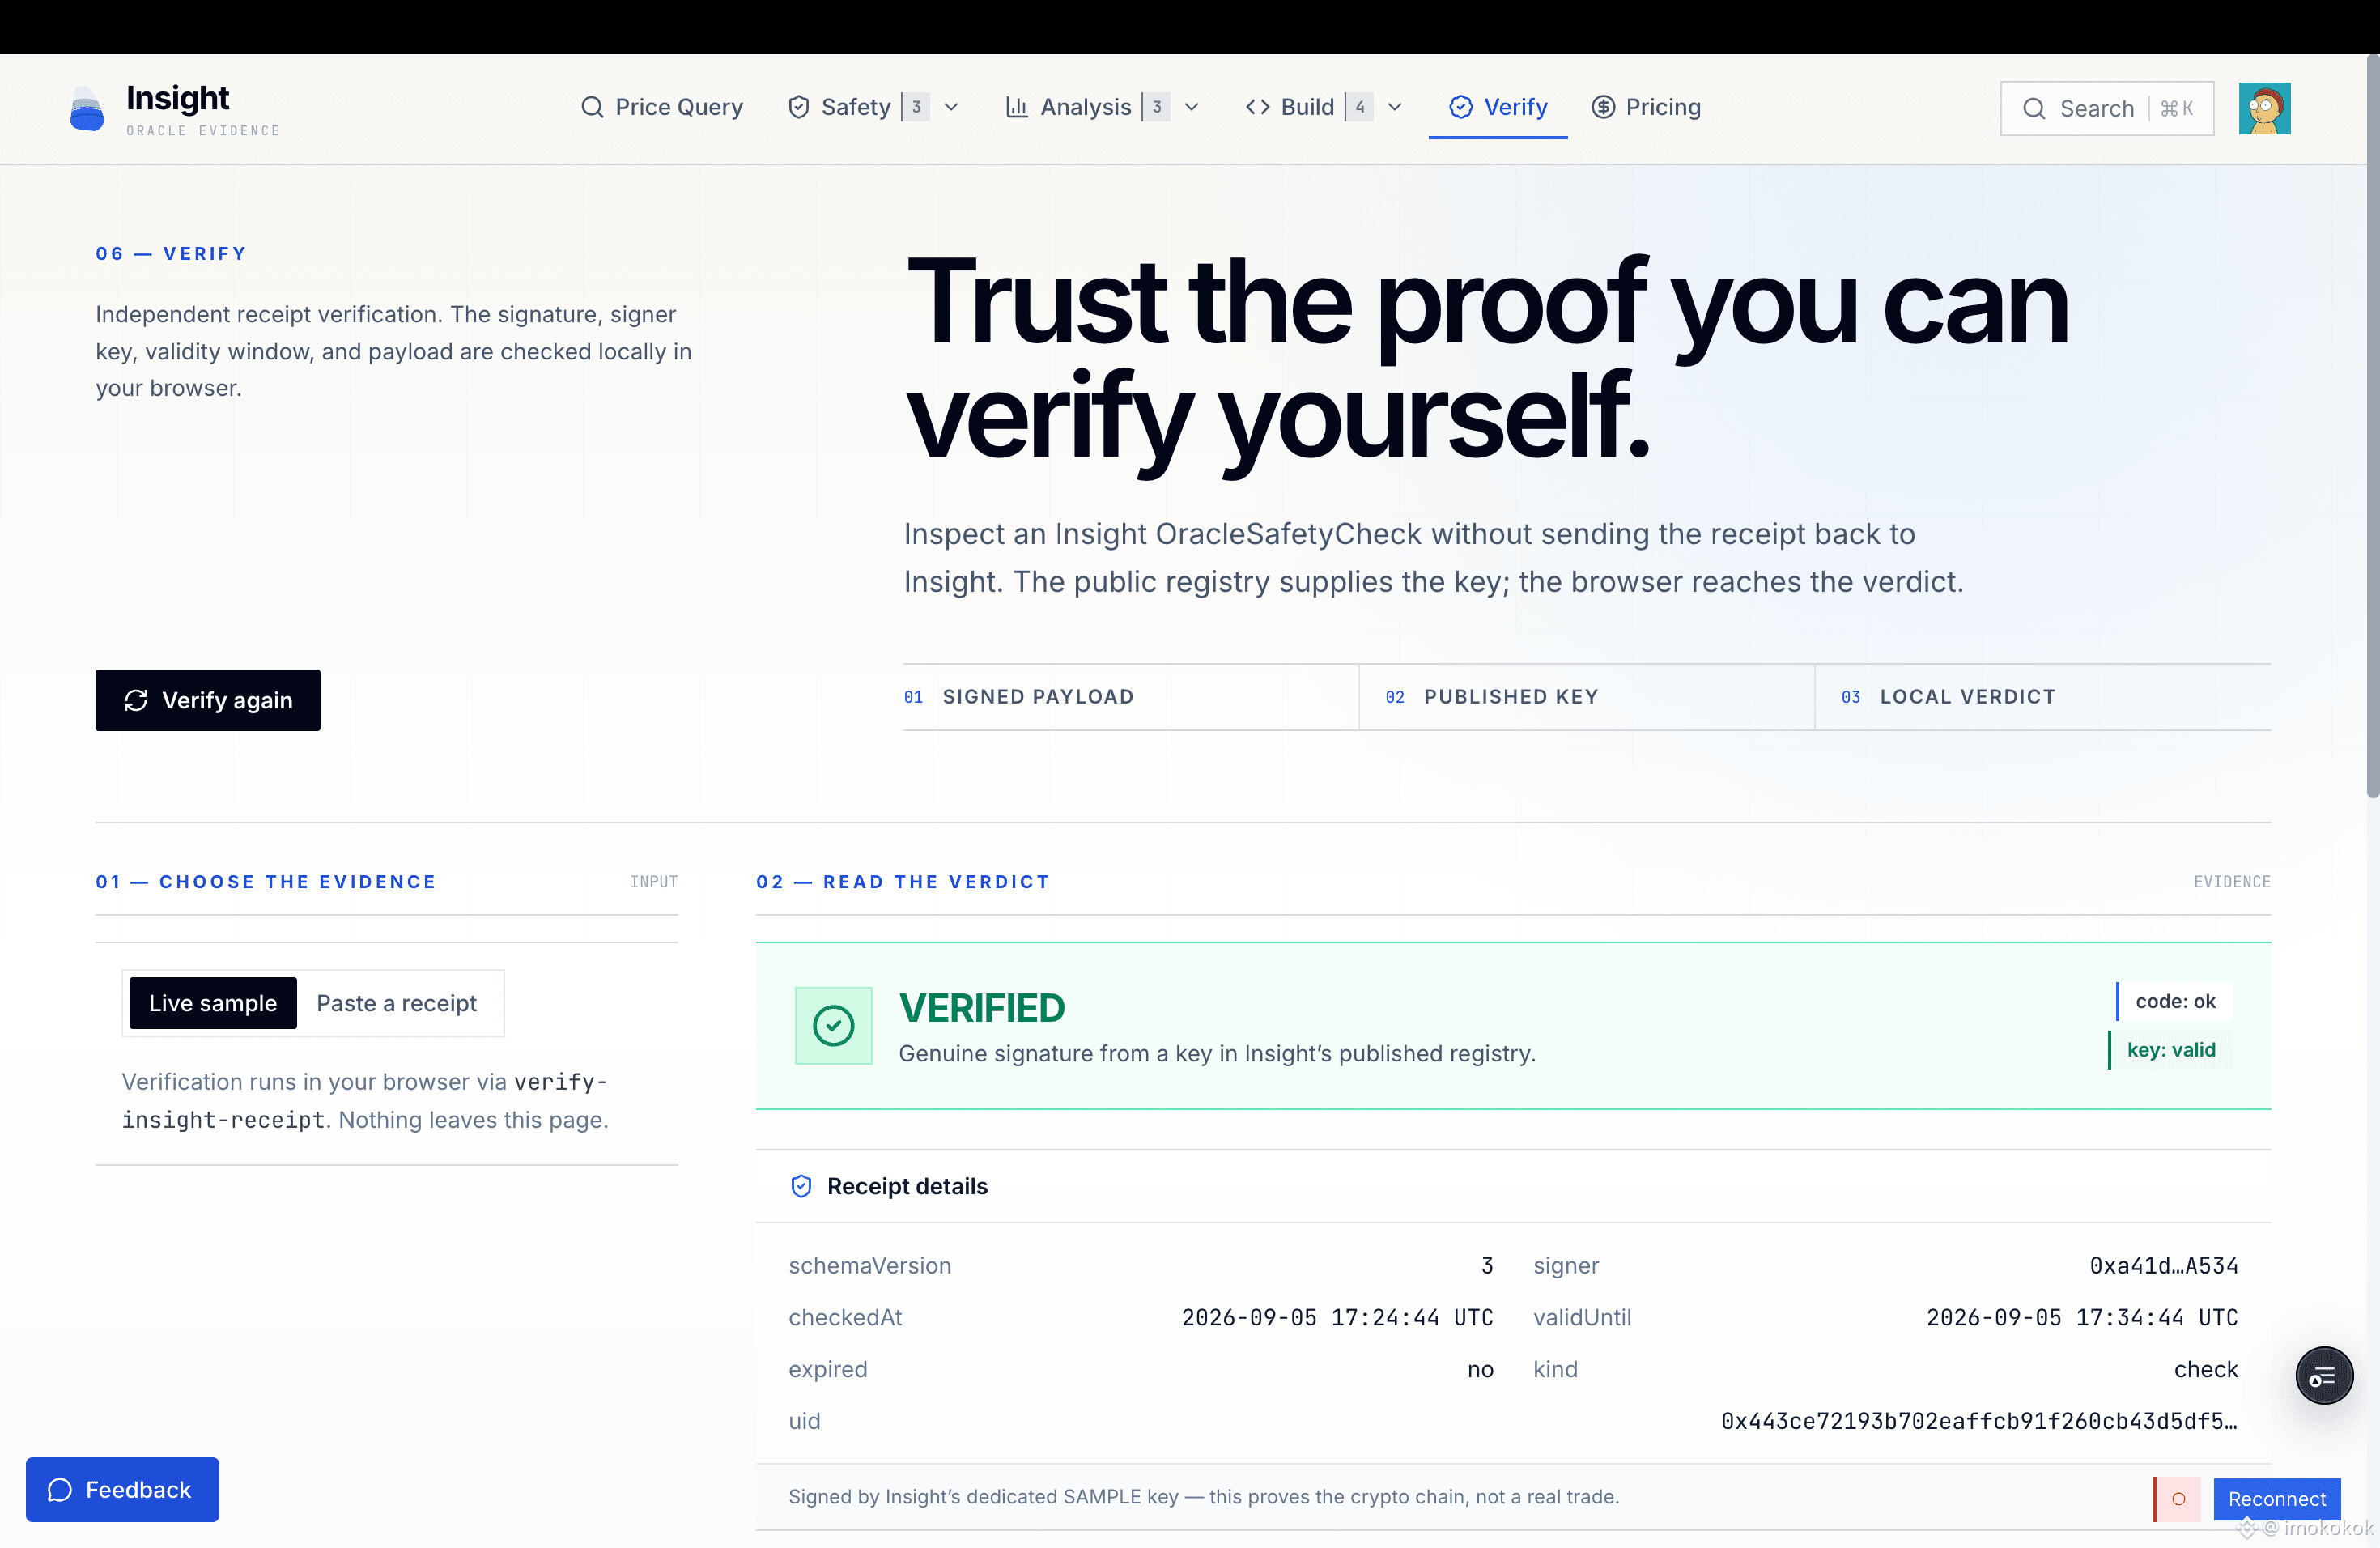
Trong bài đăng trước, tôi đã giới thiệu ngắn gọn về verify-insight-receipt.
Lần này, tôi muốn tập trung vào vấn đề mà nó thực sự giải quyết:
Khi một hệ thống trả về một kết quả “an toàn”, làm thế nào để bạn có thể xác minh kết quả đó một cách độc lập?
Một Insight Oracle Safety Receipt chứa chữ ký, các hash của yêu cầu, dữ liệu hiệu lực và kết quả xác minh ban đầu. Nhưng việc nhận được một đối tượng JSON không đồng nghĩa với việc bạn có thể tin cậy nó.
Bạn vẫn cần xác định liệu:
• Biên lai đã bị sửa đổi sau khi được phát hành hay chưa
• Chữ ký có thuộc về người ký được cho là hay không
• UID có khớp với payload EIP-712 đã được tái tạo hay không
• Một lần kiểm tra lại có được ràng buộc với yêu cầu gốc hay không
• Biên lai đã hết hạn hay chưa
• Khóa ký hiện vẫn được xem là đáng tin cậy hay không
Đó chính là điều mà verify-insight-receipt được thiết kế để làm.
Cài đặt:
npm install verify-insight-receipt
Cách dùng:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
Toàn bộ quá trình xác minh diễn ra cục bộ:
• Không cần khóa API của Insight
• Không cần tải biên lai lên
• Không phụ thuộc vào việc Insight có đang trực tuyến hay không
• Kết quả được tái tạo từ lược đồ EIP-712 công khai và chữ ký mật mã
Điều này biến một biên lai từ thứ được hiển thị bởi một nền tảng thành bằng chứng mà các nhà phát triển, tác tử AI, kiểm toán viên và hệ thống thực thi có thể tự mình xác minh.
Một chữ ký hợp lệ không đảm bảo rằng một giao dịch là đúng, và cũng không phải là sự phê duyệt đầu tư.
Nó chứng minh một điều hẹp hơn nhưng hữu ích hơn:
Nội dung đã nêu được ký bởi khóa tương ứng và kể từ đó chưa bị thay đổi.
Hãy xác minh, đừng tin mù quáng.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents
Lần này, tôi muốn tập trung vào vấn đề mà nó thực sự giải quyết:
Khi một hệ thống trả về một kết quả “an toàn”, làm thế nào để bạn có thể xác minh kết quả đó một cách độc lập?
Một Insight Oracle Safety Receipt chứa chữ ký, các hash của yêu cầu, dữ liệu hiệu lực và kết quả xác minh ban đầu. Nhưng việc nhận được một đối tượng JSON không đồng nghĩa với việc bạn có thể tin cậy nó.
Bạn vẫn cần xác định liệu:
• Biên lai đã bị sửa đổi sau khi được phát hành hay chưa
• Chữ ký có thuộc về người ký được cho là hay không
• UID có khớp với payload EIP-712 đã được tái tạo hay không
• Một lần kiểm tra lại có được ràng buộc với yêu cầu gốc hay không
• Biên lai đã hết hạn hay chưa
• Khóa ký hiện vẫn được xem là đáng tin cậy hay không
Đó chính là điều mà verify-insight-receipt được thiết kế để làm.
Cài đặt:
npm install verify-insight-receipt
Cách dùng:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
Toàn bộ quá trình xác minh diễn ra cục bộ:
• Không cần khóa API của Insight
• Không cần tải biên lai lên
• Không phụ thuộc vào việc Insight có đang trực tuyến hay không
• Kết quả được tái tạo từ lược đồ EIP-712 công khai và chữ ký mật mã
Điều này biến một biên lai từ thứ được hiển thị bởi một nền tảng thành bằng chứng mà các nhà phát triển, tác tử AI, kiểm toán viên và hệ thống thực thi có thể tự mình xác minh.
Một chữ ký hợp lệ không đảm bảo rằng một giao dịch là đúng, và cũng không phải là sự phê duyệt đầu tư.
Nó chứng minh một điều hẹp hơn nhưng hữu ích hơn:
Nội dung đã nêu được ký bởi khóa tương ứng và kể từ đó chưa bị thay đổi.
Hãy xác minh, đừng tin mù quáng.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents