Tôi đã dành nhiều thời gian để xem xét mô hình quyền riêng tư của DUSK ở chính mô hình quyền riêng tư của DUSK, và phản hồi từ cầu nối đã thay đổi quan điểm của tôi nhiều hơn cả phần mật mã.
Khẳng định hiển nhiên là “giao dịch bí mật”. Điều đó không phải là phần thú vị. Điều quan trọng là chuyện gì xảy ra khi mọi thứ đi sai.
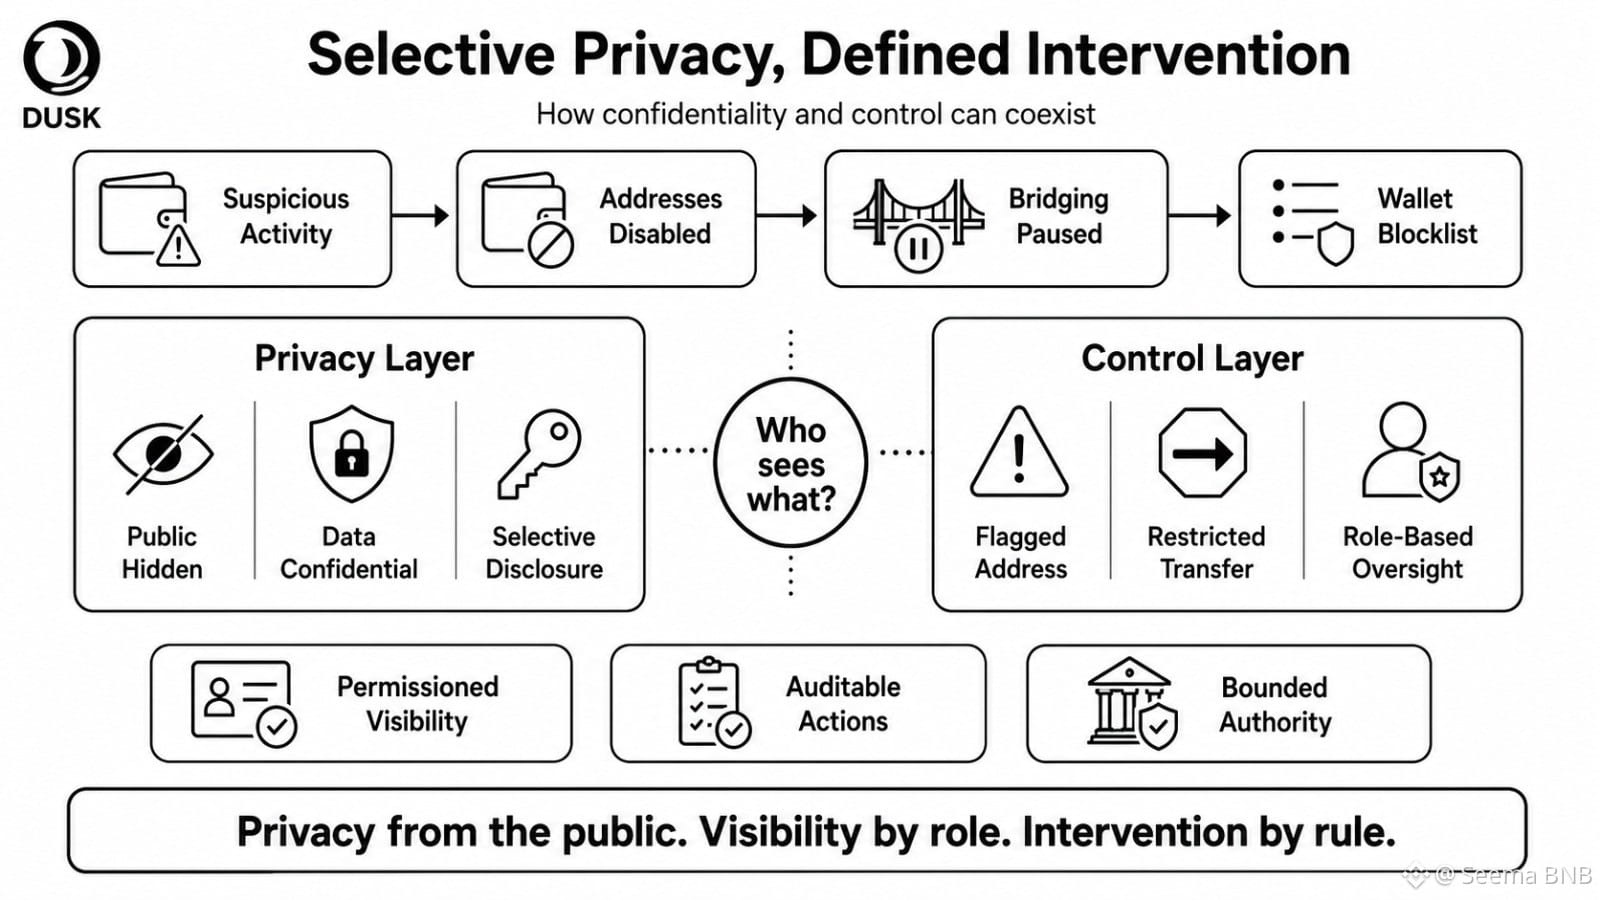
Hoạt động ví đáng ngờ đã được phát hiện, các địa chỉ của cầu nối bị tắt, việc chuyển qua cầu nối bị tạm dừng và một danh sách chặn (blocklist) cho Web Wallet đã được đưa vào. Điều đó không tự nó làm DUSK kém riêng tư hơn. Nhưng nó lại phơi bày câu hỏi thiết kế thực sự: quyền riêng tư khỏi ai, và quyền kiểm soát cho ai?
Đối với tài chính được quản lý, ẩn danh tuyệt đối có thể lại là mô hình yếu hơn. Các tổ chức cần bảo mật khỏi công chúng, trong khi các bên kiểm toán, sàn giao dịch hoặc cơ quan giám sát vẫn có thể cần khả năng quan sát được xác định. Quyền riêng tư mặc định, khả năng hiển thị theo sự cho phép nghe có vẻ là thực tế.
Nhưng phần “theo sự cho phép” là nơi bắt đầu áp lực từ quản trị.
Nếu một bên được ủy quyền có thể thấy 80% của một quy trình riêng tư thì mức độ riêng tư về mặt vận hành là bao nhiêu? Nếu một địa chỉ bị gắn cờ có thể bị hạn chế thì ai là người quyết định việc gắn cờ, diễn ra nhanh đến mức nào và có cơ chế kháng nghị nào không?
DUSK có thể thành công nếu việc tiết lộ có chọn lọc vẫn hẹp, có thể kiểm toán và gắn với vai trò.
Tôi ít quan tâm đến việc liệu DUSK có thể ẩn dữ liệu ngay bây giờ hay không. Tôi muốn biết liệu DUSK có thể kiểm soát khả năng hiển thị mà không âm thầm tập trung quyền can thiệp hay không.
#dusk $DUSK @Dusk
Khẳng định hiển nhiên là “giao dịch bí mật”. Điều đó không phải là phần thú vị. Điều quan trọng là chuyện gì xảy ra khi mọi thứ đi sai.
Hoạt động ví đáng ngờ đã được phát hiện, các địa chỉ của cầu nối bị tắt, việc chuyển qua cầu nối bị tạm dừng và một danh sách chặn (blocklist) cho Web Wallet đã được đưa vào. Điều đó không tự nó làm DUSK kém riêng tư hơn. Nhưng nó lại phơi bày câu hỏi thiết kế thực sự: quyền riêng tư khỏi ai, và quyền kiểm soát cho ai?
Đối với tài chính được quản lý, ẩn danh tuyệt đối có thể lại là mô hình yếu hơn. Các tổ chức cần bảo mật khỏi công chúng, trong khi các bên kiểm toán, sàn giao dịch hoặc cơ quan giám sát vẫn có thể cần khả năng quan sát được xác định. Quyền riêng tư mặc định, khả năng hiển thị theo sự cho phép nghe có vẻ là thực tế.
Nhưng phần “theo sự cho phép” là nơi bắt đầu áp lực từ quản trị.
Nếu một bên được ủy quyền có thể thấy 80% của một quy trình riêng tư thì mức độ riêng tư về mặt vận hành là bao nhiêu? Nếu một địa chỉ bị gắn cờ có thể bị hạn chế thì ai là người quyết định việc gắn cờ, diễn ra nhanh đến mức nào và có cơ chế kháng nghị nào không?
DUSK có thể thành công nếu việc tiết lộ có chọn lọc vẫn hẹp, có thể kiểm toán và gắn với vai trò.
Tôi ít quan tâm đến việc liệu DUSK có thể ẩn dữ liệu ngay bây giờ hay không. Tôi muốn biết liệu DUSK có thể kiểm soát khả năng hiển thị mà không âm thầm tập trung quyền can thiệp hay không.
#dusk $DUSK @Dusk