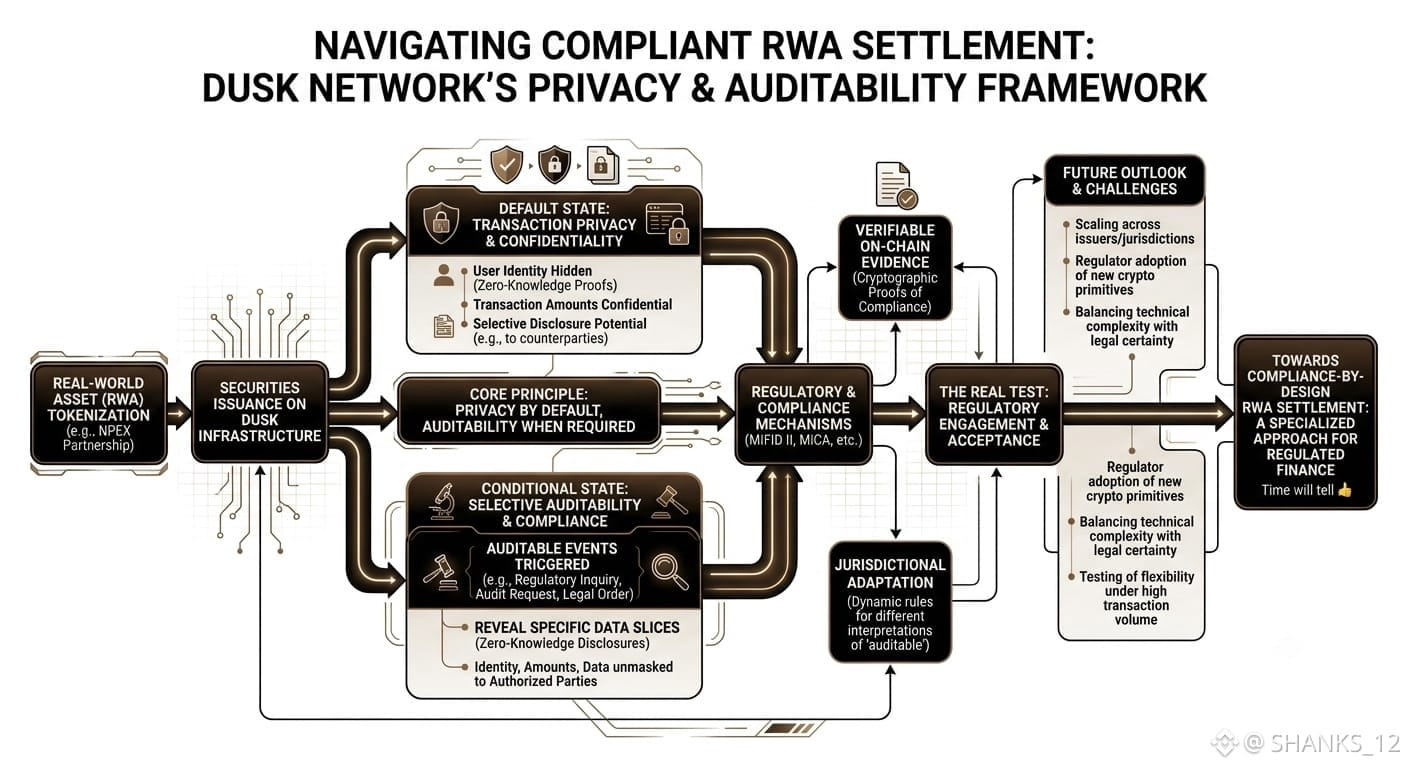
Tôi đã đọc qua cách tiếp cận của Dusk đối với việc thanh toán RWA tuân thủ vào tối nay, và một chi tiết cứ liên tục thu hút sự chú ý của tôi khỏi mọi thứ khác: ý tưởng “quyền riêng tư mặc định, khả năng kiểm toán khi cần thiết”. Ban đầu nghe có vẻ như một thỏa hiệp gọn gàng, nhưng càng ngồi suy nghĩ, càng trở nên ít rõ ràng hơn là sự cân bằng đó thực sự được duy trì tốt ra sao trong thực tiễn.
Điều có vẻ thú vị là mối liên hệ của nó với quan hệ hợp tác NPEX và việc các chứng khoán được token hóa được thanh toán thông qua cơ sở hạ tầng của Dusk. Trên giấy tờ, các giao dịch bảo mật vẫn đáp ứng MiFID II hoặc MiCA nghe như đúng là thứ mà các tổ chức cần. Nhưng đôi khi tôi tự hỏi việc “tiết lộ chọn lọc” sẽ vận hành như thế nào khi các cơ quan quản lý, kiểm toán viên và các đối tác đều cần những “lát cắt” khác nhau của cùng một dữ liệu vào những thời điểm khác nhau. Liệu sự linh hoạt này được tích hợp gọn gàng vào giao thức, hay nó lại dựa trên các giả định về niềm tin mà chỉ thực sự được kiểm chứng khi khối lượng giao dịch tăng lên?
Câu hỏi nảy sinh trong tôi là liệu “tuân thủ ngay từ thiết kế” có trở thành một thế mạnh chính vì nó hẹp và tập trung vào tài chính được quản lý, thay vì cố gắng trở thành mọi thứ cùng một lúc hay không. Nhìn từ bên ngoài, sự chuyên môn hóa đó có vẻ có chủ đích, thậm chí có lẽ là cần thiết. Nhưng tôi vẫn chưa chắc nó sẽ mở rộng ra sao khi có thêm nhiều tổ chức phát hành và nhiều khu vực pháp lý tham gia, mỗi nơi lại có cách hiểu riêng về việc “có thể kiểm toán” nên được hiểu như thế nào.
Nó khiến tôi nghĩ rằng bài kiểm tra thực sự không nằm ở chính mật mã, mà là liệu các cơ quan quản lý có thực sự tương tác với nó theo cách mà kiến trúc giả định họ sẽ làm hay không. Có lẽ đó mới là bài kiểm tra sắp tới... dù sao thì thời gian sẽ trả lời👍#dusk $DUSK @Dusk
$HEMI $TREE
#CryptoRally #FOMCWatch #ColdcardTheftInvestigationAdvances #WyomingMovesFRNTToChainlinkCCIP