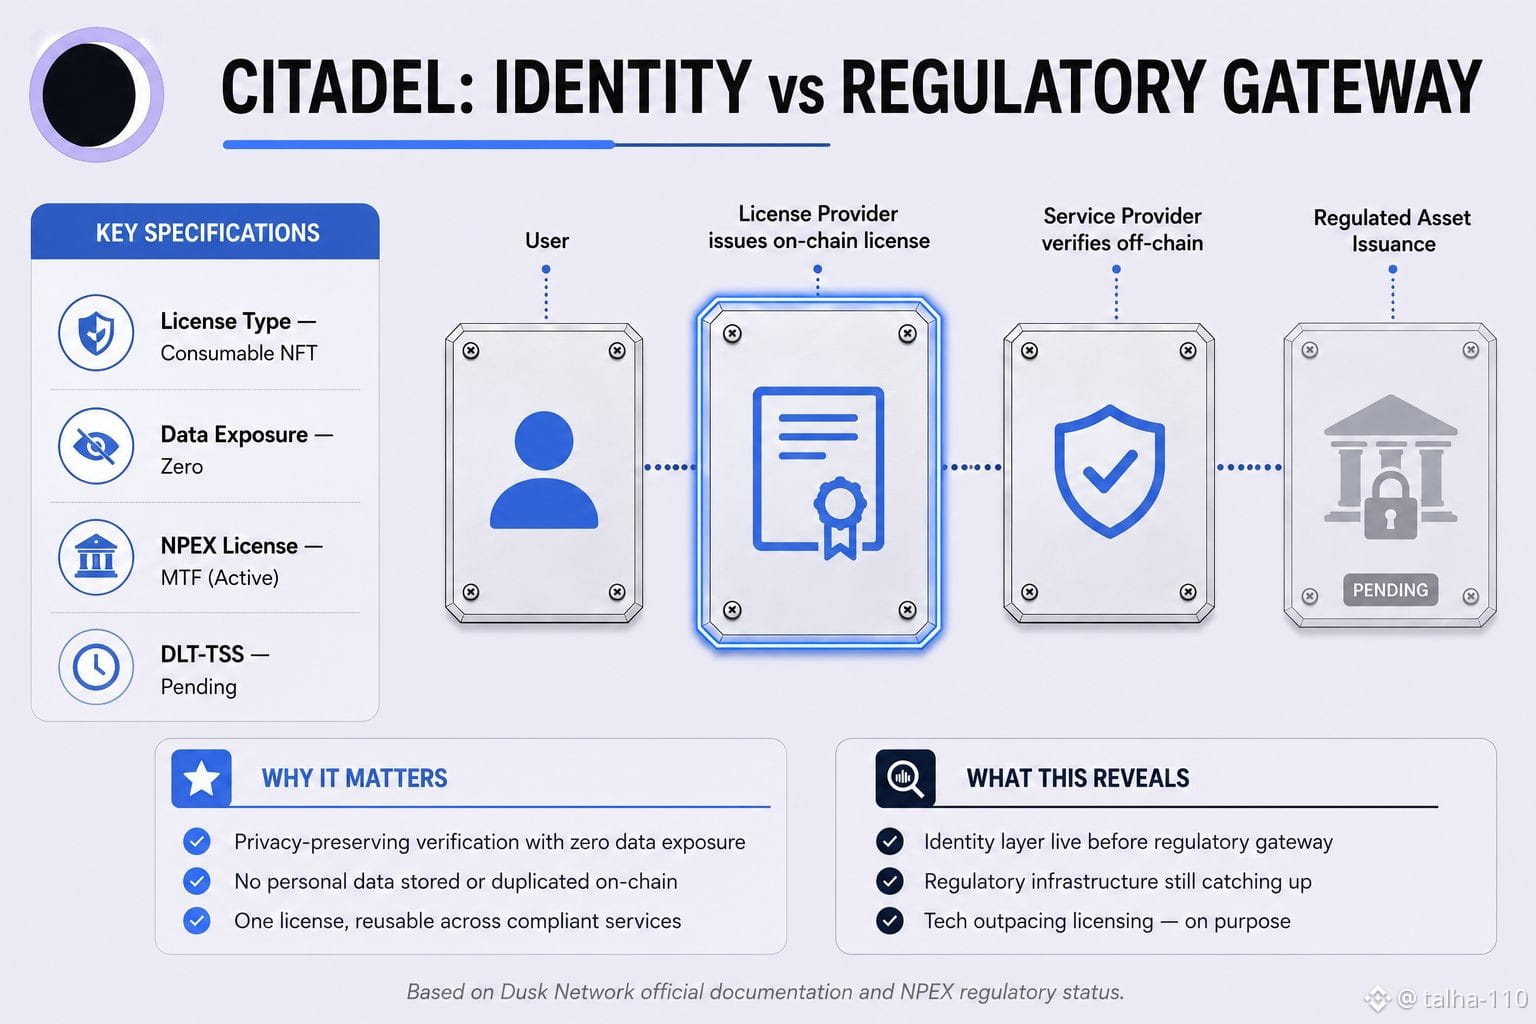
Hệ thống KYC của Dusk gặp vấn đề với “giấy phép” dựa trên NFT — một người dùng sẽ được xác thực một lần (ví dụ như độ tuổi hoặc nơi cư trú), Nhà Cung Cấp Giấy Phép sẽ phát hành một giấy phép dùng một lần lên chuỗi (on-chain), và Nhà Cung Cấp Dịch Vụ sau đó có thể xác minh giấy phép đó ngoài chuỗi (off-chain) mà không bao giờ phải xem dữ liệu cá nhân gốc. Toàn bộ lớp nhận diện đã sẵn sàng và hoạt động đầy đủ. Nhưng khi tôi tìm hiểu xem hạ tầng tuân thủ này thực sự được xây dựng để phục vụ mục đích gì, thì hóa ra đối tác pháp lý của Dusk là NPEX hiện chỉ đang nắm giữ giấy phép MTF (Multilateral Trading Facility) — giấy phép DLT-TSS, tức là giấy phép thực sự cần thiết để tự nhiên (natively) phát hành và token hóa các tài sản được quản lý ngay trên chuỗi — vẫn đang “trong tiến trình.” Vì vậy, lớp nhận diện bảo vệ quyền riêng tư đang nằm đó, sẵn sàng hoàn toàn, nhưng “cánh cổng” pháp lý cho việc phát hành tài sản được quản lý mà hệ thống này được thiết kế để hỗ trợ vẫn đang chờ phê duyệt.
Nếu lớp hạ tầng danh tính trưởng thành trước lớp phát hành tài sản, thì câu hỏi là: đâu mới là nút thắt cổ chai của đường ống RWA — công nghệ hay quy định?
@Dusk $DUSK #dusk
$GPS
$ACE
Nếu lớp hạ tầng danh tính trưởng thành trước lớp phát hành tài sản, thì câu hỏi là: đâu mới là nút thắt cổ chai của đường ống RWA — công nghệ hay quy định?
@Dusk $DUSK #dusk
$GPS
$ACE