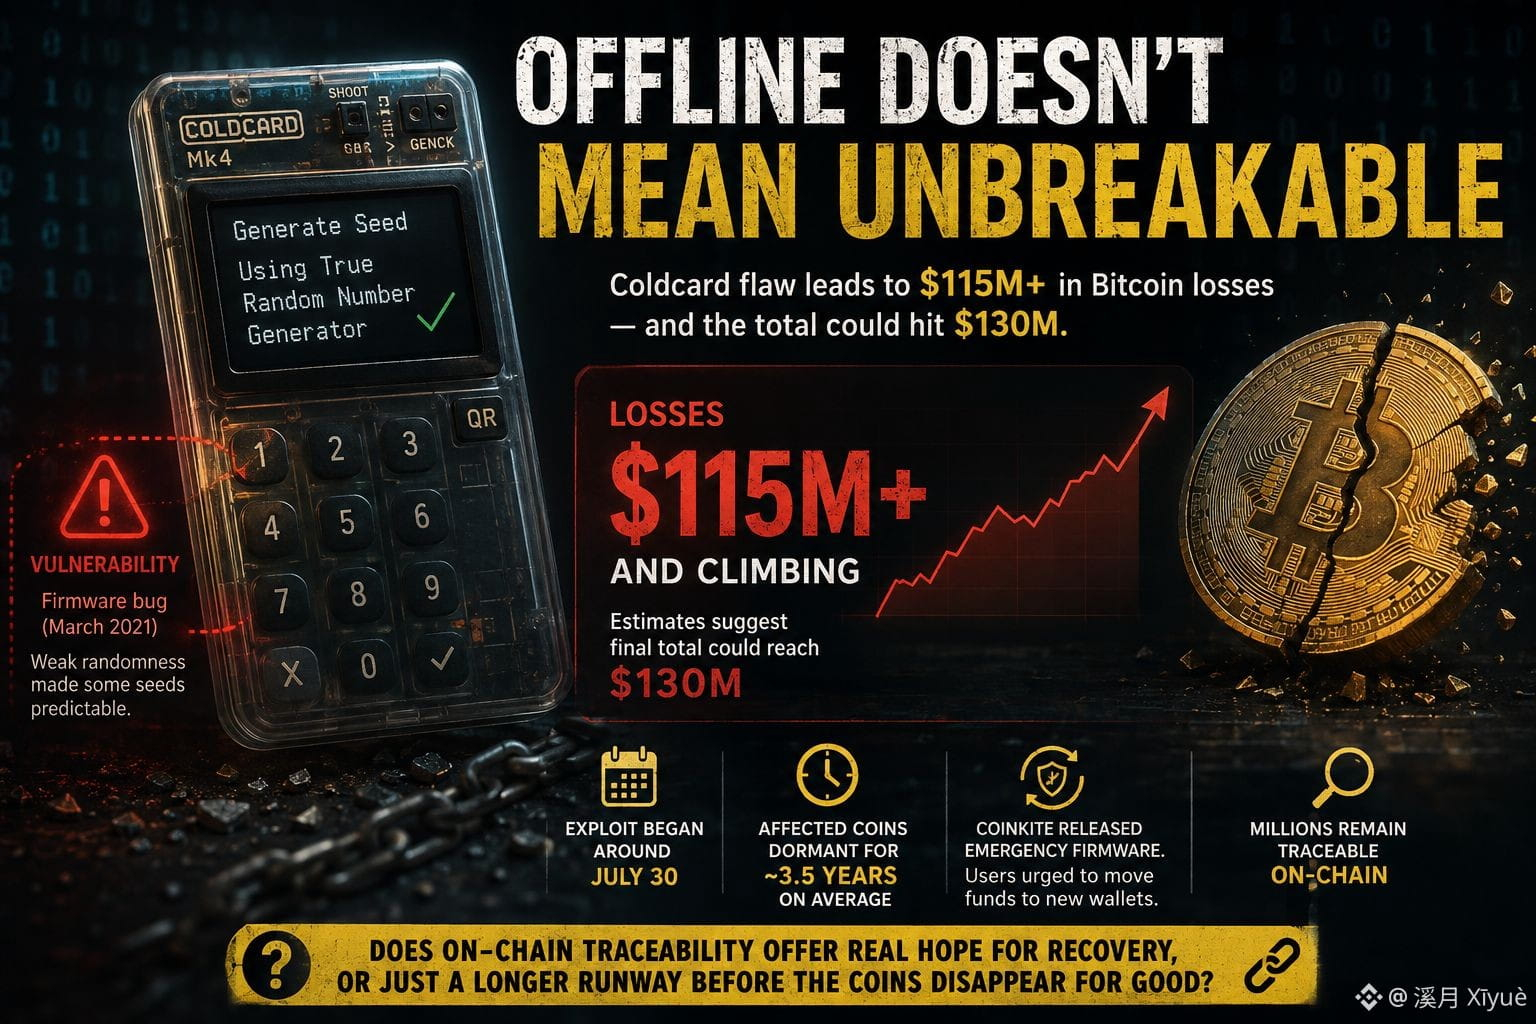
#ColdcardWalletLossesExceed$115M
Một thiết bị chưa từng kết nối Internet vừa chứng minh rằng “offline” không tự động đồng nghĩa với “không thể bị bẻ khóa”.
Những thiệt hại liên quan đến một lỗ hổng bảo mật trong Coldcard — một ví phần cứng Bitcoin phổ biến do Coinkite sản xuất — đã vượt 115 triệu USD và vẫn đang tăng theo báo cáo của Galaxy Research. Một số ước tính cho rằng tổng thiệt hại cuối cùng có thể lên tới 130 triệu USD khi quá trình truy vết tiếp tục. Cuộc tấn công bắt đầu vào khoảng ngày 30/7 và truy ngược về một lỗi firmware đã tồn tại từ 5 năm trước (từ tháng 3/2021): một sơ suất trong việc lập trình khiến một số thiết bị tạo cụm từ hạt giống ví (wallet seed phrase) bằng nguồn ngẫu nhiên yếu và có thể dự đoán thay vì bộ tạo ngẫu nhiên tích hợp sẵn trong phần cứng. Điều này khiến một số khóa riêng (private keys) có thể bị suy đoán về mặt toán học, thay vì bị đánh cắp thông qua lừa đảo (phishing) hoặc phần mềm độc hại (malware). Đáng chú ý, cuộc tấn công chủ yếu nhắm vào các ví đã “ngủ yên” lâu ngày, với số đồng bị ảnh hưởng được để không đụng trong trung bình khoảng ba năm rưỡi. Kể từ đó, Coinkite đã phát hành bản firmware khẩn cấp và kêu gọi người dùng bị ảnh hưởng chuyển tiền sang các ví mới được tạo lại.
Sự việc này quan trọng không chỉ đối với một thiết bị. Cold storage từ lâu đã được xem là “tiêu chuẩn vàng” cho bảo mật tự quản lý (self-custody), chính xác vì nó được ngắt khỏi bề mặt tấn công trực tuyến. Sự cố này nhắc nhở rằng tính ngẫu nhiên đứng sau việc tạo khóa quan trọng không kém gì việc thiết bị được cách ly khỏi Internet — một lỗi “được cài sẵn” ở tầng firmware vẫn có thể làm suy yếu an ninh, bất kể thiết bị có “offline” đến đâu.
Khi các nhà nghiên cứu ghi nhận rằng phần lớn số đồng bị đánh cắp vẫn có thể truy vết trên blockchain, điều đó có mang lại hy vọng thực sự cho việc khôi phục, hay chỉ là một lộ trình dài hơn trước khi chúng cuối cùng bị chuyển khỏi tầm với?
$EDEN $HEMI
$RED