Giao thức DeFi mới, đội ngũ nhỏ, tuyên bố lớn: sự kết hợp đó đã tạo ra một định kiến cụ thể—và đa phần là có phần xứng đáng—rằng có một cuộc kiểm toán bị đẩy gấp trước khi ra mắt, một trang bug bounty tồn tại chủ yếu để “cho có”, và một lỗ hổng khai thác nổi bật ngay trong năm đầu tiên mà không ai kịp nhận ra. Đó là một mẫu lặp lại đủ thường xuyên khiến sự hoài nghi đối với bất kỳ giao thức cho vay mới nào cũng là một thái độ mặc định hợp lý.
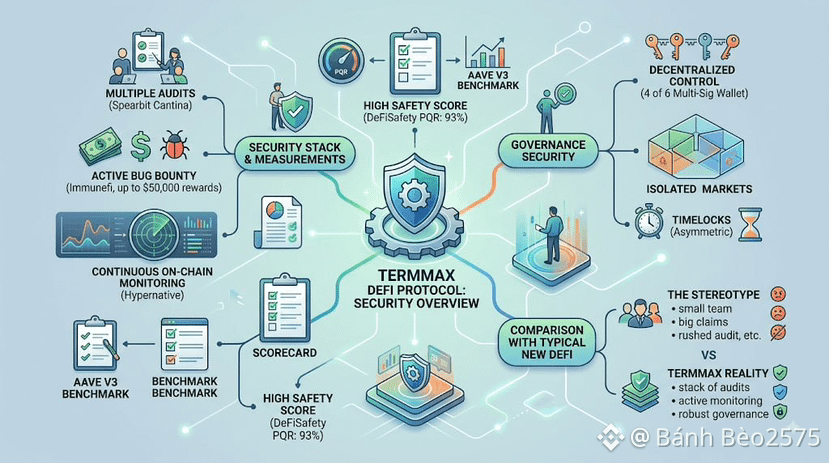
TermMax nằm hơi “lạc nhịp” trong khuôn mẫu đó, chủ yếu vì nó không khớp với các chi tiết thực sự quan trọng. Giao thức này chạy nhiều vòng kiểm toán thông qua các cuộc thi Cantina của Spearbit thay vì chỉ một lần rà soát trước khi ra mắt, duy trì một chương trình Immunefi bug bounty đang hoạt động với phần thưởng cho lỗ hổng nghiêm trọng lên tới 50.000 USD, và đồng thời bổ sung lớp giám sát on-chain liên tục của Hypernative cho cả hai lớp trên—theo dõi hoạt động đáng ngờ theo thời gian thực thay vì chỉ dựa vào các đánh giá theo từng thời điểm. TermMax công bố điểm DeFiSafety PQR đạt 93%, và nhóm dự án chủ động so sánh con số này với Aave V3—một giao thức mà phần lớn ngành xem như chuẩn mực an ninh.
Bảo mật quản trị cũng được xử lý tương tự: ví multi-signature 4 trên 6 cho các chức năng quản trị quan trọng, các thị trường được tách biệt để nếu có sự cố trong một cặp tài sản thế chấp thì không thể lan sang mọi thị trường khác trong giao thức, và các timelock bất đối xứng cho các thay đổi tham số rủi ro. Tất cả điều đó không có gì quá lạ đối với những cái tên lâu đời nhất trong mảng cho vay DeFi. Điều thực sự hiếm gặp là một giao thức chỉ mới ra mắt vào tháng 4 năm 2025.
Các cuộc kiểm toán dày đặc và điểm an toàn cao làm giảm xác suất của một nhóm lỗi cụ thể mà không thể loại bỏ hoàn toàn rủi ro, và các thông báo rủi ro của chính TermMax cũng nói lên điều đó. Thứ họ làm là đưa TermMax ra khỏi “nhóm mới và chưa được soi xét kỹ” mà định kiến mặc định thường giả định; và sự khác biệt này đáng được cân nhắc trước khi vội loại bỏ một giao thức non trẻ chỉ vì tuổi đời của nó.
@TermMax #TermMax
$BTW $STBL $STAR
TermMax nằm hơi “lạc nhịp” trong khuôn mẫu đó, chủ yếu vì nó không khớp với các chi tiết thực sự quan trọng. Giao thức này chạy nhiều vòng kiểm toán thông qua các cuộc thi Cantina của Spearbit thay vì chỉ một lần rà soát trước khi ra mắt, duy trì một chương trình Immunefi bug bounty đang hoạt động với phần thưởng cho lỗ hổng nghiêm trọng lên tới 50.000 USD, và đồng thời bổ sung lớp giám sát on-chain liên tục của Hypernative cho cả hai lớp trên—theo dõi hoạt động đáng ngờ theo thời gian thực thay vì chỉ dựa vào các đánh giá theo từng thời điểm. TermMax công bố điểm DeFiSafety PQR đạt 93%, và nhóm dự án chủ động so sánh con số này với Aave V3—một giao thức mà phần lớn ngành xem như chuẩn mực an ninh.
Bảo mật quản trị cũng được xử lý tương tự: ví multi-signature 4 trên 6 cho các chức năng quản trị quan trọng, các thị trường được tách biệt để nếu có sự cố trong một cặp tài sản thế chấp thì không thể lan sang mọi thị trường khác trong giao thức, và các timelock bất đối xứng cho các thay đổi tham số rủi ro. Tất cả điều đó không có gì quá lạ đối với những cái tên lâu đời nhất trong mảng cho vay DeFi. Điều thực sự hiếm gặp là một giao thức chỉ mới ra mắt vào tháng 4 năm 2025.
Các cuộc kiểm toán dày đặc và điểm an toàn cao làm giảm xác suất của một nhóm lỗi cụ thể mà không thể loại bỏ hoàn toàn rủi ro, và các thông báo rủi ro của chính TermMax cũng nói lên điều đó. Thứ họ làm là đưa TermMax ra khỏi “nhóm mới và chưa được soi xét kỹ” mà định kiến mặc định thường giả định; và sự khác biệt này đáng được cân nhắc trước khi vội loại bỏ một giao thức non trẻ chỉ vì tuổi đời của nó.
@TermMax #TermMax
$BTW $STBL $STAR