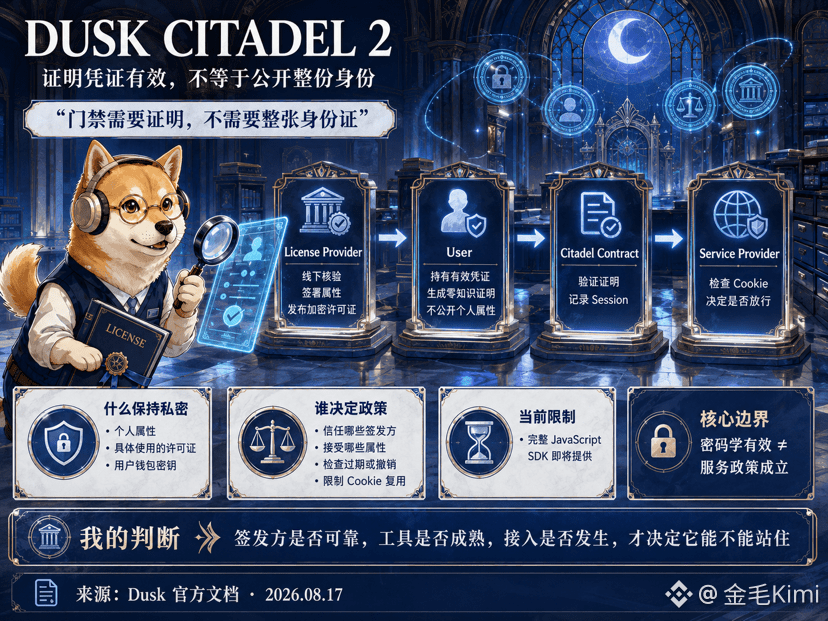
“Hoàn thành KYC là có thể giao dịch on-chain”, câu này tôi ngày càng không tin nữa. Citadel 2 của Dusk tách việc cho phép truy cập thành việc cấp chứng thư (credential issuance) và bằng chứng không kiến thức (zero-knowledge proof), rồi chuyển cho bên cung cấp dịch vụ (service) để ra quyết định. License Provider xác minh ngoại tuyến người dùng, sau khi người dùng ký các thuộc tính thì sẽ phát hành giấy phép mã hóa và đăng ký lên hợp đồng; người dùng chỉ chứng minh rằng mình sở hữu một chứng cứ/giấy phép hợp lệ, không công khai thuộc tính cá nhân, cũng không lộ ra giấy phép cụ thể.
Điều này giống như việc vào kho tài nguyên của hội viên. Cổng ra vào chỉ hiển thị “chứng thư hợp lệ”, không cần sao chép CCCD. Hợp đồng sẽ xác minh bằng chứng và ghi lại Session; người dùng đưa Cookie cho Service Provider, và bên đó sẽ quyết định có cho thông qua hay không. Dusk làm cho việc tiết lộ tối thiểu và việc cho phép truy cập có thể xác minh cùng tồn tại.
Ranh giới rất rõ ràng. Tài liệu chính thức nêu rõ: tính hợp lệ về mặt mật mã không đồng nghĩa với việc chính sách được thiết lập. Service Provider vẫn phải quyết định tin những bên cấp chứng thư nào và các thuộc tính nào, kiểm tra các chứng cứ đã hết hạn hoặc bị thu hồi, và giới hạn việc tái sử dụng Cookie. Bộ SDK JavaScript đầy đủ vẫn được ghi chú là “sắp tới sẽ cung cấp”. Citadel 2 đưa ra khung xương kỹ thuật, nhưng việc bên cấp chứng thư có đáng tin hay không, công cụ đã chín muồi chưa, và việc tích hợp có diễn ra hay không—mới quyết định liệu nó có thể đứng vững hay không.
@Dusk $DUSK #dusk
Điều này giống như việc vào kho tài nguyên của hội viên. Cổng ra vào chỉ hiển thị “chứng thư hợp lệ”, không cần sao chép CCCD. Hợp đồng sẽ xác minh bằng chứng và ghi lại Session; người dùng đưa Cookie cho Service Provider, và bên đó sẽ quyết định có cho thông qua hay không. Dusk làm cho việc tiết lộ tối thiểu và việc cho phép truy cập có thể xác minh cùng tồn tại.
Ranh giới rất rõ ràng. Tài liệu chính thức nêu rõ: tính hợp lệ về mặt mật mã không đồng nghĩa với việc chính sách được thiết lập. Service Provider vẫn phải quyết định tin những bên cấp chứng thư nào và các thuộc tính nào, kiểm tra các chứng cứ đã hết hạn hoặc bị thu hồi, và giới hạn việc tái sử dụng Cookie. Bộ SDK JavaScript đầy đủ vẫn được ghi chú là “sắp tới sẽ cung cấp”. Citadel 2 đưa ra khung xương kỹ thuật, nhưng việc bên cấp chứng thư có đáng tin hay không, công cụ đã chín muồi chưa, và việc tích hợp có diễn ra hay không—mới quyết định liệu nó có thể đứng vững hay không.
@Dusk $DUSK #dusk