@BabylonLabs_io ki TBV kiến trúc cho thấy tôi đã hiểu được một điều thú vị.
Trong whitepaper, các đảm bảo mật mã có vẻ rất mạnh mẽ, nhưng bảo mật trong thế giới thực không chỉ được kiểm chứng bằng toán học—nó còn được thử thách bởi các tình huống “edge cases”.
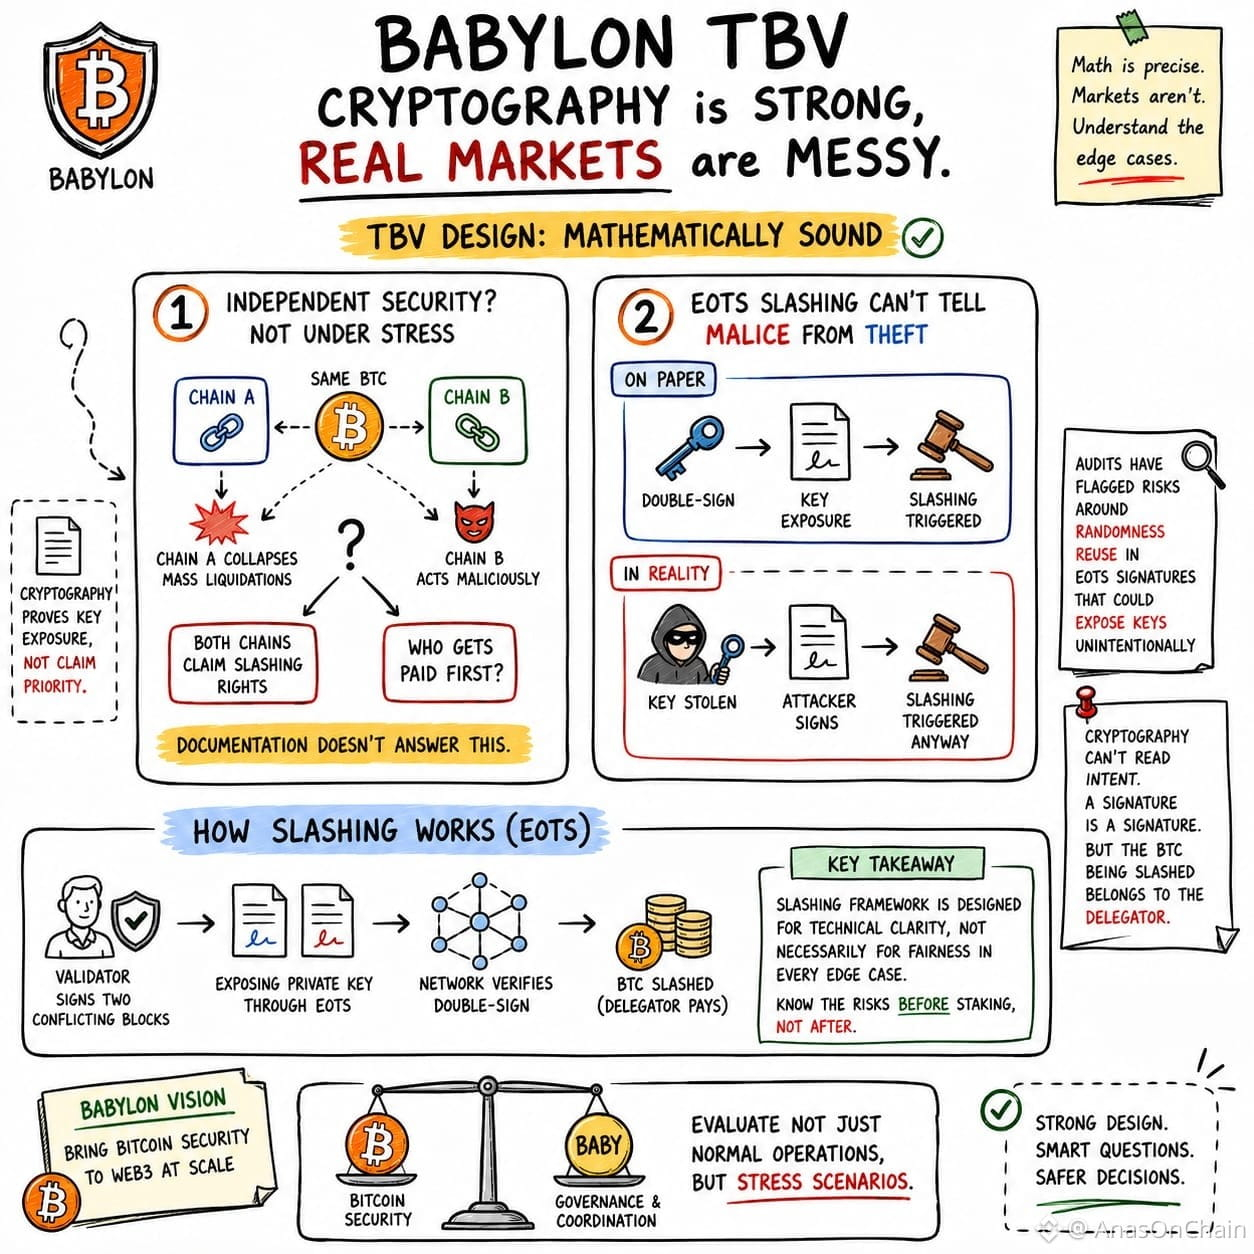
Mô hình của TBV cho phép một BTC duy nhất cung cấp bảo mật kinh tế cho nhiều Bitcoin Secured Networks cùng lúc. Đây là một thiết kế mạnh mẽ cho hiệu quả sử dụng vốn. Tuy nhiên, nếu trong lúc hai chuỗi gặp phải sự căng thẳng thị trường cực đoan, cùng tạo ra yêu cầu bồi (slashing) chống lại cùng một validator, thì việc ưu tiên sẽ được quyết định dựa trên cơ sở nào? Kịch bản này không được định nghĩa rõ ràng trong tài liệu.
Quan sát thứ hai của tôi là cơ chế slashing của EOTS.
EOTS buộc tính trung thực của validator vì việc double-signing làm lộ khóa private và khi đó slashing sẽ được kích hoạt. Nhưng blockchain chỉ có thể nhìn thấy chữ ký chứ không thể biết ý định. Nếu khóa bị xâm phạm và kẻ tấn công ký bằng chính khóa đó, thì kết quả on-chain vẫn sẽ trông như double-signing.
Vì vậy, các đánh giá an ninh độc lập cũng xem việc xử lý randomness và quản lý khóa là những khu vực quan trọng, bởi vì phần triển khai kỹ thuật là một phần quan trọng tương đương với thiết kế mật mã.
Đối với tôi, đây không phải là điểm yếu của giao thức...
Mà là để hiểu mô hình niềm tin.
Các delegators không chỉ chọn yield hay phần thưởng. Họ còn đang đặt niềm tin vào chính framework slashing—một framework cung cấp sự rõ ràng về mặt kỹ thuật, dù có thể không thể nhận diện intent trong mọi edge case.
Babylon đang mở rộng bảo mật của Bitcoin sang Web3, nhưng khi đánh giá mô hình bảo mật đó, không chỉ cần xem xét hoạt động bình thường mà còn phải nhìn vào các kịch bản trong điều kiện căng thẳng.
@BabylonLabs_io $BABY #baby
Trong whitepaper, các đảm bảo mật mã có vẻ rất mạnh mẽ, nhưng bảo mật trong thế giới thực không chỉ được kiểm chứng bằng toán học—nó còn được thử thách bởi các tình huống “edge cases”.
Mô hình của TBV cho phép một BTC duy nhất cung cấp bảo mật kinh tế cho nhiều Bitcoin Secured Networks cùng lúc. Đây là một thiết kế mạnh mẽ cho hiệu quả sử dụng vốn. Tuy nhiên, nếu trong lúc hai chuỗi gặp phải sự căng thẳng thị trường cực đoan, cùng tạo ra yêu cầu bồi (slashing) chống lại cùng một validator, thì việc ưu tiên sẽ được quyết định dựa trên cơ sở nào? Kịch bản này không được định nghĩa rõ ràng trong tài liệu.
Quan sát thứ hai của tôi là cơ chế slashing của EOTS.
EOTS buộc tính trung thực của validator vì việc double-signing làm lộ khóa private và khi đó slashing sẽ được kích hoạt. Nhưng blockchain chỉ có thể nhìn thấy chữ ký chứ không thể biết ý định. Nếu khóa bị xâm phạm và kẻ tấn công ký bằng chính khóa đó, thì kết quả on-chain vẫn sẽ trông như double-signing.
Vì vậy, các đánh giá an ninh độc lập cũng xem việc xử lý randomness và quản lý khóa là những khu vực quan trọng, bởi vì phần triển khai kỹ thuật là một phần quan trọng tương đương với thiết kế mật mã.
Đối với tôi, đây không phải là điểm yếu của giao thức...
Mà là để hiểu mô hình niềm tin.
Các delegators không chỉ chọn yield hay phần thưởng. Họ còn đang đặt niềm tin vào chính framework slashing—một framework cung cấp sự rõ ràng về mặt kỹ thuật, dù có thể không thể nhận diện intent trong mọi edge case.
Babylon đang mở rộng bảo mật của Bitcoin sang Web3, nhưng khi đánh giá mô hình bảo mật đó, không chỉ cần xem xét hoạt động bình thường mà còn phải nhìn vào các kịch bản trong điều kiện căng thẳng.
@BabylonLabs_io $BABY #baby