Tôi đã đọc "slashing" trong mọi bài viết Babylon mà tôi từng thấy, và cứ hình dung ra đúng một cảnh mỗi lần: một validator làm sai, và một số quy tắc sẽ lấy tiền của họ.
Hình dung đó vẫn đúng cho đến khi tôi cố gắng giải thích xem ai thực sự là người thực thi nó.
Có bỏ phiếu không? Có giai đoạn tranh chấp không? Có ai đó xem xét bằng chứng không?
Tôi đi tìm quy trình đó, dự đoán sẽ có một ủy ban.
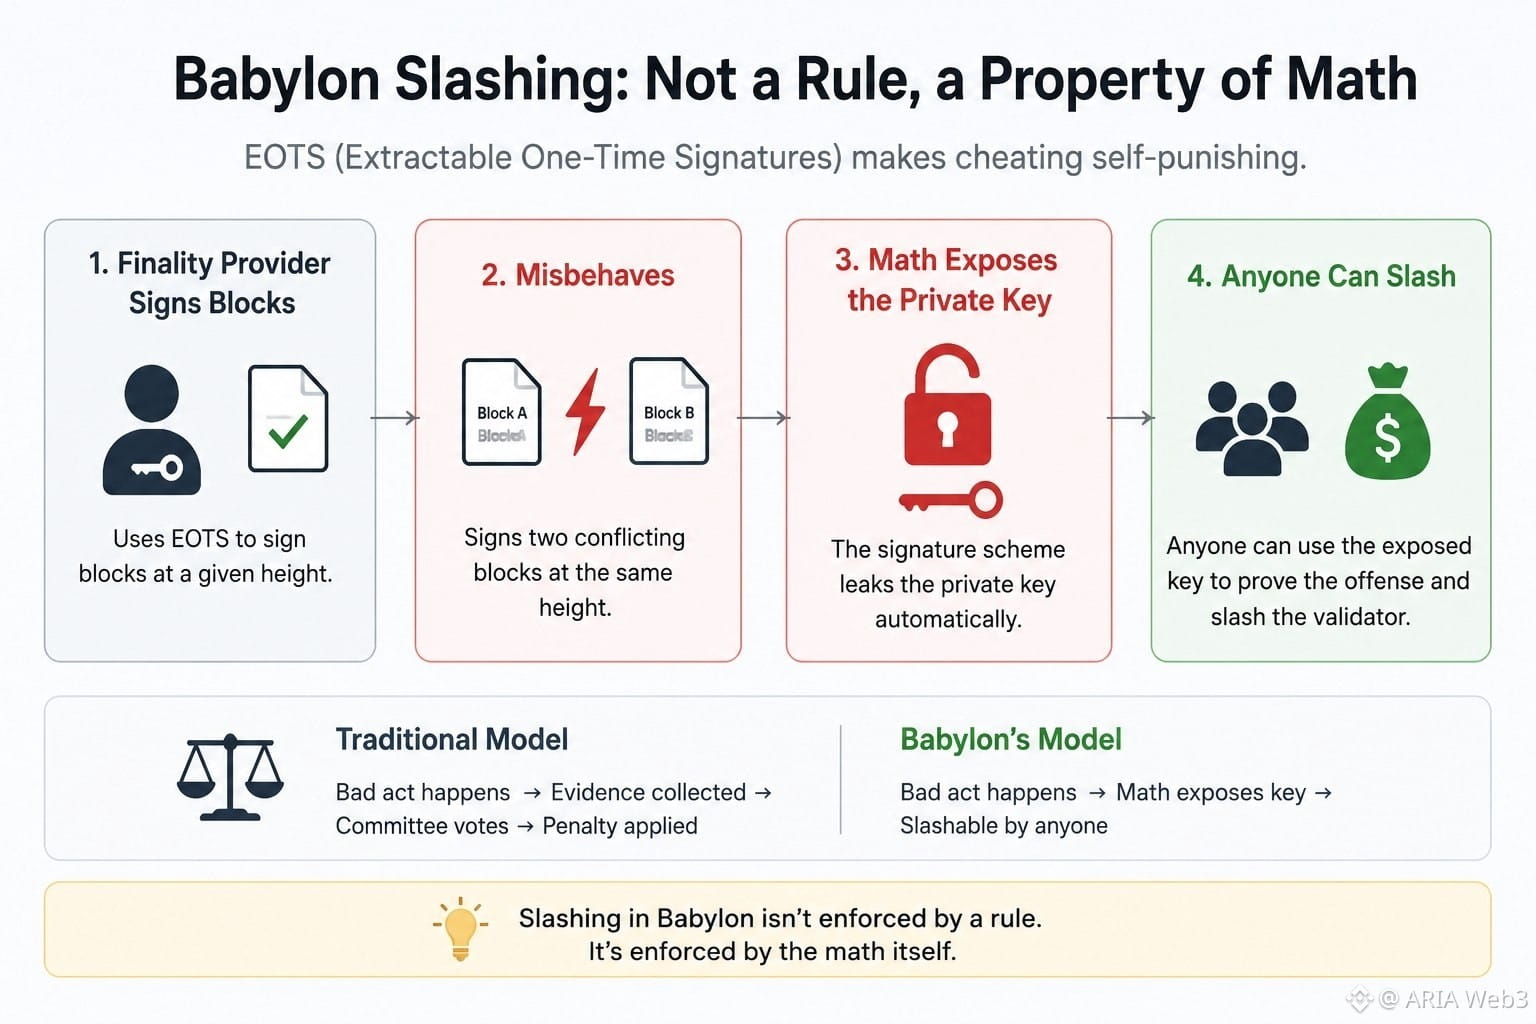
Nhưng thay vào đó tôi lại thấy một thứ gọi là EOTS — Extractable One-Time Signatures — cách các nhà cung cấp tính cuối cùng của Babylon ký các block.
Tôi nghĩ nó chỉ là một sơ đồ chữ ký phức tạp hơn. Rồi tôi đọc xem "extractable" nghĩa là gì.
Nếu một nhà cung cấp tính cuối cùng ký hai block xung đột tại cùng một độ cao, thì toán học của chữ ký chính nó sẽ rò rỉ khóa riêng của họ. Không phải là một hình phạt được áp dụng sau đó. Mà là kết quả trực tiếp của hành động đó.
Tôi ngồi với ý nghĩ đó một lúc. Không có thẩm phán nào đứng ra quyết định ai có tội. Việc gian lận và việc bị lộ ra là cùng một sự kiện. Điều này khác với cách tôi thường nghĩ về việc thực thi — một hành vi xấu xảy ra, rồi một quy trình tách biệt sẽ quyết định hậu quả. Ở đây, việc làm điều sai chính là việc trao chìa khóa để tự trừng phạt.
Khi tôi hiểu vậy, thì "slashing" không còn giống như một quy tắc mà Babylon thực thi nữa, mà bắt đầu giống như một điều mà toán học đơn giản khiến nó trở thành sự thật.
Tôi vẫn chưa biết điều đó đứng vững thế nào ngoài lý thuyết sạch sẽ — các lỗi triển khai, những tình huống biên mà không ai dự tính. Mật mã đúng trên giấy không giống với việc hoạt động đúng khi chịu áp lực mạng trong thực tế.
Nhưng tôi thích ý tưởng rằng ở đây, sự trừng phạt không phải là một quyết định. Đó là một sự thật tự bộc lộ.
#baby $BABY @BabylonLabs_io