


Nguồn: Trung tâm xử lý khẩn cấp virus máy tính quốc gia
Ngày 29 tháng 12 năm 2020, một vụ tấn công hacker lớn đã xảy ra tại bể khai thác LuBian, tổng cộng 127272.06953176 đồng bitcoin (thời điểm đó trị giá khoảng 3,5 tỷ USD, hiện trị giá đã đạt 15 tỷ USD) đã bị kẻ tấn công đánh cắp. Người sở hữu số bitcoin khổng lồ này chính là Chủ tịch Tập đoàn Thái tử Campuchia Trần Chí. Sau khi vụ tấn công hacker xảy ra, Trần Chí và Tập đoàn Thái tử của ông đã nhiều lần phát hành thông điệp trên blockchain vào đầu năm 2021 và tháng 7 năm 2022, kêu gọi hacker hy vọng họ có thể trả lại bitcoin bị đánh cắp và sẵn sàng chi trả tiền chuộc, nhưng không nhận được bất kỳ phản hồi nào. Nhưng điều kỳ lạ là, số bitcoin khổng lồ này đã bị đánh cắp và bị lưu giữ trong ví bitcoin do kẻ tấn công kiểm soát trong suốt 4 năm, gần như không có bất kỳ giao dịch nào, điều này rõ ràng không phù hợp với hành vi của một hacker thường vội vàng biến tiền để theo đuổi lợi ích, mà giống như một hành động chính xác do một "tổ chức hacker cấp quốc gia" điều khiển. Đến tháng 6 năm 2024, số bitcoin bị đánh cắp này mới được chuyển đến một địa chỉ ví bitcoin mới, cho đến nay vẫn chưa bị động.
Vào ngày 14 tháng 10 năm 2025, Bộ Tư pháp Mỹ tuyên bố đã cáo buộc Trần Chí và cho biết sẽ tịch thu 127,000 Bitcoin mà Trần Chí cùng tập đoàn Thái Tử của ông nắm giữ. Tất cả các bằng chứng cho thấy, số Bitcoin khổng lồ mà chính phủ Mỹ tịch thu của Trần Chí và tập đoàn Thái Tử này chính là số Bitcoin đã bị hacker tấn công từ hồ bơi LuBian vào năm 2020. Nói cách khác, chính phủ Mỹ có thể đã thông qua các phương pháp kỹ thuật của hacker để đánh cắp 127,000 Bitcoin của Trần Chí từ năm 2020, đây là một vụ việc điển hình về hành động "đánh ăn" của tổ chức hacker cấp quốc gia. Báo cáo này từ góc độ kỹ thuật, thông qua nguồn gốc kỹ thuật, phân tích sâu các chi tiết kỹ thuật chính của sự kiện, tập trung phân tích nguồn gốc và diễn biến của việc số Bitcoin này bị đánh cắp, tái hiện dòng thời gian tấn công đầy đủ, đánh giá cơ chế an toàn của Bitcoin, hy vọng cung cấp những gợi ý an toàn quý giá cho ngành công nghiệp tiền điện tử và người dùng.
Một, Tình hình bối cảnh sự kiện
Hồ bơi LuBian (LuBian mining pool) được thành lập vào đầu năm 2020, là một hồ bơi Bitcoin đang phát triển nhanh chóng, với Trung Quốc và Iran là các cơ sở hoạt động chính. Vào tháng 12 năm 2020, hồ bơi LuBian đã phải chịu một cuộc tấn công lớn từ hacker, dẫn đến hơn 90% số Bitcoin mà họ nắm giữ bị đánh cắp. Tổng số bị đánh cắp là 127272.06953176BTC, gần như khớp với 127271BTC được đề cập trong bản cáo trạng của Bộ Tư pháp Mỹ.
Mô hình hoạt động của hồ bơi LuBian bao gồm lưu trữ và phân phối tập trung phần thưởng khai thác. Bitcoin trong địa chỉ hồ bơi không được lưu trữ tại sàn giao dịch tập trung được quản lý, mà tồn tại trong ví không được quản lý. Về mặt kỹ thuật, ví không được quản lý (còn gọi là ví lạnh hoặc ví phần cứng) được coi là nơi trú ẩn cuối cùng cho tài sản mã hóa, nó không giống như tài khoản sàn giao dịch có thể bị đóng băng bởi một lệnh pháp lý, mà giống như một ngân hàng an toàn chỉ thuộc về người sở hữu, chìa khóa (khóa riêng) chỉ nằm trong tay người sở hữu.
Bitcoin, như một loại tiền điện tử, địa chỉ trên chuỗi được sử dụng để xác định quyền sở hữu và luồng tài sản Bitcoin, việc nắm giữ khóa riêng của địa chỉ trên chuỗi có thể hoàn toàn kiểm soát Bitcoin trong địa chỉ đó. Theo báo cáo của các tổ chức phân tích trên chuỗi, số Bitcoin lớn do chính phủ Mỹ kiểm soát của Trần Chí có sự trùng hợp cao với sự kiện tấn công hồ bơi LuBian. Dữ liệu trên chuỗi ghi nhận cho thấy, vào lúc 29 tháng 12 năm 2020, địa chỉ ví Bitcoin cốt lõi của LuBian đã xảy ra chuyển nhượng bất thường, tổng số chuyển nhượng là 127272.06953176BTC, gần như khớp với 127271BTC được đề cập trong bản cáo trạng của Bộ Tư pháp Mỹ. Số Bitcoin bị đánh cắp này đã chìm vào im lặng cho đến tháng 6 năm 2024. Từ 22 tháng 6 đến 23 tháng 7 năm 2024, số Bitcoin bị đánh cắp này lại được chuyển đến địa chỉ trên chuỗi mới, và cho đến nay chưa có động thái nào. Công cụ theo dõi blockchain nổi tiếng của Mỹ ARKHAM đã đánh dấu những địa chỉ cuối cùng này là thuộc về chính phủ Mỹ. Hiện tại, chính phủ Mỹ chưa công bố cách thức thu được khóa riêng của địa chỉ Bitcoin lớn của Trần Chí trong bản cáo trạng.
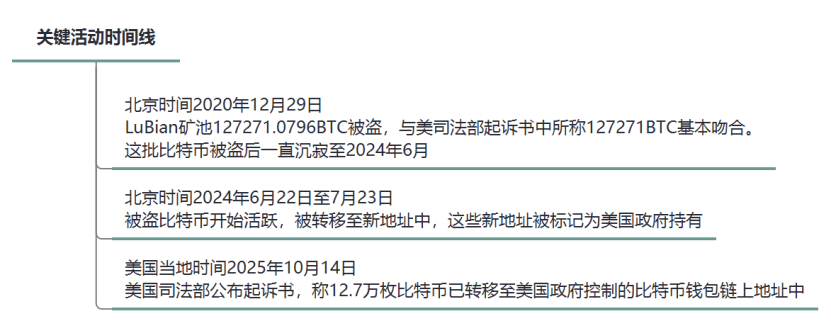
Hình 1: Dòng thời gian hoạt động chính
Hai, Phân tích chuỗi tấn công
Như mọi người đã biết, trong thế giới blockchain, số ngẫu nhiên là nền tảng của an ninh mã hóa. Bitcoin sử dụng công nghệ mã hóa bất đối xứng, khóa riêng Bitcoin là một chuỗi số ngẫu nhiên nhị phân 256 bit, số lần bẻ khóa lý thuyết là 2256, gần như là không thể. Nhưng nếu chuỗi khóa riêng 256 bit này không được tạo ra hoàn toàn ngẫu nhiên, chẳng hạn như 224 bit trong số đó có quy luật xác định có thể suy ra, chỉ có 32 bit là ngẫu nhiên, thì sẽ giảm mạnh độ mạnh của khóa riêng, chỉ cần thử 232 (khoảng 4.29 tỷ) lần là có thể bẻ khóa bằng brute force. Ví dụ, vào tháng 9 năm 2022, một nhà tạo lập thị trường tiền điện tử của Anh là Wintermute đã bị đánh cắp 160 triệu đô la do lỗ hổng số ngẫu nhiên giả tương tự.
Vào tháng 8 năm 2023, một nhóm nghiên cứu an ninh nước ngoài có tên MilkSad lần đầu tiên công bố phát hiện một công cụ tạo khóa bên thứ ba có lỗ hổng trong trình tạo số ngẫu nhiên giả (PRNG) và đã thành công trong việc xin cấp số CVE (CVE-2023-39910). Trong báo cáo nghiên cứu được nhóm công bố, đã đề cập rằng hồ bơi Bitcoin LuBian có lỗ hổng tương tự, trong địa chỉ hồ bơi Bitcoin bị hacker tấn công mà họ công bố, bao gồm tất cả 25 địa chỉ Bitcoin trong bản cáo trạng của Bộ Tư pháp Mỹ.
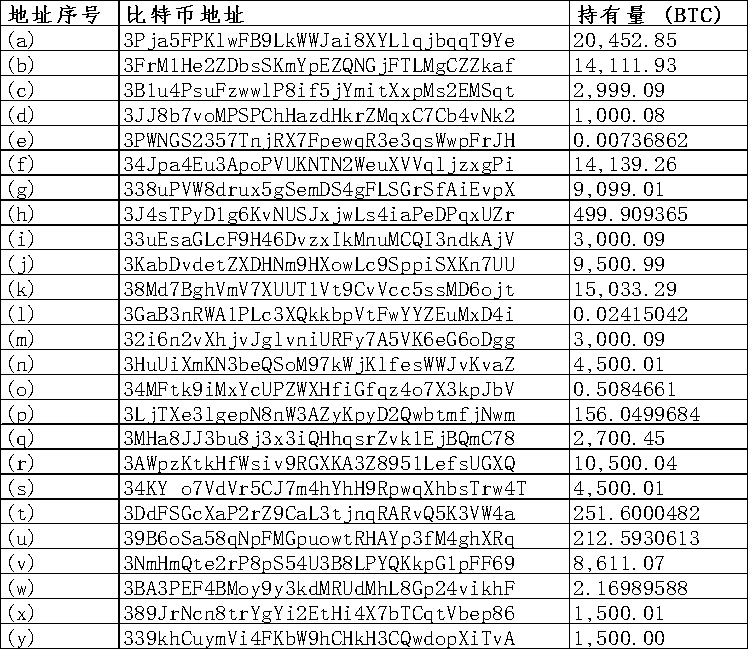
Hình 2: Danh sách 25 địa chỉ ví Bitcoin trong bản cáo trạng của Bộ Tư pháp Mỹ
LuBian hồ bơi Bitcoin là một hệ thống ví không được quản lý, địa chỉ ví Bitcoin trên đó phụ thuộc vào thuật toán tạo khóa riêng tùy chỉnh để quản lý quỹ. Việc tạo khóa riêng không sử dụng tiêu chuẩn số ngẫu nhiên nhị phân 256 bit được khuyến nghị, mà dựa vào số ngẫu nhiên nhị phân 32 bit, thuật toán này có khuyết điểm chết người: chỉ dựa vào dấu thời gian hoặc đầu vào yếu làm hạt giống cho trình tạo số ngẫu nhiên giả Mersenne Twister (MT19937-32), một trình tạo số ngẫu nhiên giả (PRNG) tương đương với tính ngẫu nhiên của một số nguyên 4 byte, có thể bị khai thác một cách hiệu quả trong tính toán hiện đại. Về mặt toán học, xác suất bẻ khóa là 1/232, ví dụ, giả sử kịch bản tấn công kiểm tra 106 khóa mỗi giây, thì thời gian bẻ khóa khoảng 4200 giây (chỉ khoảng 1.17 giờ). Trên thực tế, các công cụ tối ưu hóa như Hashcat hoặc các kịch bản tùy chỉnh có thể tăng tốc thêm. Kẻ tấn công đã lợi dụng lỗ hổng này để đánh cắp một số lượng lớn Bitcoin từ hồ bơi LuBian.
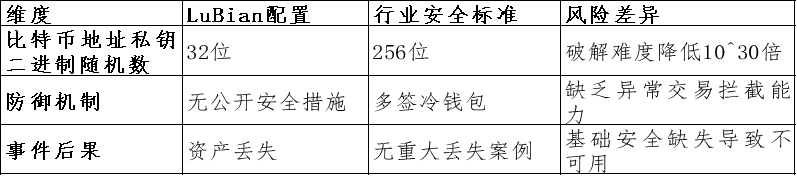
Hình 3: Bảng so sánh giữa lỗ hổng của hồ bơi LuBian và tiêu chuẩn an ninh ngành
Theo nguồn gốc kỹ thuật, dòng thời gian đầy đủ của cuộc tấn công hồ bơi LuBian và các chi tiết liên quan cụ thể như sau:
1、Giai đoạn đánh cắp tấn công: Giờ Bắc Kinh 29 tháng 12 năm 2020
Sự kiện: Kẻ tấn công đã lợi dụng lỗ hổng trong việc tạo khóa riêng của địa chỉ ví Bitcoin của hồ bơi LuBian, thực hiện bẻ khóa brute force trên hơn 5,000 địa chỉ ví ngẫu nhiên yếu (loại ví: P2WPKH-nested-in-P2SH, tiền tố 3). Trong khoảng 2 giờ, khoảng 127272.06953176BTC (giá trị khoảng 3.5 tỷ đô la vào thời điểm đó) đã bị rút từ các địa chỉ ví này, còn lại chưa đến 200BTC. Tất cả các giao dịch đáng ngờ đều chia sẻ cùng một mức phí giao dịch, cho thấy cuộc tấn công được thực hiện bởi một kịch bản chuyển nhượng tự động hàng loạt.
Người gửi: Nhóm địa chỉ ví Bitcoin ngẫu nhiên yếu của LuBian (do thực thể điều hành hồ bơi LuBian kiểm soát, thuộc về tập đoàn Thái Tử của Trần Chí);
Người nhận: Nhóm địa chỉ ví Bitcoin do kẻ tấn công kiểm soát (địa chỉ chưa công khai);
Đường chuyển: Nhóm địa chỉ ví yếu → Nhóm địa chỉ ví của kẻ tấn công;
Phân tích liên quan: Tổng số bị đánh cắp là 127272.06953176BTC, gần như khớp với 127271BTC được đề cập trong bản cáo trạng của Bộ Tư pháp Mỹ.
2、Giai đoạn ngủ đông: Giờ Bắc Kinh từ 30 tháng 12 năm 2020 đến 22 tháng 6 năm 2024
Sự kiện: Số Bitcoin này, kể từ khi bị đánh cắp qua lỗ hổng số ngẫu nhiên giả vào năm 2020, đã được lưu trữ trong địa chỉ ví Bitcoin do kẻ tấn công kiểm soát trong suốt 4 năm, và ở trạng thái ngủ đông, chỉ có chưa tới một phần mười ngàn giao dịch bụi có thể được sử dụng để thử nghiệm.
Phân tích liên quan: Số Bitcoin này cho đến khi bị chính phủ Mỹ kiểm soát hoàn toàn vào ngày 22 tháng 6 năm 2024 vẫn gần như không có động thái nào, điều này rõ ràng không phù hợp với bản chất của những kẻ tấn công thường vội vàng hiện thực hóa lợi ích, mà giống như hành động chính xác của tổ chức hacker cấp quốc gia.
3、Giai đoạn cố gắng phục hồi: Giờ Bắc Kinh vào đầu năm 2021, ngày 4 và 26 tháng 7 năm 2022
Sự kiện: Sau khi số Bitcoin này bị đánh cắp, trong thời gian ngủ đông, đầu năm 2021, hồ bơi LuBian đã gửi hơn 1,500 tin nhắn qua chức năng Bitcoin OP_RETURN (tốn khoảng 1.4 BTC phí giao dịch), nhúng vào khu vực dữ liệu blockchain, kêu gọi hacker trả lại quỹ. Ví dụ tin nhắn: "Please return our funds, we'll pay a reward". Vào ngày 4 và 26 tháng 7 năm 2022, hồ bơi LuBian lại gửi tin nhắn qua chức năng Bitcoin OP_RETURN, ví dụ tin nhắn: "MSG from LB. To the whitehat who is saving our asset, you can contact us through 1228btc@gmail.com to discuss the return of asset and your reward."
Người gửi: Địa chỉ ví Bitcoin ngẫu nhiên yếu của LuBian (do thực thể điều hành hồ bơi LuBian kiểm soát, thuộc về tập đoàn Thái Tử của Trần Chí);
Người nhận: Nhóm địa chỉ ví Bitcoin do kẻ tấn công kiểm soát;
Đường chuyển: Nhóm địa chỉ ví yếu → Nhóm địa chỉ ví của kẻ tấn công; giao dịch nhỏ nhúng OP_RETURN);
Phân tích liên quan: Sau khi sự kiện bị đánh cắp xảy ra, các tin nhắn này xác nhận rằng hồ bơi LuBian đã nhiều lần cố gắng liên hệ với "hacker bên thứ ba", yêu cầu trả lại tài sản và thảo luận về các vấn đề tiền chuộc.
4、Giai đoạn kích hoạt và chuyển nhượng: Giờ Bắc Kinh từ 22 tháng 6 đến 23 tháng 7 năm 2024
Sự kiện: Số Bitcoin trong nhóm địa chỉ của kẻ tấn công đã được kích hoạt từ trạng thái ngủ đông và chuyển đến địa chỉ ví Bitcoin cuối cùng. Địa chỉ ví cuối cùng đã được công cụ theo dõi blockchain nổi tiếng ARKHAM đánh dấu là thuộc về chính phủ Mỹ.
Người gửi: Nhóm địa chỉ ví Bitcoin do kẻ tấn công kiểm soát;
Người nhận: Nhóm địa chỉ ví cuối cùng đã tích hợp mới (chưa công khai, nhưng xác nhận là nhóm ví do chính phủ Mỹ kiểm soát)
Đường chuyển: Nhóm địa chỉ ví Bitcoin do kẻ tấn công kiểm soát → Nhóm địa chỉ ví do chính phủ Mỹ kiểm soát;
Phân tích liên quan: Số Bitcoin bị đánh cắp này, sau 4 năm im lặng gần như không có động thái nào, cuối cùng đã bị chính phủ Mỹ kiểm soát.
5、Giai đoạn thông báo tịch thu: Giờ địa phương Mỹ vào ngày 14 tháng 10 năm 2025
Sự kiện: Bộ Tư pháp Mỹ phát hành thông báo, tuyên bố đã buộc tội Trần Chí và "tịch thu" 127,000 Bitcoin mà ông nắm giữ.
Đồng thời, thông qua cơ chế công khai của blockchain, tất cả các ghi chép giao dịch Bitcoin đều có thể công khai và truy xuất. Dựa vào điều này, báo cáo này đã truy tìm nguồn gốc của số Bitcoin bị đánh cắp từ địa chỉ ví Bitcoin ngẫu nhiên yếu của LuBian (do thực thể điều hành hồ bơi LuBian kiểm soát, có thể thuộc về tập đoàn Thái Tử của Trần Chí), tổng số Bitcoin bị đánh cắp lên tới 127272.06953176, nguồn gốc gồm: Khai thác độc lập khoảng 17,800 Bitcoin, thu nhập từ hồ bơi khoảng 2,300 Bitcoin và khoảng 107,100 Bitcoin từ sàn giao dịch và các nguồn khác, từ kết quả sơ bộ cho thấy có sự không nhất quán với tất cả nguồn gốc được nêu trong bản cáo trạng của Bộ Tư pháp Mỹ đều đến từ thu nhập bất hợp pháp.
Ba, Phân tích chi tiết kỹ thuật lỗ hổng
1、Quá trình tạo khóa riêng của ví Bitcoin:
Lỗ hổng của hồ bơi LuBian nằm ở chỗ trình tạo khóa riêng của nó đã sử dụng khuyết điểm tương tự như "MilkSad" trong Libbitcoin Explorer. Cụ thể, hệ thống này sử dụng trình tạo số ngẫu nhiên giả Mersenne Twister (MT19937-32), chỉ khởi tạo với hạt giống 32 bit, dẫn đến entropy hiệu quả chỉ 32 bit. PRNG này không an toàn về mặt mã hóa (non-cryptographic), dễ dự đoán và đảo ngược. Kẻ tấn công có thể liệt kê tất cả các hạt giống 32 bit khả thi (0 đến 2^32-1), tạo khóa tương ứng và kiểm tra xem có khớp với băm công khai của địa chỉ ví đã biết hay không.
Trong hệ sinh thái Bitcoin, quy trình tạo khóa riêng thường là: Hạt giống ngẫu nhiên → Hàm băm SHA-256 → Khóa riêng ECDSA.
Việc thực hiện thư viện cơ bản của hồ bơi LuBian có thể dựa trên mã tùy chỉnh hoặc thư viện mã nguồn mở (như Libbitcoin), nhưng đã bỏ qua tính an toàn của entropy. Sự tương đồng với lỗ hổng MilkSad là lệnh "bx seed" của Libbitcoin Explorer cũng sử dụng trình tạo số ngẫu nhiên MT19937-32, chỉ dựa vào dấu thời gian hoặc đầu vào yếu làm hạt giống, dẫn đến khóa riêng có thể bị bẻ khóa bằng brute force. Trong sự kiện tấn công LuBian, hơn 5,000 ví đã bị ảnh hưởng, cho thấy lỗ hổng này có tính hệ thống, có thể bắt nguồn từ việc tái sử dụng mã khi tạo ví hàng loạt.
2、Mô phỏng quy trình tấn công:
(1) Nhận diện địa chỉ ví mục tiêu (thông qua giám sát trên chuỗi hoạt động của hồ bơi LuBian);
(2) Liệt kê 32 bit hạt giống: for seed in 0 to 4294967295;
(3) Tạo khóa riêng: private_key = SHA256(seed);
(4) Tạo khóa công khai và địa chỉ: Sử dụng đường cong ECDSA SECP256k1 để tính toán;
(5) Khớp: Nếu địa chỉ phát sinh khớp với mục tiêu, thì sử dụng khóa riêng để ký giao dịch và đánh cắp quỹ;
So sánh với các lỗ hổng tương tự: Lỗ hổng này tương tự như khuyết điểm entropy 32 bit của Trust Wallet, từng dẫn đến việc bẻ khóa hàng loạt địa chỉ ví Bitcoin; lỗ hổng "MilkSad" của Libbitcoin Explorer cũng vì entropy thấp mà lộ ra khóa riêng. Tất cả các trường hợp này đều phát sinh từ vấn đề di sản của mã nguồn sớm, không áp dụng tiêu chuẩn BIP-39 (cụm từ hạt giống 12-24 từ, cung cấp entropy cao). Hồ bơi LuBian có thể đã sử dụng thuật toán tùy chỉnh nhằm đơn giản hóa quản lý, nhưng đã bỏ qua tính an toàn.
Thiếu sót phòng thủ: Hồ bơi LuBian không thực hiện chữ ký đa chữ ký (multisig), ví phần cứng hoặc ví xác định theo tầng (HD wallets), tất cả đều có thể nâng cao tính an ninh. Dữ liệu trên chuỗi cho thấy, cuộc tấn công đã bao phủ nhiều ví, cho thấy lỗ hổng hệ thống chứ không phải là sự cố đơn điểm.
3、Bằng chứng trên chuỗi và cố gắng phục hồi:
Tin nhắn OP_RETURN: Hồ bơi LuBian đã gửi hơn 1,500 tin nhắn qua chức năng OP_RETURN của Bitcoin, tiêu tốn 1.4 BTC, kêu gọi kẻ tấn công trả lại quỹ. Những tin nhắn này được nhúng vào blockchain, chứng minh hành động của chủ sở hữu thực sự, không phải là giả mạo. Ví dụ tin nhắn bao gồm "请归还资金" hoặc các yêu cầu tương tự, phân bố trong nhiều giao dịch.
4、Phân tích liên kết tấn công:
Bộ Tư pháp Mỹ đã liệt kê 25 địa chỉ ví Bitcoin trong bản cáo trạng hình sự đối với Trần Chí vào lúc 14 tháng 10, 2025 (số vụ án 1:25-cr-00416), những địa chỉ này nắm giữ khoảng 127,271 BTC, tổng giá trị khoảng 15 tỷ đô la, và đã bị tịch thu. Qua phân tích blockchain và kiểm tra tài liệu chính thức, những địa chỉ này có liên quan cao đến sự kiện tấn công hồ bơi LuBian:
Liên quan trực tiếp: Phân tích blockchain cho thấy, 25 địa chỉ trong bản cáo trạng của Bộ Tư pháp Mỹ chính là địa chỉ giữ Bitcoin bị đánh cắp trong cuộc tấn công hồ bơi LuBian năm 2020. Báo cáo của Elliptic chỉ ra rằng số Bitcoin này "bị đánh cắp" từ hoạt động khai thác của hồ bơi LuBian vào năm 2020. Arkham Intelligence xác nhận rằng số tiền bị tịch thu bởi Bộ Tư pháp Mỹ có nguồn gốc trực tiếp từ sự kiện trộm cắp hồ bơi LuBian.
Bằng chứng liên quan trong bản cáo trạng: Mặc dù bản cáo trạng của Bộ Tư pháp Mỹ không trực tiếp đề cập đến "cuộc tấn công LuBian", nhưng đã đề cập rằng nguồn vốn đến từ "các cuộc tấn công đánh cắp trong ngành khai thác Bitcoin ở Iran và Trung Quốc", điều này nhất quán với phân tích trên chuỗi của Elliptic và Arkham Intelligence.
Phân tích hành vi tấn công: Về phương pháp tấn công, số Bitcoin lớn từ hồ bơi LuBian bị đánh cắp qua cuộc tấn công công nghệ vào năm 2020, đã ở trong trạng thái ngủ đông trong 4 năm, trong thời gian đó chỉ xảy ra chưa đến một phần mười ngàn giao dịch bụi, cho đến khi chính phủ Mỹ gần như tiếp quản hoàn toàn trước năm 2024, không phù hợp với bản chất của những kẻ tấn công thường vội vàng hiện thực hóa lợi ích, mà giống như một hành động chính xác do tổ chức hacker cấp quốc gia thực hiện, phân tích cho rằng, chính phủ Mỹ có thể đã kiểm soát số Bitcoin này từ tháng 12 năm 2020.
Bốn, Ảnh hưởng và Đề xuất
Ảnh hưởng của sự kiện tấn công hồ bơi LuBian vào năm 2020 là sâu rộng, dẫn đến sự giải tán thực tế của hồ bơi, tổn thất tương đương hơn 90% tổng tài sản vào thời điểm đó, trong khi giá trị hiện tại của Bitcoin bị đánh cắp đã tăng lên 15 tỷ đô la, làm nổi bật rủi ro tăng cường do biến động giá.
Sự kiện hồ bơi LuBian đã phơi bày rủi ro hệ thống trong quy trình tạo số ngẫu nhiên trong chuỗi công cụ tiền điện tử. Để ngăn ngừa các lỗ hổng tương tự, ngành công nghiệp blockchain nên sử dụng trình tạo số ngẫu nhiên giả an toàn về mã hóa (CSPRNG); thực hiện phòng thủ đa lớp, bao gồm chữ ký đa chữ ký (multisig), lưu trữ lạnh và kiểm toán định kỳ, tránh thuật toán tạo khóa riêng tùy chỉnh; hồ bơi cần tích hợp giám sát trên chuỗi theo thời gian thực và hệ thống cảnh báo chuyển nhượng bất thường. Người dùng bình thường trong việc bảo vệ, nên tránh sử dụng các mô-đun tạo khóa chưa được xác thực từ cộng đồng mã nguồn mở. Sự kiện này cũng nhắc nhở chúng ta rằng, ngay cả khi blockchain rất minh bạch, an ninh yếu vẫn có thể gây ra hậu quả thảm khốc. Nó cũng thể hiện tầm quan trọng của an ninh mạng trong tương lai của nền kinh tế số và sự phát triển của tiền điện tử.
Nguồn gốc văn bản