

Hôm qua, ai đó đã đánh cắp 293 triệu đô la với 250 đô la phí gas. Không có lỗ hổng zero-day. Không có mã lỗi. Chỉ là một ô kiểm sai trong tệp cấu hình.
Hãy để tôi giải thích.
DÒNG THỜI GIAN
- Ngày 18 tháng 4 năm 2026, 11:05 AM UTC.
Một ví ẩn danh nhận 0.1 ETH từ Tornado Cash. Chi phí: ~$250.
Trong 6 giờ, không có gì xảy ra.
Sau đó, vào lúc 5:35 PM, ví này thực thi MỘT LỜI GỌI CHỨC NĂNG DUY NHẤT trên hợp đồng Kelp DAO.
Và 116,500 rsETH xuất hiện từ hư không.
Giá trị: 293 triệu đô la.
🔓 LỖ HỔNG (giải thích đơn giản)
Hãy tưởng tượng một kho với 3 ổ khóa. Thực hành bảo mật tiêu chuẩn nói rằng: "bạn cần 2 trong số 3 chìa khóa để mở nó." Nhưng Kelp DAO đã cấu hình cầu LayerZero của họ khác: "1 chìa khóa là đủ."
Chìa khóa "này" là một DVN (Mạng xác thực phi tập trung). MỘT XÁC THỰC viên duy nhất.
Cấu hình chính xác:
→ requiredDVNCount: 1
→ optionalDVNCount: 0
Kẻ tấn công đã thỏa hiệp một nút đơn này, giả mạo một thông điệp chuỗi chéo giả nói "gửi 116k rsETH đến địa chỉ này," và hợp đồng đã tuân theo. Đây không phải là lỗi mã, nó là một lỗi cấu hình triển khai.
Kiểm toán kiểm tra mã. Không phải lúc nào cũng là cấu hình.
VỤ CƯỚP (trong 46 phút)
5:35 PM → Khai thác: phát hành 116.500 rsETH không có bảo đảm
5:36-5:42 PM → Phân phối cho 7 ví trung gian:
- 53.000 rsETH → 0x1f4c1c
- 30.000 rsETH → 0xeba786
- 10.000 rsETH → 0xcbb24a
- 8.000 rsETH → 0x1b748b
- 6.000 rsETH → 0xbb6a60
- 5.000 rsETH → 0x8d11ae
- 4.500 rsETH → 0xe9e2f4
5:45-6:00 PM → Được gửi làm tài sản đảm bảo trên AAVE V3, Compound V3, AAVE Arbitrum
6:00 PM+ → Vay $236 triệu WETH dựa trên "tài sản đảm bảo" này
6:15 PM → Hợp nhất vào một ví duy nhất
Vấn đề?
Các rsETH này không có giá trị thực. Chúng không có giá trị. Nhưng các oracle của giao thức cho vay không thể biết điều đó.
CÁC ĐỊA CHỈ CỦA KẺ TẤN CÔNG
Tôi đã theo dõi toàn bộ luồng trên chuỗi:
Ví chính (kẻ khai thác): 0x8B1b6c
→ Được tài trợ qua Tornado Cash 0.1 ETH Pool
→ Thực hiện cuộc gọi lzReceive() gian lận
Ví hợp nhất lợi nhuận:
Nhà triệu phú ETH 0x5d391: app.nansen.ai/profiler?addre…
→ Được gán nhãn "Nhà triệu phú ETH" bởi #NansenAI
→ Nhận được hơn $163 triệu trong ETH vay
→ Có khả năng đang được trộn lẫn thông qua Tornado Cash khi chúng ta nói
Giao dịch khai thác:
0x1ae232da212c45f35c1525f851e4c41d529bf18af862d9ce9fd40bf709db4222
TÁC ĐỘNG ĐẾN AAVE
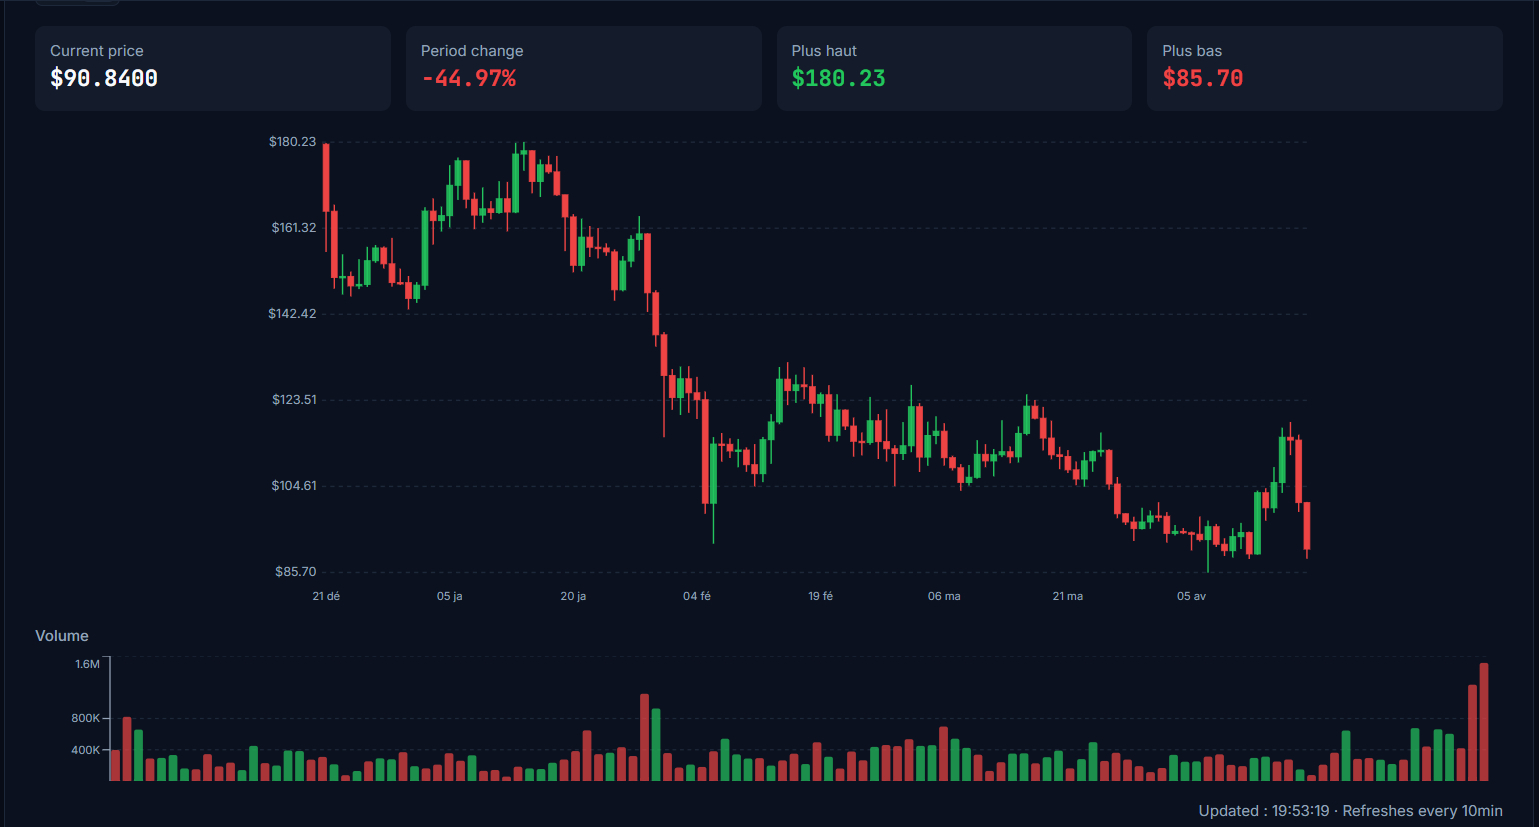
$AAVE không bị hack trực tiếp nhưng giao thức hiện đang ngồi trên một lỗ nợ xấu $236 triệu.
Các rsETH được sử dụng làm tài sản đảm bảo hiện giờ có giá trị bằng không.
Các khoản vay WETH sẽ không bao giờ được trả.
Các vị trí không thể bị thanh lý.
Các số liệu trong 24h:
- $AAVE giá: -22% trong 7 ngày ($115 → $90)
- TVL: -16.78% ($21.96 tỷ)
- Dòng tiền vào sàn giao dịch: +$22.6 triệu (16 lần bình quân thông thường)
- Dòng tiền ra của Trader thông minh: -$248k
- Dòng tiền ra ví PnL hàng đầu: -$2.4 triệu
Các biện pháp khẩn cấp:
🔒 Thị trường rsETH/wrsETH bị đóng băng trên tất cả các phiên bản V3/V4
🔒 WETH bị đóng băng trên Core, Prime, Arbitrum, Base, Mantle, Linea
AI SẼ TRẢ TIỀN?
Bạn, nếu bạn đã đặt cược $aETHWETH trên AAVE.
Mô-đun Umbrella sẽ tự động lấy một phần đặt cược của bạn để bù đắp cho những khoản lỗ.
Cách nó hoạt động:
1. UmbrellaCore theo dõi nợ xấu trên chuỗi
2. Khi ngưỡng bị vượt qua → slash() được gọi tự động
3. Đốt tỷ lệ của các cổ phần kho
4. Không cần bỏ phiếu quản trị, nó tự động
Thời gian chờ rút: 20 ngày. Đây không phải là lỗi. Nó được thiết kế như vậy. Bạn đã đăng ký điều này trong các điều khoản.
SO SÁNH LỊCH SỬ
Cuộc tấn công này gia nhập bảng danh sách những vụ khai thác cầu lớn nhất:
🥇 Ronin (2022): $625 triệu - Sự thỏa hiệp 5/9 xác thực viên
🥈 Wormhole (2022): $326 triệu - Lỗi xác thực chữ ký
🥉 Kelp DAO (2026): $293 triệu - sự thỏa hiệp DVN 1-of-1
4️⃣ Nomad (2022): $190 triệu - Lỗi gốc Merkle
Mô hình phổ biến: giả định niềm tin trên các xác thực chuỗi chéo.
Tổng số vụ hack cầu kể từ năm 2022: >$2.8 tỷ (~40% tất cả các vụ hack Web3).
CÁC GHI NHỚ CỦA TÔI
1. Một cuộc kiểm toán mã ≠ một cuộc kiểm toán cấu hình. Mã của Kelp đã được kiểm toán. Cấu hình DVN 1-of-1 rõ ràng là không.
2. Một xác thực viên = một điểm thất bại. Tiêu chuẩn ngành: tối thiểu 2 trong 3. Kelp: 1 trong 1. Đây là một quả bom hẹn giờ.
3. LRTs như tài sản đảm bảo = rủi ro hệ thống. Các Token Restaking thanh khoản thêm các lớp phức tạp mà các oracle hiện tại không thể đánh giá theo thời gian thực.
4. DeFi vẫn là miền Tây hoang dã. $293 triệu bị đánh cắp với $250 trong phí gas. ROI của kẻ tấn công: 586.000.000%.
🔍 ĐỂ THEO DÕI VỤ VIỆC
Ví để theo dõi (hợp nhất quỹ):
0x5d3919f12bcc35c26eee5f8226a9bee90c257ccc
Các quỹ có khả năng đang được trộn lẫn thông qua Tornado Cash khi bạn đọc bài viết này.
Đây không phải là một cuộc tấn công AAVE, mà là một cuộc tấn công niềm tin.
Một ô kiểm được kiểm tra sai. Một cấu hình "mặc định". $293 triệu đã biến mất.
Chào mừng đến với DeFi.
Nếu bài viết này hữu ích, hãy chia sẻ nó. Nhiều người cần hiểu rằng bảo mật DeFi không chỉ là về mã.
Và nếu bạn có $aWETH đã đặt cược trên AAVE... bạn biết phải làm gì.
#Hack #CyberSecurity #OnChainAnalysis
