



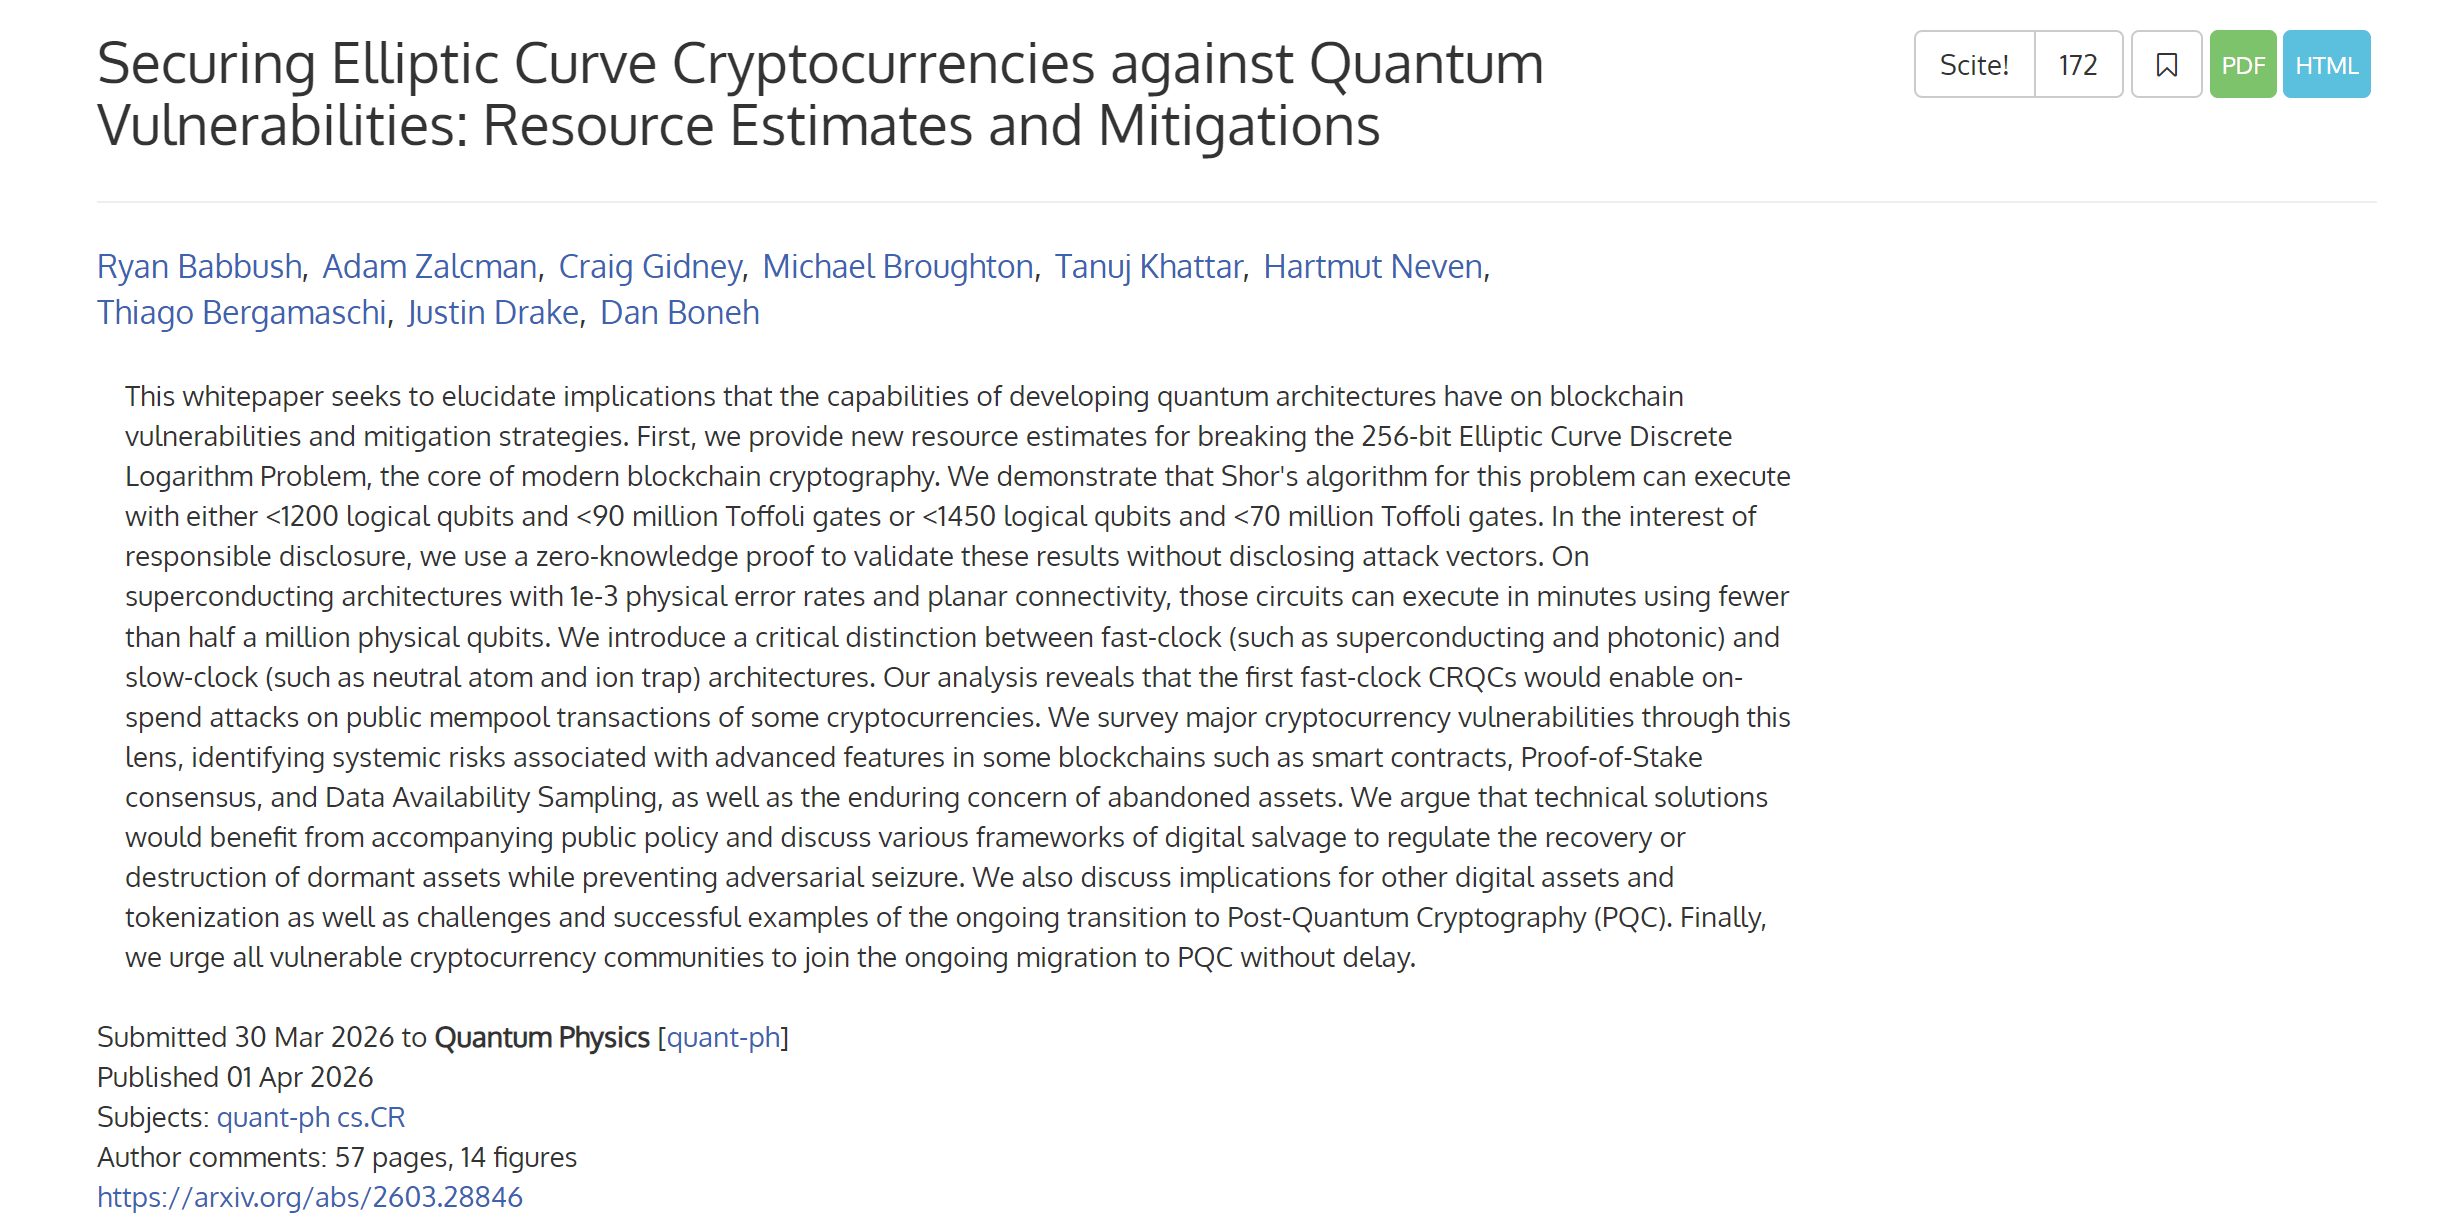
Ngay tuần trước, đội ngũ Google Quantum AI đã công bố một bài báo quan trọng, chỉ ra rằng dưới cấu trúc siêu dẫn, giả định sửa lỗi và phần cứng cụ thể, trong tương lai máy tính lượng tử có thể sử dụng ít hơn 500.000 qubit vật lý, trong vài phút có thể phá vỡ mã hóa 256 bit đường elip (ECDLP-256) đang được áp dụng rộng rãi trong tiền điện tử hiện nay, số qubit cần thiết giảm khoảng 20 lần so với ước tính trước đó.
Điều này trực tiếp chỉ ra rằng hầu hết các giải pháp ký hiệu của các chuỗi công cộng chính như Bitcoin, Ethereum, v.v., đều dựa trên ECDSA; khi thông tin này được công bố, lời đồn về việc 'máy tính lượng tử sẽ phá vỡ khóa riêng của Bitcoin' bắt đầu lan truyền trên mạng.
Thực tế, chúng ta cần bình tĩnh lại và nói rõ điều này - mối đe dọa là có thật, nhưng nó còn rất xa so với việc 'ngày mai ví của bạn sẽ không an toàn'.
Hơn nữa, toàn bộ ngành thực sự đã bắt đầu hành động từ lâu.
Một, tính toán lượng tử rốt cuộc đang đe dọa điều gì?
Để hiểu vấn đề này, trước tiên chúng ta cần bắt đầu từ những điều cơ bản nhất, đó là tài sản Crypto của bạn được bảo vệ như thế nào?
Như đã biết, trên Bitcoin hoặc Ethereum, mỗi tài khoản đều có một cặp khóa: khóa riêng và khóa công khai. Khóa riêng là một chuỗi số ngẫu nhiên được sinh ra, cực kỳ bí mật, tương đương với mật khẩu của két sắt của bạn; khóa công khai được suy ra từ khóa riêng thông qua phép nhân đường elip, địa chỉ ví của bạn là chuỗi được tạo ra từ khóa công khai thông qua hàm băm.
Nền tảng an toàn của hệ thống này chính là quá trình này là một chiều.
Nói cho cùng, việc tính toán khóa công khai từ khóa riêng là rất dễ, nhưng việc suy diễn khóa riêng từ khóa công khai thì trên máy tính truyền thống cần tiêu tốn thời gian vượt xa tuổi thọ vũ trụ, đây cũng chính là bản chất của 'bài toán log rời rạc đường elip' (ECDLP) - tính toán thuận lợi thì đơn giản, nhưng phá vỡ ngược lại là không thể.
Nhưng máy tính lượng tử đã phá vỡ giả định này, nó có thể giải quyết bài toán phân tích số nguyên và bài toán log rời rạc trong thời gian đa thức, nói cách khác, một máy tính lượng tử đủ mạnh về lý thuyết có thể suy diễn khóa riêng từ khóa công khai của bạn.
Vậy câu hỏi đặt ra là, khi nào khóa công khai sẽ bị phơi bày?
Mỗi lần bạn thực hiện một giao dịch trên blockchain, bạn cần ký dữ liệu giao dịch bằng khóa riêng, đồng thời phát sóng khóa công khai của bạn để xác minh, điều này có nghĩa là chỉ cần bạn đã thực hiện giao dịch, khóa công khai của bạn đã công khai trên chuỗi.
Ý nghĩa của bài báo này từ Google chính là biến việc 'phá vỡ khóa riêng từ khóa công khai' từ điều khả thi về lý thuyết nhưng vô lý, trở thành mục tiêu có thể lập kế hoạch trên lộ trình phần cứng lượng tử, ví dụ như theo ước lượng trong tài liệu, việc phá vỡ ECDLP 256 bit sẽ cần khoảng 500.000 qubit vật lý cho máy tính lượng tử có khả năng chịu lỗi, giảm đáng kể so với ước tính trước đó.
Cuối cùng, tính toán lượng tử không phải là nhằm phá vỡ blockchain, mà nó nhắm vào hệ thống ký hiệu vẫn dựa trên bài toán log rời rạc đường elip trong blockchain.
Vì vậy, mối đe dọa là có thật, nhưng nói một cách chính xác, không chính xác khi nói rằng 'sắp xảy ra', thời gian mà ngành công nghiệp chủ yếu dự đoán vẫn là vào khoảng năm 2030 (đọc thêm (trừu tượng hóa tài khoản gốc + mối đe dọa lượng tử: Tại sao EIP-8141 chưa trở thành ngôi sao tại Hegotá của Ethereum?)).
Thứ hai, các chuỗi công cộng đang chuẩn bị gì?
Tất nhiên, nhìn một cách khách quan, có một sự khác biệt quan trọng ở đây, nhiều báo cáo không làm rõ rằng nhiều địa chỉ Bitcoin không trực tiếp phơi bày khóa công khai trên chuỗi ngay từ đầu.
Lấy ví dụ về các hình thức phổ biến như P2PKH, P2WPKH, địa chỉ bản thân thường chỉ là băm của khóa công khai, khóa công khai thường chỉ bị phơi bày khi 'lần chi tiêu đầu tiên', điều này có nghĩa là nếu địa chỉ của bạn chưa bao giờ thực hiện giao dịch, trên chuỗi chỉ có địa chỉ ví của bạn, mà không có khóa công khai.
Do đó, bề mặt tấn công trực tiếp nhất từ tính toán lượng tử, chủ yếu là các khóa công khai của những địa chỉ đã thực hiện giao dịch. Tất nhiên, chi tiết này trực tiếp dẫn đến điều đầu tiên mà người dùng hiện có thể làm, chúng ta sẽ nói thêm sau.
Ngành công nghiệp không phải không nhận thức được vấn đề này, thực tế, công việc chuẩn bị cho việc di chuyển mật mã sau lượng tử đã được tiến hành đồng bộ trên nhiều mặt trận.
Cách tiếp cận của Ethereum là tách rời lớp tài khoản và giải pháp ký hiệu, ví dụ như việc thúc đẩy EIP-7702 và trừu tượng hóa tài khoản (AA) cho phép tài khoản Ethereum định nghĩa cái gọi là ký hiệu hợp pháp thông qua logic hợp đồng thông minh, điều này có nghĩa là, vào một ngày nào đó khi các giải pháp ký hiệu sau lượng tử được đưa vào, sẽ không cần viết lại giao thức cơ bản, chỉ cần thay thế module xác minh ký hiệu của tài khoản.
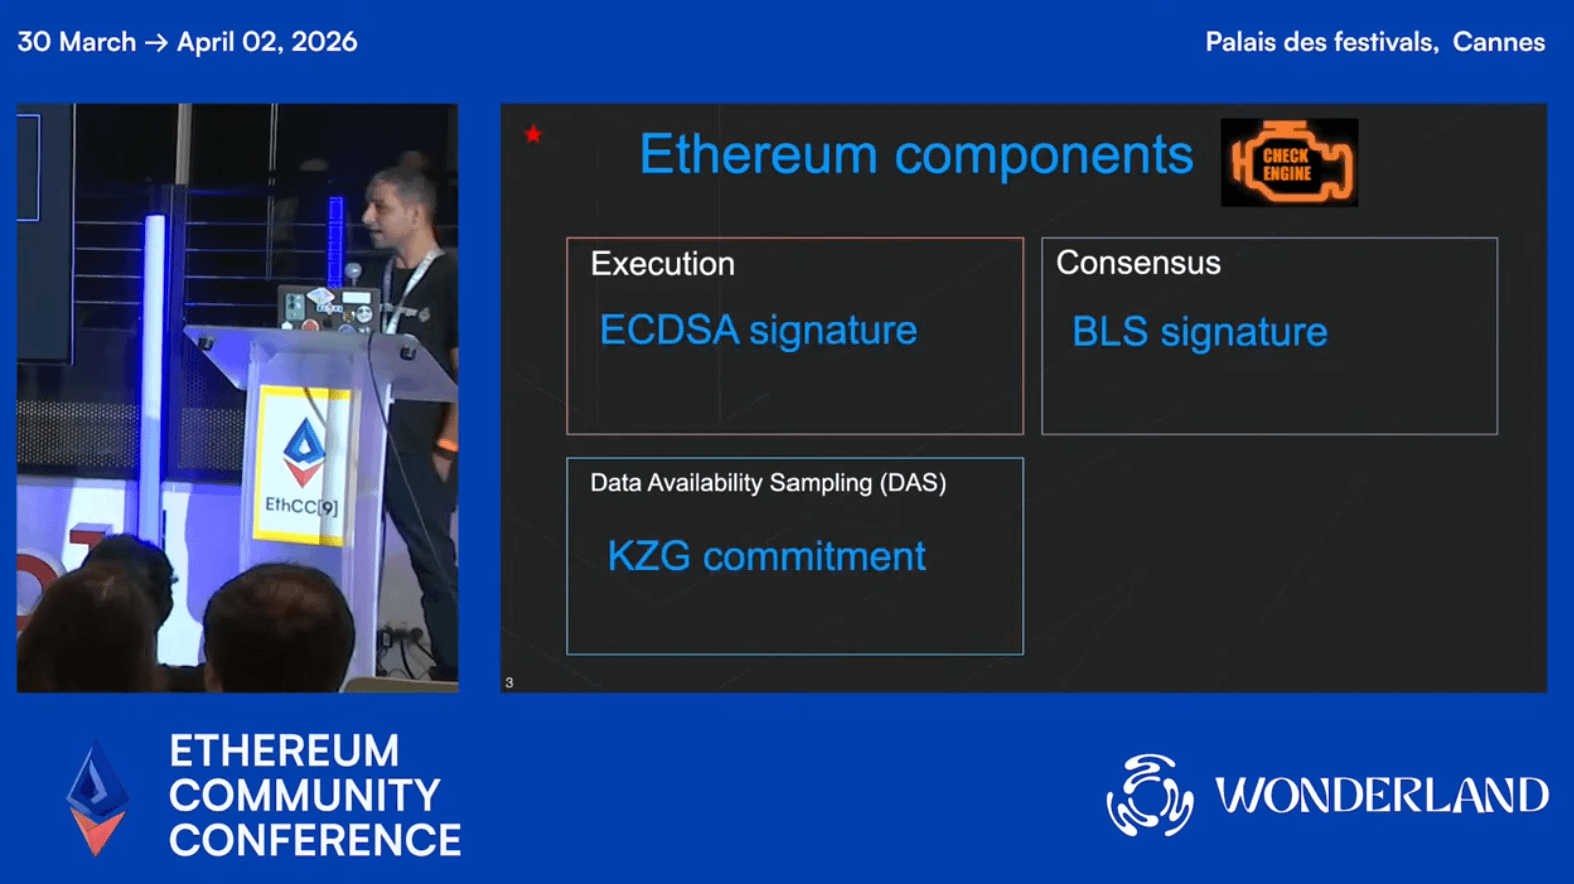
Thậm chí xa hơn, nhà nghiên cứu mật mã của Quỹ Ethereum, Antonio Sanso, đã cập nhật tiến trình mới nhất về an toàn chống lượng tử của Ethereum tại hội nghị EthCC9, chỉ ra rằng máy tính lượng tử có thể gây ra mối đe dọa thực sự đối với thuật toán ký hiệu ECDSA vào giữa những năm 2030, Ethereum hiện đã hoàn thành khoảng 20% công việc chuẩn bị chống lượng tử và dự kiến sẽ thực hiện khả năng chống lượng tử toàn diện thông qua nâng cấp Lean Ethereum từ năm 2028 đến 2032.
Tuy nhiên, thách thức công nghệ chính hiện tại là vấn đề kích thước ký hiệu, như thuật toán ký hiệu sau lượng tử nhẹ nhất Falcon có kích thước ký hiệu vẫn lớn hơn 10 lần so với ECDSA, việc xác minh Lattice-based trong Solidity tiêu tốn Gas rất cao, do đó nhóm nghiên cứu đã xác định hai con đường công nghệ cốt lõi:
Một là cho phép người dùng nâng cấp thuật toán ký hiệu ví thành giải pháp chống lượng tử mà không cần sửa đổi giao thức cơ bản;
Hai là đưa LeanVM vào để xử lý các phép toán băm phức tạp, và kết hợp với chứng minh không kiến thức để xác minh quyền sở hữu cụm từ trợ giúp địa chỉ, đảm bảo an toàn tài sản trong quá trình di chuyển;
Antonio cho biết sẽ chủ trì các cuộc họp chuyên đề hai tuần một lần về sau lượng tử từ tháng 2 năm 2026, hiện tại các khách hàng đồng thuận như Lighthouse và Grandine đã ra mắt mạng thử nghiệm sau lượng tử.
Ngoài ra, phong cách của cộng đồng Bitcoin có phần bảo thủ hơn, gần đây BIP360 đã được đưa vào kho BIPs, đưa ra một loại đầu ra mới P2MR (Pay-to-Merkle-Root), một trong những mục tiêu thiết kế của nó là loại bỏ chi tiêu key-path yếu kém trước lượng tử trong Taproot, để dự trữ cấu trúc thân thiện hơn cho việc di chuyển ký hiệu sau lượng tử có thể xảy ra trong tương lai.
Tất nhiên, một đề xuất vào kho BIPs không có nghĩa là nó đã hình thành sự đồng thuận trong cộng đồng, càng không có nghĩa là nó sắp được áp dụng, vì vậy chỉ có thể nói cộng đồng Bitcoin đã bắt đầu thảo luận về các đề xuất cụ thể liên quan đến bề mặt phơi bày lượng tử và sự thay đổi loại đầu ra tiềm năng, điều này cũng rất phù hợp với phong cách của Bitcoin, đó là định nghĩa rõ ràng các vấn đề trước, sau đó rất chậm rãi hình thành sự đồng thuận.
Cần lưu ý rằng, ngay từ năm 2024, Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) đã chính thức công bố ba tiêu chuẩn mật mã sau lượng tử, có nghĩa là hệ sinh thái blockchain đã có mục tiêu di chuyển rõ ràng, không cần phải chờ đợi cuộc thảo luận về thuật toán nào tốt hơn, việc thực hiện kỹ thuật thực chất đã bắt đầu từ lâu.
Thứ ba, người dùng bình thường nên làm gì?
Mặc dù mối đe dọa từ máy tính lượng tử là chuyện của nhiều năm sau, nhưng điều trong tương lai không có nghĩa là bây giờ không cần quan tâm, một số thói quen tốt, nếu được hình thành hôm nay, thì chi phí gần như bằng không.
Trước tiên là tránh sử dụng lại địa chỉ, đây cũng là biện pháp tự bảo vệ trực tiếp và hiệu quả nhất.
Lý do cũng giống như đã đề cập ở trên - nếu bạn là người dùng chuỗi UTXO như Bitcoin, mỗi lần thực hiện giao dịch, khóa công khai của bạn sẽ bị lộ trên chuỗi, nếu bạn luôn sử dụng cùng một địa chỉ, khóa công khai sẽ bị công khai lâu dài, một khi sức mạnh lượng tử trưởng thành, kẻ tấn công có thể bình tĩnh suy diễn khóa riêng từ khóa công khai của bạn.
Hiện tại, các ví chính như imToken đã mặc định cung cấp chức năng ví HD, thói quen tốt là mỗi lần chuyển tiền dùng địa chỉ mới để nhận, không nên coi một địa chỉ là danh tính vĩnh viễn để sử dụng lại, và đối với những địa chỉ chưa bao giờ gửi giao dịch, khóa công khai chưa bao giờ bị phơi bày, mối đe dọa lượng tử hiện tại gần như không áp dụng.
Thứ hai là chú ý đến lộ trình nâng cấp sau lượng tử của ví.
Nếu bạn chủ yếu sử dụng các chuỗi mô hình tài khoản như Ethereum, thì điểm mấu chốt không phải là liên tục thay đổi địa chỉ mới, mà là chú ý đến ví bạn đang sử dụng và chuỗi công cộng mà bạn đang nằm, trong tương lai có cung cấp lộ trình di chuyển rõ ràng hay không.
Đối với chuỗi mô hình tài khoản, vấn đề lớn hơn trong thời đại lượng tử thường không phải là sự lộ diện đơn lẻ, mà là sự ràng buộc lâu dài của tài khoản hoạt động, lịch sử khóa công khai, danh tính trên chuỗi và quyền ứng dụng; một khi chúng ta thực sự bước vào cửa sổ di chuyển trong tương lai, ai có tài khoản có thể nâng cấp hơn, ai có ví có thể thay thế logic ký hiệu một cách mượt mà hơn, thì người đó sẽ an toàn hơn.
Cuối cùng, từ góc độ nhân tính, có thể dự đoán rằng, khi mức độ nổi bật của chủ đề gia tăng, sẽ xuất hiện ngày càng nhiều ví hoặc giao thức tự xưng là 'an toàn lượng tử', chúng ta nên cảnh giác với những ví, giao thức và sản phẩm hạ tầng tự nhận là 'an toàn lượng tử'.
Đối mặt với những tuyên bố như vậy, điều cần hỏi không phải là quảng cáo, mà là ba câu hỏi khó hơn:
Thuật toán nó phụ thuộc có phải là tiêu chuẩn đã được NIST công bố không?
Tính an toàn của nó đã được kiểm toán độc lập và kiểm tra thực hiện đầy đủ chưa?
Tính bảo mật lượng tử mà nó tuyên bố rốt cuộc là di chuyển cấp chuỗi, nâng cấp cấp tài khoản, hay chỉ là bao bọc ở lớp ứng dụng?
Dù sao thì sự an toàn thực sự sau lượng tử cuối cùng không chỉ cần bao phủ một nhãn của một ứng dụng, mà còn từ ký hiệu, xác minh đến tính tương thích trên chuỗi.
Tổng thể mà nói, mối đe dọa từ tính toán lượng tử đối với blockchain là có thật, tầm quan trọng của tài liệu trắng mới nhất từ Google thực sự nằm ở việc nó đã đưa mối đe dọa từ lý thuyết xa xôi đến rủi ro có thể lập kế hoạch.
Nhưng điều này vẫn không phải là tín hiệu 'ngày mai ví sẽ bị tấn công', cách hiểu chính xác hơn nên là việc di chuyển sau lượng tử không còn là một chủ đề chỉ thuộc về giới học thuật, mà sẽ dần dần trở thành các vấn đề thực tế trong nâng cấp giao thức, thiết kế ví và quản lý tài sản người dùng trong nhiều năm tới.
Viết ở cuối
Đối với ngành, điều thực sự quan trọng tiếp theo không phải là ai là người đầu tiên hô hào rằng lượng tử đã đến, mà là ai có thể thiết kế lộ trình di chuyển rõ ràng trước.
Đối với người dùng, cũng không phải là bây giờ phải hoảng sợ, mà là trước tiên xây dựng nhận thức về rủi ro cơ bản nhất: những tài sản nào sẽ bị phơi bày trước, những hoạt động nào sẽ làm tăng bề mặt phơi bày, những ví và chuỗi công cộng nào có khả năng cung cấp nâng cấp mượt mà hơn trong tương lai.
Điều chúng ta cần là hành động sớm, chứ không phải lo lắng thái quá.
Cùng nhau cố gắng.