

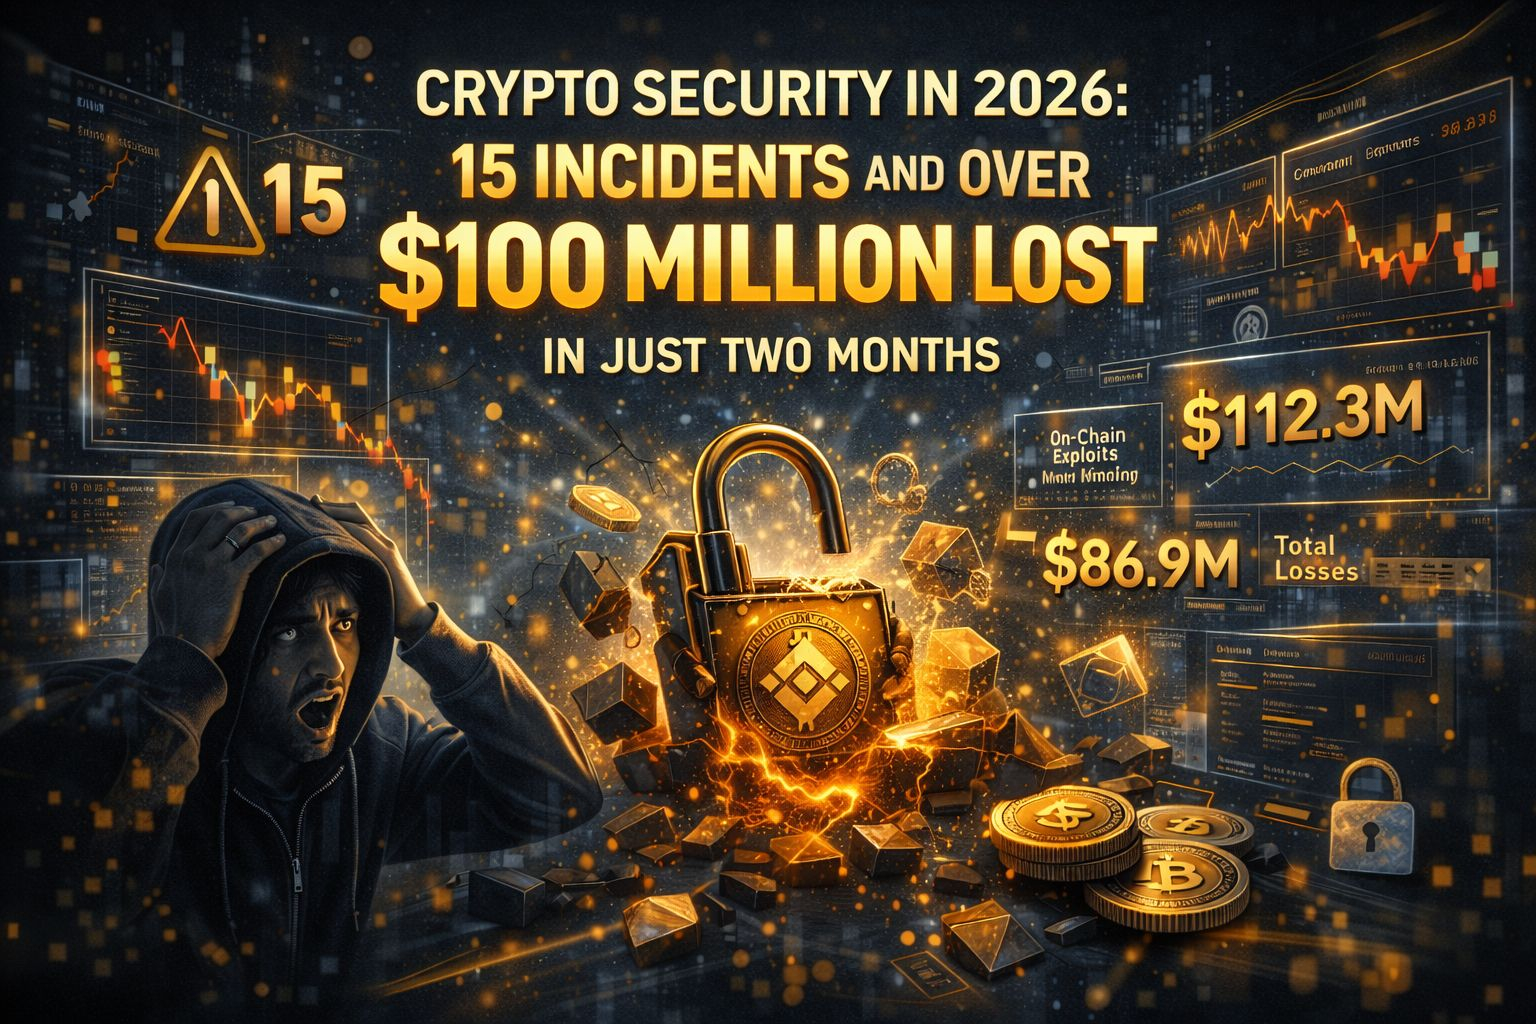
Hai tháng đầu năm 2026 đã mang lại một lời nhắc nhở rõ ràng rằng những rủi ro lớn nhất trong crypto không phải lúc nào cũng đến từ sự biến động của thị trường. Đôi khi, mối nguy thực sự nằm ở những lỗ hổng mã, lỗi quản trị và sai sót của con người.
Giữa tháng Giêng và tháng Hai năm 2026, hệ sinh thái đã ghi nhận 15 sự cố bảo mật lớn. Các lỗ hổng đã được xác nhận trên chuỗi chiếm khoảng 86,9 triệu đô la thiệt hại, và con số này tăng lên khoảng 112,3 triệu đô la khi các vụ lừa đảo và rug pulls được tính đến.
Những sự kiện này làm nổi bật một mẫu tái diễn: trong khi công nghệ blockchain phát triển nhanh chóng, các thực hành bảo mật trên nhiều dự án vẫn vật lộn để theo kịp.
Tháng 1 năm 2026: Các lỗ hổng kỹ thuật chiếm ưu thế
Tháng 1 đã chứng kiến một làn sóng các cuộc tấn công khai thác những điểm yếu quen thuộc trong hợp đồng thông minh và thiết kế giao thức.
Một trong những sự cố đầu tiên xảy ra vào ngày 8 tháng 1, khi TMXTribe mất khoảng 1.4 triệu đô la do một lỗi logic ngăn cản cơ chế tạm dừng của giao thức kích hoạt trong suốt hoạt động bất thường.
Chỉ vài ngày sau, vào ngày 12 tháng 1, TrueBit đã chịu một trong những cuộc tấn công lớn nhất trong tháng. Một lỗ hổng tràn số nguyên trong bytecode chưa được xác minh đã cho phép kẻ tấn công rút khoảng 26.2 triệu đô la.
Vào ngày 14 tháng 1, YO Protocol đã mất 3.71 triệu đô la sau khi một tham số trượt được cấu hình sai trong cơ chế hoán đổi của nó cho phép các giao dịch thực hiện ở mức giá rất không thuận lợi.
Sự cố tiếp theo đã làm nổi bật cách mà các tính năng bị lãng quên có thể trở thành rủi ro. Vào ngày 20 tháng 1, ZeroLend đã trải qua một cuộc khai thác 371,000 đô la sau khi giao thức để chức năng rút tiền bị khóa mặc dù tài sản LBTC đã không hoạt động trên mạng Base hơn mười tháng.
Một phương pháp tấn công quen thuộc khác đã xuất hiện vào ngày 22 tháng 1, khi Makina bị tấn công với một cuộc khai thác vay flash 4.13 triệu đô la kết hợp với việc thao túng oracle.
Đến ngày 26 tháng 1, kẻ tấn công đã chuyển vào cơ sở hạ tầng đa chuỗi. Saga đã mất 7 triệu đô la sau khi tin tặc giả mạo một thông điệp IBC, cho phép họ tạo ra tài sản từ không khí.
Trường hợp Rug Pull tháng 1
Không phải tất cả các khoản lỗ đều đến từ các lỗ hổng kỹ thuật.
Vào ngày 28 tháng 1, Trove Markets đã gây ra tranh cãi sau khi huy động được 11.5 triệu đô la trong một ICO trước khi đột ngột thông báo về một thay đổi blockchain trước khi ra mắt. Nhóm đã giữ lại khoảng 9.4 triệu đô la, tuyên bố rằng số tiền này sẽ được sử dụng cho việc phát triển liên tục. Nhiều nhà đầu tư đã gán cho động thái này là một vụ rug pull cổ điển.
Tháng 2 năm 2026: Các vụ vi phạm an ninh tiếp tục
Tháng 2 mang đến một loạt các sự cố gây thiệt hại khác.
Một trong những trường hợp nổi bật nhất xảy ra vào ngày 4 tháng 2, khi Step Finance mất 27.3 triệu đô la. Cuộc tấn công bắt đầu với việc xâm phạm một tài khoản email điều hành, cho phép kẻ tấn công rút bỏ và rút SOL liên quan đến giao thức.
Vào ngày 20 tháng 2, nền tảng cho vay Moonwell đã trải qua các đợt thanh lý liên tiếp sau một lỗi định giá đã định giá cbETH ở mức 1.12 đô la thay vì khoảng 2,200 đô la, dẫn đến khoảng 1.78 triệu đô la lỗ.
Năm ngày sau, cầu ioTube của IoTeX đã mất khoảng 4.4 triệu đô la sau khi phát hiện ra rằng một khóa riêng duy nhất kiểm soát quyền quản trị cho toàn bộ cơ sở hạ tầng cầu.
Đến ngày 27 tháng 2, kẻ tấn công đã khai thác YieldBlox bằng cách thao túng một oracle định giá token USTRY gần 100 lần cao hơn giá trị thực của nó trên DEX dựa trên Stellar, dẫn đến khoản lỗ 10.97 triệu đô la.
Sự kiện Token do lừa đảo thúc đẩy
Ngoài các cuộc tấn công kỹ thuật, thị trường cũng đã chứng kiến những đợt phát hành token đáng ngờ.
Vào ngày 3 tháng 2, các dự án liên kết với OpenClaw và Frankenclaw đã liên quan đến khoảng 16 triệu đô la Mỹ trong các token gian lận, chủ yếu do tiếp thị thúc đẩy hưng phấn và dữ liệu xác thực nội bộ bị rò rỉ.
Những sự kiện này một lần nữa chứng minh cách mà các chu kỳ hưng phấn có thể bị vũ khí hóa nhanh chóng trong không gian tiền điện tử.
Rủi ro an ninh hệ sinh thái mới nổi
Ngoài các cuộc tấn công và lừa đảo trực tiếp, hệ sinh thái cũng đang phải đối mặt với các loại rủi ro mới.
Một mối quan tâm mới nổi là “Đánh cắp danh tính 2.0,” nơi mà kẻ tấn công làm nhiễu dữ liệu được sử dụng bởi các tác nhân AI hoặc các hệ thống tự động. Các báo cáo cho thấy rằng khoảng 20% số trường hợp được phân tích trong tháng 2 có dấu hiệu của sự thao túng như vậy.
Một câu chuyện đáng lo ngại khác liên quan đến cái gọi là “parasit kỹ thuật số,” đề cập đến phần mềm độc hại tinh vi có thể liên quan đến các tác nhân cấp nhà nước xâm nhập vào các hệ sinh thái blockchain.
Ngay cả các kênh truyền thông cũng đang bị xem xét. Nghiên cứu được công bố vào đầu tháng 2 cho thấy khoảng 62% thông cáo báo chí tiền điện tử liên quan đến các dự án có rủi ro cao hoặc có khả năng lừa đảo, đặt ra câu hỏi về cách mà các câu chuyện được hình thành trong ngành.
Bức tranh lớn hơn
Khi tổng hợp lại, hai tháng đầu năm 2026 tiết lộ một thực tế đáng suy ngẫm.
Thị trường tiền điện tử đã mất gần 90 triệu đô la Mỹ thông qua các lỗ hổng trên chuỗi đã được xác nhận, và hơn 112 triệu đô la Mỹ khi bao gồm các vụ lừa đảo và rug pulls.
Trong khi sự biến động giá thường chiếm ưu thế trên các tiêu đề, những rủi ro sâu hơn trong tiền điện tử thường đến từ nơi khác: các hợp đồng thông minh được kiểm toán kém, các điểm kiểm soát tập trung, các mô hình quản trị bị lỗi và các lỗ hổng của con người.
Đối với cả nhà đầu tư và nhà xây dựng, thông điệp là rõ ràng. Trong tiền điện tử, rủi ro không chỉ là về việc thị trường sẽ di chuyển như thế nào tiếp theo - mà còn về sự an toàn của cơ sở hạ tầng đứng sau nó thực sự như thế nào.
\u003ct-64/\u003e\u003ct-65/\u003e\u003cc-66/\u003e