


Tác giả: f(gautham), đồng sáng lập polynomial; Biên dịch: AIMan@jinse.com.
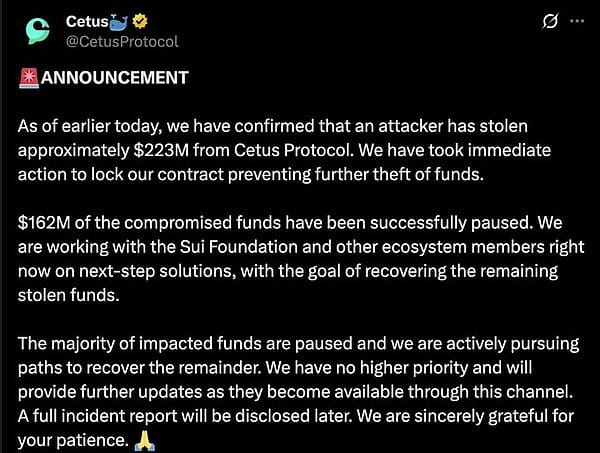
Vào ngày 22 tháng 5 năm 2025, một hacker đã đánh cắp 223 triệu USD từ Sui.
Sau đó, một điều chưa từng có đã xảy ra.
Sui xác thực viên thực sự đã cấm anh ta vào mạng lưới blockchain Sui và đã đóng băng số tiền của anh ta trong quá trình anh ta chạy trốn.
Điều này đã đảo lộn hoàn toàn nhận thức của chúng ta về blockchain "phi tập trung".
Dưới đây là câu chuyện kỳ lạ này.
1, Cuộc tấn công của hacker.
Cuộc tấn công của hacker lần này rất tàn bạo. Gã này đã vắt cạn bể thanh khoản của Cetus, như thể nó là nhà của mình.
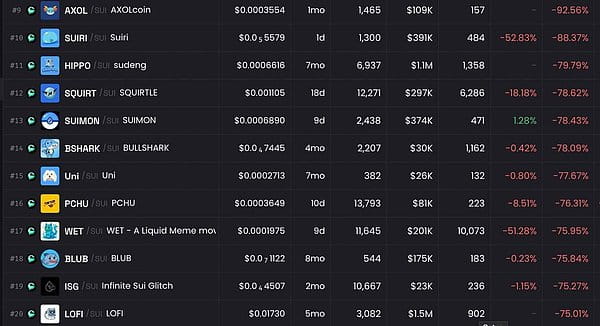
223 triệu USD đã biến mất trong vài giờ. Các đồng memecoin SUI đã giảm 75%. USDC đã bị tách rời về 0 trên chuỗi. Tất cả các giao dịch hoán đổi đều thất bại. Người nắm giữ thậm chí không thể cắt lỗ. Thực sự là một cuộc tắm máu.
Nhưng mọi thứ bắt đầu trở nên thú vị.
2, Hacker chuyển tiền.
Hacker tự cho mình là không thể ngăn cản. Anh ta đã chuyển tiền sang Ethereum và bắt đầu đổi sang ETH, đã chuyển hơn 60 triệu USD sang Ethereum.
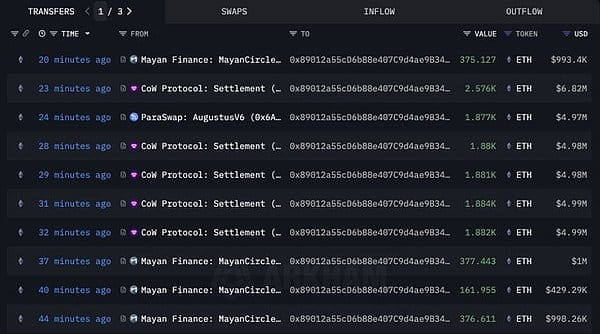
Đường chạy trốn điển hình. Đáng lẽ phải kết thúc ở đây. Chỉ là...
3, Sui đóng băng ví của hacker.
Sui xác thực viên có kế hoạch khác.
Họ đã trực tiếp cấm ví của hacker vào mạng Sui L1. Đã đóng băng giao dịch 162 triệu USD. Số tiền bị đánh cắp còn lại? Bị giam trong nhà tù kỹ thuật số.
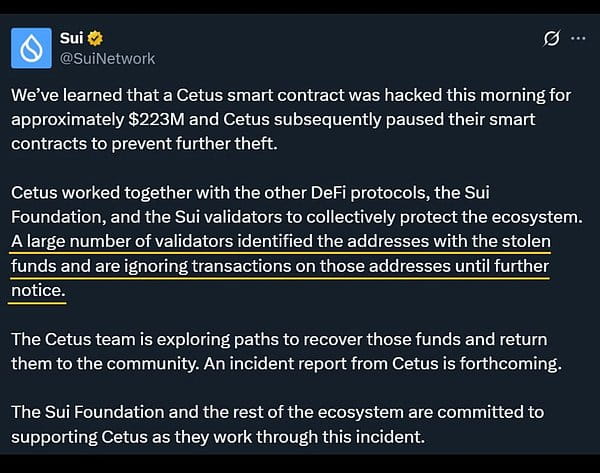
Không cần tòa án đạt được sự đồng thuận. Không cần quy trình pháp lý dài dòng. Các xác thực viên chỉ cần nói "không".
Chờ đã, họ thực sự có thể làm được không? Đây mới là điều khiến mọi người bất ngờ.
Đúng vậy, các xác thực viên Sui có thể từ chối giao dịch từ ví cụ thể trong trường hợp cực đoan. Điều này không phải là tự động, cần có sự đồng thuận rộng rãi của các xác thực viên. Nhưng nó đã xảy ra, và là thời gian thực.
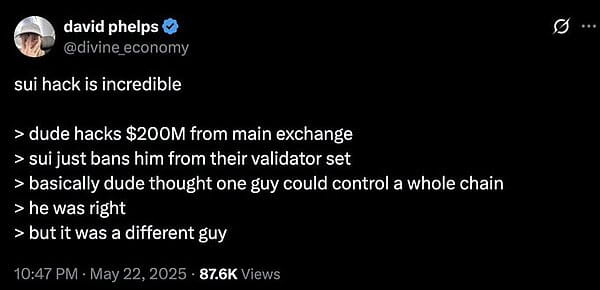
4, Thế giới tiền điện tử rơi vào tình trạng chia rẽ.
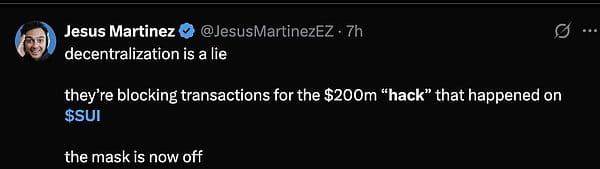
Có người nói, "Nếu họ có thể đóng băng tiền, thì điều này thực sự có phải là phi tập trung không?"
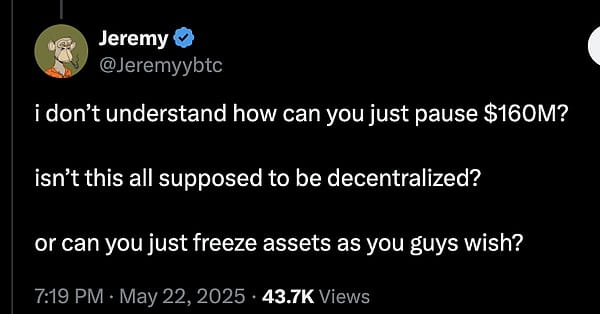
Có người nói, "Họ đã cứu 162 triệu USD khỏi bị đánh cắp vĩnh viễn."
Cả hai bên đều có lý do chính đáng.
Nhưng điều quan trọng là: Điều này đã thay đổi hoàn toàn giả thuyết về an ninh Layer-1.
5, Chi tiết cuộc tấn công của hacker và phản ứng của đội ngũ Sui.
Hiện tại vẫn chưa rõ chi tiết cụ thể, chưa nhận được báo cáo sự kiện chính thức.
Thông tin đã biết: Hacker đã kiểm soát bể thanh khoản được định giá bằng SUI và đã tiêu tốn nó một cách có hệ thống. Cetus ban đầu gọi đó là "lỗ hổng oracle", nhưng phương pháp khai thác hoàn chỉnh vẫn chưa rõ ràng.
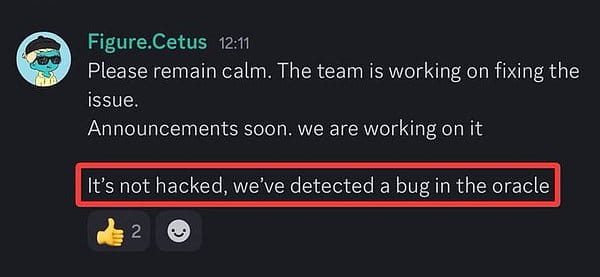
Phản ứng của Cetus thực sự ấn tượng:
Tạm dừng hợp đồng ngay lập tức để ngăn chặn việc đánh cắp thêm.
Hợp tác với Quỹ Sui và các xác thực viên.
Đánh dấu các tài khoản hacker trong toàn bộ hệ sinh thái.
Hợp tác với các tổ chức chống tội phạm mạng chuyên nghiệp.
Cung cấp điều khoản hòa giải của các chuyên gia kiểm soát thiệt hại.
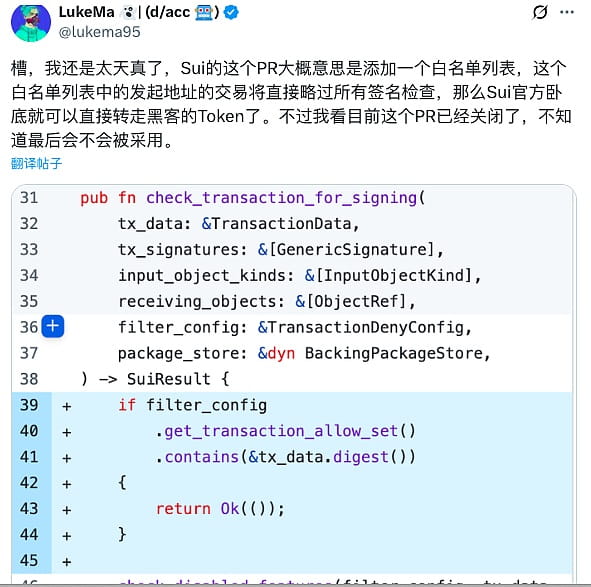
Đội ngũ Sui cho biết hầu hết các xác thực viên đều đồng ý bỏ qua bất kỳ giao dịch nào từ địa chỉ ví hacker, và đã phát hành một PR yêu cầu mỗi xác thực viên triển khai mã sửa lỗi để họ có thể lấy lại 160 triệu USD mà hacker đã đánh cắp thông qua giao dịch không được ký.
6, Làm thế nào để đánh giá.
Tốc độ phối hợp của các xác thực viên Sui rất nhanh. Trong lĩnh vực tài chính truyền thống, việc đóng băng tiền bị đánh cắp cần vài tuần. Còn ở đây? Chỉ cần vài giờ.
Bạn nghĩ đây là phản ứng khẩn cấp tốt hay vấn đề tập trung, tùy thuộc vào quan điểm của bạn.
7, Lỗi của hacker.
Tưởng rằng một người có thể kiểm soát toàn bộ chuỗi. Anh ta đúng về quyền kiểm soát, nhưng sai về ai sở hữu quyền kiểm soát.
Kết quả cho thấy vấn đề không phải ở anh ta, mà là ở nỗ lực chung của các xác thực viên.
Sức mạnh tập thể lớn hơn cuộc tấn công cá nhân.
8, Bước tiếp theo là gì?
Cetus đang đàm phán với hacker về việc hoàn trả số tiền.
Các biện pháp pháp lý liên quan đã được khởi động.
Báo cáo sự kiện hoàn chỉnh sắp được công bố.
Nhưng câu hỏi thực sự là: Các L1 khác có áp dụng cơ chế khẩn cấp tương tự không?