


Thư mục nội dung:
· Thẻ SIM bị hacker đánh cắp
· Xác minh SMS của Verizon có thể là một lỗ hổng bảo mật?
· Vitalik cũng đã từng trải nghiệm Hoán đổi SIM trước đây
Vào ngày 3 tháng 10, @darengb đã đăng trên nền tảng mạng xã hội Được biết, tất cả các khóa thuộc quyền sở hữu của người dùng trênfriend.tech và các khóa của người dùng được giữ trong tài khoản của người khác đã được bán và số ETH còn lại trong ví của người dùng đã cạn kiệt. @darengb nói thêm: “Nếu tài khoản Twitter của bạn bị tấn công và tên thật của bạn bị tìm thấy, số điện thoại của bạn sẽ bị tìm thấy, điều này có thể xảy ra với bạn”.
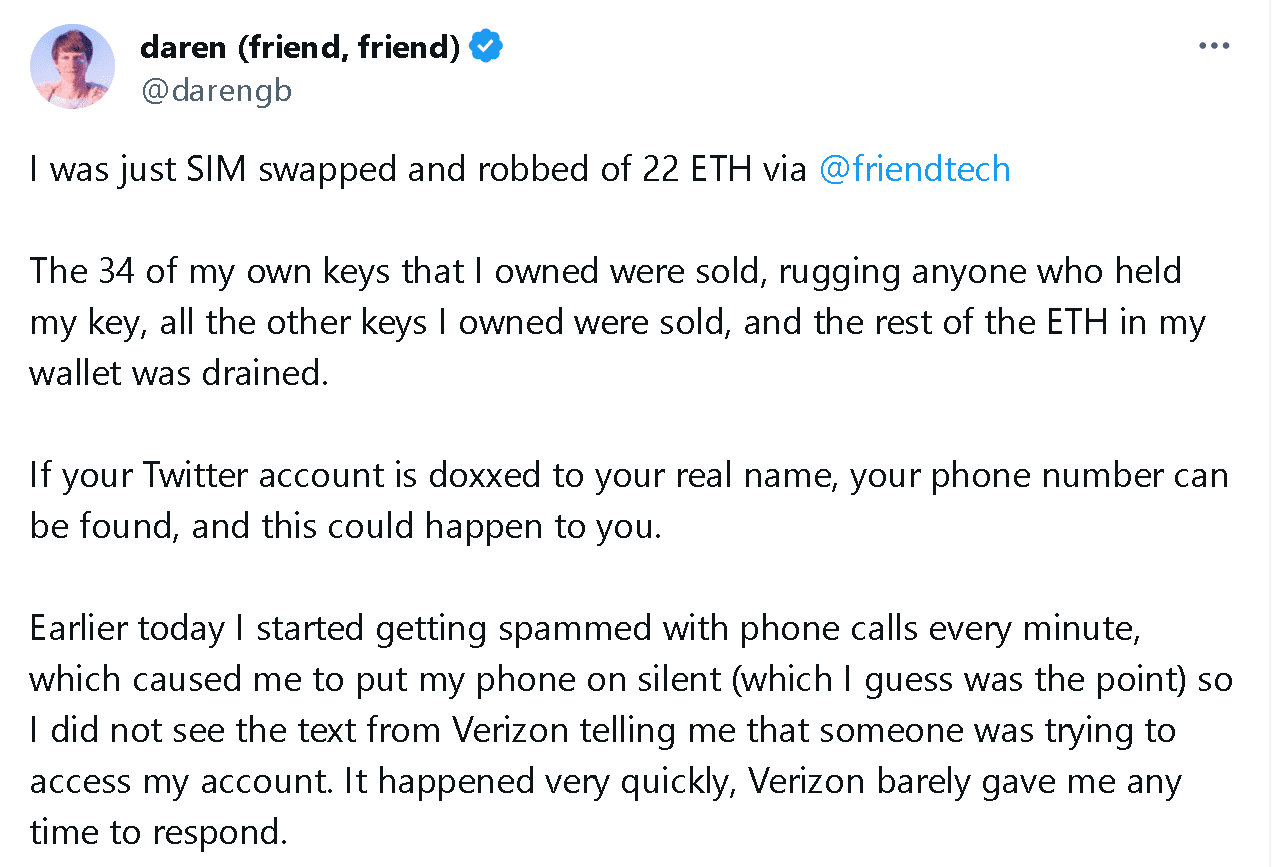
Thẻ SIM bị hacker đánh cắp
Tên thật và số điện thoại đã được tìm thấy thông qua tài khoản Twitter và khóa tài khoảnfriend.tech đã bị đánh cắp. Logic đằng sau việc này là thẻ SIM liên kết với người dùng đã bị tin tặc đánh cắp.
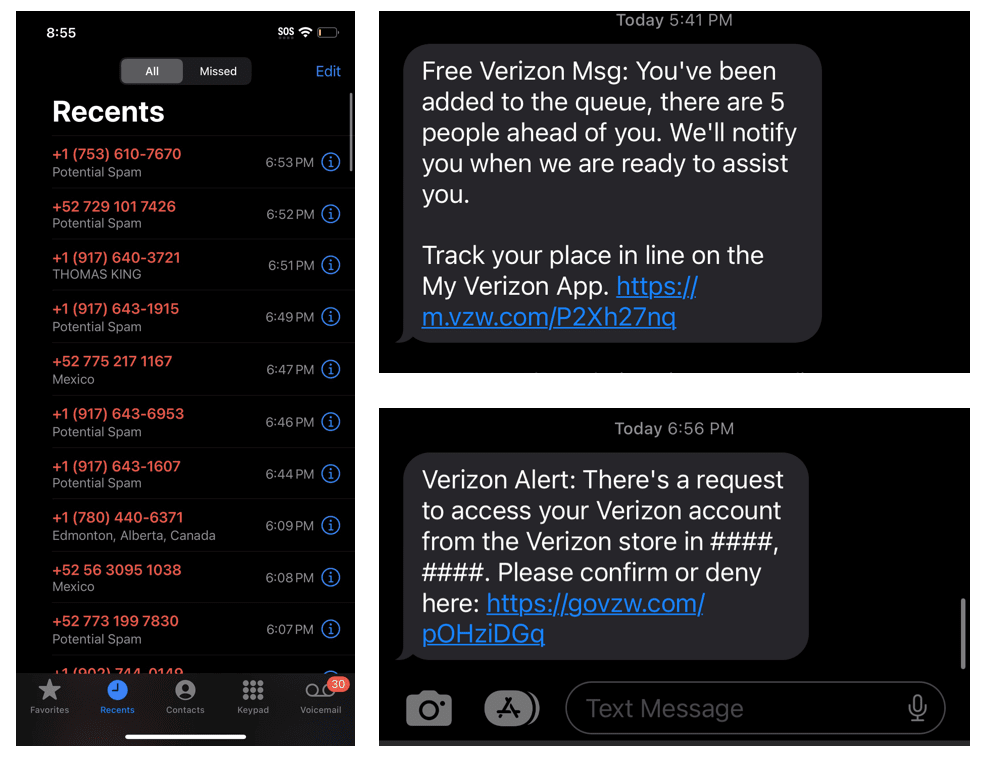
@darengb cũng trình bày chi tiết về việc bạn bè của anh ấy bị đánh cắp như thế nào trong tweet của anh ấy, “Sáng sớm hôm nay, tôi bắt đầu nhận được thư rác mỗi phút, khiến tôi phải đặt điện thoại ở chế độ im lặng (tôi đoán đó là vấn đề), vì vậy tôi không thấy tin nhắn văn bản từ Verizon cho tôi biết ai đó đang cố truy cập vào tài khoản của tôi. Sự việc xảy ra rất nhanh và Verizon hầu như không cho tôi thời gian để trả lời. Tôi mở FriendTech vì nghĩ rằng có lỗi vì phòng trò chuyện của tôi trống rỗng, tôi đã thử kiểm tra Octav và thấy. dòng tweet của ai đó về việc hoán đổi SIM trên FT và đó là lúc tôi nhận ra chuyện gì đang xảy ra."
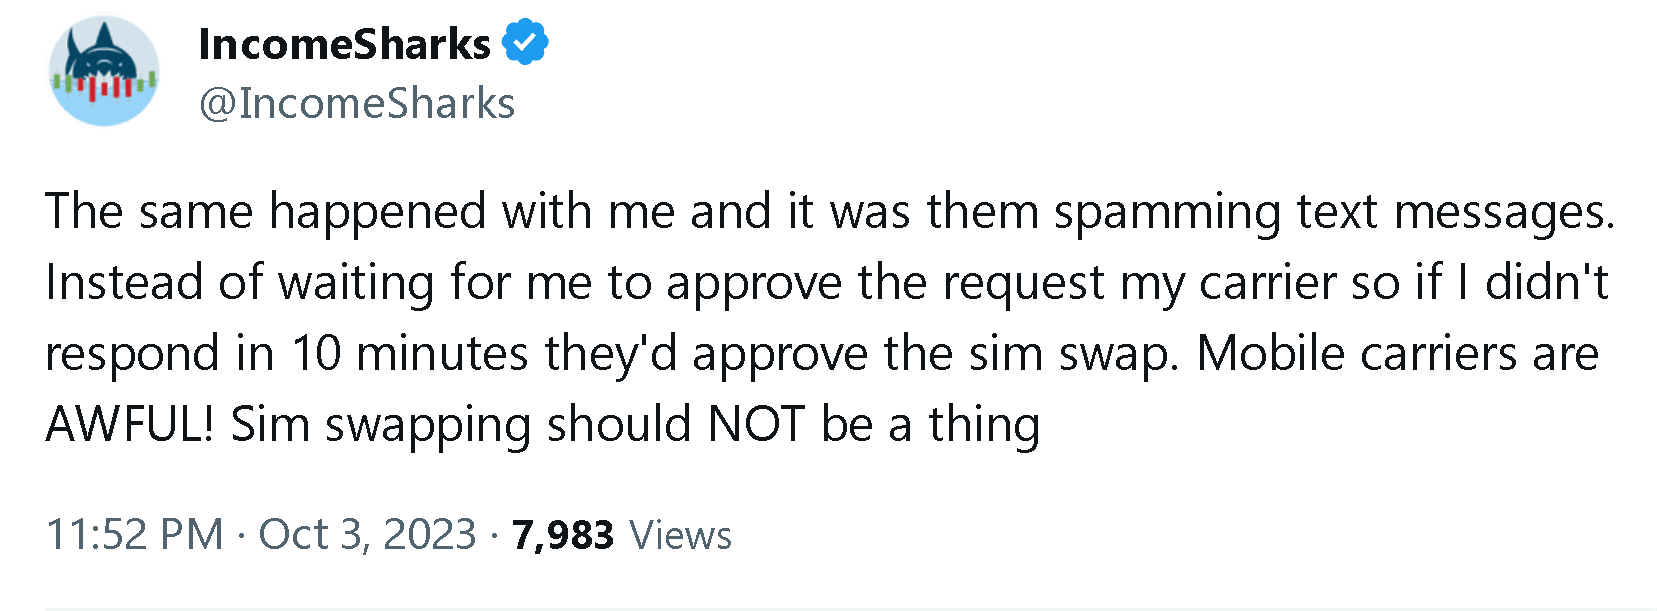
Sự việc này cũng gây ra những bình luận sôi nổi từ cộng đồng, với bài đăng @IncomeSharks: "Điều tương tự cũng xảy ra với tôi, những người đó đã gửi cho tôi tin nhắn rác trước. Vì tổng đài sẽ không đợi tôi phê duyệt yêu cầu nên nếu tôi ở tuổi 10 Không có phản hồi trong vòng vài phút và họ sẽ chấp thuận việc trao đổi SIM. Thật tiếc cho nhà cung cấp dịch vụ di động! Việc trao đổi Sim không phải là vấn đề."
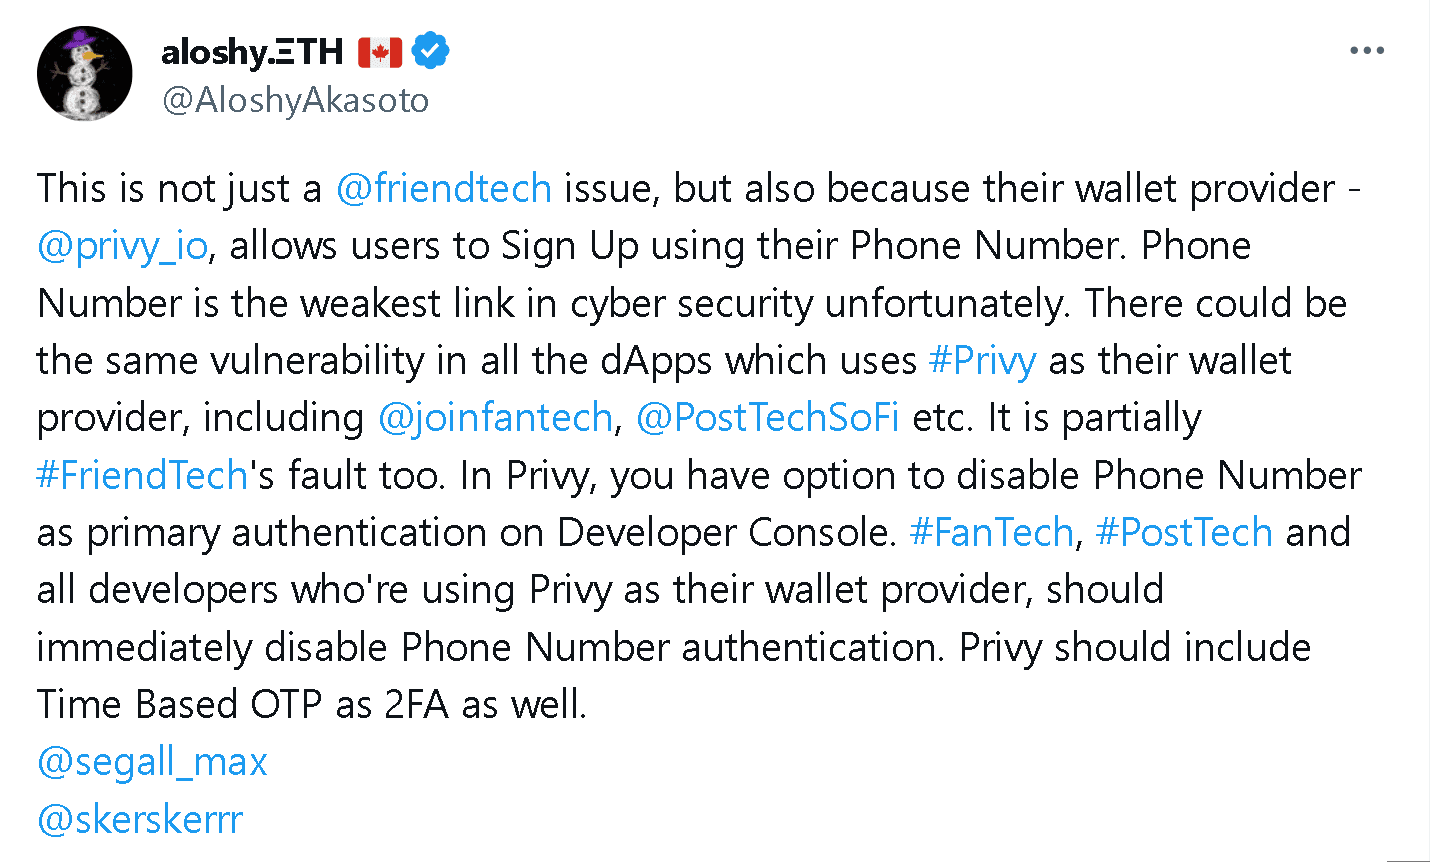
@AloshyAkasoto cho biết, “Đây không chỉ là vấn đề củafriend.tech mà còn vì nhà cung cấp ví của họ cho phép người dùng đăng ký bằng số điện thoại của họ. Thật không may, số điện thoại là liên kết yếu nhất trong bảo mật mạng. Tất cả đều có thể tồn tại lỗ hổng tương tự. trong các dApp sử dụng quyền riêng tư làm nhà cung cấp ví."
Xác minh SMS của Verizon có thể là một lỗ hổng bảo mật
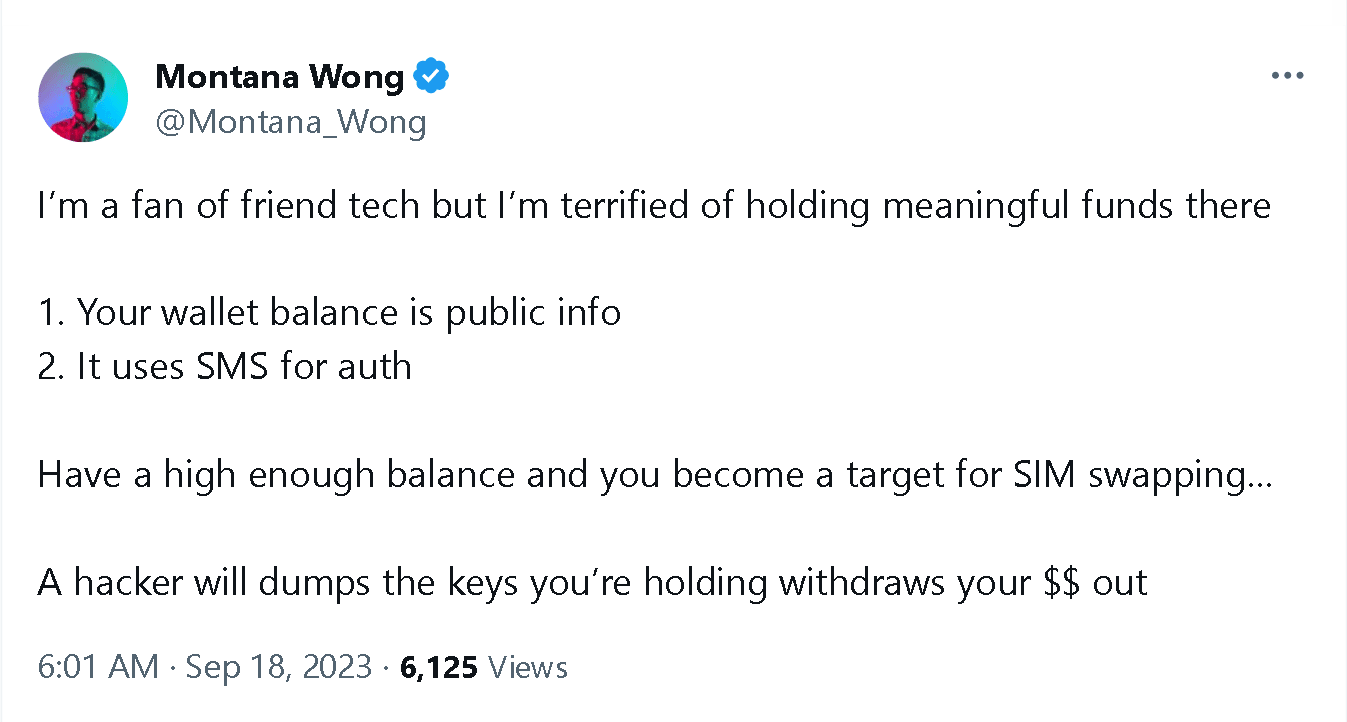
Tuy nhiên, ngay từ ngày 18 tháng 9, @Montana_Wong đã tweet: "Tôi là một fan hâm mộ của friend.tech, nhưng tôi sợ giữ tiền ở đó. Bởi vì 1. Số dư trong ví của bạn là thông tin công khai 2. Nó sử dụng SMS để xác thực Với mức xác thực cao đủ số dư, bạn sẽ trở thành mục tiêu để hoán đổi SIM...Tin tặc sẽ vứt chìa khóa bạn giữ và rút đô la của bạn."
Ngành công nghiệp liên kết viễn thông đằng saufriend.tech là Verizon. Verizon đã nhận được sự chấp thuận bằng sáng chế từ Văn phòng Bằng sáng chế và Thương hiệu Hoa Kỳ vào năm 2019, trong đó đề cập đến hệ thống dữ liệu liên quan đến chuỗi khối và thẻ SIM ảo. Theo tài liệu bằng sáng chế, hệ thống này sẽ cung cấp một tài khoản người dùng đặc biệt cho thẻ SIM ảo (vSIM) và kích hoạt thẻ SIM trên thiết bị. Sau khi thẻ SIM được kích hoạt, một thông báo sẽ được xuất bản trên mạng blockchain để xác nhận việc kích hoạt.
Bài đọc liên quan: "Verizon áp dụng bằng sáng chế blockchain thẻ SIM ảo để cải thiện tốc độ kích hoạt và bảo mật"
Thẻ SIM ảo không phải là mới. Chúng có thể được đăng ký trực tuyến trên một số thiết bị không cung cấp thẻ SIM vật lý, sử dụng mạng của nhà mạng. Ví dụ: Apple Watch đã sử dụng thẻ SIM ảo. Công nghệ xác nhận chuỗi khối do Verizon cung cấp sẽ cải thiện tốc độ kích hoạt và bảo mật. Chuỗi khối có thể mã hóa dữ liệu người dùng và đảm bảo rằng mỗi lần chỉ có một thiết bị sử dụng thẻ vSIM.
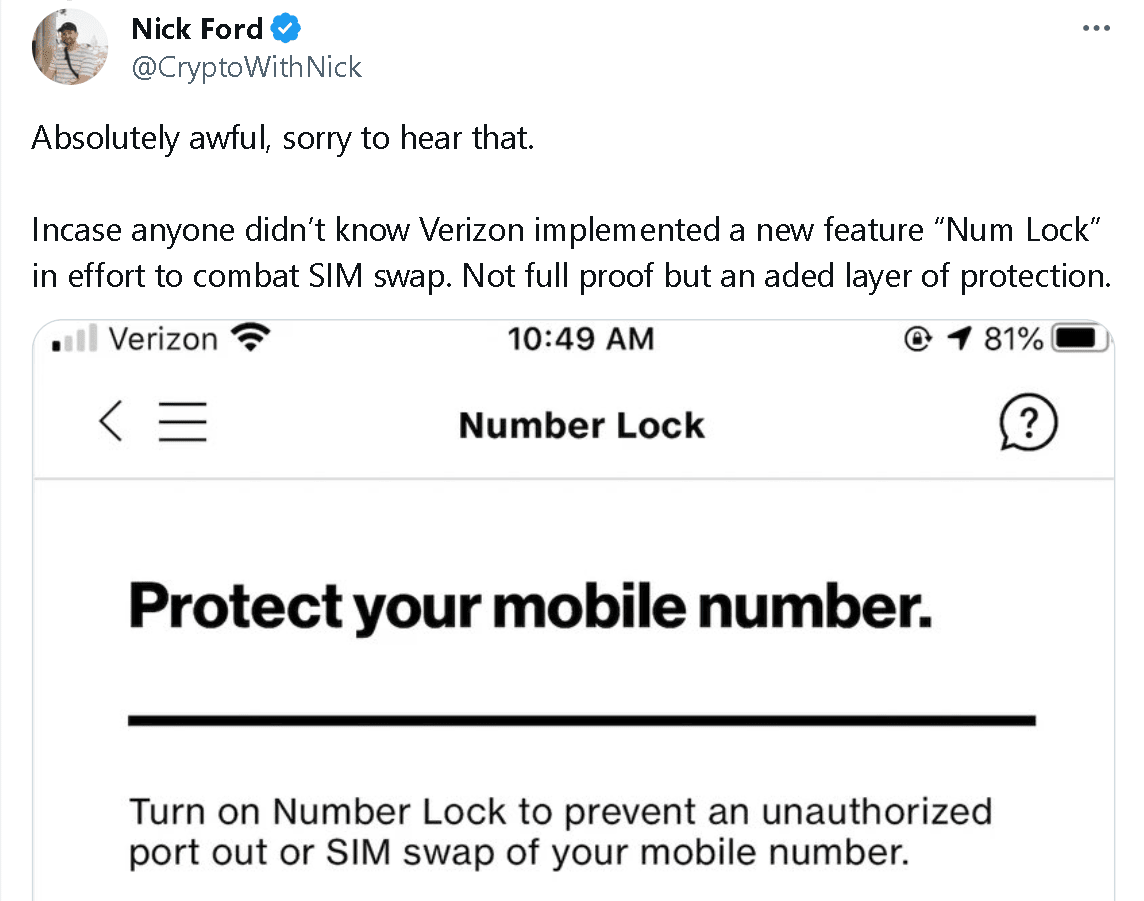
Vào tháng 1 năm ngoái, Verizon đã đăng một tin tuyển dụng quản lý đối tác trên LinkedIn cho thấy công ty có kế hoạch thâm nhập vào các lĩnh vực như NFT, Web 3 và Metaverse. Để đối phó với sự cố hoán đổi thẻ SIM này, @CryptoWithNick tuyên bố rằng Verizon đã triển khai tính năng mới "Num Lock" để chống lại việc hoán đổi thẻ SIM.
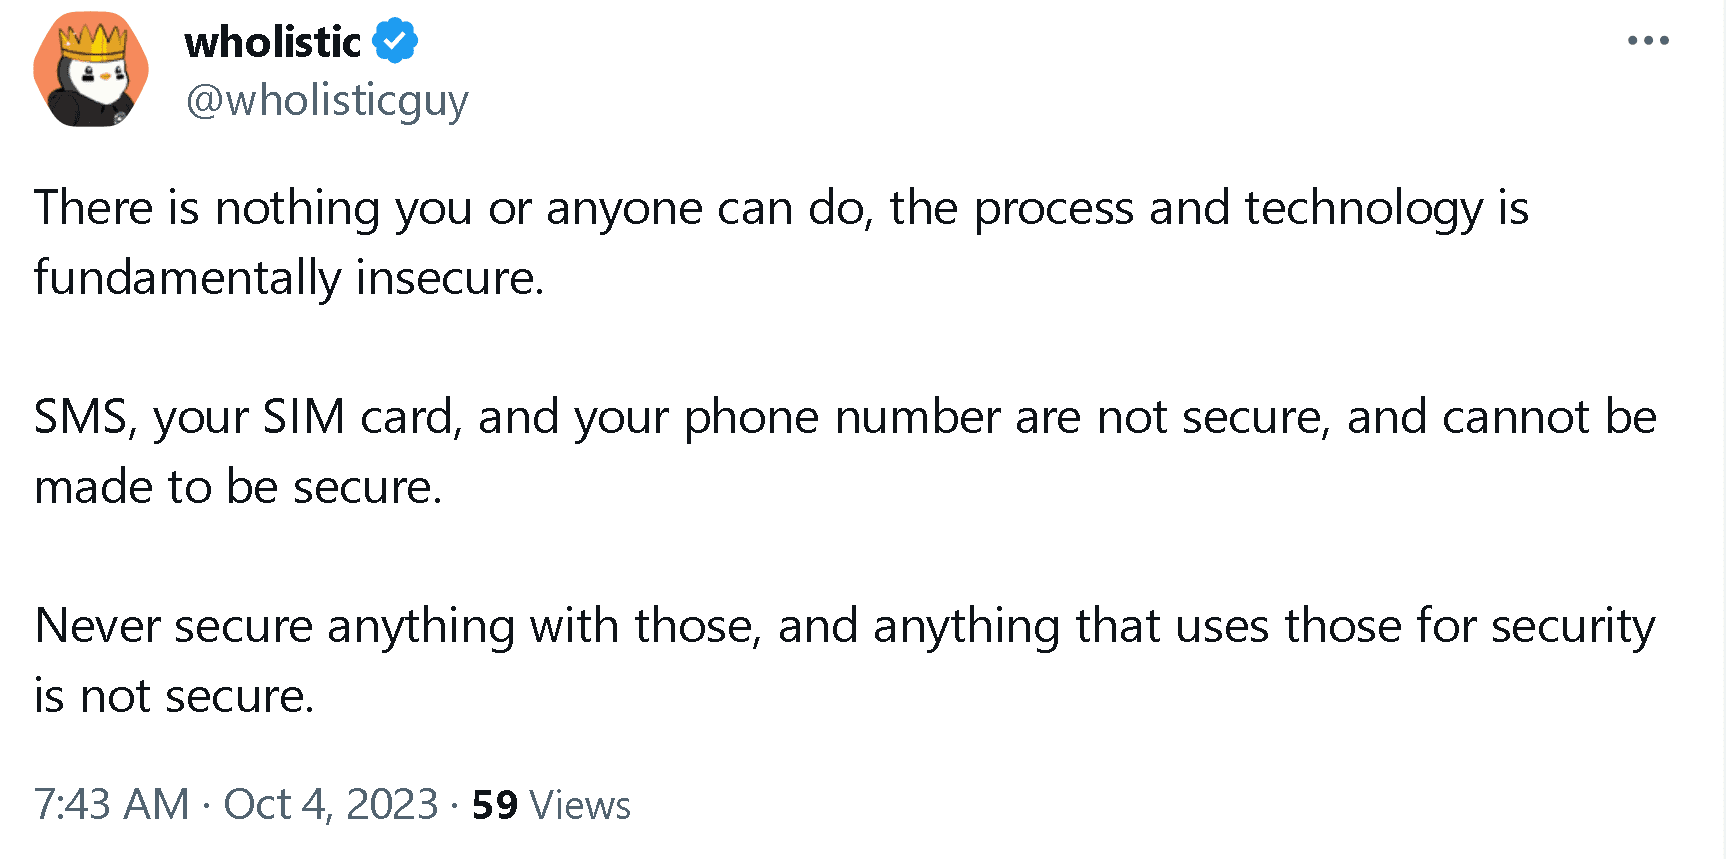
Tuy nhiên, các thành viên cộng đồng vẫn bày tỏ nghi ngờ về điều này, với bài đăng @wholeisticguy, “Quy trình và công nghệ về cơ bản là không an toàn và không ai có thể đảm bảo điều này. Tin nhắn văn bản, thẻ SIM và số điện thoại của bạn đều không an toàn và không thể đảm bảo. Đừng bao giờ sử dụng những thứ này để bảo vệ bất cứ thứ gì, bất cứ thứ gì sử dụng chúng để đảm bảo an toàn đều không an toàn."
Vitalik cũng đã từng trải nghiệm Swap SIM trước đây
Những tổn thất do hoán đổi thẻ SIM dường như không có gì mới. BlockBeats đã báo cáo vào ngày 10 tháng 9 rằng tài khoản Twitter của người đồng sáng tạo Ethereum Vitalik đã bị hack và các liên kết lừa đảo đã được đăng. Tổng cộng, các hacker đã đánh cắp khoảng 691.000 USD, theo ZachXBT. Vào ngày 12 tháng 9, Vitalik đăng trên mạng xã hội rằng anh đã khôi phục được tài khoản T-mobile của mình và xác nhận rằng cuộc tấn công trước đó là cuộc tấn công hoán đổi thẻ SIM.
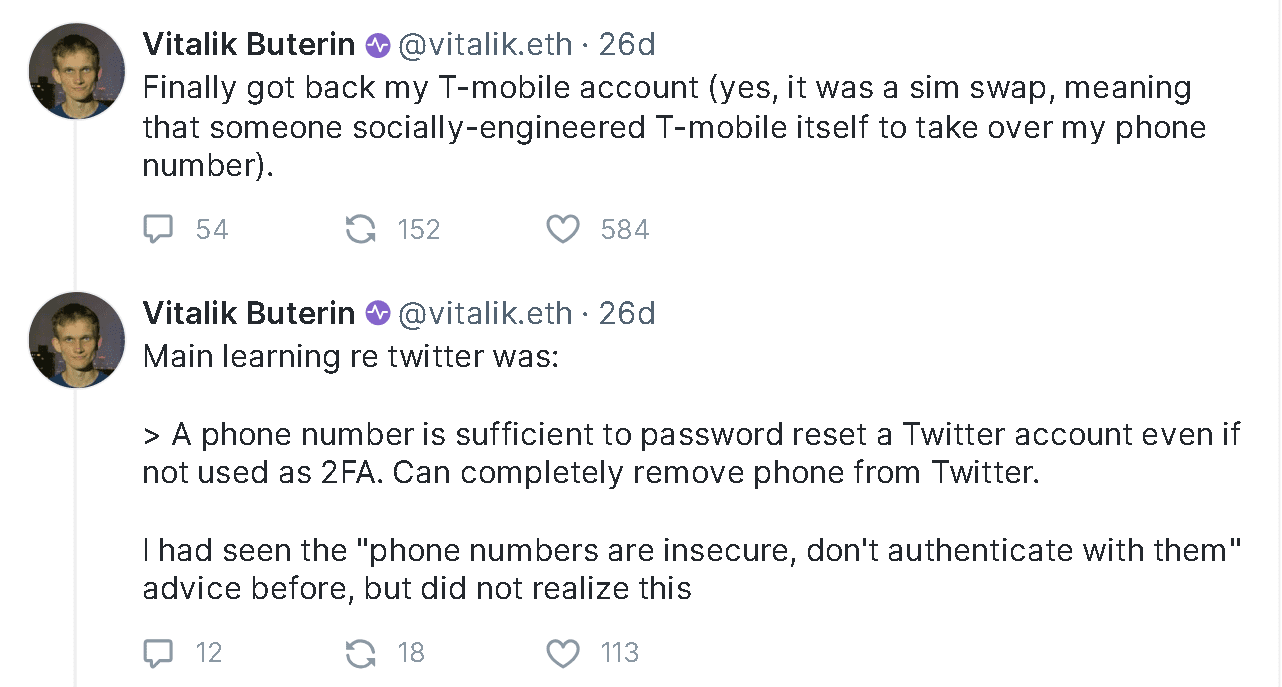
Vitalik giải thích rằng trong trường hợp Hiện tại có suy đoán rằng số điện thoại di động đã bị rò rỉ khi đăng ký Twitter Blue.