

#web3safety
web3safety
309,754 lượt xem
412 đang thảo luận
Phổ biến
Mới nhất
·
--
Tuần này, tôi đã đúc 4 NFT miễn phí trên BNB Chain và tốn chưa đến 1 USD phí gas. 🧵
Đây là những điều tôi rút ra để bạn không bị lừa:
• Luôn xem trước giao dịch trước khi ký. Nếu một đợt “đúc miễn phí” yêu cầu phê duyệt token hoặc setApprovalForAll, hãy đóng tab đó.
• Miễn phí không có nghĩa là không tốn gì. Hãy giữ lại một ít $BNB để trả phí gas.
• Token lạ xuất hiện trong ví thường là mồi nhử của kẻ lừa đảo. Đừng động vào chúng, cũng đừng thử bán.
• Các bộ sưu tập mới thường chưa xuất hiện ngay trên các sàn giao dịch. Hãy kiểm tra tab NFT trên BSCScan để xác nhận bạn thực sự sở hữu NFT đó.
• Chỉ đúc từ hợp đồng chính thức. Lấy liên kết từ tài khoản X đã xác minh của dự án, đừng lấy từ tin nhắn riêng.
Đúc NFT miễn phí là cách ít rủi ro tuyệt vời để tìm hiểu cách hoạt động trên chuỗi. Nhưng an toàn cho ví của bạn luôn phải được đặt lên hàng đầu.
Bạn đã săn được đợt đúc miễn phí nào tuyệt nhất trên BNB Chain? Chia sẻ bên dưới nhé 👇👇
$BNB #BNBChain. #NFT #Web3Safety $BTC
{spot}(BTCUSDT)
Tuần này, tôi đã đúc 4 NFT miễn phí trên BNB Chain và tốn chưa đến 1 USD phí gas. 🧵
Đây là những điều tôi rút ra để bạn không bị lừa:
• Luôn xem trước giao dịch trước khi ký. Nếu một đợt “đúc miễn phí” yêu cầu phê duyệt token hoặc setApprovalForAll, hãy đóng tab đó.
• Miễn phí không có nghĩa là không tốn gì. Hãy giữ lại một ít $BNB để trả phí gas.
• Token lạ xuất hiện trong ví thường là mồi nhử của kẻ lừa đảo. Đừng động vào chúng, cũng đừng thử bán.
• Các bộ sưu tập mới thường chưa xuất hiện ngay trên các sàn giao dịch. Hãy kiểm tra tab NFT trên BSCScan để xác nhận bạn thực sự sở hữu NFT đó.
• Chỉ đúc từ hợp đồng chính thức. Lấy liên kết từ tài khoản X đã xác minh của dự án, đừng lấy từ tin nhắn riêng.
Đúc NFT miễn phí là cách ít rủi ro tuyệt vời để tìm hiểu cách hoạt động trên chuỗi. Nhưng an toàn cho ví của bạn luôn phải được đặt lên hàng đầu.
Bạn đã săn được đợt đúc miễn phí nào tuyệt nhất trên BNB Chain? Chia sẻ bên dưới nhé 👇👇
$BNB #BNBChain. #NFT #Web3Safety $BTC
Đây là những điều tôi rút ra để bạn không bị lừa:
• Luôn xem trước giao dịch trước khi ký. Nếu một đợt “đúc miễn phí” yêu cầu phê duyệt token hoặc setApprovalForAll, hãy đóng tab đó.
• Miễn phí không có nghĩa là không tốn gì. Hãy giữ lại một ít $BNB để trả phí gas.
• Token lạ xuất hiện trong ví thường là mồi nhử của kẻ lừa đảo. Đừng động vào chúng, cũng đừng thử bán.
• Các bộ sưu tập mới thường chưa xuất hiện ngay trên các sàn giao dịch. Hãy kiểm tra tab NFT trên BSCScan để xác nhận bạn thực sự sở hữu NFT đó.
• Chỉ đúc từ hợp đồng chính thức. Lấy liên kết từ tài khoản X đã xác minh của dự án, đừng lấy từ tin nhắn riêng.
Đúc NFT miễn phí là cách ít rủi ro tuyệt vời để tìm hiểu cách hoạt động trên chuỗi. Nhưng an toàn cho ví của bạn luôn phải được đặt lên hàng đầu.
Bạn đã săn được đợt đúc miễn phí nào tuyệt nhất trên BNB Chain? Chia sẻ bên dưới nhé 👇👇
$BNB #BNBChain. #NFT #Web3Safety $BTC
99
·
--
🚨 CẢNH BÁO LỪA ĐẢO TIỀN MÃ HÓA: Chỉ một cú nhấp chuột nhầm cũng có thể khiến ví của bạn trống rỗng!
Lừa đảo tiền mã hóa không phải lúc nào cũng dễ nhận ra. Một số trang web, chương trình airdrop và tài khoản hỗ trợ giả mạo trông giống thật đến bất ngờ.
Dưới đây là 5 dấu hiệu cảnh báo mà mọi người dùng tiền mã hóa nên biết. 👇
🔴 1. Airdrop giả mạo
Một trang web hứa tặng token miễn phí nhưng yêu cầu bạn kết nối ví và phê duyệt các giao dịch đáng ngờ.
🔴 2. Bộ phận hỗ trợ khách hàng giả mạo
Có người nhắn tin tự xưng là nhân viên sàn giao dịch và yêu cầu bạn cung cấp mã OTP, mật khẩu hoặc cụm từ khôi phục.
🔴 3. Lời hứa lợi nhuận chắc chắn
Hãy cẩn trọng khi có người khẳng định bot giao dịch hoặc khoản đầu tư có thể tạo ra lợi nhuận hằng ngày được đảm bảo.
🔴 4. Liên kết đáng ngờ
Các trang web giả mạo có thể bắt chước những sàn giao dịch nổi tiếng. Luôn xác minh tên miền chính thức trước khi đăng nhập.
🔴 5. Yêu cầu xác minh ví khẩn cấp
Kẻ lừa đảo gây hoang mang bằng cách tuyên bố tài khoản của bạn sẽ bị đóng băng nếu bạn không hành động ngay lập tức.
🛡️ HÃY NHỚ:
Không bao giờ chia sẻ cụm từ khôi phục hoặc khóa riêng tư. Kiểm tra kỹ quyền truy cập của ví và bật xác thực hai yếu tố.
Dù bạn đang nắm giữ $BTC, $ETH hay $SOL, bảo vệ tài sản cũng quan trọng không kém việc hiểu rõ thị trường.
💬 Bạn đã từng nhận được tin nhắn tiền mã hóa đáng ngờ hoặc lời mời airdrop giả mạo chưa?
Hãy chia sẻ trải nghiệm bên dưới để giúp mọi người luôn an toàn!
#LuaDaoTienMaHoa #BaoMatTienMaHoa #Bitcoin #BinanceSquare #GiaoDucTienMaHoa #AnToanWeb3
🚨 CẢNH BÁO LỪA ĐẢO TIỀN MÃ HÓA: Chỉ một cú nhấp chuột nhầm cũng có thể khiến ví của bạn trống rỗng!
Lừa đảo tiền mã hóa không phải lúc nào cũng dễ nhận ra. Một số trang web, chương trình airdrop và tài khoản hỗ trợ giả mạo trông giống thật đến bất ngờ.
Dưới đây là 5 dấu hiệu cảnh báo mà mọi người dùng tiền mã hóa nên biết. 👇
🔴 1. Airdrop giả mạo
Một trang web hứa tặng token miễn phí nhưng yêu cầu bạn kết nối ví và phê duyệt các giao dịch đáng ngờ.
🔴 2. Bộ phận hỗ trợ khách hàng giả mạo
Có người nhắn tin tự xưng là nhân viên sàn giao dịch và yêu cầu bạn cung cấp mã OTP, mật khẩu hoặc cụm từ khôi phục.
🔴 3. Lời hứa lợi nhuận chắc chắn
Hãy cẩn trọng khi có người khẳng định bot giao dịch hoặc khoản đầu tư có thể tạo ra lợi nhuận hằng ngày được đảm bảo.
🔴 4. Liên kết đáng ngờ
Các trang web giả mạo có thể bắt chước những sàn giao dịch nổi tiếng. Luôn xác minh tên miền chính thức trước khi đăng nhập.
🔴 5. Yêu cầu xác minh ví khẩn cấp
Kẻ lừa đảo gây hoang mang bằng cách tuyên bố tài khoản của bạn sẽ bị đóng băng nếu bạn không hành động ngay lập tức.
🛡️ HÃY NHỚ:
Không bao giờ chia sẻ cụm từ khôi phục hoặc khóa riêng tư. Kiểm tra kỹ quyền truy cập của ví và bật xác thực hai yếu tố.
Dù bạn đang nắm giữ $BTC, $ETH hay $SOL, bảo vệ tài sản cũng quan trọng không kém việc hiểu rõ thị trường.
💬 Bạn đã từng nhận được tin nhắn tiền mã hóa đáng ngờ hoặc lời mời airdrop giả mạo chưa?
Hãy chia sẻ trải nghiệm bên dưới để giúp mọi người luôn an toàn!
#LuaDaoTienMaHoa #BaoMatTienMaHoa #Bitcoin #BinanceSquare #GiaoDucTienMaHoa #AnToanWeb3
Lừa đảo tiền mã hóa không phải lúc nào cũng dễ nhận ra. Một số trang web, chương trình airdrop và tài khoản hỗ trợ giả mạo trông giống thật đến bất ngờ.
Dưới đây là 5 dấu hiệu cảnh báo mà mọi người dùng tiền mã hóa nên biết. 👇
🔴 1. Airdrop giả mạo
Một trang web hứa tặng token miễn phí nhưng yêu cầu bạn kết nối ví và phê duyệt các giao dịch đáng ngờ.
🔴 2. Bộ phận hỗ trợ khách hàng giả mạo
Có người nhắn tin tự xưng là nhân viên sàn giao dịch và yêu cầu bạn cung cấp mã OTP, mật khẩu hoặc cụm từ khôi phục.
🔴 3. Lời hứa lợi nhuận chắc chắn
Hãy cẩn trọng khi có người khẳng định bot giao dịch hoặc khoản đầu tư có thể tạo ra lợi nhuận hằng ngày được đảm bảo.
🔴 4. Liên kết đáng ngờ
Các trang web giả mạo có thể bắt chước những sàn giao dịch nổi tiếng. Luôn xác minh tên miền chính thức trước khi đăng nhập.
🔴 5. Yêu cầu xác minh ví khẩn cấp
Kẻ lừa đảo gây hoang mang bằng cách tuyên bố tài khoản của bạn sẽ bị đóng băng nếu bạn không hành động ngay lập tức.
🛡️ HÃY NHỚ:
Không bao giờ chia sẻ cụm từ khôi phục hoặc khóa riêng tư. Kiểm tra kỹ quyền truy cập của ví và bật xác thực hai yếu tố.
Dù bạn đang nắm giữ $BTC, $ETH hay $SOL, bảo vệ tài sản cũng quan trọng không kém việc hiểu rõ thị trường.
💬 Bạn đã từng nhận được tin nhắn tiền mã hóa đáng ngờ hoặc lời mời airdrop giả mạo chưa?
Hãy chia sẻ trải nghiệm bên dưới để giúp mọi người luôn an toàn!
#LuaDaoTienMaHoa #BaoMatTienMaHoa #Bitcoin #BinanceSquare #GiaoDucTienMaHoa #AnToanWeb3
94
Hãy hình dung: một nhà giao dịch tạo ví mới để an toàn lưu trữ $BTC và $ETH trong thời gian dài, nhưng vài tháng sau thức dậy và thấy số dư trống trơn dù chưa từng nhấp vào liên kết độc hại nào.
Hầu hết nhà đầu tư cho rằng chỉ cần tránh các dApp đáng ngờ và trang web lừa đảo là đủ để bảo vệ toàn bộ tài sản tích lũy cả đời. Trên thực tế, chỉ một thói quen bất cẩn khi tạo ví cũng có thể âm thầm xóa sạch danh mục đầu tư của bạn trước cả khi bạn thực hiện giao dịch đầu tiên.
Nguyên nhân âm thầm dẫn đến sự việc này là cài đặt đồng bộ mặc định trên điện thoại. Trong lúc khởi tạo ví, người dùng chụp nhanh ảnh màn hình cụm từ khôi phục để tiết kiệm thời gian, định bụng sẽ ghi lại sau. Chỉ vài giây sau, ảnh đó đã tự động được tải lên các bản sao lưu đám mây chạy nền.
Khi tài khoản đám mây hoặc quyền của ứng dụng bên thứ ba bị xâm phạm, các chương trình quét tự động sẽ dùng công cụ OCR để rà soát toàn bộ thư viện ảnh, đặc biệt là để tìm kiếm cụm từ khôi phục. $SOL và các token khác của bạn biến mất khỏi blockchain chỉ trong vài phút, trong khi thiết bị vật lý vẫn nguyên vẹn trên bàn làm việc.
Theo bạn, có bao nhiêu người trong số những người bạn quen biết vẫn còn ảnh chụp màn hình cụm từ khôi phục nằm đâu đó trong lịch sử lưu trữ đám mây?
#CryptoSecurity #SelfCustody #Web3Safety
Hãy hình dung: một nhà giao dịch tạo ví mới để an toàn lưu trữ $BTC và $ETH trong thời gian dài, nhưng vài tháng sau thức dậy và thấy số dư trống trơn dù chưa từng nhấp vào liên kết độc hại nào.
Hầu hết nhà đầu tư cho rằng chỉ cần tránh các dApp đáng ngờ và trang web lừa đảo là đủ để bảo vệ toàn bộ tài sản tích lũy cả đời. Trên thực tế, chỉ một thói quen bất cẩn khi tạo ví cũng có thể âm thầm xóa sạch danh mục đầu tư của bạn trước cả khi bạn thực hiện giao dịch đầu tiên.
Nguyên nhân âm thầm dẫn đến sự việc này là cài đặt đồng bộ mặc định trên điện thoại. Trong lúc khởi tạo ví, người dùng chụp nhanh ảnh màn hình cụm từ khôi phục để tiết kiệm thời gian, định bụng sẽ ghi lại sau. Chỉ vài giây sau, ảnh đó đã tự động được tải lên các bản sao lưu đám mây chạy nền.
Khi tài khoản đám mây hoặc quyền của ứng dụng bên thứ ba bị xâm phạm, các chương trình quét tự động sẽ dùng công cụ OCR để rà soát toàn bộ thư viện ảnh, đặc biệt là để tìm kiếm cụm từ khôi phục. $SOL và các token khác của bạn biến mất khỏi blockchain chỉ trong vài phút, trong khi thiết bị vật lý vẫn nguyên vẹn trên bàn làm việc.
Theo bạn, có bao nhiêu người trong số những người bạn quen biết vẫn còn ảnh chụp màn hình cụm từ khôi phục nằm đâu đó trong lịch sử lưu trữ đám mây?
#CryptoSecurity #SelfCustody #Web3Safety
Hầu hết nhà đầu tư cho rằng chỉ cần tránh các dApp đáng ngờ và trang web lừa đảo là đủ để bảo vệ toàn bộ tài sản tích lũy cả đời. Trên thực tế, chỉ một thói quen bất cẩn khi tạo ví cũng có thể âm thầm xóa sạch danh mục đầu tư của bạn trước cả khi bạn thực hiện giao dịch đầu tiên.
Nguyên nhân âm thầm dẫn đến sự việc này là cài đặt đồng bộ mặc định trên điện thoại. Trong lúc khởi tạo ví, người dùng chụp nhanh ảnh màn hình cụm từ khôi phục để tiết kiệm thời gian, định bụng sẽ ghi lại sau. Chỉ vài giây sau, ảnh đó đã tự động được tải lên các bản sao lưu đám mây chạy nền.
Khi tài khoản đám mây hoặc quyền của ứng dụng bên thứ ba bị xâm phạm, các chương trình quét tự động sẽ dùng công cụ OCR để rà soát toàn bộ thư viện ảnh, đặc biệt là để tìm kiếm cụm từ khôi phục. $SOL và các token khác của bạn biến mất khỏi blockchain chỉ trong vài phút, trong khi thiết bị vật lý vẫn nguyên vẹn trên bàn làm việc.
Theo bạn, có bao nhiêu người trong số những người bạn quen biết vẫn còn ảnh chụp màn hình cụm từ khôi phục nằm đâu đó trong lịch sử lưu trữ đám mây?
#CryptoSecurity #SelfCustody #Web3Safety
16
·
--
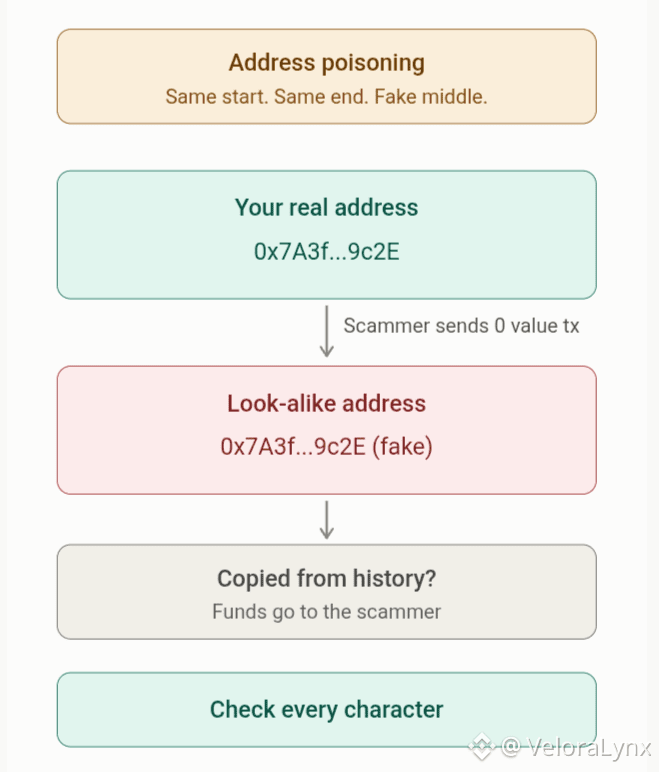
Đầu độc địa chỉ: Chiêu lừa ẩn mình trong lịch sử giao dịch của bạn 🚨
Bạn không cần nhấp vào liên kết hay chia sẻ cụm từ khôi phục để mất tiền. Bạn chỉ cần sao chép nhầm địa chỉ.
Cách thức hoạt động:
1️⃣ Kẻ lừa đảo theo dõi blockchain để tìm những ví giao dịch thường xuyên.
2️⃣ Chúng tạo một địa chỉ giả mạo có ký tự đầu và cuối giống địa chỉ của bạn hoặc người liên hệ của bạn.
3️⃣ Chúng gửi cho bạn một giao dịch có giá trị rất nhỏ hoặc bằng 0, khiến địa chỉ giả xuất hiện trong lịch sử giao dịch.
4️⃣ Lần sau khi sao chép địa chỉ từ lịch sử, bạn có thể chọn nhầm địa chỉ giả và mất tiền. Giao dịch trên blockchain không thể đảo ngược.
Cách tự bảo vệ:
✅ Không bao giờ sao chép địa chỉ từ lịch sử giao dịch.
✅ Đối chiếu toàn bộ địa chỉ, không chỉ các ký tự đầu và cuối.
✅ Lưu địa chỉ đáng tin cậy vào danh bạ hoặc danh sách cho phép.
✅ Gửi thử một giao dịch nhỏ trước khi chuyển khoản lớn.
✅ Bỏ qua và tuyệt đối không tương tác với các giao dịch bất ngờ có giá trị bằng 0.
Trong thế giới tiền mã hóa, chỉ một lần dán nhầm cũng có thể khiến bạn mất tất cả. Hãy chậm lại, xác minh rồi mới gửi. 🔐
Bạn thường làm gì trước khi gửi tiền? Chia sẻ trong phần bình luận 👇
Nội dung này chỉ nhằm mục đích giáo dục, không phải lời khuyên tài chính.
#BinanceSquare #writetoearn #CryptoSecurity #Web3Safety
{future}(BTCUSDT)
{spot}(DODOUSDT)
Đầu độc địa chỉ: Chiêu lừa ẩn mình trong lịch sử giao dịch của bạn 🚨
Bạn không cần nhấp vào liên kết hay chia sẻ cụm từ khôi phục để mất tiền. Bạn chỉ cần sao chép nhầm địa chỉ.
Cách thức hoạt động:
1️⃣ Kẻ lừa đảo theo dõi blockchain để tìm những ví giao dịch thường xuyên.
2️⃣ Chúng tạo một địa chỉ giả mạo có ký tự đầu và cuối giống địa chỉ của bạn hoặc người liên hệ của bạn.
3️⃣ Chúng gửi cho bạn một giao dịch có giá trị rất nhỏ hoặc bằng 0, khiến địa chỉ giả xuất hiện trong lịch sử giao dịch.
4️⃣ Lần sau khi sao chép địa chỉ từ lịch sử, bạn có thể chọn nhầm địa chỉ giả và mất tiền. Giao dịch trên blockchain không thể đảo ngược.
Cách tự bảo vệ:
✅ Không bao giờ sao chép địa chỉ từ lịch sử giao dịch.
✅ Đối chiếu toàn bộ địa chỉ, không chỉ các ký tự đầu và cuối.
✅ Lưu địa chỉ đáng tin cậy vào danh bạ hoặc danh sách cho phép.
✅ Gửi thử một giao dịch nhỏ trước khi chuyển khoản lớn.
✅ Bỏ qua và tuyệt đối không tương tác với các giao dịch bất ngờ có giá trị bằng 0.
Trong thế giới tiền mã hóa, chỉ một lần dán nhầm cũng có thể khiến bạn mất tất cả. Hãy chậm lại, xác minh rồi mới gửi. 🔐
Bạn thường làm gì trước khi gửi tiền? Chia sẻ trong phần bình luận 👇
Nội dung này chỉ nhằm mục đích giáo dục, không phải lời khuyên tài chính.
#BinanceSquare #writetoearn #CryptoSecurity #Web3Safety
Bạn không cần nhấp vào liên kết hay chia sẻ cụm từ khôi phục để mất tiền. Bạn chỉ cần sao chép nhầm địa chỉ.
Cách thức hoạt động:
1️⃣ Kẻ lừa đảo theo dõi blockchain để tìm những ví giao dịch thường xuyên.
2️⃣ Chúng tạo một địa chỉ giả mạo có ký tự đầu và cuối giống địa chỉ của bạn hoặc người liên hệ của bạn.
3️⃣ Chúng gửi cho bạn một giao dịch có giá trị rất nhỏ hoặc bằng 0, khiến địa chỉ giả xuất hiện trong lịch sử giao dịch.
4️⃣ Lần sau khi sao chép địa chỉ từ lịch sử, bạn có thể chọn nhầm địa chỉ giả và mất tiền. Giao dịch trên blockchain không thể đảo ngược.
Cách tự bảo vệ:
✅ Không bao giờ sao chép địa chỉ từ lịch sử giao dịch.
✅ Đối chiếu toàn bộ địa chỉ, không chỉ các ký tự đầu và cuối.
✅ Lưu địa chỉ đáng tin cậy vào danh bạ hoặc danh sách cho phép.
✅ Gửi thử một giao dịch nhỏ trước khi chuyển khoản lớn.
✅ Bỏ qua và tuyệt đối không tương tác với các giao dịch bất ngờ có giá trị bằng 0.
Trong thế giới tiền mã hóa, chỉ một lần dán nhầm cũng có thể khiến bạn mất tất cả. Hãy chậm lại, xác minh rồi mới gửi. 🔐
Bạn thường làm gì trước khi gửi tiền? Chia sẻ trong phần bình luận 👇
Nội dung này chỉ nhằm mục đích giáo dục, không phải lời khuyên tài chính.
#BinanceSquare #writetoearn #CryptoSecurity #Web3Safety
480

·
--
Khi một bước kiểm tra an toàn bị thiếu trong hệ thống thanh lý (liquidation) dẫn đến một thảm họa trị giá 197 triệu USD . 📉
Vào tháng 3 năm 2023, một giao thức cho vay phi tập trung tên là Euler Finance đã bị tấn công bởi một lỗ hổng khai thác quy mô lớn . 🚨
Gần đây, giao thức này đã giới thiệu một tính năng mới cho phép người dùng quyên góp tiền vào quỹ thanh khoản để giúp duy trì các vị thế ở trạng thái lành mạnh . 💸
Tuy nhiên, các nhà phát triển đã quên không bổ sung một bước kiểm tra xác thực quan trọng khi các khoản tiền quyên góp đó tương tác với hệ thống đòn bẩy nội bộ của giao thức . ⚠️
Kẻ tấn công nhận ra điểm yếu này và hiểu rằng mình có thể cố tình tạo ra một vị thế nợ xấu một cách nhân tạo . 🧠
Bằng cách quyên góp một lượng lớn các khoản vốn vay và ngay lập tức kích hoạt tự thanh lý (self-liquidation), hệ thống đã tính toán sai số dư và cấp cho kẻ tấn công hàng triệu USD tín dụng không có tài sản đảm bảo . 💥
Chỉ trong vài phút, hacker đã rút cạn hơn 197 triệu USD trong Dai Staked Ethereum và Wrapped Bitcoin . 💰
Nhóm phát triển của giao thức ngay lập tức khởi động các cuộc đàm phán trên chuỗi (on-chain), gửi các tin nhắn được mã hóa trực tiếp đến ví của hacker . 💬
Sau nhiều tuần giao tiếp công khai căng thẳng và chịu sức ép từ lực lượng thực thi pháp luật quốc tế, hacker đã xin lỗi và hoàn trả gần như toàn bộ số tiền bị đánh cắp . 🤝
Điều này cho thấy ngay cả một lỗi logic nhỏ nhất bị bỏ sót trong mã thanh khoản cũng có thể phơi bày hàng trăm triệu USD trước rủi ro tức thời . 🛡️
Nếu một giao thức có thể được khôi phục thông qua ngoại giao trên chuỗi, điều đó chứng tỏ Web3 có khả năng phục hồi hay là lộ rõ điểm dễ tổn thương . 🤔
#CryptoSecurity #EulerFinance #DeFi #Web3Safety #FlashLoan .
Khi một bước kiểm tra an toàn bị thiếu trong hệ thống thanh lý (liquidation) dẫn đến một thảm họa trị giá 197 triệu USD . 📉
Vào tháng 3 năm 2023, một giao thức cho vay phi tập trung tên là Euler Finance đã bị tấn công bởi một lỗ hổng khai thác quy mô lớn . 🚨
Gần đây, giao thức này đã giới thiệu một tính năng mới cho phép người dùng quyên góp tiền vào quỹ thanh khoản để giúp duy trì các vị thế ở trạng thái lành mạnh . 💸
Tuy nhiên, các nhà phát triển đã quên không bổ sung một bước kiểm tra xác thực quan trọng khi các khoản tiền quyên góp đó tương tác với hệ thống đòn bẩy nội bộ của giao thức . ⚠️
Kẻ tấn công nhận ra điểm yếu này và hiểu rằng mình có thể cố tình tạo ra một vị thế nợ xấu một cách nhân tạo . 🧠
Bằng cách quyên góp một lượng lớn các khoản vốn vay và ngay lập tức kích hoạt tự thanh lý (self-liquidation), hệ thống đã tính toán sai số dư và cấp cho kẻ tấn công hàng triệu USD tín dụng không có tài sản đảm bảo . 💥
Chỉ trong vài phút, hacker đã rút cạn hơn 197 triệu USD trong Dai Staked Ethereum và Wrapped Bitcoin . 💰
Nhóm phát triển của giao thức ngay lập tức khởi động các cuộc đàm phán trên chuỗi (on-chain), gửi các tin nhắn được mã hóa trực tiếp đến ví của hacker . 💬
Sau nhiều tuần giao tiếp công khai căng thẳng và chịu sức ép từ lực lượng thực thi pháp luật quốc tế, hacker đã xin lỗi và hoàn trả gần như toàn bộ số tiền bị đánh cắp . 🤝
Điều này cho thấy ngay cả một lỗi logic nhỏ nhất bị bỏ sót trong mã thanh khoản cũng có thể phơi bày hàng trăm triệu USD trước rủi ro tức thời . 🛡️
Nếu một giao thức có thể được khôi phục thông qua ngoại giao trên chuỗi, điều đó chứng tỏ Web3 có khả năng phục hồi hay là lộ rõ điểm dễ tổn thương . 🤔
#CryptoSecurity #EulerFinance #DeFi #Web3Safety #FlashLoan .
Vào tháng 3 năm 2023, một giao thức cho vay phi tập trung tên là Euler Finance đã bị tấn công bởi một lỗ hổng khai thác quy mô lớn . 🚨
Gần đây, giao thức này đã giới thiệu một tính năng mới cho phép người dùng quyên góp tiền vào quỹ thanh khoản để giúp duy trì các vị thế ở trạng thái lành mạnh . 💸
Tuy nhiên, các nhà phát triển đã quên không bổ sung một bước kiểm tra xác thực quan trọng khi các khoản tiền quyên góp đó tương tác với hệ thống đòn bẩy nội bộ của giao thức . ⚠️
Kẻ tấn công nhận ra điểm yếu này và hiểu rằng mình có thể cố tình tạo ra một vị thế nợ xấu một cách nhân tạo . 🧠
Bằng cách quyên góp một lượng lớn các khoản vốn vay và ngay lập tức kích hoạt tự thanh lý (self-liquidation), hệ thống đã tính toán sai số dư và cấp cho kẻ tấn công hàng triệu USD tín dụng không có tài sản đảm bảo . 💥
Chỉ trong vài phút, hacker đã rút cạn hơn 197 triệu USD trong Dai Staked Ethereum và Wrapped Bitcoin . 💰
Nhóm phát triển của giao thức ngay lập tức khởi động các cuộc đàm phán trên chuỗi (on-chain), gửi các tin nhắn được mã hóa trực tiếp đến ví của hacker . 💬
Sau nhiều tuần giao tiếp công khai căng thẳng và chịu sức ép từ lực lượng thực thi pháp luật quốc tế, hacker đã xin lỗi và hoàn trả gần như toàn bộ số tiền bị đánh cắp . 🤝
Điều này cho thấy ngay cả một lỗi logic nhỏ nhất bị bỏ sót trong mã thanh khoản cũng có thể phơi bày hàng trăm triệu USD trước rủi ro tức thời . 🛡️
Nếu một giao thức có thể được khôi phục thông qua ngoại giao trên chuỗi, điều đó chứng tỏ Web3 có khả năng phục hồi hay là lộ rõ điểm dễ tổn thương . 🤔
#CryptoSecurity #EulerFinance #DeFi #Web3Safety #FlashLoan .
272
·
--
Bảo mật Crypto Lại Trở Thành Điểm Nhấn Sau Vụ Rò Rỉ Lớn Từ Sàn Giao Dịch 🎯
Một sự cố an ninh nghiêm trọng trên nền tảng crypto đã đưa rủi ro đối với sàn giao dịch và ví trở lại tâm điểm của các cuộc thảo luận trên thị trường.
Các báo cáo công khai cho biết hàng trăm triệu đô la tiền rút của khách hàng đã bị ảnh hưởng, trong khi các cuộc điều tra tập trung vào việc bị lộ quyền truy cập nội bộ và các lỗ hổng trong hạ tầng. Sự cố này nhắc nhở một nguyên tắc cơ bản trong crypto:
Rủi ro thị trường không phải là rủi ro duy nhất. An ninh vận hành cũng quan trọng.
Với người dùng, điều đó có nghĩa là coi việc bảo vệ tài khoản nghiêm trọng không kém gì sự biến động giá:
Dùng mật khẩu mạnh và duy nhất
Bật xác thực hai yếu tố
Kiểm tra cài đặt rút tiền và thiết bị
Cẩn thận với các liên kết lừa đảo và tin nhắn giả mạo
Hiểu rõ tài sản được lưu trữ ở đâu và như thế nào
Điều này không thay đổi công nghệ blockchain cốt lõi—nhưng củng cố vì sao việc lưu ký, các cơ chế kiểm soát của nền tảng và thói quen bảo mật của người dùng vẫn luôn là yếu tố then chốt.
#CryptoSecurity #Web3Safety #Write2Earn
Theo dõi để biết thêm Tin tức Cập nhật...
@5ur1d
@Square-Creator-4f1968b4bd55
@Square-Creator-e36956b8e5e4f
@crypto_inquiad
Bảo mật Crypto Lại Trở Thành Điểm Nhấn Sau Vụ Rò Rỉ Lớn Từ Sàn Giao Dịch 🎯
Một sự cố an ninh nghiêm trọng trên nền tảng crypto đã đưa rủi ro đối với sàn giao dịch và ví trở lại tâm điểm của các cuộc thảo luận trên thị trường.
Các báo cáo công khai cho biết hàng trăm triệu đô la tiền rút của khách hàng đã bị ảnh hưởng, trong khi các cuộc điều tra tập trung vào việc bị lộ quyền truy cập nội bộ và các lỗ hổng trong hạ tầng. Sự cố này nhắc nhở một nguyên tắc cơ bản trong crypto:
Rủi ro thị trường không phải là rủi ro duy nhất. An ninh vận hành cũng quan trọng.
Với người dùng, điều đó có nghĩa là coi việc bảo vệ tài khoản nghiêm trọng không kém gì sự biến động giá:
Dùng mật khẩu mạnh và duy nhất
Bật xác thực hai yếu tố
Kiểm tra cài đặt rút tiền và thiết bị
Cẩn thận với các liên kết lừa đảo và tin nhắn giả mạo
Hiểu rõ tài sản được lưu trữ ở đâu và như thế nào
Điều này không thay đổi công nghệ blockchain cốt lõi—nhưng củng cố vì sao việc lưu ký, các cơ chế kiểm soát của nền tảng và thói quen bảo mật của người dùng vẫn luôn là yếu tố then chốt.
#CryptoSecurity #Web3Safety #Write2Earn
Theo dõi để biết thêm Tin tức Cập nhật...
@TRS Alpha
@Marco cryptos
@NIRJHOR CRYPTO
@CRYPTO INQUIAD
Một sự cố an ninh nghiêm trọng trên nền tảng crypto đã đưa rủi ro đối với sàn giao dịch và ví trở lại tâm điểm của các cuộc thảo luận trên thị trường.
Các báo cáo công khai cho biết hàng trăm triệu đô la tiền rút của khách hàng đã bị ảnh hưởng, trong khi các cuộc điều tra tập trung vào việc bị lộ quyền truy cập nội bộ và các lỗ hổng trong hạ tầng. Sự cố này nhắc nhở một nguyên tắc cơ bản trong crypto:
Rủi ro thị trường không phải là rủi ro duy nhất. An ninh vận hành cũng quan trọng.
Với người dùng, điều đó có nghĩa là coi việc bảo vệ tài khoản nghiêm trọng không kém gì sự biến động giá:
Dùng mật khẩu mạnh và duy nhất
Bật xác thực hai yếu tố
Kiểm tra cài đặt rút tiền và thiết bị
Cẩn thận với các liên kết lừa đảo và tin nhắn giả mạo
Hiểu rõ tài sản được lưu trữ ở đâu và như thế nào
Điều này không thay đổi công nghệ blockchain cốt lõi—nhưng củng cố vì sao việc lưu ký, các cơ chế kiểm soát của nền tảng và thói quen bảo mật của người dùng vẫn luôn là yếu tố then chốt.
#CryptoSecurity #Web3Safety #Write2Earn
Theo dõi để biết thêm Tin tức Cập nhật...
@TRS Alpha
@Marco cryptos
@NIRJHOR CRYPTO
@CRYPTO INQUIAD
1
107
Hầu hết các nhà giao dịch vẫn coi các ứng dụng nhắn tin Web3 như những phòng chat vô hại, nhưng hơn 70% các vụ rò rỉ khóa cá nhân gần đây lại bắt nguồn từ quyền truy cập bot chưa được xác minh ngay trong chính những kênh này.
Dễ bị bất ngờ khi bạn nghĩ rằng mình chỉ đang trò chuyện bình thường với các nhóm “alpha”, để rồi chứng kiến toàn bộ số dư ví của mình bị rút cạn trong vài giây. Nỗi đau khi mất số vốn kiếm được từ khó khăn cho một webhook Telegram hoặc Discord bị xâm phạm là điều mà không nhà giao dịch nào muốn phải trải qua.
Chúng ta cần bàn về việc mô hình tư duy của mình xung quanh các ứng dụng nhắn tin đã hoàn toàn sụp đổ. Trong thế giới Web2 truyền thống, một ứng dụng nhắn tin chỉ là công cụ liên lạc độc lập, và kịch bản tệ nhất thường chỉ là bị spam. Nhưng một khi bạn kết nối các tài sản on-chain như $TON hoặc tương tác với các dApp trong hệ sinh thái thông qua các mini-program $SOL , thì giao diện chat thực chất trở thành một lớp thực thi “hot wallet” đang hoạt động.
Khi bạn cấp quyền cho các script tự động hoặc chạm vào các lời nhắc ký đã được xác thực trong một phòng chat, bạn đang phơi bày khả năng ký giao dịch trực tiếp cho các endpoint của bên thứ ba. Các kẻ tấn công thậm chí không cần phải bẻ khóa các smart contract phức tạp $ETH nữa, khi mà chúng chỉ việc khai thác một token bot có quyền quá mức để giả mạo các yêu cầu chữ ký hợp lệ. Việc đối xử với ứng dụng chat của bạn theo thái độ “bình thường như nhắn tin văn bản cá nhân” hiện tại là một trong những cách nhanh nhất để bị xóa sổ hoàn toàn.
Hiện tại bạn đang tách biệt các công cụ liên lạc của mình khỏi nguồn vốn on-chain chính như thế nào?
#CryptoSecurity #Web3Safety #OnChainAnalysis
Hầu hết các nhà giao dịch vẫn coi các ứng dụng nhắn tin Web3 như những phòng chat vô hại, nhưng hơn 70% các vụ rò rỉ khóa cá nhân gần đây lại bắt nguồn từ quyền truy cập bot chưa được xác minh ngay trong chính những kênh này.
Dễ bị bất ngờ khi bạn nghĩ rằng mình chỉ đang trò chuyện bình thường với các nhóm “alpha”, để rồi chứng kiến toàn bộ số dư ví của mình bị rút cạn trong vài giây. Nỗi đau khi mất số vốn kiếm được từ khó khăn cho một webhook Telegram hoặc Discord bị xâm phạm là điều mà không nhà giao dịch nào muốn phải trải qua.
Chúng ta cần bàn về việc mô hình tư duy của mình xung quanh các ứng dụng nhắn tin đã hoàn toàn sụp đổ. Trong thế giới Web2 truyền thống, một ứng dụng nhắn tin chỉ là công cụ liên lạc độc lập, và kịch bản tệ nhất thường chỉ là bị spam. Nhưng một khi bạn kết nối các tài sản on-chain như $TON hoặc tương tác với các dApp trong hệ sinh thái thông qua các mini-program $SOL , thì giao diện chat thực chất trở thành một lớp thực thi “hot wallet” đang hoạt động.
Khi bạn cấp quyền cho các script tự động hoặc chạm vào các lời nhắc ký đã được xác thực trong một phòng chat, bạn đang phơi bày khả năng ký giao dịch trực tiếp cho các endpoint của bên thứ ba. Các kẻ tấn công thậm chí không cần phải bẻ khóa các smart contract phức tạp $ETH nữa, khi mà chúng chỉ việc khai thác một token bot có quyền quá mức để giả mạo các yêu cầu chữ ký hợp lệ. Việc đối xử với ứng dụng chat của bạn theo thái độ “bình thường như nhắn tin văn bản cá nhân” hiện tại là một trong những cách nhanh nhất để bị xóa sổ hoàn toàn.
Hiện tại bạn đang tách biệt các công cụ liên lạc của mình khỏi nguồn vốn on-chain chính như thế nào?
#CryptoSecurity #Web3Safety #OnChainAnalysis
Dễ bị bất ngờ khi bạn nghĩ rằng mình chỉ đang trò chuyện bình thường với các nhóm “alpha”, để rồi chứng kiến toàn bộ số dư ví của mình bị rút cạn trong vài giây. Nỗi đau khi mất số vốn kiếm được từ khó khăn cho một webhook Telegram hoặc Discord bị xâm phạm là điều mà không nhà giao dịch nào muốn phải trải qua.
Chúng ta cần bàn về việc mô hình tư duy của mình xung quanh các ứng dụng nhắn tin đã hoàn toàn sụp đổ. Trong thế giới Web2 truyền thống, một ứng dụng nhắn tin chỉ là công cụ liên lạc độc lập, và kịch bản tệ nhất thường chỉ là bị spam. Nhưng một khi bạn kết nối các tài sản on-chain như $TON hoặc tương tác với các dApp trong hệ sinh thái thông qua các mini-program $SOL , thì giao diện chat thực chất trở thành một lớp thực thi “hot wallet” đang hoạt động.
Khi bạn cấp quyền cho các script tự động hoặc chạm vào các lời nhắc ký đã được xác thực trong một phòng chat, bạn đang phơi bày khả năng ký giao dịch trực tiếp cho các endpoint của bên thứ ba. Các kẻ tấn công thậm chí không cần phải bẻ khóa các smart contract phức tạp $ETH nữa, khi mà chúng chỉ việc khai thác một token bot có quyền quá mức để giả mạo các yêu cầu chữ ký hợp lệ. Việc đối xử với ứng dụng chat của bạn theo thái độ “bình thường như nhắn tin văn bản cá nhân” hiện tại là một trong những cách nhanh nhất để bị xóa sổ hoàn toàn.
Hiện tại bạn đang tách biệt các công cụ liên lạc của mình khỏi nguồn vốn on-chain chính như thế nào?
#CryptoSecurity #Web3Safety #OnChainAnalysis
49
Hơn 60% các sự cố rút cạn ví xảy ra trong tháng trước bắt đầu với những gì trông giống như một cửa sổ xác minh bot thường lệ.
Hầu hết các nhà giao dịch đều nhấp bỏ qua các yêu cầu bảo mật mà không nhận ra rằng họ có thể đang ký một giao dịch độc hại làm cạn sạch số dư của mình chỉ trong vài giây.
Chúng tôi thường xuyên thấy mẫu hình này trên chuỗi: các màn hình bảo mật tiêu chuẩn bị giả mạo bởi các giao diện lừa đảo (phishing). Trong khi các bước xác minh chính hãng giúp bảo vệ tính toàn vẹn của mạng và giữ cho $BNB and $ETH trading pools khỏi bị spam bởi bot, thì các bản sao độc hại lại dùng các thách thức xác minh giả để lừa bạn chấp thuận các quyền (allowance) token.
Các trình quét tự động thường nhắm vào những nhà giao dịch tưởng rằng mình chỉ cần chứng minh mình là người thật trước khi tương tác với một ứng dụng phi tập trung. Nếu một kiểm tra bảo mật yêu cầu chữ ký ví hoặc kết nối thay vì captcha trình duyệt tiêu chuẩn, thì đó là dấu hiệu cảnh báo ngay lập tức.
Các giao thức hợp pháp dựa vào giới hạn tốc độ ở backend và các kiểm tra proof-of-work thay vì các yêu cầu quyền xâm phạm. Việc giữ phần lớn $BTC in ở cold storage và duy trì các ví burner riêng cho các tương tác mới vẫn là thiết lập an toàn nhất.
Có bao nhiêu trong số các bạn thực sự kiểm tra dữ liệu hợp đồng trước khi xác nhận trên một lời nhắc xác minh?
#CryptoSecurity #Web3Safety #OnChainAnalysis
Hơn 60% các sự cố rút cạn ví xảy ra trong tháng trước bắt đầu với những gì trông giống như một cửa sổ xác minh bot thường lệ.
Hầu hết các nhà giao dịch đều nhấp bỏ qua các yêu cầu bảo mật mà không nhận ra rằng họ có thể đang ký một giao dịch độc hại làm cạn sạch số dư của mình chỉ trong vài giây.
Chúng tôi thường xuyên thấy mẫu hình này trên chuỗi: các màn hình bảo mật tiêu chuẩn bị giả mạo bởi các giao diện lừa đảo (phishing). Trong khi các bước xác minh chính hãng giúp bảo vệ tính toàn vẹn của mạng và giữ cho $BNB and $ETH trading pools khỏi bị spam bởi bot, thì các bản sao độc hại lại dùng các thách thức xác minh giả để lừa bạn chấp thuận các quyền (allowance) token.
Các trình quét tự động thường nhắm vào những nhà giao dịch tưởng rằng mình chỉ cần chứng minh mình là người thật trước khi tương tác với một ứng dụng phi tập trung. Nếu một kiểm tra bảo mật yêu cầu chữ ký ví hoặc kết nối thay vì captcha trình duyệt tiêu chuẩn, thì đó là dấu hiệu cảnh báo ngay lập tức.
Các giao thức hợp pháp dựa vào giới hạn tốc độ ở backend và các kiểm tra proof-of-work thay vì các yêu cầu quyền xâm phạm. Việc giữ phần lớn $BTC in ở cold storage và duy trì các ví burner riêng cho các tương tác mới vẫn là thiết lập an toàn nhất.
Có bao nhiêu trong số các bạn thực sự kiểm tra dữ liệu hợp đồng trước khi xác nhận trên một lời nhắc xác minh?
#CryptoSecurity #Web3Safety #OnChainAnalysis
Hầu hết các nhà giao dịch đều nhấp bỏ qua các yêu cầu bảo mật mà không nhận ra rằng họ có thể đang ký một giao dịch độc hại làm cạn sạch số dư của mình chỉ trong vài giây.
Chúng tôi thường xuyên thấy mẫu hình này trên chuỗi: các màn hình bảo mật tiêu chuẩn bị giả mạo bởi các giao diện lừa đảo (phishing). Trong khi các bước xác minh chính hãng giúp bảo vệ tính toàn vẹn của mạng và giữ cho $BNB and $ETH trading pools khỏi bị spam bởi bot, thì các bản sao độc hại lại dùng các thách thức xác minh giả để lừa bạn chấp thuận các quyền (allowance) token.
Các trình quét tự động thường nhắm vào những nhà giao dịch tưởng rằng mình chỉ cần chứng minh mình là người thật trước khi tương tác với một ứng dụng phi tập trung. Nếu một kiểm tra bảo mật yêu cầu chữ ký ví hoặc kết nối thay vì captcha trình duyệt tiêu chuẩn, thì đó là dấu hiệu cảnh báo ngay lập tức.
Các giao thức hợp pháp dựa vào giới hạn tốc độ ở backend và các kiểm tra proof-of-work thay vì các yêu cầu quyền xâm phạm. Việc giữ phần lớn $BTC in ở cold storage và duy trì các ví burner riêng cho các tương tác mới vẫn là thiết lập an toàn nhất.
Có bao nhiêu trong số các bạn thực sự kiểm tra dữ liệu hợp đồng trước khi xác nhận trên một lời nhắc xác minh?
#CryptoSecurity #Web3Safety #OnChainAnalysis
32
🔥 Thảo luận mở:
Chúng ta có thực sự cần các quy định bảo vệ “tin tặc mũ trắng” trong thế giới crypto không?
Ai cũng biết rằng bảo mật blockchain và tài sản của người dùng là tuyến phòng thủ đầu tiên cho sự phát triển của ngành Web3.
Nhưng trong khi các quy định đôi khi truy đuổi họ do “hiểu nhầm” về bản chất công việc của họ, thì **tin tặc mũ trắng (White Hat Hackers)** mỗi ngày lại chứng minh rằng họ chính là tấm khiên thực sự chống lại những cuộc tấn công lớn.
Khi cuộc thảo luận lan rộng về #CLARITYActToRewardWhiteHatHackers
Chúng tôi đặt ra các câu hỏi sau để cộng đồng Binance cùng thảo luận:
🛡️Theo bạn, các quy định hiện tại đã đủ để khuyến khích các nhà nghiên cứu an ninh chưa, hay chúng lại đang kìm hãm họ?
💰Các dự án và nền tảng có thể cân bằng phần thưởng tài chính như thế nào để vừa công bằng vừa đủ hấp dẫn đối với tin tặc mũ trắng?
⚖️ Liệu sớm thôi chúng ta có thể thấy sự công nhận pháp lý toàn cầu nhằm bảo vệ tất cả những người báo cáo lỗ hổng với “thiện chí” không?
Chúng tôi rất muốn biết quan điểm và tiếng nói của các bạn về chủ đề nhạy cảm này!
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
🔥 Thảo luận mở:
Chúng ta có thực sự cần các quy định bảo vệ “tin tặc mũ trắng” trong thế giới crypto không?
Ai cũng biết rằng bảo mật blockchain và tài sản của người dùng là tuyến phòng thủ đầu tiên cho sự phát triển của ngành Web3.
Nhưng trong khi các quy định đôi khi truy đuổi họ do “hiểu nhầm” về bản chất công việc của họ, thì **tin tặc mũ trắng (White Hat Hackers)** mỗi ngày lại chứng minh rằng họ chính là tấm khiên thực sự chống lại những cuộc tấn công lớn.
Khi cuộc thảo luận lan rộng về #CLARITYActToRewardWhiteHatHackers
Chúng tôi đặt ra các câu hỏi sau để cộng đồng Binance cùng thảo luận:
🛡️Theo bạn, các quy định hiện tại đã đủ để khuyến khích các nhà nghiên cứu an ninh chưa, hay chúng lại đang kìm hãm họ?
💰Các dự án và nền tảng có thể cân bằng phần thưởng tài chính như thế nào để vừa công bằng vừa đủ hấp dẫn đối với tin tặc mũ trắng?
⚖️ Liệu sớm thôi chúng ta có thể thấy sự công nhận pháp lý toàn cầu nhằm bảo vệ tất cả những người báo cáo lỗ hổng với “thiện chí” không?
Chúng tôi rất muốn biết quan điểm và tiếng nói của các bạn về chủ đề nhạy cảm này!
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
Chúng ta có thực sự cần các quy định bảo vệ “tin tặc mũ trắng” trong thế giới crypto không?
Ai cũng biết rằng bảo mật blockchain và tài sản của người dùng là tuyến phòng thủ đầu tiên cho sự phát triển của ngành Web3.
Nhưng trong khi các quy định đôi khi truy đuổi họ do “hiểu nhầm” về bản chất công việc của họ, thì **tin tặc mũ trắng (White Hat Hackers)** mỗi ngày lại chứng minh rằng họ chính là tấm khiên thực sự chống lại những cuộc tấn công lớn.
Khi cuộc thảo luận lan rộng về #CLARITYActToRewardWhiteHatHackers
Chúng tôi đặt ra các câu hỏi sau để cộng đồng Binance cùng thảo luận:
🛡️Theo bạn, các quy định hiện tại đã đủ để khuyến khích các nhà nghiên cứu an ninh chưa, hay chúng lại đang kìm hãm họ?
💰Các dự án và nền tảng có thể cân bằng phần thưởng tài chính như thế nào để vừa công bằng vừa đủ hấp dẫn đối với tin tặc mũ trắng?
⚖️ Liệu sớm thôi chúng ta có thể thấy sự công nhận pháp lý toàn cầu nhằm bảo vệ tất cả những người báo cáo lỗ hổng với “thiện chí” không?
Chúng tôi rất muốn biết quan điểm và tiếng nói của các bạn về chủ đề nhạy cảm này!
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
174
Tại sao mọi người vẫn còn ám ảnh về việc kiểm toán hợp đồng thông minh trong khi kênh tấn công thực sự đang nằm ngay trên màn hình máy tính của bạn?
Hầu hết các nhà giao dịch tin rằng tiền của họ an toàn miễn là họ không bao giờ phê duyệt một giao dịch đáng ngờ. Thế nhưng rồi họ thức dậy và phát hiện toàn bộ danh mục của mình đã bị rút cạn chỉ trong vài giây.
Hãy xem địa chỉ 0x7028…35887 được theo dõi qua dữ liệu on-chain. Hiện tại địa chỉ này đang nắm giữ 204,648 $USDC, cùng với $ETH tài sản bị đánh cắp và các tài sản khác rải rác trên nhiều chuỗi. Đây không phải là lỗ hổng của giao thức hay một vụ khai thác lỗ hổng qua cầu nối (bridge exploit). Một trojan truy cập từ xa đã chiếm quyền các phiên ví trình duyệt đang mở và chưa được khóa trực tiếp từ máy của nạn nhân, sau đó quét sạch số dư.
Hàng trăm nhà giao dịch đang hoạt động đã báo cáo rằng họ bị mất toàn bộ token trong các ví mở của mình mà không hề ký bất kỳ giao dịch xấu nào. Mặc dù phương thức tấn công ban đầu của mã độc vẫn chưa được xác nhận, nhưng thực tế là rõ ràng: một khi kẻ tấn công xâm nhập được vào hệ điều hành của bạn, các biện pháp bảo vệ ví trình duyệt thông thường hầu như không mang lại sự bảo vệ nào.
Ví nóng (hot browser wallets) có đang trở nên quá rủi ro cho việc quản lý danh mục hoạt động mà không có cơ chế xác nhận mức phần cứng hay không?
#CryptoSecurity #Web3Safety #OnChainAnalysis
Tại sao mọi người vẫn còn ám ảnh về việc kiểm toán hợp đồng thông minh trong khi kênh tấn công thực sự đang nằm ngay trên màn hình máy tính của bạn?
Hầu hết các nhà giao dịch tin rằng tiền của họ an toàn miễn là họ không bao giờ phê duyệt một giao dịch đáng ngờ. Thế nhưng rồi họ thức dậy và phát hiện toàn bộ danh mục của mình đã bị rút cạn chỉ trong vài giây.
Hãy xem địa chỉ 0x7028…35887 được theo dõi qua dữ liệu on-chain. Hiện tại địa chỉ này đang nắm giữ 204,648 $USDC , cùng với $ETH tài sản bị đánh cắp và các tài sản khác rải rác trên nhiều chuỗi. Đây không phải là lỗ hổng của giao thức hay một vụ khai thác lỗ hổng qua cầu nối (bridge exploit). Một trojan truy cập từ xa đã chiếm quyền các phiên ví trình duyệt đang mở và chưa được khóa trực tiếp từ máy của nạn nhân, sau đó quét sạch số dư.
Hàng trăm nhà giao dịch đang hoạt động đã báo cáo rằng họ bị mất toàn bộ token trong các ví mở của mình mà không hề ký bất kỳ giao dịch xấu nào. Mặc dù phương thức tấn công ban đầu của mã độc vẫn chưa được xác nhận, nhưng thực tế là rõ ràng: một khi kẻ tấn công xâm nhập được vào hệ điều hành của bạn, các biện pháp bảo vệ ví trình duyệt thông thường hầu như không mang lại sự bảo vệ nào.
Ví nóng (hot browser wallets) có đang trở nên quá rủi ro cho việc quản lý danh mục hoạt động mà không có cơ chế xác nhận mức phần cứng hay không?
#CryptoSecurity #Web3Safety #OnChainAnalysis
Hầu hết các nhà giao dịch tin rằng tiền của họ an toàn miễn là họ không bao giờ phê duyệt một giao dịch đáng ngờ. Thế nhưng rồi họ thức dậy và phát hiện toàn bộ danh mục của mình đã bị rút cạn chỉ trong vài giây.
Hãy xem địa chỉ 0x7028…35887 được theo dõi qua dữ liệu on-chain. Hiện tại địa chỉ này đang nắm giữ 204,648 $USDC , cùng với $ETH tài sản bị đánh cắp và các tài sản khác rải rác trên nhiều chuỗi. Đây không phải là lỗ hổng của giao thức hay một vụ khai thác lỗ hổng qua cầu nối (bridge exploit). Một trojan truy cập từ xa đã chiếm quyền các phiên ví trình duyệt đang mở và chưa được khóa trực tiếp từ máy của nạn nhân, sau đó quét sạch số dư.
Hàng trăm nhà giao dịch đang hoạt động đã báo cáo rằng họ bị mất toàn bộ token trong các ví mở của mình mà không hề ký bất kỳ giao dịch xấu nào. Mặc dù phương thức tấn công ban đầu của mã độc vẫn chưa được xác nhận, nhưng thực tế là rõ ràng: một khi kẻ tấn công xâm nhập được vào hệ điều hành của bạn, các biện pháp bảo vệ ví trình duyệt thông thường hầu như không mang lại sự bảo vệ nào.
Ví nóng (hot browser wallets) có đang trở nên quá rủi ro cho việc quản lý danh mục hoạt động mà không có cơ chế xác nhận mức phần cứng hay không?
#CryptoSecurity #Web3Safety #OnChainAnalysis
68
Bài viết
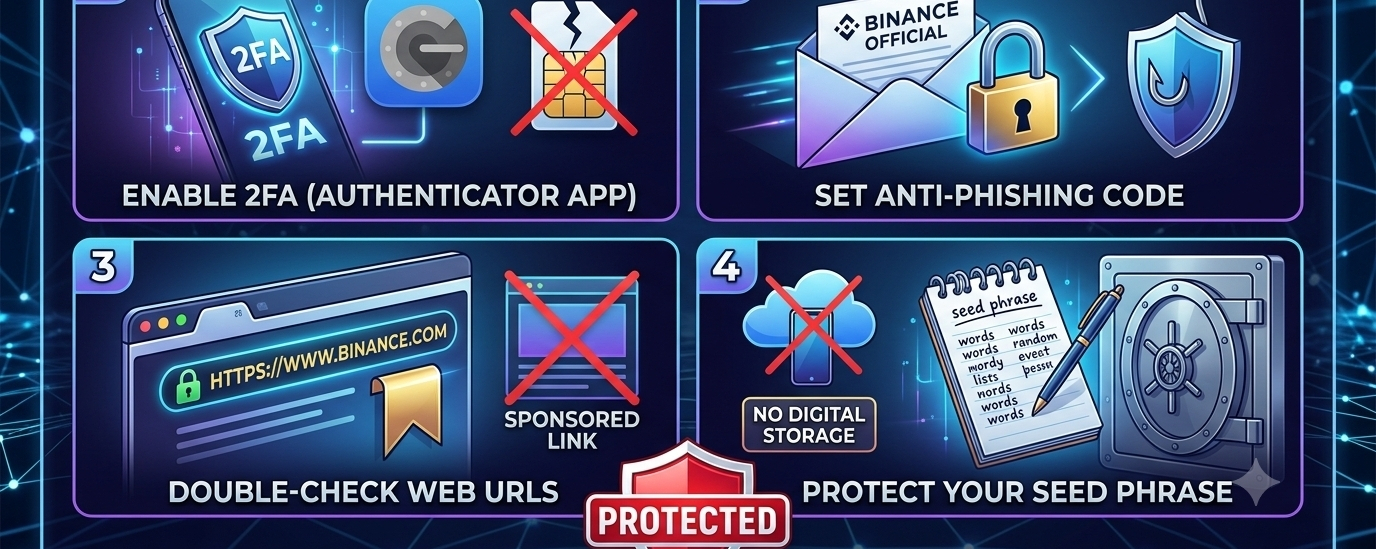
Bảo vệ Crypto của bạn: 4 biện pháp an ninh bạn không thể bỏ qua🔒 Trong Web3, bạn là ngân hàng của chính mình—tức là bảo mật hoàn toàn là trách nhiệm của bạn! Kẻ lừa đảo ngày càng tinh vi hơn mỗi ngày, nhưng việc giữ tài sản an toàn không nhất thiết phải phức tạp.
Thực hiện 4 thói quen bảo mật thiết yếu sau:
🔐 1. Bật 2FA (Ứng dụng xác thực): Tuyệt đối không chỉ dựa vào 2FA qua SMS vì có thể bị tấn công hoán đổi SIM (SIM-swap). Hãy dùng ứng dụng xác thực hoặc khóa phần cứng thay vì SMS.
📩 2. Thiết lập Mã Chống Lừa Đảo (Anti-Phishing): Bật tính năng này trong cài đặt tài khoản Binance của bạn để bạn có thể xác minh rằng email được gửi chính thức từ Binance.
Bảo vệ Crypto của bạn: 4 biện pháp an ninh bạn không thể bỏ qua
🔒 Trong Web3, bạn là ngân hàng của chính mình—tức là bảo mật hoàn toàn là trách nhiệm của bạn! Kẻ lừa đảo ngày càng tinh vi hơn mỗi ngày, nhưng việc giữ tài sản an toàn không nhất thiết phải phức tạp.
Thực hiện 4 thói quen bảo mật thiết yếu sau:
🔐 1. Bật 2FA (Ứng dụng xác thực): Tuyệt đối không chỉ dựa vào 2FA qua SMS vì có thể bị tấn công hoán đổi SIM (SIM-swap). Hãy dùng ứng dụng xác thực hoặc khóa phần cứng thay vì SMS.
📩 2. Thiết lập Mã Chống Lừa Đảo (Anti-Phishing): Bật tính năng này trong cài đặt tài khoản Binance của bạn để bạn có thể xác minh rằng email được gửi chính thức từ Binance.
Thực hiện 4 thói quen bảo mật thiết yếu sau:
🔐 1. Bật 2FA (Ứng dụng xác thực): Tuyệt đối không chỉ dựa vào 2FA qua SMS vì có thể bị tấn công hoán đổi SIM (SIM-swap). Hãy dùng ứng dụng xác thực hoặc khóa phần cứng thay vì SMS.
📩 2. Thiết lập Mã Chống Lừa Đảo (Anti-Phishing): Bật tính năng này trong cài đặt tài khoản Binance của bạn để bạn có thể xác minh rằng email được gửi chính thức từ Binance.
47
·
--
Bài viết
Khi smart contract hoàn toàn an toàn nhưng giao diện website lại bị xâm phạmTháng 12 năm 2021, một giao thức tài chính phi tập trung có tên BadgerDAO đã chịu một cuộc khai thác lỗ hổng bảo mật nghiêm trọng trị giá 120 triệu USD .
Các nhà nghiên cứu bảo mật ngay lập tức nhanh chóng kiểm tra mã smart contract, tìm kiếm các lỗi thuật toán hoặc các bước kiểm tra xác thực còn thiếu .
Họ không tìm thấy gì sai với đoạn mã trên blockchain .Những kẻ tấn công hoàn toàn chưa hề đụng chạm đến các smart contract . Thay vào đó, chúng nhắm vào chính hạ tầng front-end của trang web .
Bằng cách lấy được một khóa API cho một tập lệnh được chèn vào giao diện trang web, những kẻ tin tặc đã lặng lẽ thay đổi các tương tác của người dùng . Mỗi khi người dùng cố gắng phê duyệt một giao dịch token tiêu chuẩn, giao diện front-end đã được sửa đổi bí mật yêu cầu quyền để địa chỉ của kẻ tấn công chi tiêu token của họ .
Khi smart contract hoàn toàn an toàn nhưng giao diện website lại bị xâm phạm
Tháng 12 năm 2021, một giao thức tài chính phi tập trung có tên BadgerDAO đã chịu một cuộc khai thác lỗ hổng bảo mật nghiêm trọng trị giá 120 triệu USD .
Các nhà nghiên cứu bảo mật ngay lập tức nhanh chóng kiểm tra mã smart contract, tìm kiếm các lỗi thuật toán hoặc các bước kiểm tra xác thực còn thiếu .
Họ không tìm thấy gì sai với đoạn mã trên blockchain .Những kẻ tấn công hoàn toàn chưa hề đụng chạm đến các smart contract . Thay vào đó, chúng nhắm vào chính hạ tầng front-end của trang web .
Bằng cách lấy được một khóa API cho một tập lệnh được chèn vào giao diện trang web, những kẻ tin tặc đã lặng lẽ thay đổi các tương tác của người dùng . Mỗi khi người dùng cố gắng phê duyệt một giao dịch token tiêu chuẩn, giao diện front-end đã được sửa đổi bí mật yêu cầu quyền để địa chỉ của kẻ tấn công chi tiêu token của họ .
Các nhà nghiên cứu bảo mật ngay lập tức nhanh chóng kiểm tra mã smart contract, tìm kiếm các lỗi thuật toán hoặc các bước kiểm tra xác thực còn thiếu .
Họ không tìm thấy gì sai với đoạn mã trên blockchain .Những kẻ tấn công hoàn toàn chưa hề đụng chạm đến các smart contract . Thay vào đó, chúng nhắm vào chính hạ tầng front-end của trang web .
Bằng cách lấy được một khóa API cho một tập lệnh được chèn vào giao diện trang web, những kẻ tin tặc đã lặng lẽ thay đổi các tương tác của người dùng . Mỗi khi người dùng cố gắng phê duyệt một giao dịch token tiêu chuẩn, giao diện front-end đã được sửa đổi bí mật yêu cầu quyền để địa chỉ của kẻ tấn công chi tiêu token của họ .
249
Một chữ ký cấp phép độc hại duy nhất đã rút cạn $235,747 từ các ví phi tập trung trong chưa đầy 48 giờ mà không cần bẻ khóa bất kỳ mật khẩu nào.
Phần lớn nhà giao dịch lại ám ảnh về việc bắt đúng chu kỳ thị trường tiếp theo, nhưng mối đe dọa lớn nhất đối với danh mục của bạn thường lại là một quyền đã được phê duyệt nhưng chưa được kiểm tra, được ký trong lúc phiên giao dịch đang bận rộn. Chúng tôi mất nhiều năm để mài giũa nhằm đạt những mức lợi nhuận khiêm tốn, chỉ để rồi thấy số dư biến mất vì một quyền bị bỏ sót.
Sau khi đã đi qua mọi “meta” khai thác kể từ năm 2017, mẫu hình này rất quen thuộc: kẻ tấn công hiếm khi còn bẻ gãy chuỗi nữa, họ chỉ đơn giản lợi dụng sự mệt mỏi của chúng ta. Trong sự cố mới nhất này, kẻ rút cạn đã quét có hệ thống $235,747 thanh khoản, chuyển tài sản qua $ETH and $BNB pools trước khi các nạn nhân kịp nhận ra rằng khóa của họ đã bị xâm phạm.
Quay lại giai đoạn bull run năm 2021, chúng tôi cũng từng thấy đúng những hợp đồng drainer đó xóa sổ các người dùng DeFi khi họ vội vàng thực hiện giao dịch mà không kiểm tra calldata. Thị trường luôn mang đến những cơ hội mới, nhưng việc tách lưu trữ lạnh và vệ sinh hạn mức cấp quyền thường xuyên mới là lý do khiến các tài khoản kỳ cựu sống sót đủ lâu để chốt lời.
Bạn thực sự kiểm tra và thu hồi các quyền hợp đồng thông minh đang hoạt động trên ví hằng ngày của mình bao lâu một lần?
#CryptoSecurity #Web3Safety #DeFi
Một chữ ký cấp phép độc hại duy nhất đã rút cạn $235,747 từ các ví phi tập trung trong chưa đầy 48 giờ mà không cần bẻ khóa bất kỳ mật khẩu nào.
Phần lớn nhà giao dịch lại ám ảnh về việc bắt đúng chu kỳ thị trường tiếp theo, nhưng mối đe dọa lớn nhất đối với danh mục của bạn thường lại là một quyền đã được phê duyệt nhưng chưa được kiểm tra, được ký trong lúc phiên giao dịch đang bận rộn. Chúng tôi mất nhiều năm để mài giũa nhằm đạt những mức lợi nhuận khiêm tốn, chỉ để rồi thấy số dư biến mất vì một quyền bị bỏ sót.
Sau khi đã đi qua mọi “meta” khai thác kể từ năm 2017, mẫu hình này rất quen thuộc: kẻ tấn công hiếm khi còn bẻ gãy chuỗi nữa, họ chỉ đơn giản lợi dụng sự mệt mỏi của chúng ta. Trong sự cố mới nhất này, kẻ rút cạn đã quét có hệ thống $235,747 thanh khoản, chuyển tài sản qua $ETH and $BNB pools trước khi các nạn nhân kịp nhận ra rằng khóa của họ đã bị xâm phạm.
Quay lại giai đoạn bull run năm 2021, chúng tôi cũng từng thấy đúng những hợp đồng drainer đó xóa sổ các người dùng DeFi khi họ vội vàng thực hiện giao dịch mà không kiểm tra calldata. Thị trường luôn mang đến những cơ hội mới, nhưng việc tách lưu trữ lạnh và vệ sinh hạn mức cấp quyền thường xuyên mới là lý do khiến các tài khoản kỳ cựu sống sót đủ lâu để chốt lời.
Bạn thực sự kiểm tra và thu hồi các quyền hợp đồng thông minh đang hoạt động trên ví hằng ngày của mình bao lâu một lần?
#CryptoSecurity #Web3Safety #DeFi
Phần lớn nhà giao dịch lại ám ảnh về việc bắt đúng chu kỳ thị trường tiếp theo, nhưng mối đe dọa lớn nhất đối với danh mục của bạn thường lại là một quyền đã được phê duyệt nhưng chưa được kiểm tra, được ký trong lúc phiên giao dịch đang bận rộn. Chúng tôi mất nhiều năm để mài giũa nhằm đạt những mức lợi nhuận khiêm tốn, chỉ để rồi thấy số dư biến mất vì một quyền bị bỏ sót.
Sau khi đã đi qua mọi “meta” khai thác kể từ năm 2017, mẫu hình này rất quen thuộc: kẻ tấn công hiếm khi còn bẻ gãy chuỗi nữa, họ chỉ đơn giản lợi dụng sự mệt mỏi của chúng ta. Trong sự cố mới nhất này, kẻ rút cạn đã quét có hệ thống $235,747 thanh khoản, chuyển tài sản qua $ETH and $BNB pools trước khi các nạn nhân kịp nhận ra rằng khóa của họ đã bị xâm phạm.
Quay lại giai đoạn bull run năm 2021, chúng tôi cũng từng thấy đúng những hợp đồng drainer đó xóa sổ các người dùng DeFi khi họ vội vàng thực hiện giao dịch mà không kiểm tra calldata. Thị trường luôn mang đến những cơ hội mới, nhưng việc tách lưu trữ lạnh và vệ sinh hạn mức cấp quyền thường xuyên mới là lý do khiến các tài khoản kỳ cựu sống sót đủ lâu để chốt lời.
Bạn thực sự kiểm tra và thu hồi các quyền hợp đồng thông minh đang hoạt động trên ví hằng ngày của mình bao lâu một lần?
#CryptoSecurity #Web3Safety #DeFi
90
·
--
Bài viết
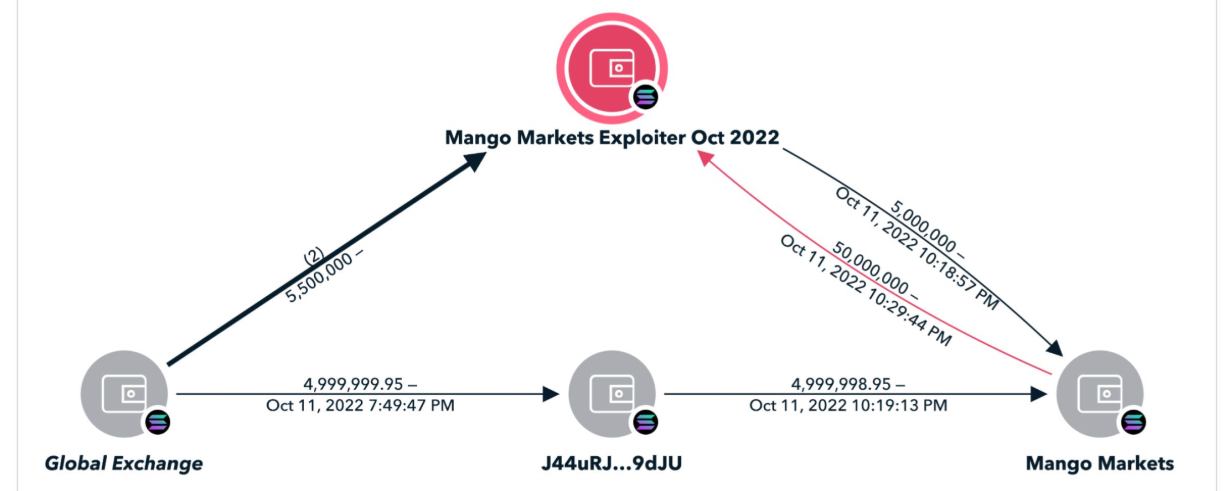
Khi một hacker rút cạn 114 triệu USD bằng cách dùng chính toán học của giao thức chống lại nóVào tháng 10 năm 2022, một nhà giao dịch đã nhắm vào một nền tảng cho vay dựa trên Solana có tên là Mango Markets.
Không giống như các cuộc tấn công khai thác truyền thống dựa trên mã lỗi hoặc khóa bị đánh cắp, kẻ tấn công này đã không vi phạm bất kỳ quy tắc nào trong smart contract.
Kẻ tin tặc tạo ra hai tài khoản riêng biệt, nạp vào chúng các stablecoin và mở các vị thế đối nghịch có quy mô rất lớn trên token gốc của nền tảng là MNGO.
Bằng cách sử dụng các khoản tiền lớn trên các sàn giao dịch bên ngoài, kẻ tấn công đã thao túng một cách nhân tạo giá của token MNGO, khiến nó tăng hơn 1000% trong vài phút.
Khi một hacker rút cạn 114 triệu USD bằng cách dùng chính toán học của giao thức chống lại nó
Vào tháng 10 năm 2022, một nhà giao dịch đã nhắm vào một nền tảng cho vay dựa trên Solana có tên là Mango Markets.
Không giống như các cuộc tấn công khai thác truyền thống dựa trên mã lỗi hoặc khóa bị đánh cắp, kẻ tấn công này đã không vi phạm bất kỳ quy tắc nào trong smart contract.
Kẻ tin tặc tạo ra hai tài khoản riêng biệt, nạp vào chúng các stablecoin và mở các vị thế đối nghịch có quy mô rất lớn trên token gốc của nền tảng là MNGO.
Bằng cách sử dụng các khoản tiền lớn trên các sàn giao dịch bên ngoài, kẻ tấn công đã thao túng một cách nhân tạo giá của token MNGO, khiến nó tăng hơn 1000% trong vài phút.
Không giống như các cuộc tấn công khai thác truyền thống dựa trên mã lỗi hoặc khóa bị đánh cắp, kẻ tấn công này đã không vi phạm bất kỳ quy tắc nào trong smart contract.
Kẻ tin tặc tạo ra hai tài khoản riêng biệt, nạp vào chúng các stablecoin và mở các vị thế đối nghịch có quy mô rất lớn trên token gốc của nền tảng là MNGO.
Bằng cách sử dụng các khoản tiền lớn trên các sàn giao dịch bên ngoài, kẻ tấn công đã thao túng một cách nhân tạo giá của token MNGO, khiến nó tăng hơn 1000% trong vài phút.
1
264
·
--
$AAPLB
{spot}(AAPLBUSDT)
$NVDAB
{spot}(NVDABUSDT)
⚠️ Cảnh báo an ninh: Thỏa hiệp chuỗi cung ứng tập lệnh Adform
Bảo mật Web3 không chỉ dừng ở ví phần cứng của bạn—vệ sinh trên trình duyệt cũng rất quan trọng.
Các báo cáo sự cố gần đây đã phát hiện một lỗ hổng trong chuỗi cung ứng nhắm vào một tập lệnh quảng cáo Adform, tạm thời sửa đổi các trang của người dùng để thay địa chỉ ví tiền mã hóa đích khi thực hiện hành động dán/sao chép.
Mức độ rủi ro: Kẻ tấn công nhắm vào các chức năng sao chép vào bảng nhớ tạm (clipboard) đối với các định dạng mạng lớn (bao gồm địa chỉ Ethereum và Tron) trên các trang đang chạy tập lệnh bị ảnh hưởng.
Việc cần làm: Luôn kiểm tra kỹ địa chỉ đích từng ký tự trước khi xác nhận giao dịch và xóa bộ nhớ đệm trình duyệt nếu bạn tương tác thường xuyên với các giao diện dApp bên ngoài.
Hãy giữ an toàn nhé!
#CryptoSecurityResponse #Web3Safety #AssetProtection #ScamAlert
$AAPLB
$NVDAB
⚠️ Cảnh báo an ninh: Thỏa hiệp chuỗi cung ứng tập lệnh Adform
Bảo mật Web3 không chỉ dừng ở ví phần cứng của bạn—vệ sinh trên trình duyệt cũng rất quan trọng.
Các báo cáo sự cố gần đây đã phát hiện một lỗ hổng trong chuỗi cung ứng nhắm vào một tập lệnh quảng cáo Adform, tạm thời sửa đổi các trang của người dùng để thay địa chỉ ví tiền mã hóa đích khi thực hiện hành động dán/sao chép.
Mức độ rủi ro: Kẻ tấn công nhắm vào các chức năng sao chép vào bảng nhớ tạm (clipboard) đối với các định dạng mạng lớn (bao gồm địa chỉ Ethereum và Tron) trên các trang đang chạy tập lệnh bị ảnh hưởng.
Việc cần làm: Luôn kiểm tra kỹ địa chỉ đích từng ký tự trước khi xác nhận giao dịch và xóa bộ nhớ đệm trình duyệt nếu bạn tương tác thường xuyên với các giao diện dApp bên ngoài.
Hãy giữ an toàn nhé!
#CryptoSecurityResponse #Web3Safety #AssetProtection #ScamAlert
$NVDAB
⚠️ Cảnh báo an ninh: Thỏa hiệp chuỗi cung ứng tập lệnh Adform
Bảo mật Web3 không chỉ dừng ở ví phần cứng của bạn—vệ sinh trên trình duyệt cũng rất quan trọng.
Các báo cáo sự cố gần đây đã phát hiện một lỗ hổng trong chuỗi cung ứng nhắm vào một tập lệnh quảng cáo Adform, tạm thời sửa đổi các trang của người dùng để thay địa chỉ ví tiền mã hóa đích khi thực hiện hành động dán/sao chép.
Mức độ rủi ro: Kẻ tấn công nhắm vào các chức năng sao chép vào bảng nhớ tạm (clipboard) đối với các định dạng mạng lớn (bao gồm địa chỉ Ethereum và Tron) trên các trang đang chạy tập lệnh bị ảnh hưởng.
Việc cần làm: Luôn kiểm tra kỹ địa chỉ đích từng ký tự trước khi xác nhận giao dịch và xóa bộ nhớ đệm trình duyệt nếu bạn tương tác thường xuyên với các giao diện dApp bên ngoài.
Hãy giữ an toàn nhé!
#CryptoSecurityResponse #Web3Safety #AssetProtection #ScamAlert
74
·
--
Tìm kiếm Google của bạn đang dẫn bạn đến các trang lừa đảo
Đừng dùng Google để tìm ứng dụng phi tập trung nữa. Gần đây, một vụ lừa đảo quảng cáo giả mạo Uniswap đã đánh cắp 1,27 triệu đô la chỉ trong hai tuần 💸
Cách tấn công rất đơn giản: Mua vị trí quảng cáo → Sao chép trang chính thức → Chờ bạn ký ví → Tiền biến mất 🪄
Không cần phải đánh cắp cụm từ khôi phục, không cần cài đặt phần mềm độc hại, bạn tự mình chuyển tiền cho người khác.
Một số mẹo sống sót:
✅ Đánh dấu trang web chính thức, đừng dựa vào tìm kiếm
✅ Trước khi kết nối ví, hãy nhìn kỹ URL
✅ Kiểm tra yêu cầu ủy quyền kỹ lưỡng trước khi ký
✅ Định kỳ thu hồi các phê duyệt Token không cần thiết
Ví cứng có thể bảo vệ khóa riêng, nhưng không thể bảo vệ khả năng phán đoán của bạn ⚠️
#CryptoSecurity #Phishing #Uniswap #Web3Safety
#CryptoSecurity
Tìm kiếm Google của bạn đang dẫn bạn đến các trang lừa đảo
Đừng dùng Google để tìm ứng dụng phi tập trung nữa. Gần đây, một vụ lừa đảo quảng cáo giả mạo Uniswap đã đánh cắp 1,27 triệu đô la chỉ trong hai tuần 💸
Cách tấn công rất đơn giản: Mua vị trí quảng cáo → Sao chép trang chính thức → Chờ bạn ký ví → Tiền biến mất 🪄
Không cần phải đánh cắp cụm từ khôi phục, không cần cài đặt phần mềm độc hại, bạn tự mình chuyển tiền cho người khác.
Một số mẹo sống sót:
✅ Đánh dấu trang web chính thức, đừng dựa vào tìm kiếm
✅ Trước khi kết nối ví, hãy nhìn kỹ URL
✅ Kiểm tra yêu cầu ủy quyền kỹ lưỡng trước khi ký
✅ Định kỳ thu hồi các phê duyệt Token không cần thiết
Ví cứng có thể bảo vệ khóa riêng, nhưng không thể bảo vệ khả năng phán đoán của bạn ⚠️
#CryptoSecurity #Phishing #Uniswap #Web3Safety
#CryptoSecurity
Đừng dùng Google để tìm ứng dụng phi tập trung nữa. Gần đây, một vụ lừa đảo quảng cáo giả mạo Uniswap đã đánh cắp 1,27 triệu đô la chỉ trong hai tuần 💸
Cách tấn công rất đơn giản: Mua vị trí quảng cáo → Sao chép trang chính thức → Chờ bạn ký ví → Tiền biến mất 🪄
Không cần phải đánh cắp cụm từ khôi phục, không cần cài đặt phần mềm độc hại, bạn tự mình chuyển tiền cho người khác.
Một số mẹo sống sót:
✅ Đánh dấu trang web chính thức, đừng dựa vào tìm kiếm
✅ Trước khi kết nối ví, hãy nhìn kỹ URL
✅ Kiểm tra yêu cầu ủy quyền kỹ lưỡng trước khi ký
✅ Định kỳ thu hồi các phê duyệt Token không cần thiết
Ví cứng có thể bảo vệ khóa riêng, nhưng không thể bảo vệ khả năng phán đoán của bạn ⚠️
#CryptoSecurity #Phishing #Uniswap #Web3Safety
#CryptoSecurity
61
·
--
Bài viết
Cách tránh lừa đảo P2P trên Binance: Một bài đọc bắt buộc cho mọi traderVới sự gia tăng trong việc áp dụng cryptocurrencies, giao dịch P2P (peer-to-peer) đã trở thành một cách mạnh mẽ để mua và bán tiền điện tử trực tiếp với những người dùng khác—không qua trung gian, phí thấp và hoàn toàn linh hoạt. Nhưng nơi có cơ hội, kẻ lừa đảo cũng cố gắng len lỏi vào.
Nếu bạn đang giao dịch trên Binance P2P, đây là cách bạn có thể giữ an toàn, bảo vệ bản thân và luôn đi trước một bước so với gian lận:
🚨 Những lừa đảo P2P phổ biến mà bạn cần cảnh giác:
Cách tránh lừa đảo P2P trên Binance: Một bài đọc bắt buộc cho mọi trader
Với sự gia tăng trong việc áp dụng cryptocurrencies, giao dịch P2P (peer-to-peer) đã trở thành một cách mạnh mẽ để mua và bán tiền điện tử trực tiếp với những người dùng khác—không qua trung gian, phí thấp và hoàn toàn linh hoạt. Nhưng nơi có cơ hội, kẻ lừa đảo cũng cố gắng len lỏi vào.
Nếu bạn đang giao dịch trên Binance P2P, đây là cách bạn có thể giữ an toàn, bảo vệ bản thân và luôn đi trước một bước so với gian lận:
🚨 Những lừa đảo P2P phổ biến mà bạn cần cảnh giác:
Nếu bạn đang giao dịch trên Binance P2P, đây là cách bạn có thể giữ an toàn, bảo vệ bản thân và luôn đi trước một bước so với gian lận:
🚨 Những lừa đảo P2P phổ biến mà bạn cần cảnh giác:
98

·
--
Nếu bạn vẫn đang vượt qua cảnh báo trình duyệt để giải những câu đố xác minh kỳ lạ trên các dApp mới, hãy dừng lại ngay.
Việc mắc bẫy tinh vi của kỹ thuật lừa đảo xã hội là cách nhanh nhất để ví của bạn bị rút sạch trong khi bạn nghĩ rằng mình chỉ đang xác nhận một giao dịch thông thường.
Chiêu trò này giống với làn sóng chiếm quyền điều khiển clipboard cũ đã khiến $ETH và $BTC mất hàng triệu trong các chu kỳ trước. Các trang lừa đảo hiện nay đánh lừa người dùng tắt công cụ dịch và các tiện ích bảo mật dưới chiêu bài một câu đố tương tác, trước khi gửi các yêu cầu chữ ký độc hại.
Cũng như các lỗ hổng “cầu giả” đã khiến nhà giao dịch bất ngờ trên $SOL, những đoạn script này khai thác sự mệt mỏi nhận thức đúng vào lúc bạn kỳ vọng một lần kiểm tra bảo mật thông thường. Khi các rào chắn của tiện ích đã bị tắt, việc cấp quyền chỉ cần một lần phê duyệt nhầm lẫn.
Gần đây bạn có gặp những lời nhắc xác minh lừa đảo như vậy trên các giao thức mới không?
#CryptoSecurity #Web3Safety #TradingRisks
Nếu bạn vẫn đang vượt qua cảnh báo trình duyệt để giải những câu đố xác minh kỳ lạ trên các dApp mới, hãy dừng lại ngay.
Việc mắc bẫy tinh vi của kỹ thuật lừa đảo xã hội là cách nhanh nhất để ví của bạn bị rút sạch trong khi bạn nghĩ rằng mình chỉ đang xác nhận một giao dịch thông thường.
Chiêu trò này giống với làn sóng chiếm quyền điều khiển clipboard cũ đã khiến $ETH và $BTC mất hàng triệu trong các chu kỳ trước. Các trang lừa đảo hiện nay đánh lừa người dùng tắt công cụ dịch và các tiện ích bảo mật dưới chiêu bài một câu đố tương tác, trước khi gửi các yêu cầu chữ ký độc hại.
Cũng như các lỗ hổng “cầu giả” đã khiến nhà giao dịch bất ngờ trên $SOL , những đoạn script này khai thác sự mệt mỏi nhận thức đúng vào lúc bạn kỳ vọng một lần kiểm tra bảo mật thông thường. Khi các rào chắn của tiện ích đã bị tắt, việc cấp quyền chỉ cần một lần phê duyệt nhầm lẫn.
Gần đây bạn có gặp những lời nhắc xác minh lừa đảo như vậy trên các giao thức mới không?
#CryptoSecurity #Web3Safety #TradingRisks
Việc mắc bẫy tinh vi của kỹ thuật lừa đảo xã hội là cách nhanh nhất để ví của bạn bị rút sạch trong khi bạn nghĩ rằng mình chỉ đang xác nhận một giao dịch thông thường.
Chiêu trò này giống với làn sóng chiếm quyền điều khiển clipboard cũ đã khiến $ETH và $BTC mất hàng triệu trong các chu kỳ trước. Các trang lừa đảo hiện nay đánh lừa người dùng tắt công cụ dịch và các tiện ích bảo mật dưới chiêu bài một câu đố tương tác, trước khi gửi các yêu cầu chữ ký độc hại.
Cũng như các lỗ hổng “cầu giả” đã khiến nhà giao dịch bất ngờ trên $SOL , những đoạn script này khai thác sự mệt mỏi nhận thức đúng vào lúc bạn kỳ vọng một lần kiểm tra bảo mật thông thường. Khi các rào chắn của tiện ích đã bị tắt, việc cấp quyền chỉ cần một lần phê duyệt nhầm lẫn.
Gần đây bạn có gặp những lời nhắc xác minh lừa đảo như vậy trên các giao thức mới không?
#CryptoSecurity #Web3Safety #TradingRisks
38
·
--
Tăng giá
Hầu hết các launchpad "đã được kiểm định" chỉ có nghĩa là ai đó đã đọc tài liệu và thích logo
@DAOLabs đã công bố cái nhìn thực sự về việc kiểm định, rất đáng để phân tích nếu bạn từng mất tiền vì tin tưởng vào huy hiệu "đã xác minh" của một launchpad
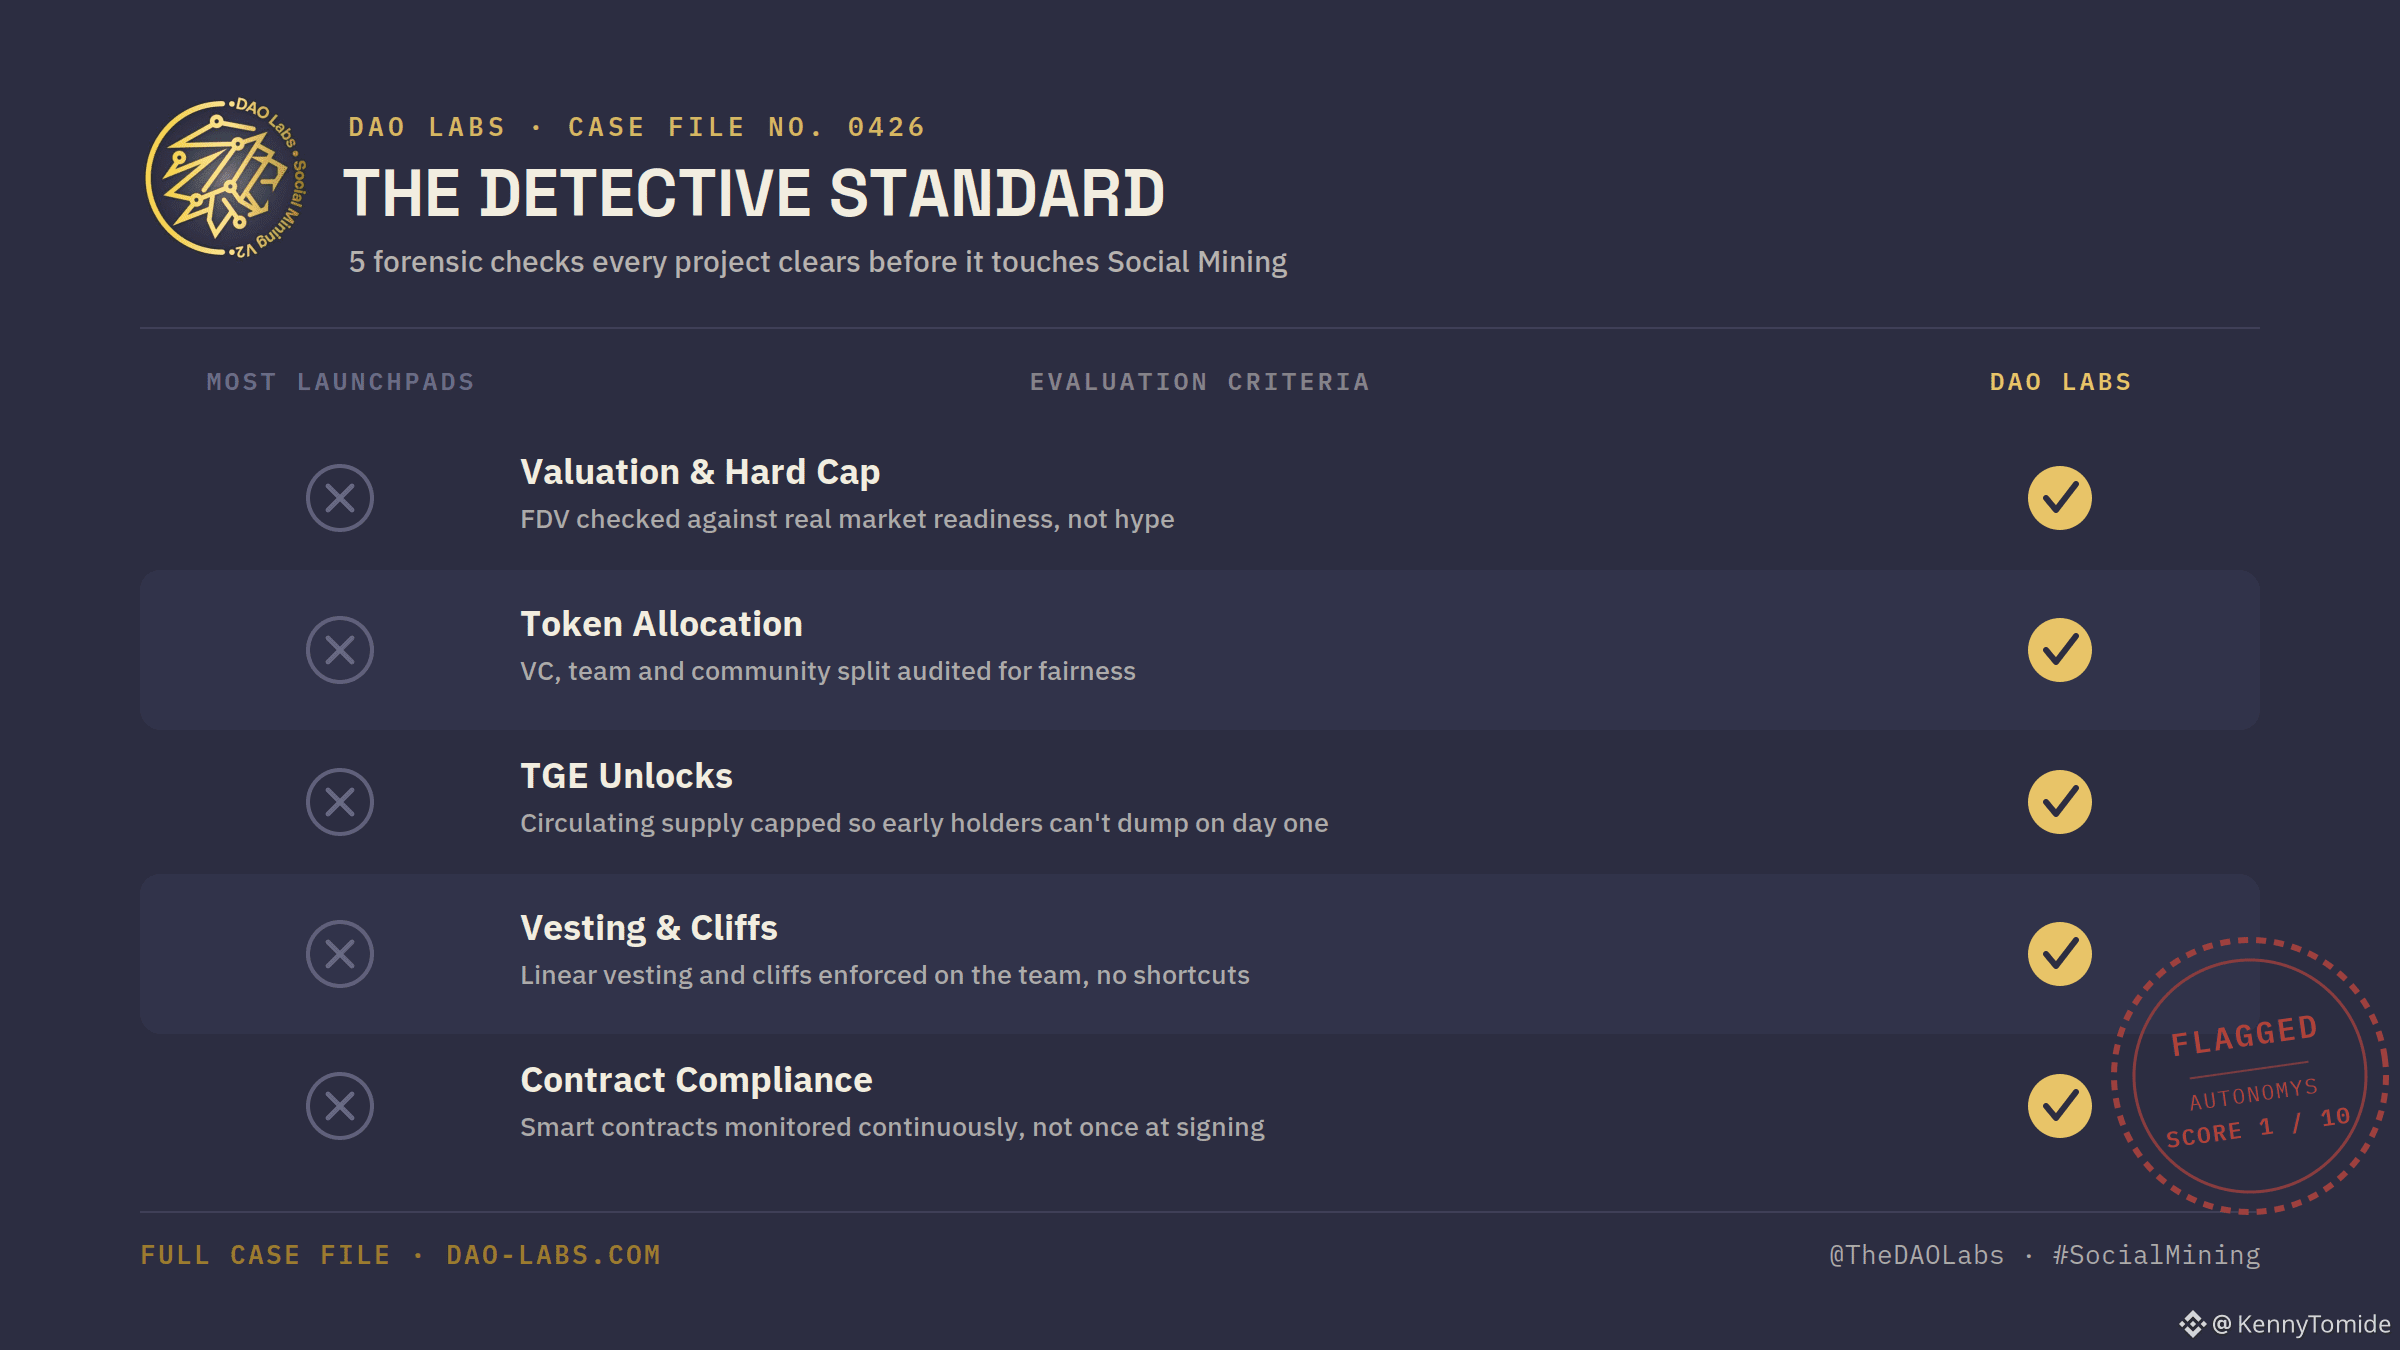
Trước khi bất kỳ dự án nào chạm vào hệ sinh thái Social Mining của họ, nó phải vượt qua 5 kiểm tra
→ Định giá so với khả năng sẵn sàng thật sự của thị trường, không phải FDV bị thổi phồng
→ Phân bổ token giữa các VC, đội ngũ và cộng đồng, được kiểm toán để đảm bảo công bằng
→ Mở khóa TGE bị giới hạn để những người nắm giữ sớm không thể xả hàng vào bạn ngay ngày đầu tiên
→ Vesting và cliffs được thực thi trên đội ngũ, không có lối tắt âm thầm
→ Hợp đồng được giám sát liên tục, không chỉ một lần khi ký
Điểm cuối cùng này là phần mà hầu hết các launchpad bỏ qua. Một kiểm tra tại TGE không có nghĩa lý gì nếu không có ai theo dõi sáu tháng sau đó
Kết quả từ việc vận hành khung này
NEM/Symbol: 350 triệu lên 6.7 tỷ mcap tại genesis
MultiversX: trạng thái unicorn, 100x và đang tăng
Avalanche Genesis testnet: 500x ROI ATH từ các validator thực, không phải bot
RWA ILO: 13x ATH với 100% mở khóa sạch sẽ
Nhưng đây mới là phần thực sự quan trọng cho sự an toàn của bạn
Autonomys chỉ đạt 1/10 sau khi vi phạm thỏa thuận mở khóa của chính nó, giữ lại token hai tuần sau TGE
DAO Labs đã phát hiện và công bố vi phạm thay vì chôn vùi nó
Một khung chỉ cho thấy những chiến thắng là marketing
Một khung công bố cả những lựa chọn tồi của mình, bao gồm cả vi phạm hợp đồng, mới thực sự là thẩm định
Lần tới khi một launchpad đưa cho bạn một hồ sơ sạch sẽ, hãy hỏi họ điều gì mà họ không nói với bạn
Nghiên cứu trường hợp đầy đủ: https://dao-labs.com/posts/4-successes-1-failure-lessons-from-evaluating-web3-projects
#SocialMining #DAOLabs #Web3Safety
Hầu hết các launchpad "đã được kiểm định" chỉ có nghĩa là ai đó đã đọc tài liệu và thích logo
@DAO Labs đã công bố cái nhìn thực sự về việc kiểm định, rất đáng để phân tích nếu bạn từng mất tiền vì tin tưởng vào huy hiệu "đã xác minh" của một launchpad
Trước khi bất kỳ dự án nào chạm vào hệ sinh thái Social Mining của họ, nó phải vượt qua 5 kiểm tra
→ Định giá so với khả năng sẵn sàng thật sự của thị trường, không phải FDV bị thổi phồng
→ Phân bổ token giữa các VC, đội ngũ và cộng đồng, được kiểm toán để đảm bảo công bằng
→ Mở khóa TGE bị giới hạn để những người nắm giữ sớm không thể xả hàng vào bạn ngay ngày đầu tiên
→ Vesting và cliffs được thực thi trên đội ngũ, không có lối tắt âm thầm
→ Hợp đồng được giám sát liên tục, không chỉ một lần khi ký
Điểm cuối cùng này là phần mà hầu hết các launchpad bỏ qua. Một kiểm tra tại TGE không có nghĩa lý gì nếu không có ai theo dõi sáu tháng sau đó
Kết quả từ việc vận hành khung này
NEM/Symbol: 350 triệu lên 6.7 tỷ mcap tại genesis
MultiversX: trạng thái unicorn, 100x và đang tăng
Avalanche Genesis testnet: 500x ROI ATH từ các validator thực, không phải bot
RWA ILO: 13x ATH với 100% mở khóa sạch sẽ
Nhưng đây mới là phần thực sự quan trọng cho sự an toàn của bạn
Autonomys chỉ đạt 1/10 sau khi vi phạm thỏa thuận mở khóa của chính nó, giữ lại token hai tuần sau TGE
DAO Labs đã phát hiện và công bố vi phạm thay vì chôn vùi nó
Một khung chỉ cho thấy những chiến thắng là marketing
Một khung công bố cả những lựa chọn tồi của mình, bao gồm cả vi phạm hợp đồng, mới thực sự là thẩm định
Lần tới khi một launchpad đưa cho bạn một hồ sơ sạch sẽ, hãy hỏi họ điều gì mà họ không nói với bạn
Nghiên cứu trường hợp đầy đủ: https://dao-labs.com/posts/4-successes-1-failure-lessons-from-evaluating-web3-projects
#SocialMining #DAOLabs #Web3Safety
@DAO Labs đã công bố cái nhìn thực sự về việc kiểm định, rất đáng để phân tích nếu bạn từng mất tiền vì tin tưởng vào huy hiệu "đã xác minh" của một launchpad
Trước khi bất kỳ dự án nào chạm vào hệ sinh thái Social Mining của họ, nó phải vượt qua 5 kiểm tra
→ Định giá so với khả năng sẵn sàng thật sự của thị trường, không phải FDV bị thổi phồng
→ Phân bổ token giữa các VC, đội ngũ và cộng đồng, được kiểm toán để đảm bảo công bằng
→ Mở khóa TGE bị giới hạn để những người nắm giữ sớm không thể xả hàng vào bạn ngay ngày đầu tiên
→ Vesting và cliffs được thực thi trên đội ngũ, không có lối tắt âm thầm
→ Hợp đồng được giám sát liên tục, không chỉ một lần khi ký
Điểm cuối cùng này là phần mà hầu hết các launchpad bỏ qua. Một kiểm tra tại TGE không có nghĩa lý gì nếu không có ai theo dõi sáu tháng sau đó
Kết quả từ việc vận hành khung này
NEM/Symbol: 350 triệu lên 6.7 tỷ mcap tại genesis
MultiversX: trạng thái unicorn, 100x và đang tăng
Avalanche Genesis testnet: 500x ROI ATH từ các validator thực, không phải bot
RWA ILO: 13x ATH với 100% mở khóa sạch sẽ
Nhưng đây mới là phần thực sự quan trọng cho sự an toàn của bạn
Autonomys chỉ đạt 1/10 sau khi vi phạm thỏa thuận mở khóa của chính nó, giữ lại token hai tuần sau TGE
DAO Labs đã phát hiện và công bố vi phạm thay vì chôn vùi nó
Một khung chỉ cho thấy những chiến thắng là marketing
Một khung công bố cả những lựa chọn tồi của mình, bao gồm cả vi phạm hợp đồng, mới thực sự là thẩm định
Lần tới khi một launchpad đưa cho bạn một hồ sơ sạch sẽ, hãy hỏi họ điều gì mà họ không nói với bạn
Nghiên cứu trường hợp đầy đủ: https://dao-labs.com/posts/4-successes-1-failure-lessons-from-evaluating-web3-projects
#SocialMining #DAOLabs #Web3Safety
1
2
136

·
--
Bài viết
Lỗ Hổng Ẩn Của Chrome: Cách Hacker Đã Ở Bên Trong Trình Duyệt Của Bạn Từ TrướcGoogle vừa phát hành một bản vá cho một lỗi nghiêm trọng trong công cụ JavaScript V8 của Chrome, nhưng công ty vẫn giữ kín một câu hỏi then chốt: ai đã khai thác nó và nạn nhân là ai? Đây không chỉ là một câu chuyện tin tức công nghệ—mà còn là lời cảnh tỉnh cho bất kỳ ai phụ thuộc vào web để giao dịch crypto, truy cập ví, hoặc thực hiện các giao dịch hằng ngày.
Khái niệm
Công cụ V8 là trái tim của việc thực thi JavaScript trong Chrome. Hãy hình dung nó như động cơ của một chiếc xe, biến nhiên liệu (mã) thành chuyển động (những gì bạn thấy trên màn hình). Một lỗ hổng trong công cụ này có thể cho phép kẻ xấu chèn mã chạy với cùng quyền hạn như chính trình duyệt. Nói đơn giản hơn, nếu một hacker chiếm quyền điều khiển V8, họ có thể chạy bất kỳ script nào bên trong trình duyệt của bạn mà bạn không hề hay biết. Đây là một vấn đề “thực thi mã từ xa” kinh điển—một khi công cụ bị xâm phạm, kẻ tấn công có thể làm hầu như bất cứ điều gì, từ đánh cắp thông tin đăng nhập đến chuyển hướng bạn sang các trang lừa đảo.
Lỗ Hổng Ẩn Của Chrome: Cách Hacker Đã Ở Bên Trong Trình Duyệt Của Bạn Từ Trước
Google vừa phát hành một bản vá cho một lỗi nghiêm trọng trong công cụ JavaScript V8 của Chrome, nhưng công ty vẫn giữ kín một câu hỏi then chốt: ai đã khai thác nó và nạn nhân là ai? Đây không chỉ là một câu chuyện tin tức công nghệ—mà còn là lời cảnh tỉnh cho bất kỳ ai phụ thuộc vào web để giao dịch crypto, truy cập ví, hoặc thực hiện các giao dịch hằng ngày.
Khái niệm
Công cụ V8 là trái tim của việc thực thi JavaScript trong Chrome. Hãy hình dung nó như động cơ của một chiếc xe, biến nhiên liệu (mã) thành chuyển động (những gì bạn thấy trên màn hình). Một lỗ hổng trong công cụ này có thể cho phép kẻ xấu chèn mã chạy với cùng quyền hạn như chính trình duyệt. Nói đơn giản hơn, nếu một hacker chiếm quyền điều khiển V8, họ có thể chạy bất kỳ script nào bên trong trình duyệt của bạn mà bạn không hề hay biết. Đây là một vấn đề “thực thi mã từ xa” kinh điển—một khi công cụ bị xâm phạm, kẻ tấn công có thể làm hầu như bất cứ điều gì, từ đánh cắp thông tin đăng nhập đến chuyển hướng bạn sang các trang lừa đảo.
Khái niệm
Công cụ V8 là trái tim của việc thực thi JavaScript trong Chrome. Hãy hình dung nó như động cơ của một chiếc xe, biến nhiên liệu (mã) thành chuyển động (những gì bạn thấy trên màn hình). Một lỗ hổng trong công cụ này có thể cho phép kẻ xấu chèn mã chạy với cùng quyền hạn như chính trình duyệt. Nói đơn giản hơn, nếu một hacker chiếm quyền điều khiển V8, họ có thể chạy bất kỳ script nào bên trong trình duyệt của bạn mà bạn không hề hay biết. Đây là một vấn đề “thực thi mã từ xa” kinh điển—một khi công cụ bị xâm phạm, kẻ tấn công có thể làm hầu như bất cứ điều gì, từ đánh cắp thông tin đăng nhập đến chuyển hướng bạn sang các trang lừa đảo.
32
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#CanMicrosoftDeliverOnAI
173,111 lượt xem
1,377 đang thảo luận
2
#CanGoogleDefindItsCore
87,599 lượt xem
990 đang thảo luận
3
#TheoDõiFOMC
301,782 lượt xem
1,263 đang thảo luận
4
#TinFed
362,394 lượt xem
984 đang thảo luận
5
#FOMCWatch
9.2M lượt xem
28,641 đang thảo luận
6
#USGovSellsFTXLinkedAnthropicSharesFor$627M
150 lượt xem
13 đang thảo luận
7
#SKHynixUnveils$45BShareholderReturns
465 lượt xem
16 đang thảo luận
8
#OSMOPlansToBurn100MTokensFromCommunityPool
6,659 lượt xem
205 đang thảo luận
9
#EthereumDropsBelow$2300
12,874 lượt xem
167 đang thảo luận
10
#BitcoinSlipsBelow$80KAgain
36,748 lượt xem
138 đang thảo luận